
 h4urek/cve-2026-50679
Windows Search 힙 버퍼 오버플로(CVE-2026-50679)에 대한 분석 및 익스플로잇으로, CVIQuery vtable 하이재킹과 DLL 로딩을 통해 로컬 권한 상승을 달성합니다.

올해 6월에 Windows Search에서 이 힙 오버플로를 발견했고, 이것이 익스플로잇 가능하다는 것을 깨달았습니다. 며칠 동안 작업한 끝에 LPE를 달성했습니다. 제출했더니 중복이라고 하더군요 :(. 이 취약점은 7월 Patch Tuesday에서 수정되었으며 Microsoft는 CVE-2026-50679로 추적했습니다. 어쨌든 익스플로잇 과정은 매우 즐거웠습니다.
CPMExternalSearchResultIn(메시지 245)은 외부 검색 결과를 기존 쿼리에 공급합니다. 본문은 세 개의 DWORD 뒤에 세 개의 UTF-16 문자열이 오는 구조이며, 각 문자열은 본문에 포함된 길이로 설명됩니다:
WSP_MESSAGE_HEADER          16 bytes
queryNameLength              4 bytes
currentRowsetIndex           4 bytes
remainingRowsetCount         4 bytes
queryName                    queryNameLength UTF-16 chars, null-terminated
rowset metadata              rowsetMetadata, rowsetNameLength, sourceNameLength (12 bytes)
rowsetName                   rowsetNameLength UTF-16 chars, null-terminated
sourceName                   sourceNameLength UTF-16 chars, null-terminated
세 가지 길이 모두 클라이언트에서 온다. 전송 계층은 몇 바이트가 도착했는지는 알지만, 메시지 형식 안에서 선언된 길이를 그 숫자와 연결하는 것은 아무것도 없다.
메시지가 핸들러에 도달하기 전에 tquery!CProxyMessage::ValidateInputHeader가 헤더를 검사한다. 이 함수는 메시지 id, 예약 필드, 체크섬, 그리고 해당 id에 대한 최소 메시지 크기를 검증한다. 하지만 메시지에 선언된 문자열 길이가 메시지 버퍼의 크기를 초과하는지는 검사하지 않는다.
그런 다음 메시지는 tquery!CRequestServer::DoSetExternalRowset로 디스패치된다. 핸들러는 외부 메시지 길이로부터 목적지 버퍼를 할당하고 인라인 버퍼를 그 안으로 디코딩한다:
__int64 __fastcall CRequestServer::DoSetExternalRowset(CRequestServer *this, unsigned int msgSize)
{
    /* ... */
    BYTE *buffer = (BYTE *)operator new[](https://github.com/h4urek/cve-2026-50679/blob/main/msgSize);          /* outer message length */
    CPMExternalSearchResultIn *decoded =
        CPMExternalSearchResultIn::CPMExternalSearchResultIn(buffer, this + 0x270);
                                                             /* src = inline request buffer */
    /* ... */
}
생성자는 임베디드 길이가 사용되는 곳입니다:
CPMExternalSearchResultIn::CPMExternalSearchResultIn(BYTE *dst, BYTE *src)
{
    /* dst: buffer sized by the outer message length */
    /* src: per-connection inline request buffer */
    /* ... */
    DWORD queryNameLength = *(DWORD *)(src + 0x10);
    *(DWORD *)(dst + 0x10) = queryNameLength;
    *(DWORD *)(dst + 0x14) = *(DWORD *)(src + 0x14);
    *(DWORD *)(dst + 0x18) = *(DWORD *)(src + 0x18);

    memcpy(dst + 0x1c, src + 0x1c, 2 * (queryNameLength + 1));

    DWORD rowsetNameLength = *(DWORD *)(src + 2 * queryNameLength + 0x22);
    memcpy(dst + 2 * queryNameLength + 0x2a,
           src + 2 * queryNameLength + 0x2a,
           2 * (rowsetNameLength + 1));

    DWORD sourceNameLength = *(DWORD *)(src + 2 * queryNameLength + 0x26);
    memcpy(dst + 2 * queryNameLength + 2 * rowsetNameLength + 0x2c,
           src + 2 * queryNameLength + 2 * rowsetNameLength + 0x2c,
           2 * (sourceNameLength + 1));
    /* ... */
}
첫 번째 복사가 명백한 것입니다. dst는 외부 메시지 길이로 할당되었고, 복사 길이는 queryNameLength에서 오며, 둘을 비교하는 코드는 없습니다. 복사는 할당 크기보다 훨씬 클 수 있고, 소스가 인라인 버퍼이기 때문에 실제로 도착한 바이트를 넘어서까지 읽습니다. 소스의 나머지는 이전 트래픽에서 연결 버퍼에 남아 있던 내용입니다.
뒤의 두 문자열은 더 심각합니다. rowsetNameLength는 공격자가 제어하는 queryNameLength로 계산된 오프셋인 src + 2 * queryNameLength + 0x22에서 읽히고, sourceNameLength는 그 근처 오프셋에서 읽힙니다. 둘 다 메시지의 고정 부분 밖에 있으므로, 디코더는 거기에 있는 내용을 그대로 읽어 길이로 취급하고 다시 복사합니다. 따라서 작은 메시지 하나로 여러 번의 범위 밖 읽기와 쓰기가 발생하며, 어떤 길이도 대상 할당과 비교되지 않습니다.
이 버그를 익스플로잇하는 것은 몇 가지 질문으로 귀결되었습니다. 어떤 객체를 손상시켜 제어 흐름을 탈취할 것인가, 그 제어 흐름을 어디로 리다이렉트할 것인가, 그리고 LFH 힙을 어떻게 우회할 것인가.
약간의 리버싱 끝에 탈취에 적합한 객체를 찾았습니다: CVIQuery. CVIQuery는 열린 쿼리 뒤에 있는 서버 측 객체입니다. 클라이언트가 쿼리 요청을 보내면 서버는 대응하는 CVIQuery 객체를 생성하며, 그 첫 번째 필드가 객체의 vtable이므로 이 객체를 손상시키면 vtable 하이재킹이 가능합니다.
다음 장애물은 힙이었습니다. CVIQuery는 LFH 힙에서 할당되므로, 이러한 객체를 대량으로 스프레이하여 LFH 무작위화를 극복하고자 했습니다. 좋은 점은 모든 쿼리 요청이 하나의 CVIQuery를 생성한다는 것이며, 이는 편리한 힙 스프레이 프리미티브를 제공합니다. 다만 wsearch는 열린 요청의 최대 개수를 4096으로 제한하므로 스프레이 횟수가 제한되지만, 그것으로 충분했습니다. 약간의 운이 필요할 뿐입니다 :).
마지막으로 제어 흐름을 어디로 리다이렉트할지 결정해야 했습니다. 몇 가지를 찾아보았지만 적합한 기법을 찾지 못했기에 직접 찾기로 했습니다. 곧 wsearch 서비스가 로드하는 DLL인 dxcore.dll을 발견했고, 그 DXCoreDriver::LoadDriverModule 함수가 매우 흥미로워 보였습니다:
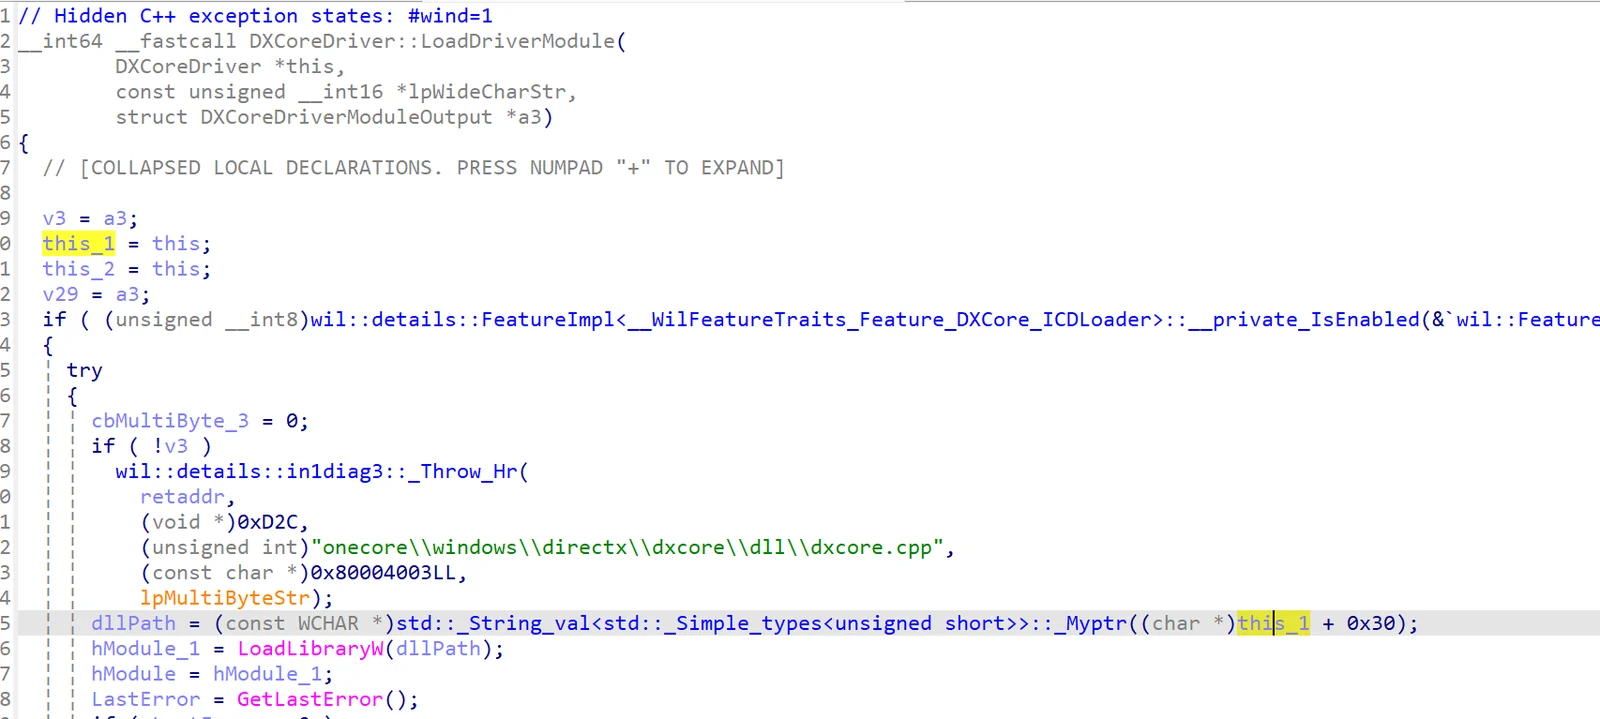
이 함수는 this + 0x30을 DLL 경로 문자열로 역참조하고 LoadLibraryW를 호출하여 해당 DLL을 로드합니다. 따라서 CVIQuery를 오버플로하여 vtable을 탈취한 뒤, 계속 오버플로하여 CVIQuery + 0x30에 DLL 경로를 쓰면 임의 DLL 로딩이 이어집니다.
매우 편리한 트릭입니다. 참고로, 제가 익스플로잇을 만들었을 때 이 함수는 Insider 빌드에만 존재했지만, 최근 릴리스 빌드에도 등장한 것을 확인했습니다.
