 gmh5225/actions-secrets
이 GitHub Action을 추가하면 저장소의 소스 코드에서 중요한 데이터를 스캔할 수 있습니다. 비밀번호, 서버 호스트 문자열, API 키, .env 및 설정 파일 등을 찾아냅니다.

소스 코드에서 시크릿, 자격 증명, API 키, 서버 및 데이터베이스 호스트 이름/URL 등을 분석하는 GitHub Action입니다! 이 Action을 GitHub Actions에 추가하면 커밋에 민감한 데이터가 없는지 확인하기 위해 소스 코드를 분석합니다. 스캔 대상 자격 증명 및 파일 유형에 대한 자세한 내용은 아래를 참조하세요.
name: Example SecureStack Secrets Analysis GitHub Action
on: push
jobs:
  security:
    runs-on: ubuntu-latest
    steps:
      - name: Checkout repo for running secrets analysis within workflow
        id: checkout
        uses: actions/[email protected]
        with:
          fetch-depth: 0
      - name: Secrets Analysis Step
        id: secrets
        uses: SecureStackCo/[email protected]
        with:
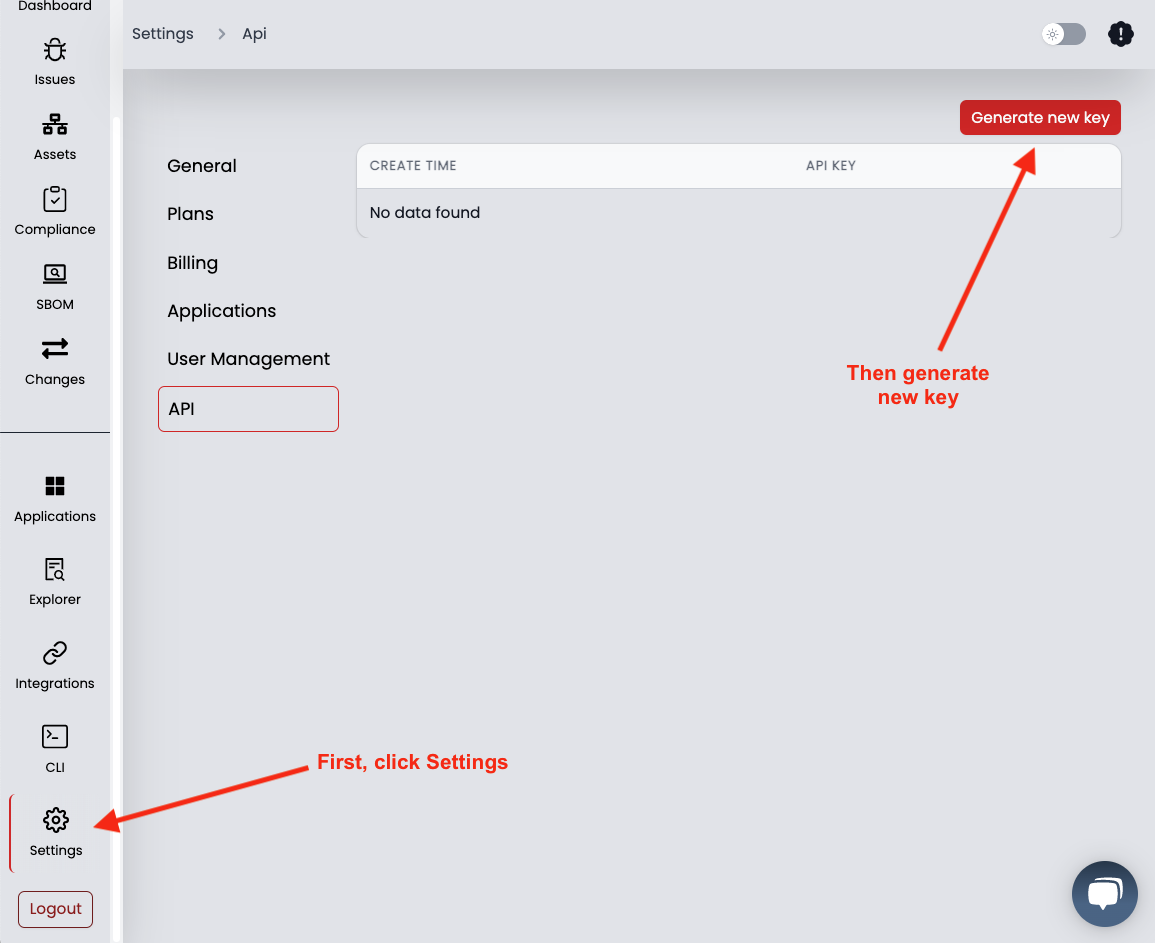
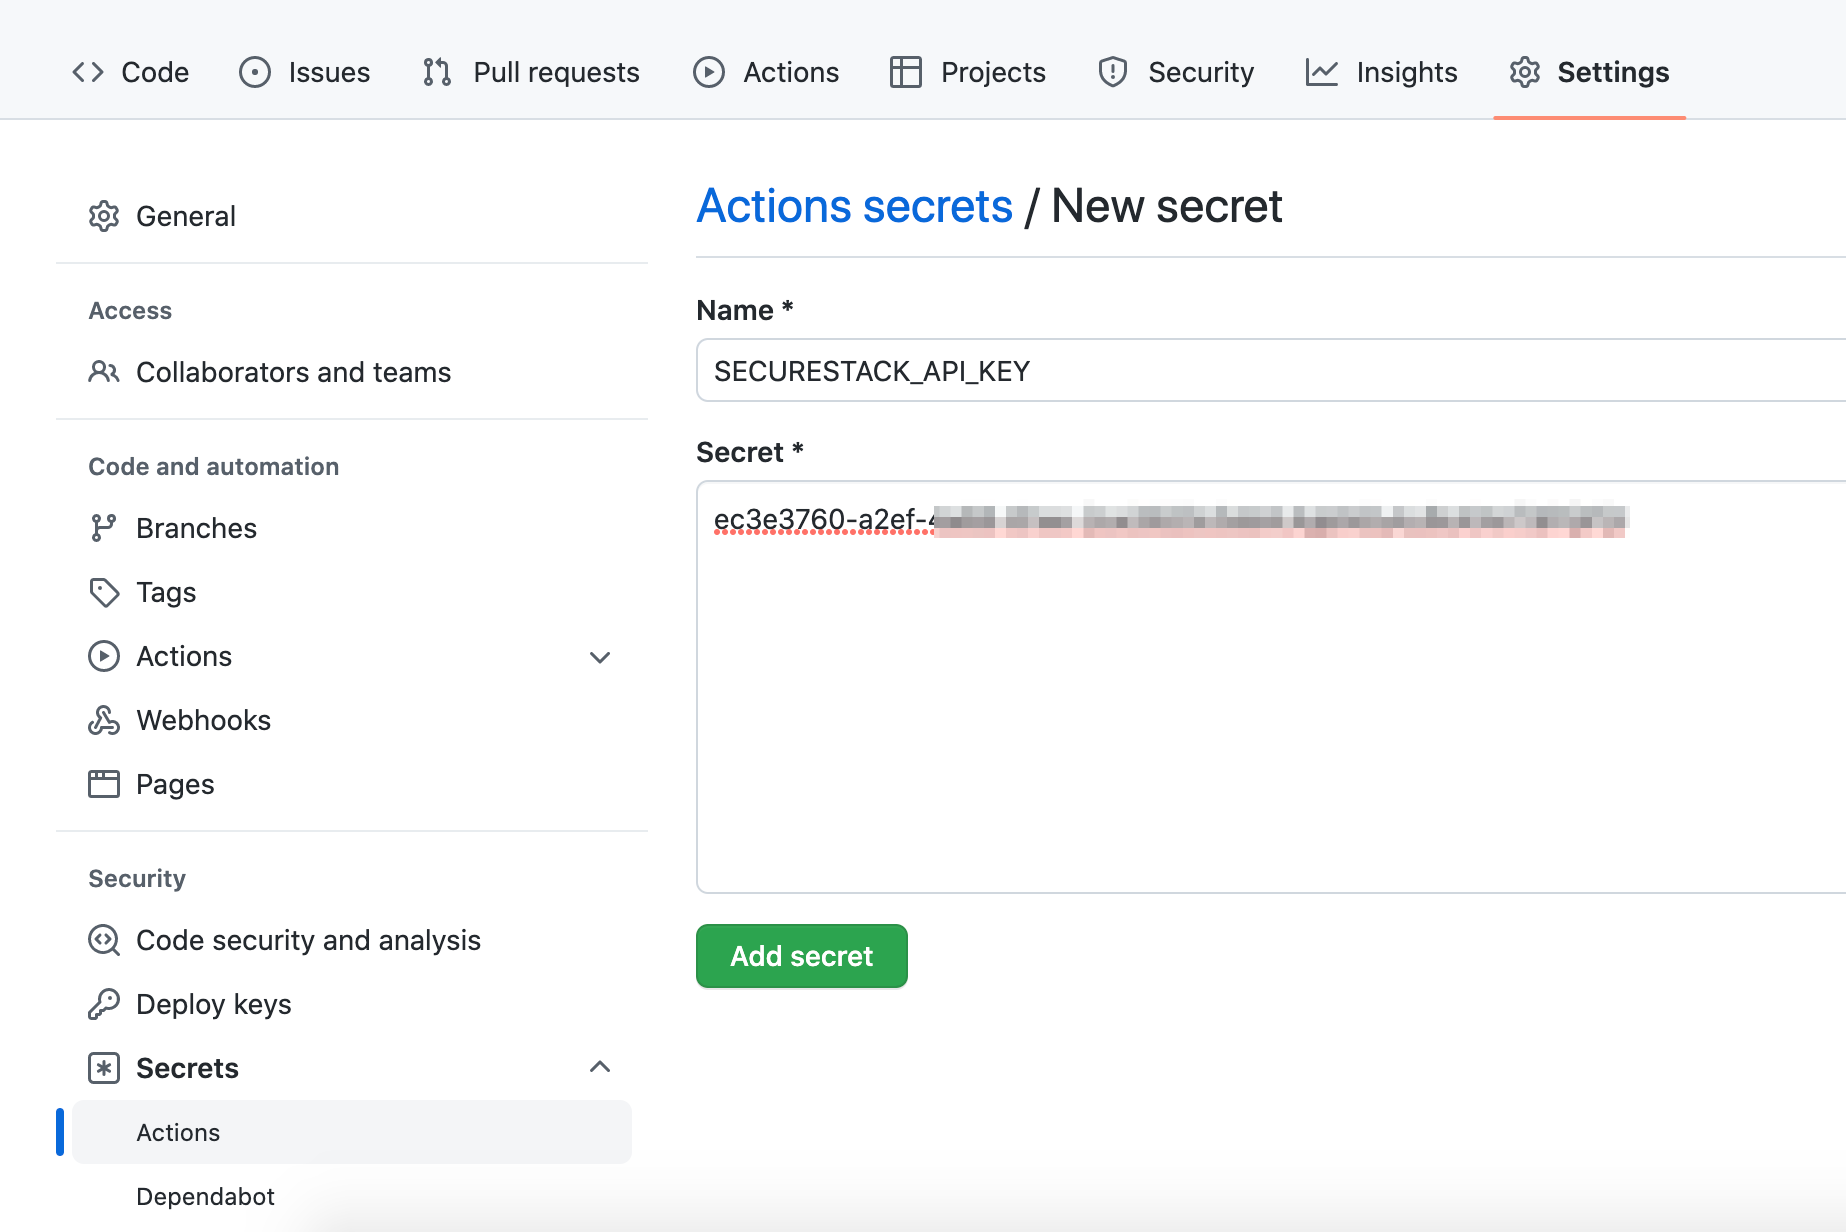
          securestack_api_key: ${{ secrets.SECURESTACK_API_KEY }}
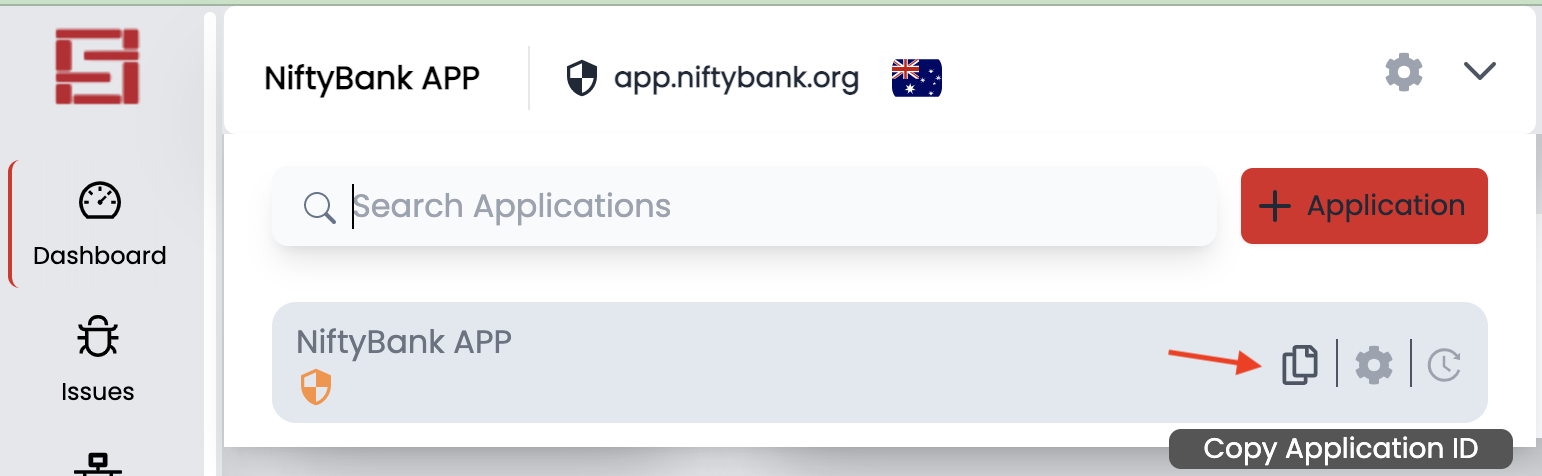
          securestack_app_id: ${{ secrets.SECURESTACK_APP_ID }}
          severity: critical
          flags: '-d 1'
참고: action 입력 flags에 사용할 수 있는 값을 확인하려면 SecureStack CLI를 로컬에서 실행하세요.
$ bloodhound-cli code --help



GitHub Action 워크플로 출력에서 분석 결과를 바로 확인할 수 있습니다.
우리의 bloodhound-cli : 를 사용하여 로컬 시크릿 분석을 실행할 수 있습니다.
bloodhound-cli code -s -d 1 -a <app_id>
SecureStack SaaS에서 분석 출력 결과를 확인할 수 있습니다.
곧 공개됩니다!
💜로 SecureStack이 만들었습니다.
