
Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

··피드·문의·개인정보·© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
CVE-2023-49980 — CVE-2023-49980에 대한 개념 증명: Best Student Result Management System 1.0의 디렉터리 목록 취약점으로, /includes/ 및 /assets/ 경로를 통해 민감한 파일에 대한 무단 접근을 허용합니다. | Kitploit
도구/GitHubGitHub/geraldoalcantara/cve-2023-49980
Vulnerability AnalysisInformation GatheringWeb SecurityPenetration TestingMisconfiguration
GitHubgeraldoalcantara/cve-2023-49980

CVE-2023-49980

CVE-2023-49980에 대한 개념 증명: Best Student Result Management System 1.0의 디렉터리 목록 취약점으로, /includes/ 및 /assets/ 경로를 통해 민감한 파일에 대한 무단 접근을 허용합니다.

저장소 보기
62년 전아직 검토되지 않음

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →
공유

CVE-2023-49980

Best Student Result Management System 1.0 - 디렉터리 목록

설명: Best Student Result Management System 1.0은 손상된 접근 제어(Broken Access Control)에 취약합니다. 디렉터리 목록(Directory Listing) 취약점으로 인해 원격 공격자는 인증 없이 애플리케이션의 includes 및 assets 디렉터리 내부의 민감한 파일을 볼 수 있습니다.

취약한 제품 버전: Best Student Result Management System 1.0
CVE 작성자: Geraldo Alcântara
날짜: 28/11/2023
확인 날짜: 19/12/2023
CVE: CVE-2023-49980
테스트 환경: Windows

재현 단계:

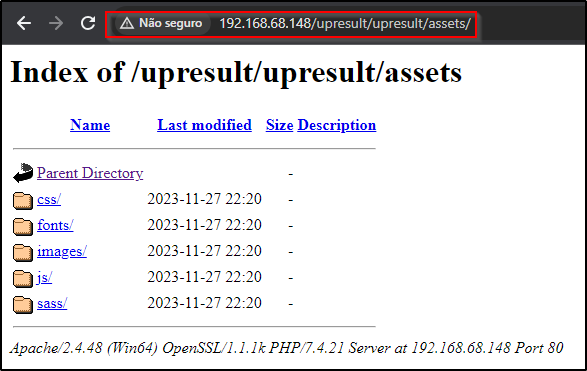
  1. URL http://{IP}/upresult/includes/ 또는 http://{IP}/upresult/assets/로 이동합니다. 이 디렉터리 목록을 통해 애플리케이션의 많은 중요 파일에 직접 접근할 수 있음을 확인했습니다.

/includes/ 디렉터리 접근
dir01

/assets/ 디렉터리 접근
dir02

발견자/크레딧:
Geraldo Alcântara

도구 다운로드