 fredericgoossens/cve-2025-56132-liquidfiles
Proof-of-concept 스크립트로, LiquidFiles의 비밀번호 재설정 엔드포인트를 통해 사용자 열거를 시연하여 무차별 대입 공격을 위한 유효 사용자 식별을 가능하게 합니다.

이 취약점은 LiquidFiles 버전 4.1 이하에서 확인되었습니다.
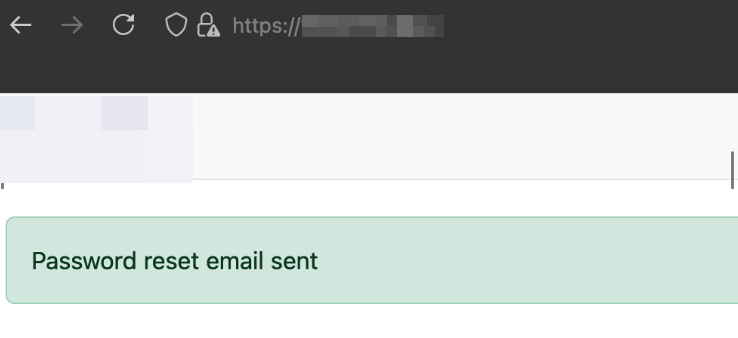
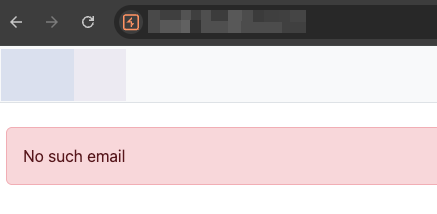
“POST /password_reset” 엔드포인트를 통해 비밀번호 재설정을 시작하면, 애플리케이션은 입력된 이메일 주소가 등록되어 있는지 여부에 따라 다르게 응답합니다. 두 경우 모두 리디렉션이 발생하며, 응답에는 “_filetransfer_session” 쿠키가 포함됩니다. 이 쿠키를 사용하여 루트 경로(“/”)에 접근하면, 제출된 이메일 주소의 유효성에 따라 결과 오류 메시지가 달라집니다.
이를 통해 공격자는 유효한 사용자 목록을 작성할 수 있으며, 이는 무차별 대입 공격(brute-forcing) 또는 패스워드 스프레이 공격(password spraying)과 같은 공격에 활용될 수 있습니다.
비밀번호 재설정 응답 – 기존/유효한 사용자
비밀번호 재설정 응답 – 존재하지 않는/유효하지 않은 사용자
여러 번의 비밀번호 재설정 시도 후, 보안 조치로 IP 기반 잠금이 트리거되어 동일한 IP 주소에서의 추가 요청을 차단합니다. 그러나 이 메커니즘은 무료 도구를 사용하여 우회할 수 있으므로 충분하지 않습니다. 예를 들어, AWS API Gateway 프록시와 Burp Suite의 “IP Rotate” 확장 기능을 조합하여 잠금을 우회할 수 있습니다. 스크립트는 포트 8080의 로컬 프록시를 기대합니다.
IP 기반 잠금을 우회하는 데 사용된 앱:
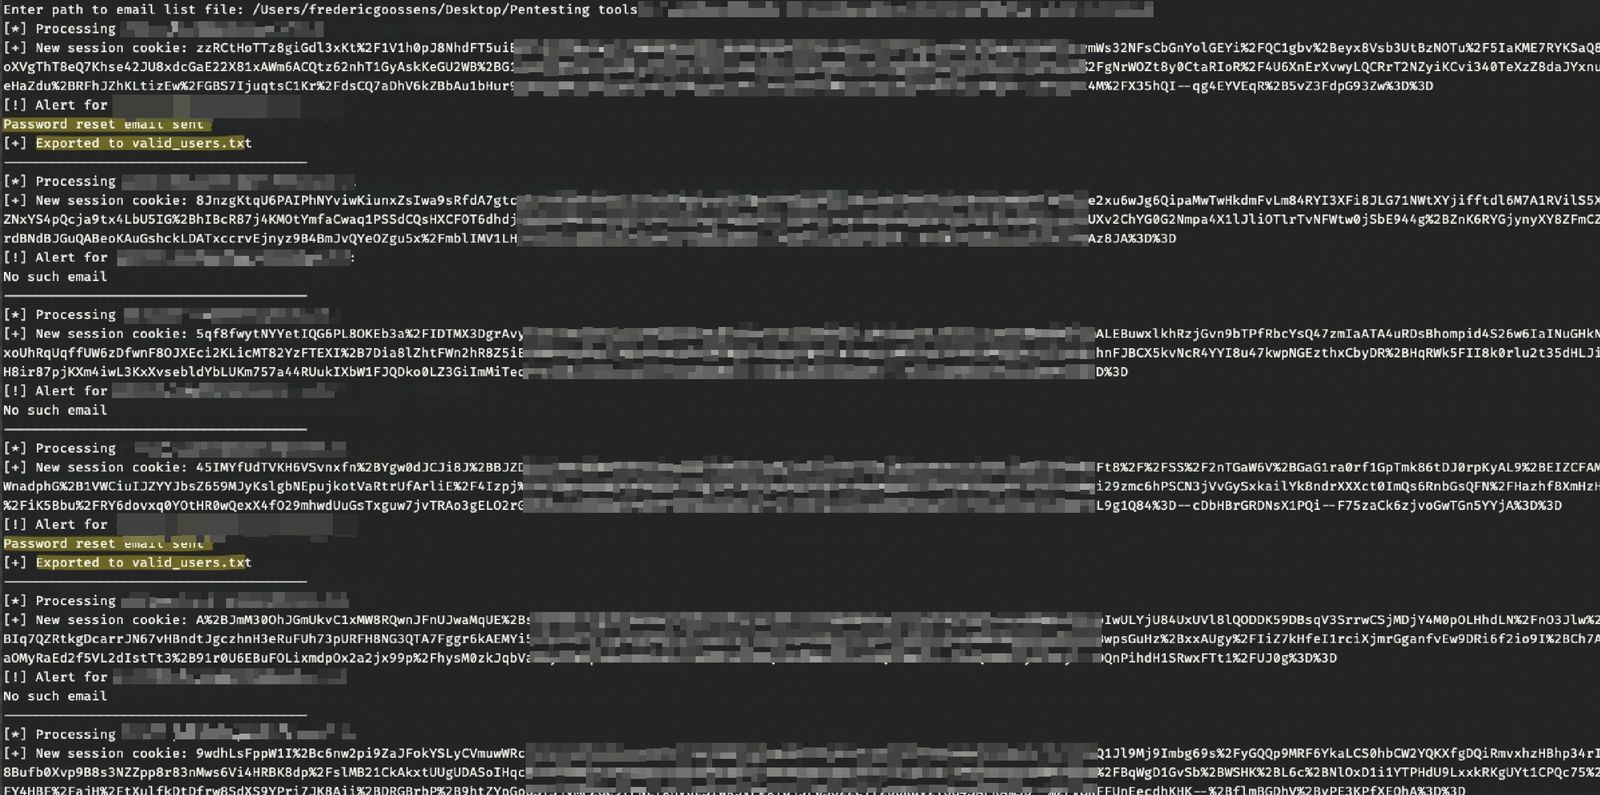
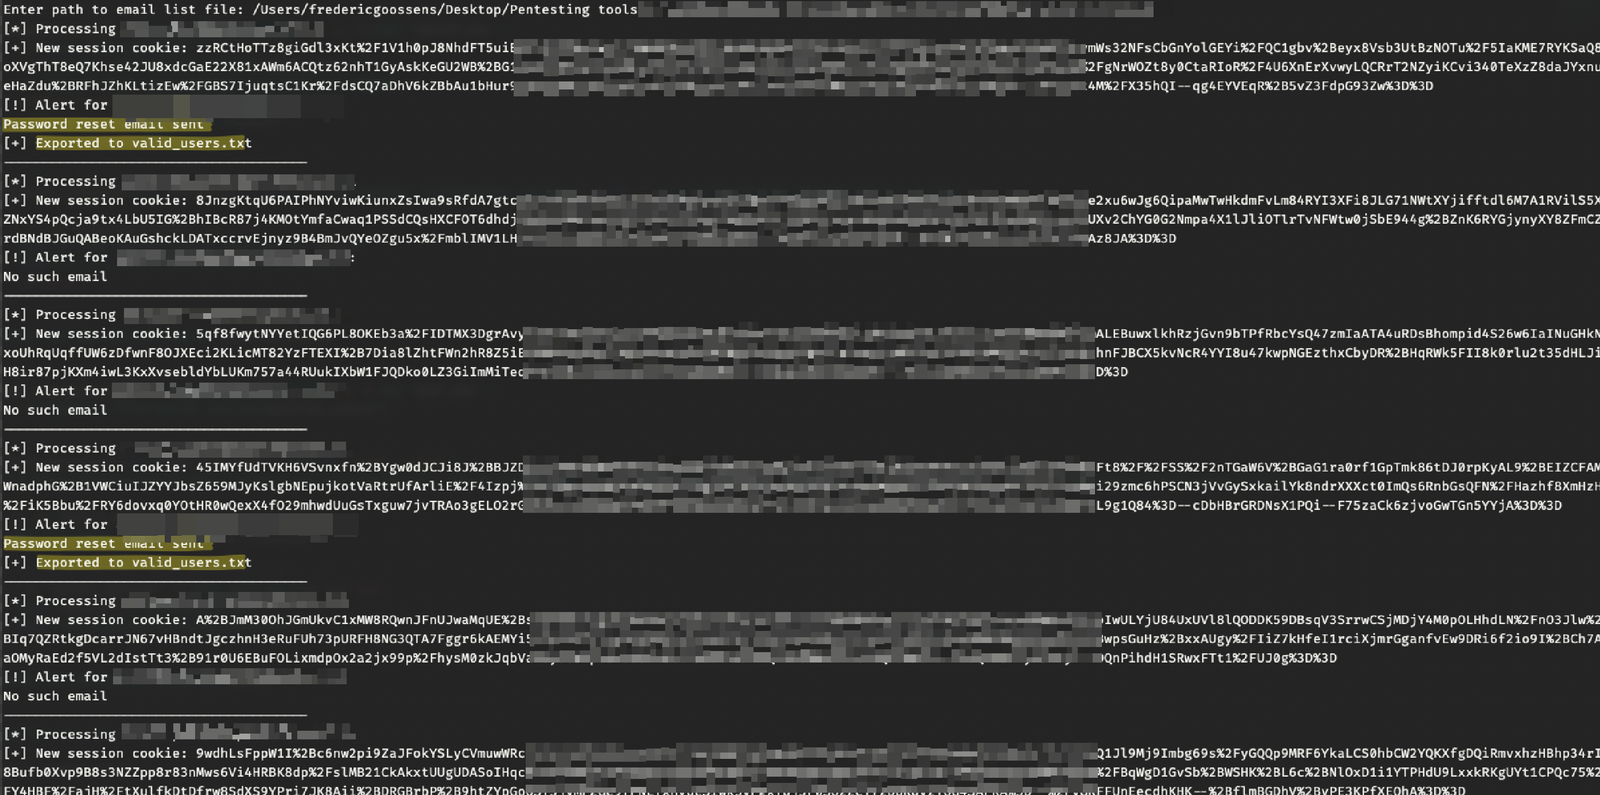
이러한 오류 메시지의 차이는 유효한 사용자 이름 또는 이메일 주소의 자동화된 열거를 가능하게 합니다. 이를 입증하기 위해, 잠재적으로 등록된 이메일 주소 목록을 받아 애플리케이션의 응답 동작을 기반으로 유효한 주소를 식별하는 개념 증명 스크립트를 만들었습니다.
사용자 열거 스크립트의 출력:
유효한 사용자 이름이 식별되면 무차별 대입 공격 또는 패스워드 스프레이 공격에 활용될 수 있습니다. 일부 사용자는 취약하거나 재사용된 비밀번호를 사용할 수 있으므로, 이는 높은 보안 위험을 초래합니다.
악용 가능성은 높으며, 현재 보안 조치는 쉽게 우회되고 악용 절차도 간단합니다. 영향은 중간 수준으로 간주되는데, 유효한 사용자 목록을 확보한 후에도 패스워드 스프레이 또는 무차별 대입 공격을 통해 계정을 탈취해야 하기 때문입니다.
이 애플리케이션은 다양한 조직에서 사용되며 거의 항상 공개 인터넷에 노출되어 있습니다. 이는 직원 이메일 주소나 이름을 인터넷에서 수집하여 애플리케이션에 패스워드 스프레이 공격을 수행하는 것만으로 충분하다는 것을 의미합니다.
결과적으로 이 문제는 높은 위험을 초래합니다.
버전 4.2에서는 사용자 기반 잠금 메커니즘을 도입하고, 기본적으로 사용자 열거를 허용하는 구별 가능한 오류 메시지를 비활성화하여 이 문제를 해결했습니다.
