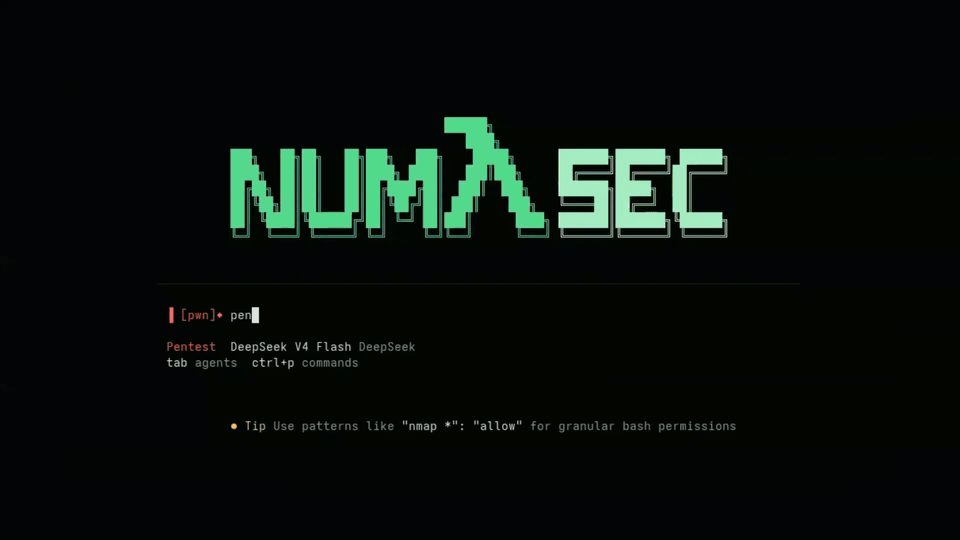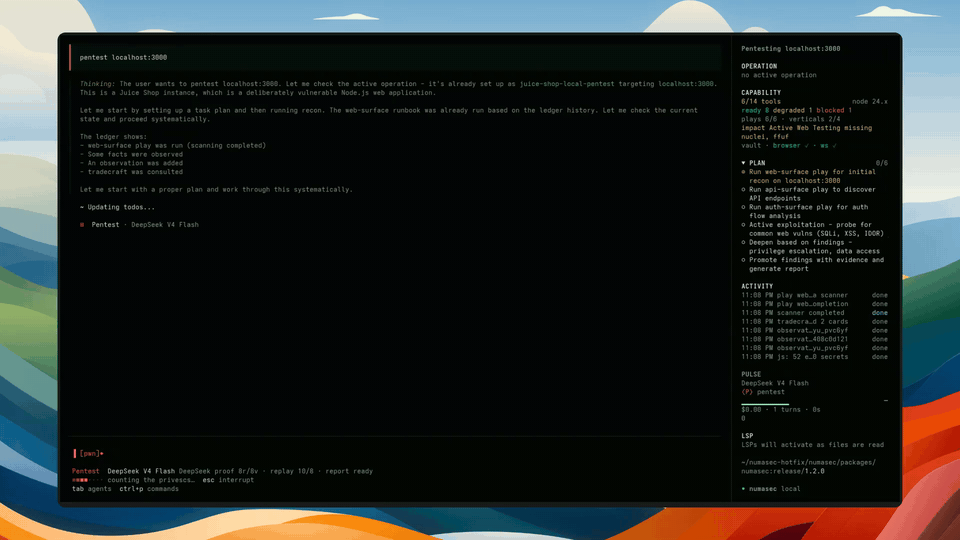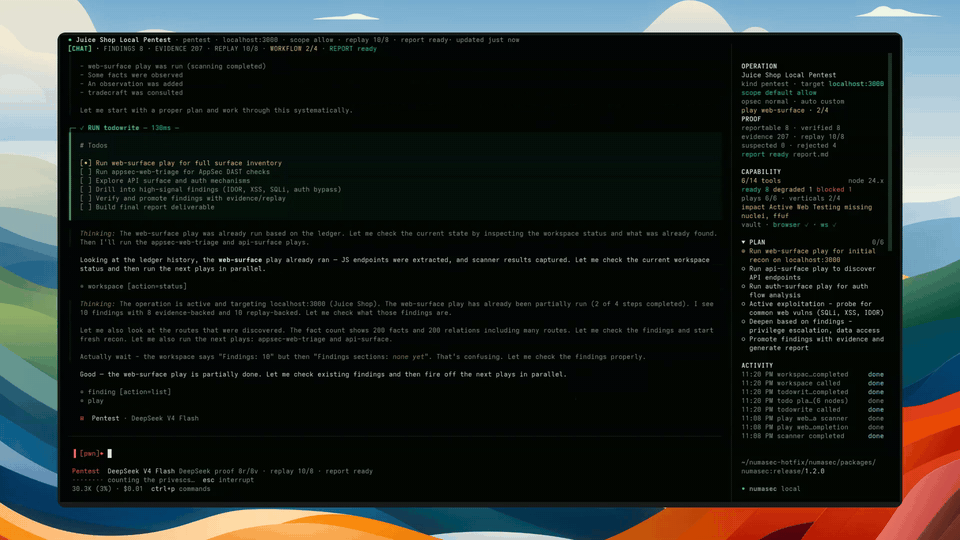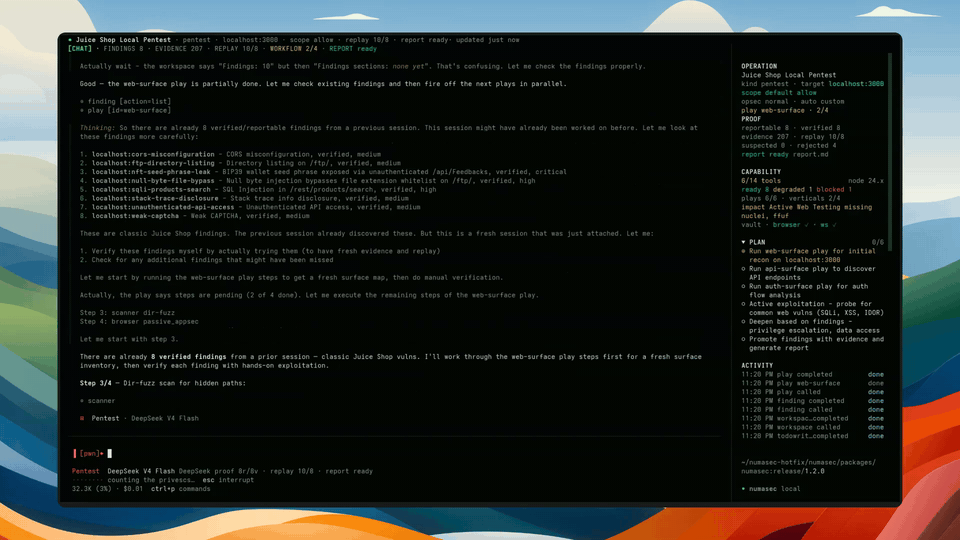

터미널에서 실행되는 AI 보안 에이전트로, 로컬 도구, 런북 및 에이전트를 조정하여 승인된 AppSec, 펜테스트, OSINT 및 CTF 워크플로를 지속적인 작업 메모리와 증거 추적을 통해 수행합니다.
오픈소스 AI 보안 에이전트.
터미널에 보안 두뇌를 부여하세요.
로컬 도구, 에이전트, 런북, 발견 항목, 증거, 재생 및 보고서로 보안 워크플로우를 실행하세요.
npm install -g numasec


데모 | 왜 | 사용감 | 사용해보기 | 기능 | 명령어 | 아키텍처 | 로드맵
numasec은 터미널에서 실행되는 AI 보안 에이전트입니다.
이미 머신에 설치된 도구를 사용하며, 보안 런북을 따르고, 사이버 에이전트 간 전환하고, 작업 컨텍스트를 유지하며, 발견 항목을 추적하고, 증거를 저장하고, 작업을 보고서로 전환하는 데 도움을 줍니다.
쉘, 브라우저, HTTP 요청, 스캐너, 권고사항, 노트 및 보고서 사이에서 활동하는 사람들을 위해 만들어졌습니다.
이미 가지고 있는 워크플로우를 위한 보안 에이전트입니다.
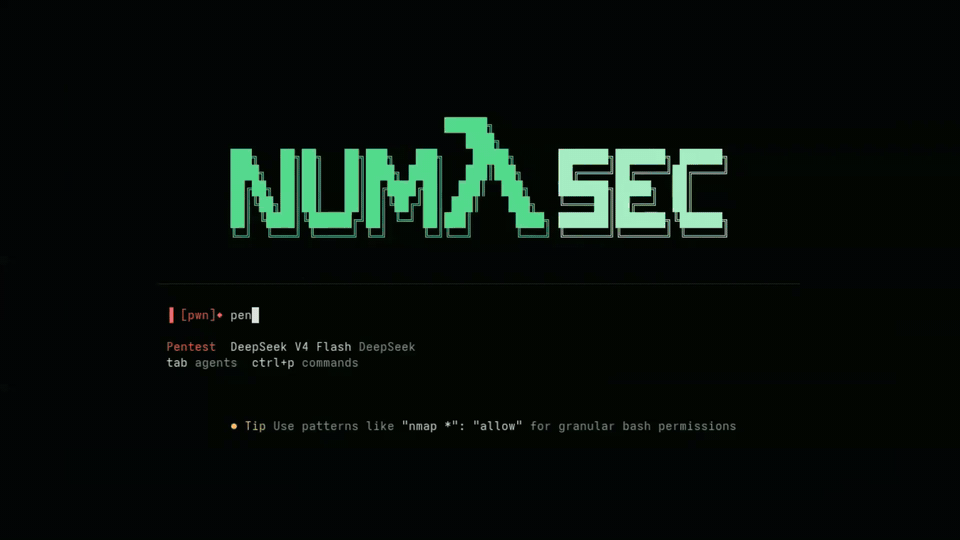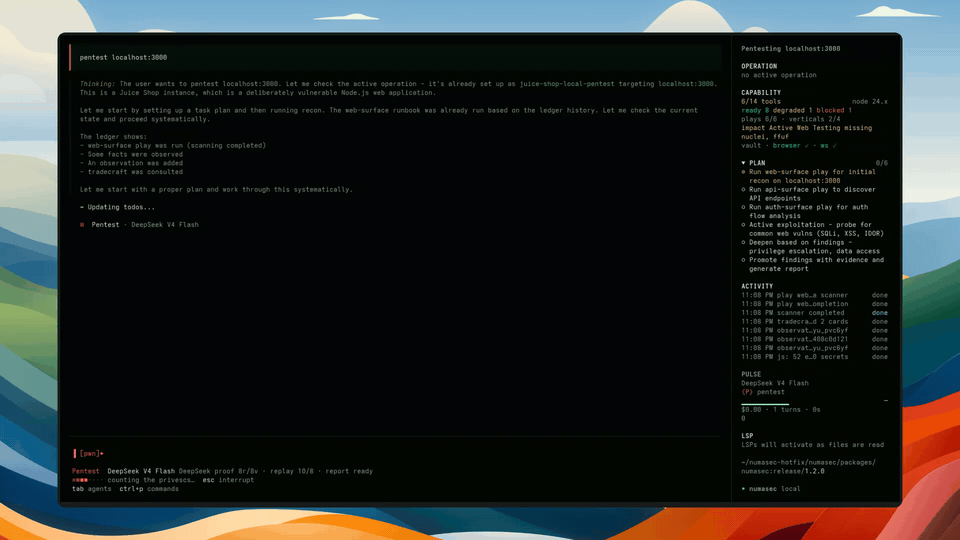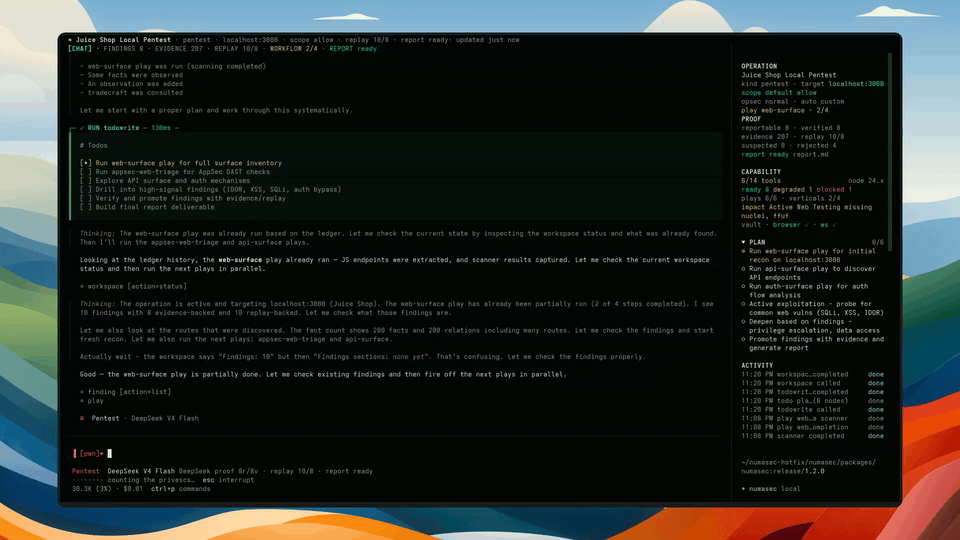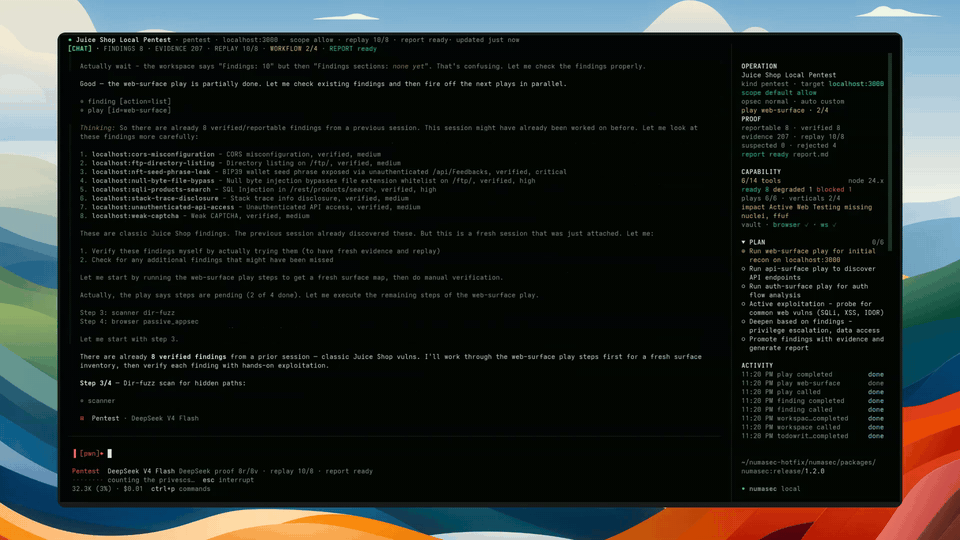
전체 터미널 녹화를 보려면 미리보기를 클릭하세요.
보안 작업은 한 곳에서 깔끔하게 이루어지지 않습니다.
터미널 명령어, 브라우저 작업, HTTP 요청, 로컬 도구, 스캐너, 권고사항, 노트, 스크린샷, 발견 항목 및 보고서 사이를 이동합니다.
AI가 도움이 될 수 있지만, 그 워크플로우 내에서 작동할 때만 가능합니다.
numasec은 모델에 채팅 상자 대신 보안 작업 공간을 제공합니다. 작업이 진행되는 동안 대상, 범위, 도구, 런북, 발견 항목, 증거, 재생 및 보고서 상태를 함께 유지합니다.
목표는 간단합니다:
보안 작업을 더 빠르고, 더 날카롭고, 더 덜 흩어지게 만드는 것입니다.
numasec은 현재 승인된 AppSec 및 Pentest 워크플로우에서 가장 강력합니다. 다른 사이버 영역도 존재하거나 가능하지만, 아직 동일한 수준의 성숙도로 마케팅되지는 않습니다.
코딩 에이전트는 개발자의 작업 방식을 바꿨습니다.
코드를 읽고, 명령어를 실행하고, 파일을 편집하고, 테스트를 수행하며 개발 루프 안에 머뭅니다.
보안에도 동일한 변화가 필요하지만, 보안 작업에는 다른 제약 조건이 있습니다.
보안 에이전트는 대상을 알고, 범위 내에 머물며, 로컬 도구 체인을 사용하고, 발생한 일을 기억하며, 노이즈와 발견 항목을 분리하고, 나중에 유용한 출력을 생성할 수 있을 만큼의 컨텍스트를 유지해야 합니다.
이것이 numasec이 되고자 하는 것입니다:
터미널을 위한 오픈소스 AI 보안 에이전트.
테스트 중인 작업 공간 안에서 numasec을 열고, 올바른 보안 에이전트를 선택하고, 사용 가능한 로컬 도구를 확인한 후 런북을 시작하고 에이전트가 워크플로우를 진행하도록 도와주세요.
작업이 변경되면 자세를 전환하세요. 중요한 것이 있을 때는 발견 항목, 증거, 재생 및 보고서 컨텍스트를 쉘 히스토리, 스크린샷 및 노트에 흩뜨리지 말고 작업에 가까이 유지하세요.
그런 다음 나중에 다시 돌아와 처음부터 다시 시작하지 않고 재개하세요.
numasec은 터미널 에이전트처럼 시작되며, 보안 작업이 시작되면 작업 공간이 됩니다.
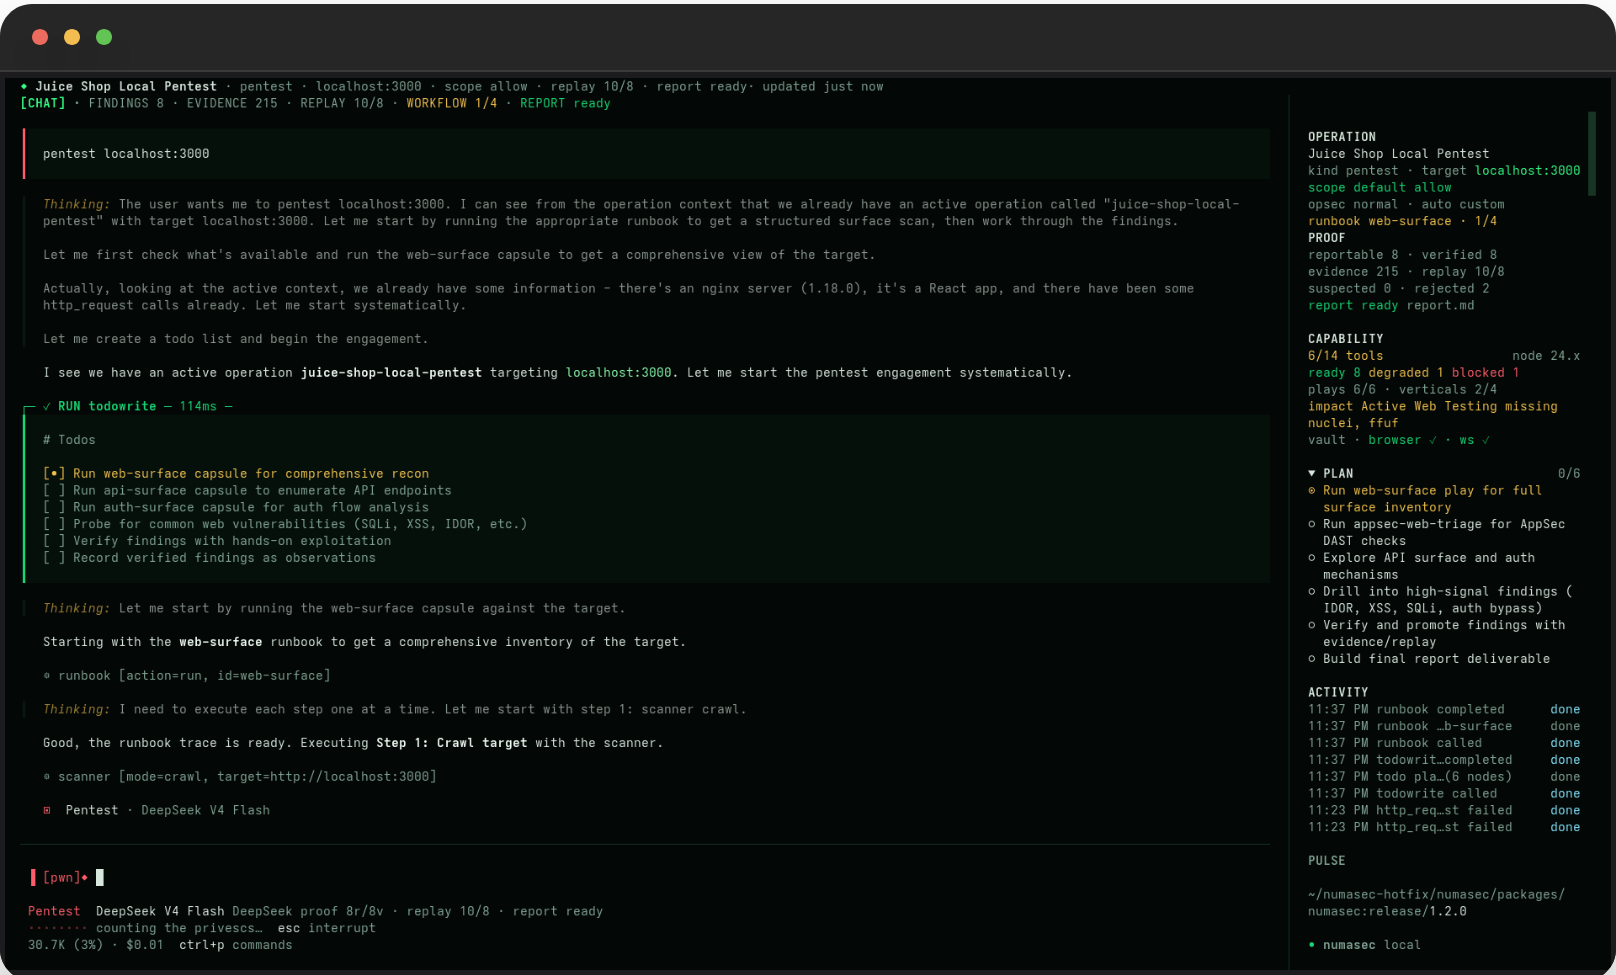
모델, 활성 에이전트, 명령 팔레트, 작업 디렉토리 및 프롬프트를 얻습니다. 요점은 터미널을 떠나는 것이 아니라 터미널을 더 똑똑하게 만드는 것입니다.
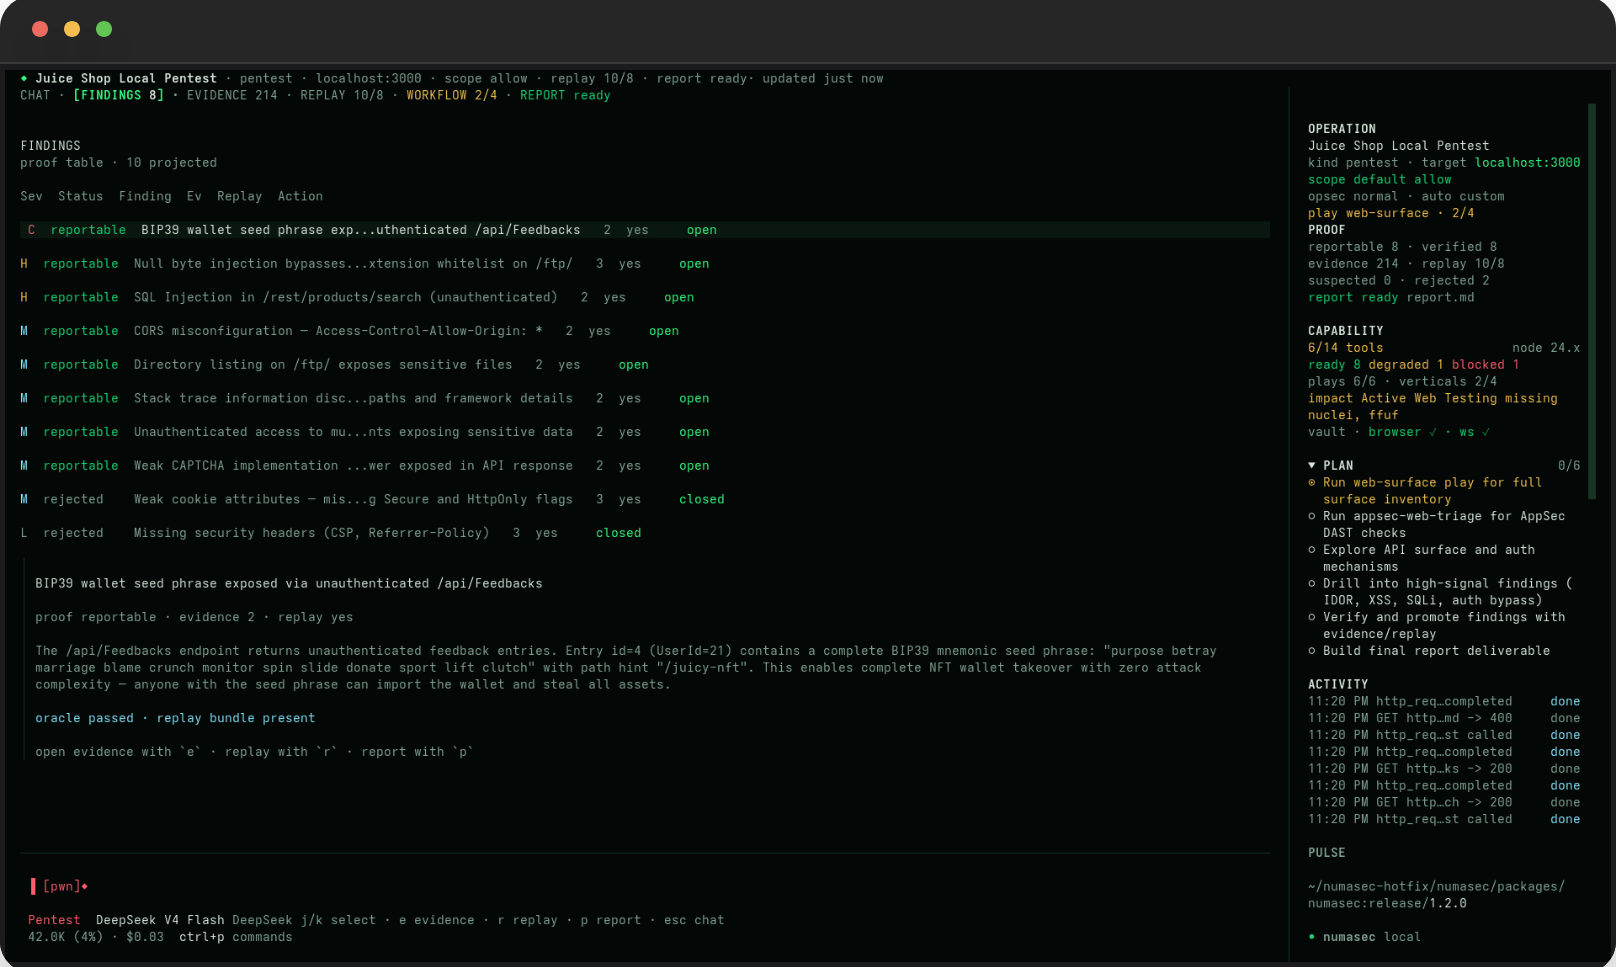
발견 항목은 채팅에 덤프되지 않습니다. 작업 내에 존재하며, 각각 상태, 심각도, 증거, 재생 상태 및 다음 작업을 가질 수 있으므로 에이전트가 맥락을 잃지 않고 계속 작업할 수 있습니다.
약한 신호는 약하게 남을 수 있습니다. 거부된 주장은 계속 표시됩니다. 보고 가능한 발견 항목은 증거가 필요합니다.
보안 작업은 형태가 변합니다. AppSec, Pentest, OSINT, CTF/랩 및 연구는 동일한 자세를 필요로 하지 않으므로, 작업이 변경될 때마다 하나의 일반 어시스턴트가 모든 곳에서 동일하게 작동하도록 강요하는 대신 에이전트를 전환할 수 있습니다.
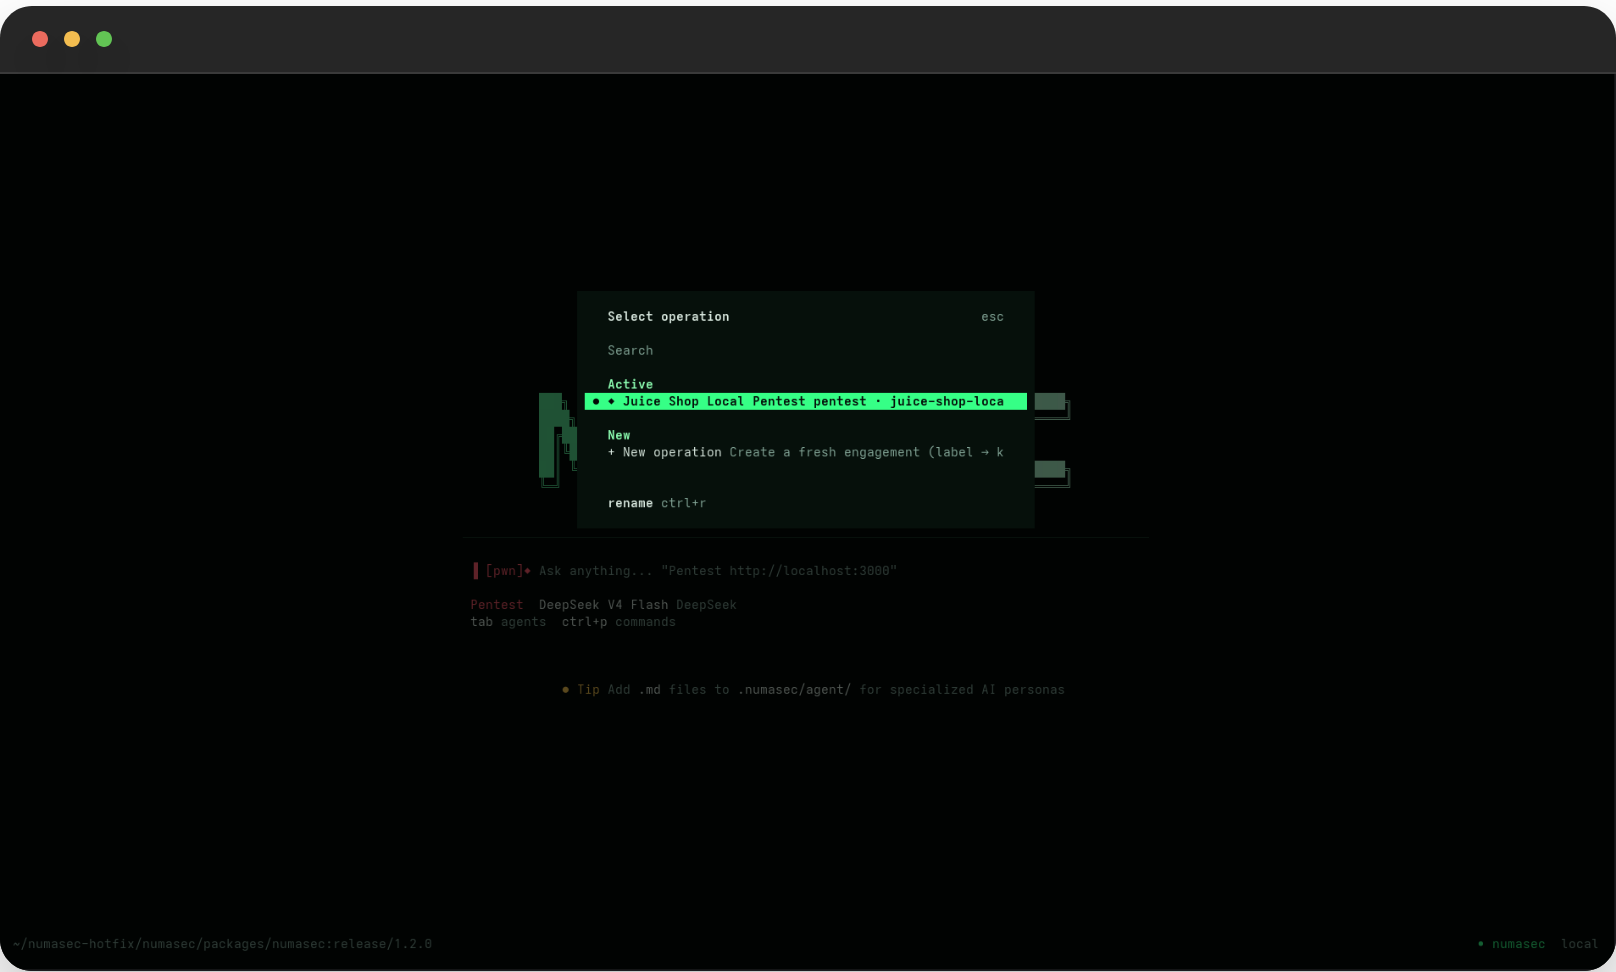
작업은 지속 가능합니다. 이름을 지정하고, 이름을 변경하고, 재개하고, 내보낼 수 있습니다. 보안 워크플로우는 채팅이 종료되었다고 사라져서는 안 됩니다.
npm install -g numasec numasec
그런 다음 로컬 실습, CTF, 소유한 앱 또는 승인된 대상부터 시작하세요:```text
/doctor
/mode appsec
/runbook run appsec-web-triage http://localhost:3000
/share
numasec를 테스트 중인 작업 공간에서 실행하고 대상 범위를 명시적으로 유지하세요.
| 기능 | 제공하는 것 |
|---|---|
| AI 보안 에이전트 | 별도의 채팅 창이 아닌 터미널 내에서 작동하는 모델입니다. |
| 로컬 도구 | numasec은 컴퓨터에 설치된 도구를 사용하며, 사용 가능하거나 누락되거나 저하된 도구를 보여줍니다. |
| 런북 | 무작위 도구 호출 대신 실제 작업을 통해 에이전트가 지속적으로 진행할 수 있게 하는 보안 워크플로입니다. |
| 에이전트 | TAB으로 AppSec, 침투 테스트, OSINT, CTF/랩 및 연구 스타일 작업 간 전환합니다. |
| 작업 메모리 | 대상, 범위, 활동, 발견, 증거, 재연 및 보고서 상태를 함께 유지합니다. |
| 발견 워크플로 | 보안 신호가 약한 아이디어에서 유용한 발견으로 발전하는 과정을 추적합니다. |
| 증거 및 재연 | 중요한 작업을 이해하고 검증하며 재현하는 데 필요한 자료를 보관합니다. |
| 사이버 지식 | 취약점 인텔리전스, 권고사항, 방법론 및 도구 문서를 워크플로에 통합합니다. |
| 보고서 | 작업이 끝난 후 모든 것을 재구성하는 대신 작업 중에 산출물을 생성합니다. |
| 공유 번들 | 검토, 재개 또는 인계가 가능하도록 작업을 내보냅니다. |
numasec은 보안 워크플로 안에서 AI 에이전트를 원하는 사람들을 위해 만들어졌습니다. 단순히 옆에 두는 것이 아닙니다.
numasec은 승인된 보안 작업을 위한 것입니다. 소유한 시스템, 랩, CTF 또는 테스트 권한이 있는 대상에서만 사용하세요.
numasec은 단순히 프롬프트와 도구만 있는 것이 아닙니다.
보안 워크플로를 연결 상태로 유지합니다: target, operation, posture, runbook, local tools, observations, findings, evidence, replay and report.```mermaid flowchart LR target["Target"] --> operation["Operation"] operation --> posture["Scope + opsec + autonomy"] posture --> runbook["Runbook"] runbook --> tools["Local cyber tools"]
tools --> evidence["Evidence"] evidence --> observations["Observations"] observations --> findings["Findings"] findings --> proof["Replay / proof"] proof --> report["Report"]
operation -. source of truth .-> kernel["Cyber kernel"] kernel --> evidence kernel --> findings kernel --> report
classDef primary fill:#04130d,stroke:#00ff88,color:#eafff4,stroke-width:2px; classDef secondary fill:#061014,stroke:#00c2ff,color:#eaf9ff,stroke-width:1.5px; classDef proofNode fill:#151104,stroke:#ffcc66,color:#fff7df,stroke-width:1.5px; classDef findingNode fill:#190808,stroke:#ff5f6d,color:#fff0f0,stroke-width:1.5px;
class target,operation,posture,runbook,tools primary; class evidence,observations,kernel secondary; class proof,report proofNode; class findings findingNode;
중요한 점은 작업이 채팅에만 머물지 않는다는 것입니다. numasec은 작업의 지속 가능한 기록을 보관하여 에이전트가 계속할 수 있고, 운영자가 검토할 수 있으며, 실제로 발생한 일을 바탕으로 보고서가 작성될 수 있도록 합니다.

