 foru17/neko-master
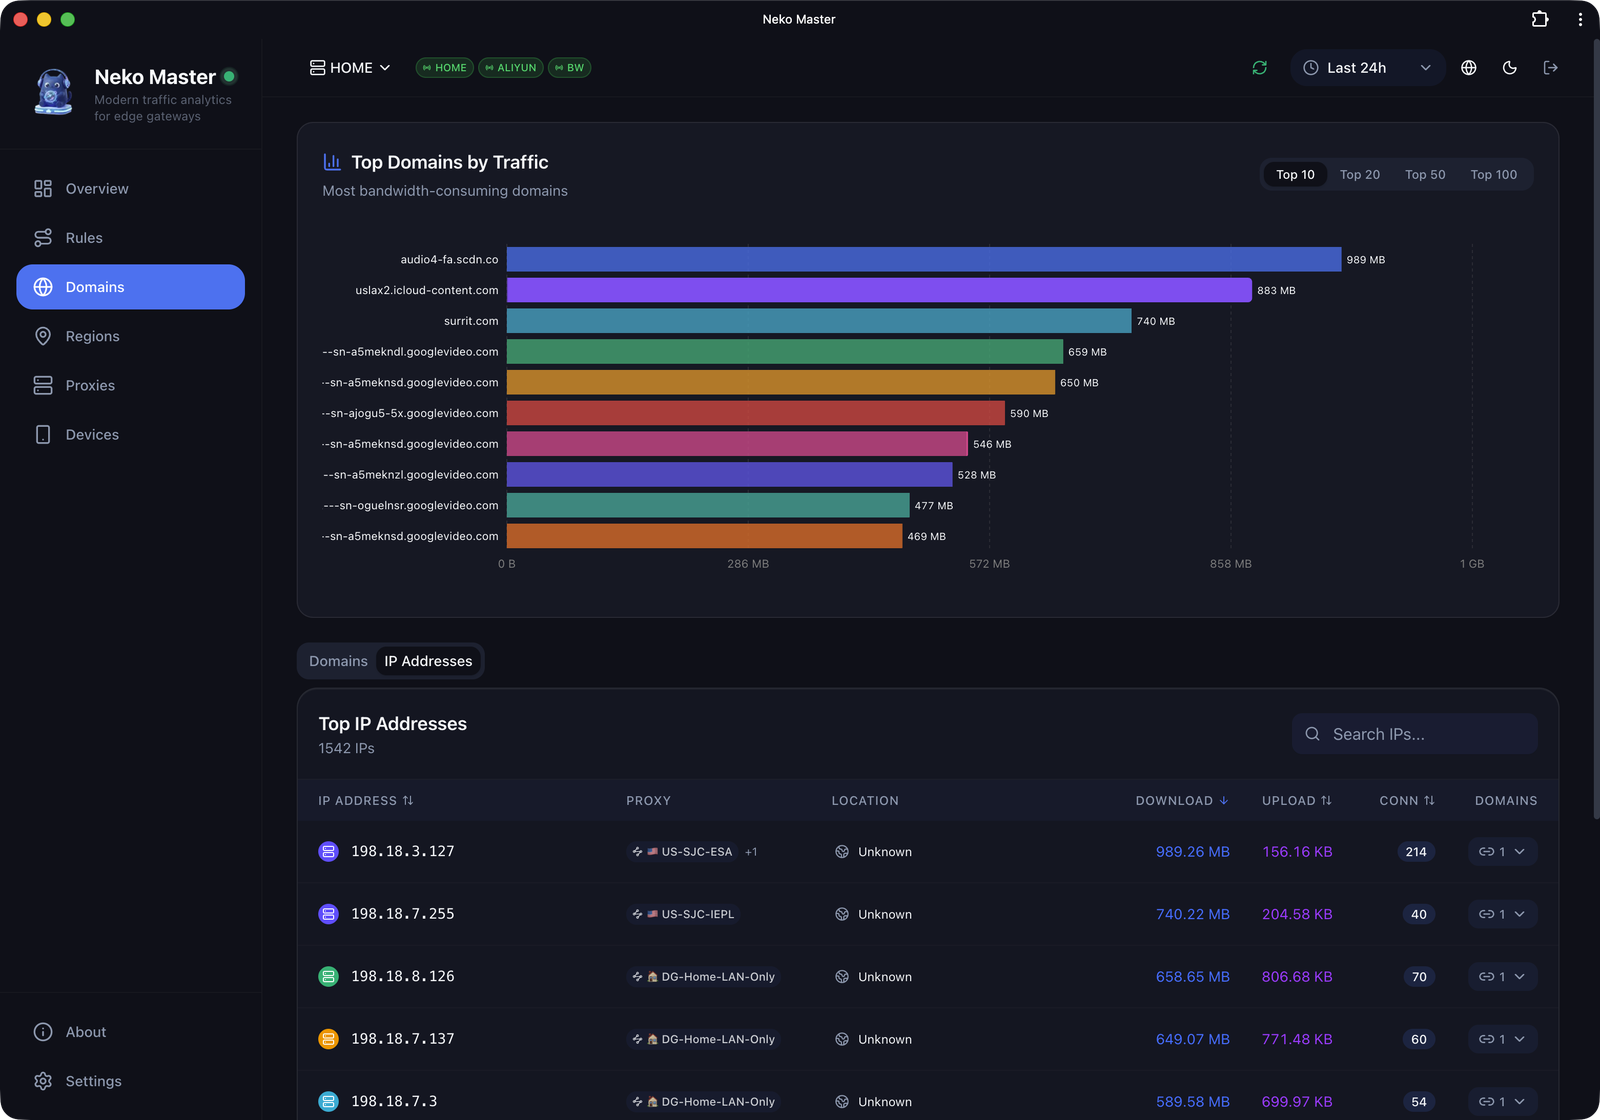
네트워크 트래픽 시각화 및 분석을 위한 현대적이고 세련된 대시보드입니다.

Neko Master
네트워크 트래픽을 명확하게 확인하세요.
실시간 모니터링 · 트래픽 감사 · 멀티 게이트웨이 지원
English | 中文




[!IMPORTANT] 면책 조항
이 프로젝트는 로컬 게이트웨이 환경을 위한 트래픽 분석 및 시각화 도구입니다.
어떠한 네트워크 접속 서비스, 프록시 구독, 또는 네트워크 간 연결도 제공하지 않습니다. 모든 데이터는 사용자 자신의 네트워크 환경에서 수집됩니다.
이 프로젝트는 MIT 라이선스에 따라 오픈소스로 공개됩니다. 본 소프트웨어 사용으로 인해 발생하는 어떠한 결과에 대해서도 책임을 지지 않습니다. 관련 법규를 준수하여 사용해 주세요.
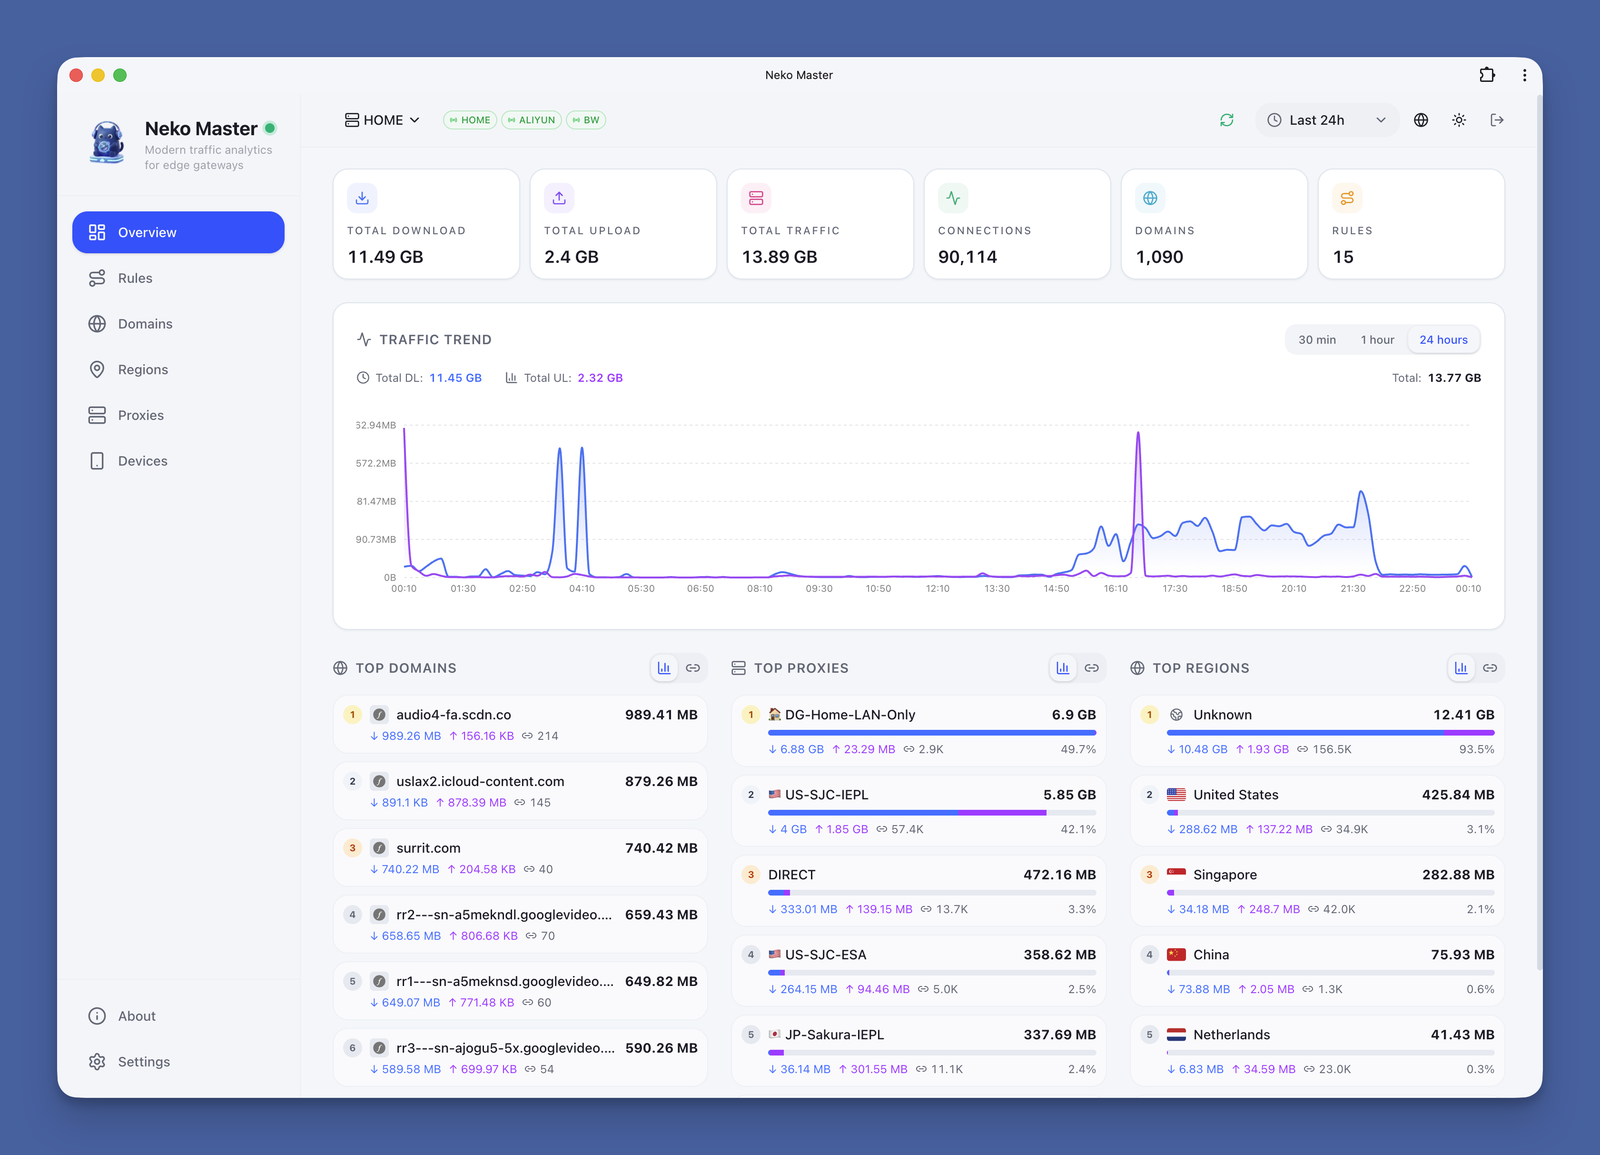
|
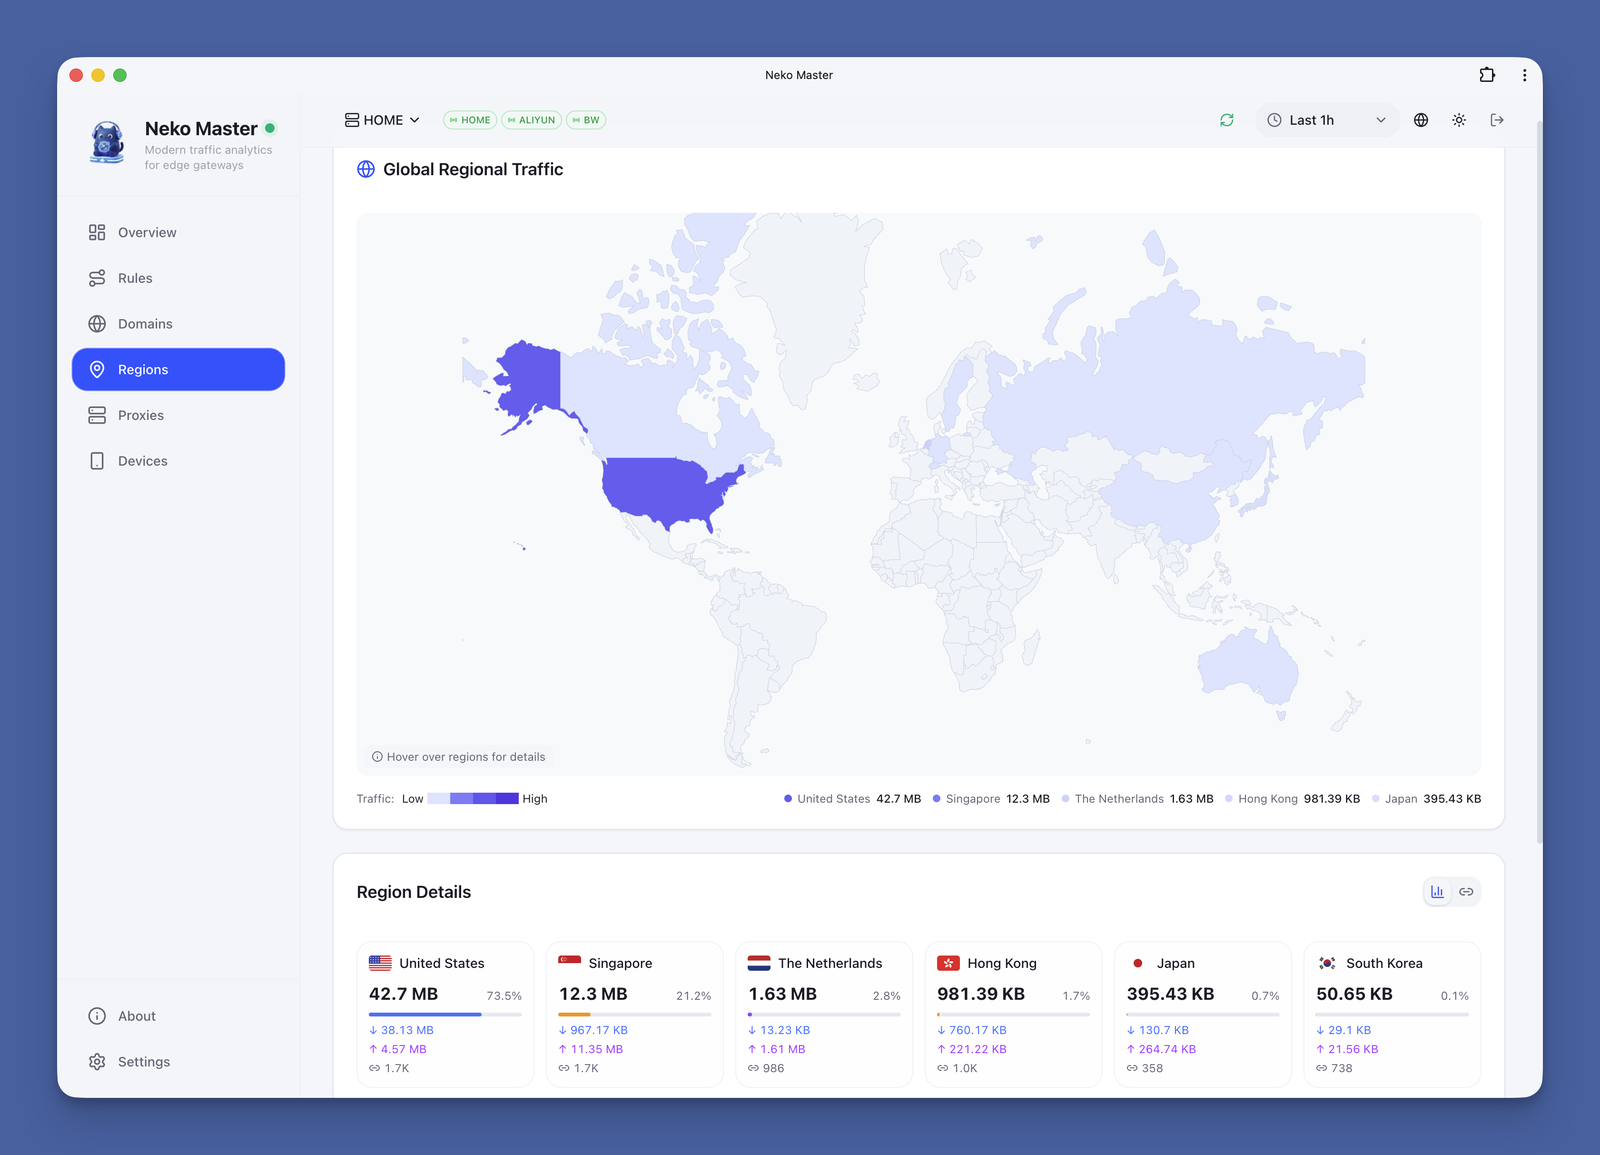
|
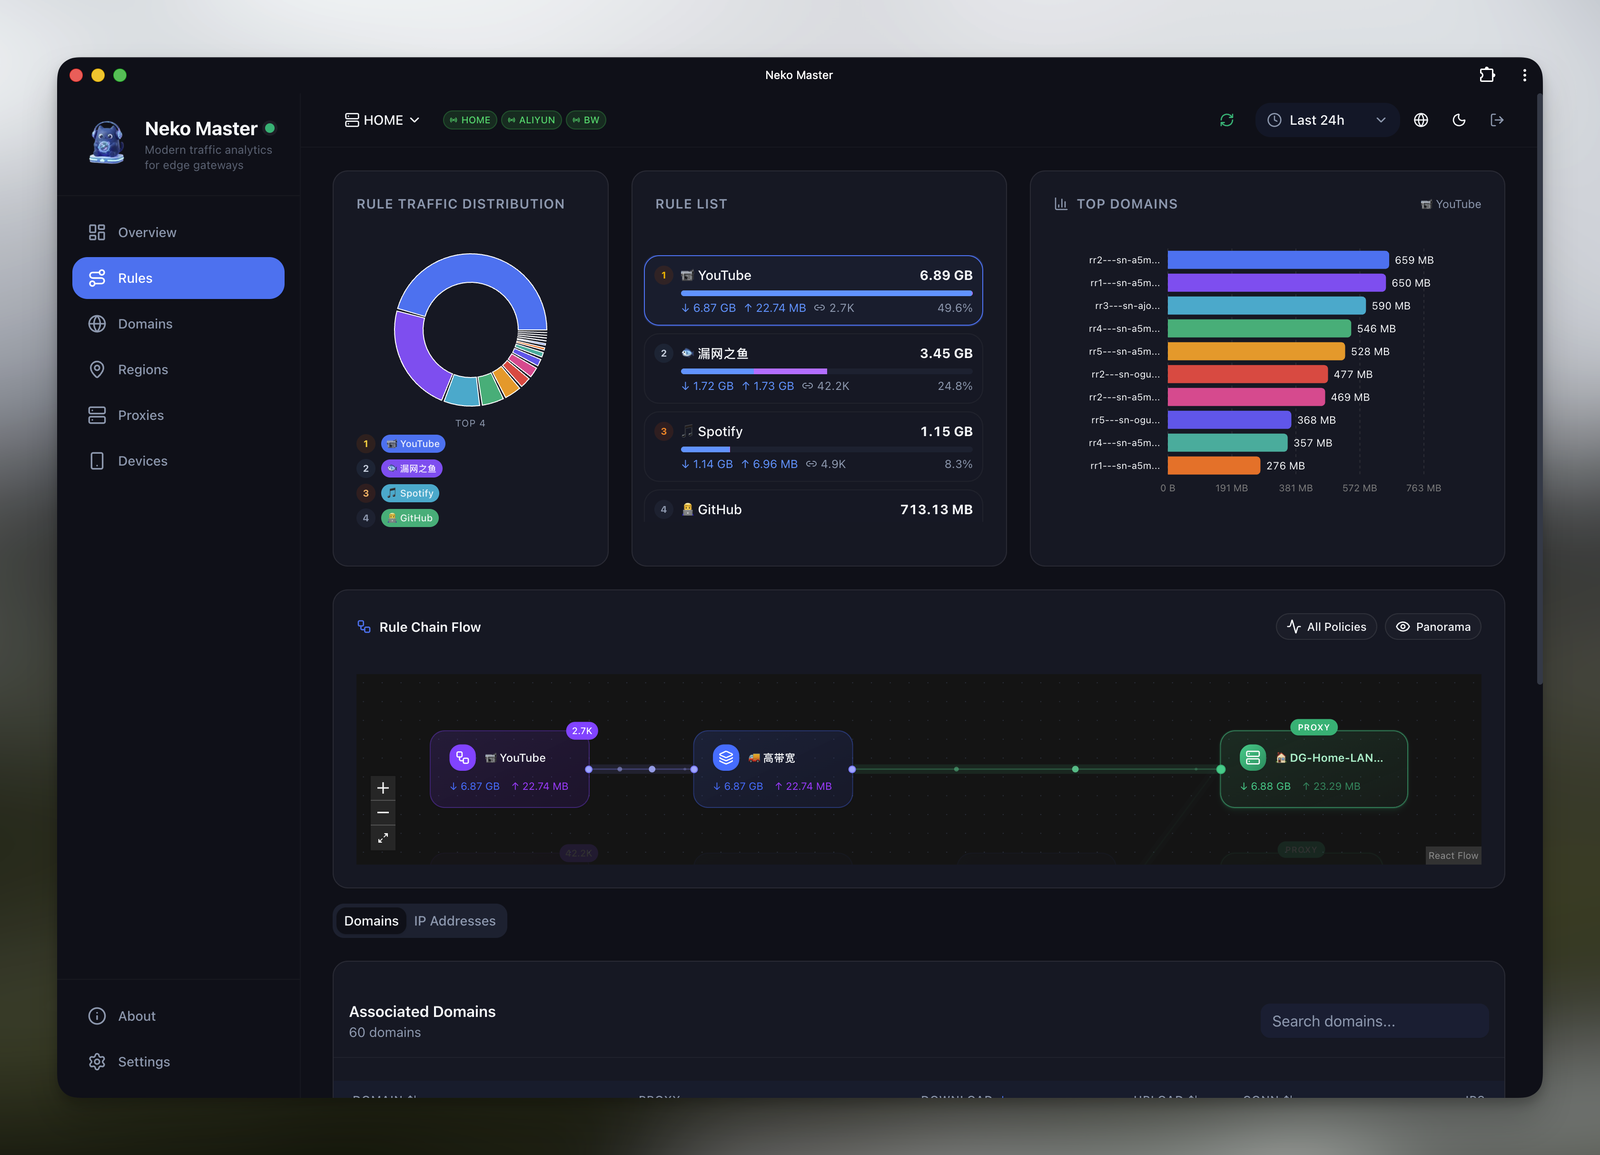
|
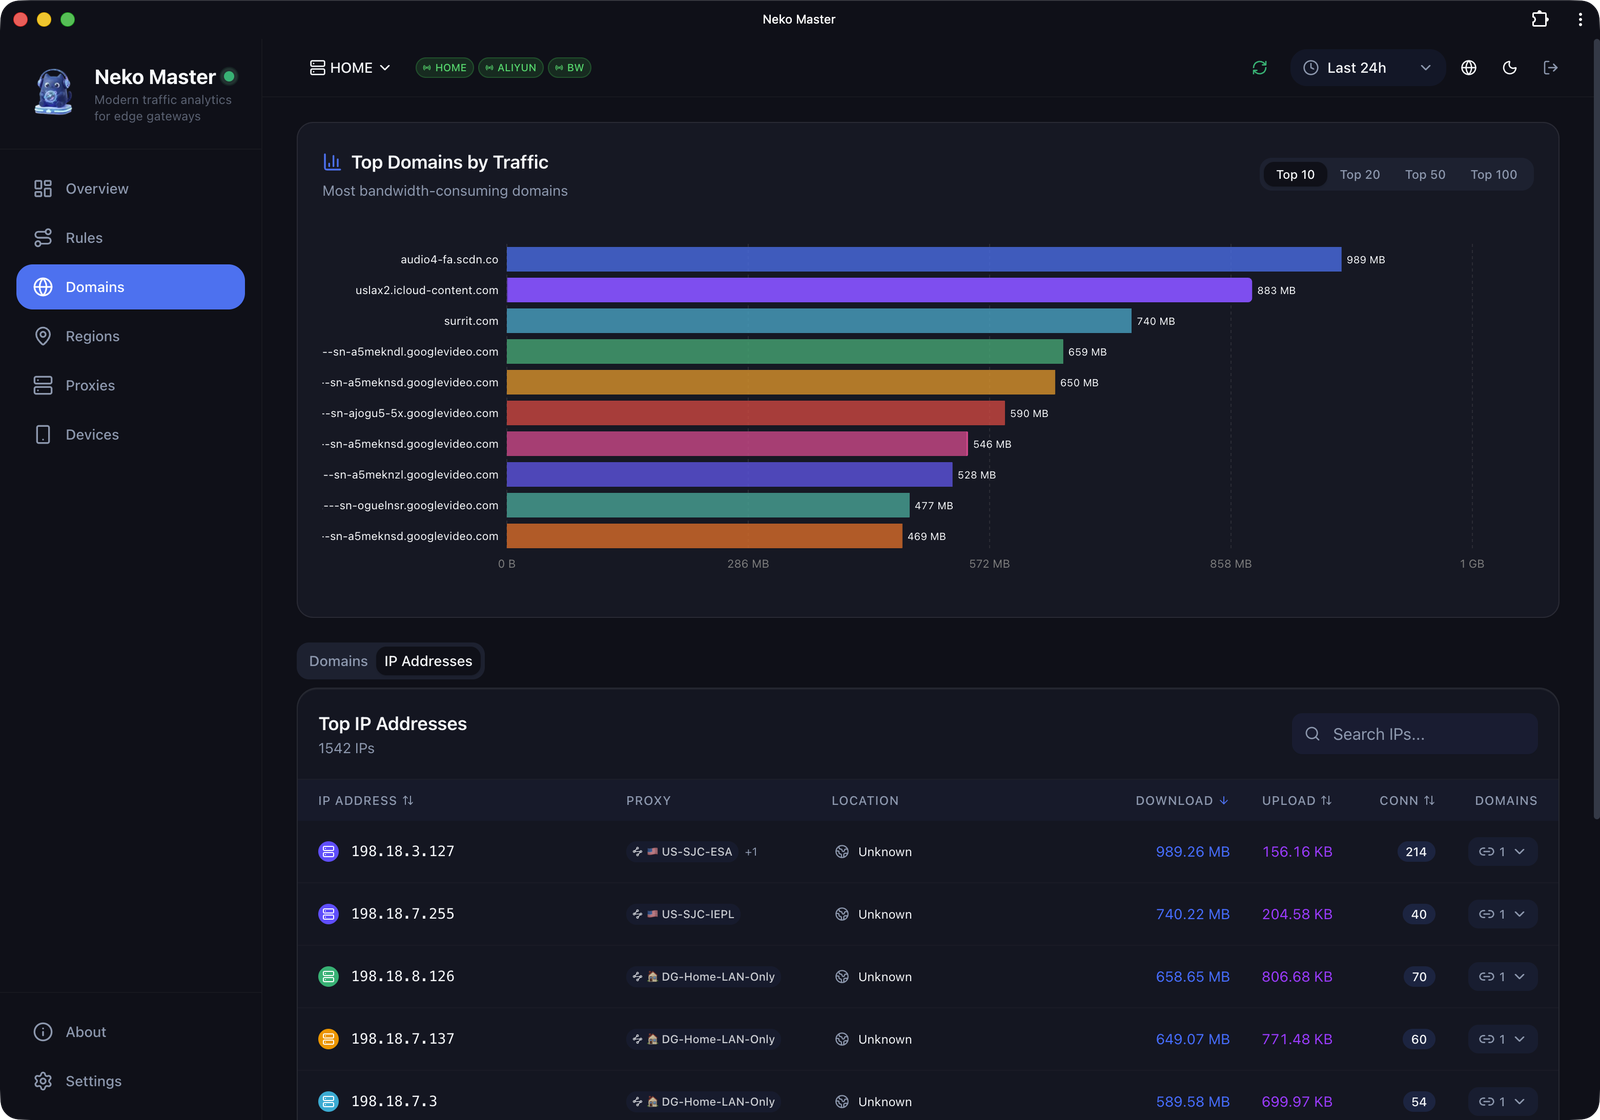
|
Neko (ねこ)는 일본어로 _고양이_를 의미합니다. 발음은 /ˈneɪkoʊ/ (NEH-ko)입니다.
고양이처럼, Neko Master는 네트워크 트래픽을 조용하고 정밀하게 관찰합니다. 현대적인 게이트웨이 환경을 위해 설계된 경량 분석 대시보드입니다.
| 기능 | 설명 |
|---|---|
| 📊 실시간 모니터링 | 밀리초 지연의 WebSocket 실시간 수집 |
| 📈 추세 분석 | 다차원 트래픽 추세: 30분 / 1시간 / 24시간 |
| 🌐 도메인 분석 | 도메인별 트래픽, 연관 IP, 연결 수 확인 |
| 🗺️ IP 분석 | ASN, 지리적 위치, 연관 도메인 표시 |
| 🚀 프록시 통계 | 프록시 노드별 트래픽 분포 및 연결 수 |
| 📱 PWA 지원 | 데스크톱 앱으로 설치하여 네이티브 경험 제공 |
| 🌙 다크 모드 | 라이트 / 다크 / 시스템 테마 지원 |
| 🌍 i18n 지원 | 영어 / 중국어 원활한 전환 |
| 🔄 멀티 백엔드 | 여러 OpenClash 백엔드 인스턴스를 동시에 모니터링 |
저장소에 내장된
docker-compose.yml은 기본적으로3000/3001/3002를 매핑합니다. 아래 시나리오 A/B는 일반적인 배포를 위한 최소 템플릿입니다.
services: neko-master: image: foru17/neko-master:latest container_name: neko-master restart: unless-stopped ports: - "3000:3000" # Web UI volumes: - ./data:/app/data # Local MMDB (optional, files should be downloaded into ./geoip) - ./geoip:/app/data/geoip:ro environment: - NODE_ENV=production - DB_PATH=/app/data/stats.db - COOKIE_SECRET=${COOKIE_SECRET}
> `.env`에 권장됨 (`docker-compose.yml`과 같은 디렉터리):
> `COOKIE_SECRET=<최소 32바이트 랜덤 문자열>` (`openssl rand -hex 32`로 생성)

> 이 모드는 완전히 업그레이드 호환되며 별도 설정 없이 바로 작동합니다.
> WS가 라우팅되지 않으면 앱은 자동으로 HTTP 폴링으로 폴백합니다.

#### 시나리오 B: 실시간 WebSocket (리버스 프록시와 함께 권장됨)```yaml
services:
  neko-master:
    image: foru17/neko-master:latest
    container_name: neko-master
    restart: unless-stopped
    ports:
      - "3000:3000" # Web UI
      - "3002:3002" # WebSocket (for Nginx / Tunnel forwarding)
    volumes:
      - ./data:/app/data
      # Local MMDB (optional, files should be downloaded into ./geoip)
      - ./geoip:/app/data/geoip:ro
    environment:
      - NODE_ENV=production
      - DB_PATH=/app/data/stats.db
      - COOKIE_SECRET=${COOKIE_SECRET}
그런 다음 실행하세요:```bash docker compose up -d
<http://localhost:3000>을 열어 시작하세요.

저장소에 내장된 Compose 파일(기본 `3000/3001/3002`)을 사용하는 경우에도 동일한 명령을 실행하세요.

### 옵션 2: Docker Run```bash
# Generate a fixed cookie secret first (for session persistence)
export COOKIE_SECRET="$(openssl rand -hex 32)"
