 febinrev/slippy-book-exploit
CVE-2023-44451, CVE-2023-52076: 인기 있는 Linux 배포판(Mint, Kali, Parrot, Manjaro 등)에 영향을 미치는 RCE 취약점. EPUB 파일 파싱 디렉터리 트래버설 원격 코드 실행

RCE 취약점은 Mint, Kali, Parrot, Manjaro 등을 포함한 인기 Linux 배포판에 영향을 미칩니다. EPUB 파일 파싱 디렉토리 트래버설 원격 코드 실행
Linux의 MATE/ 및 Linux Mint 기본 문서 뷰어 소프트웨어에서 심각한 경로 트래버설 및 임의 파일 쓰기 취약점이 발견되었으며, Kali Linux, Parrot Security OS, Ubuntu-Mate, Linux Mint, Xubuntu 및 MATE 또는 Atril/Xreader를 기본 문서 뷰어로 사용하는 모든 기타 운영 체제에 영향을 미칩니다.
이 취약점은 MATE 환경과 Linux Mint의 기본 문서 뷰어인 Atril Document Viewer와 Xreader Document Viewer에 존재합니다. Atril은 Kali Linux, Ubuntu-Mate, Parrot Security OS, Xubuntu의 기본 문서 리더이며, Xreader는 Linux Mint의 기본 문서 리더입니다.
이 취약점은 조작된 문서를 여는 사용자가 접근할 수 있는 파일 시스템의 어느 위치에든 임의 파일을 쓸 수 있으며, 유일한 제한은 기존 파일을 덮어쓰는 데 악용할 수 없다는 점이지만, 공격자가 대상 시스템에서 원격 명령 실행을 달성하는 것을 막지는 못합니다.
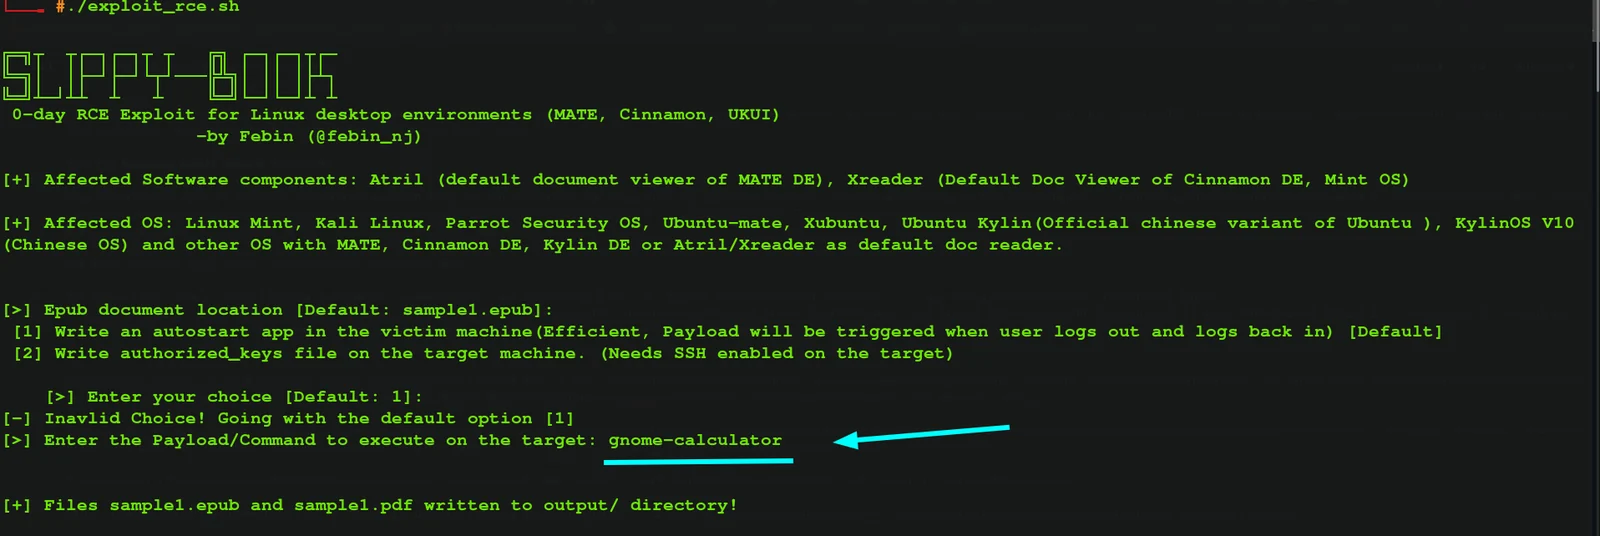
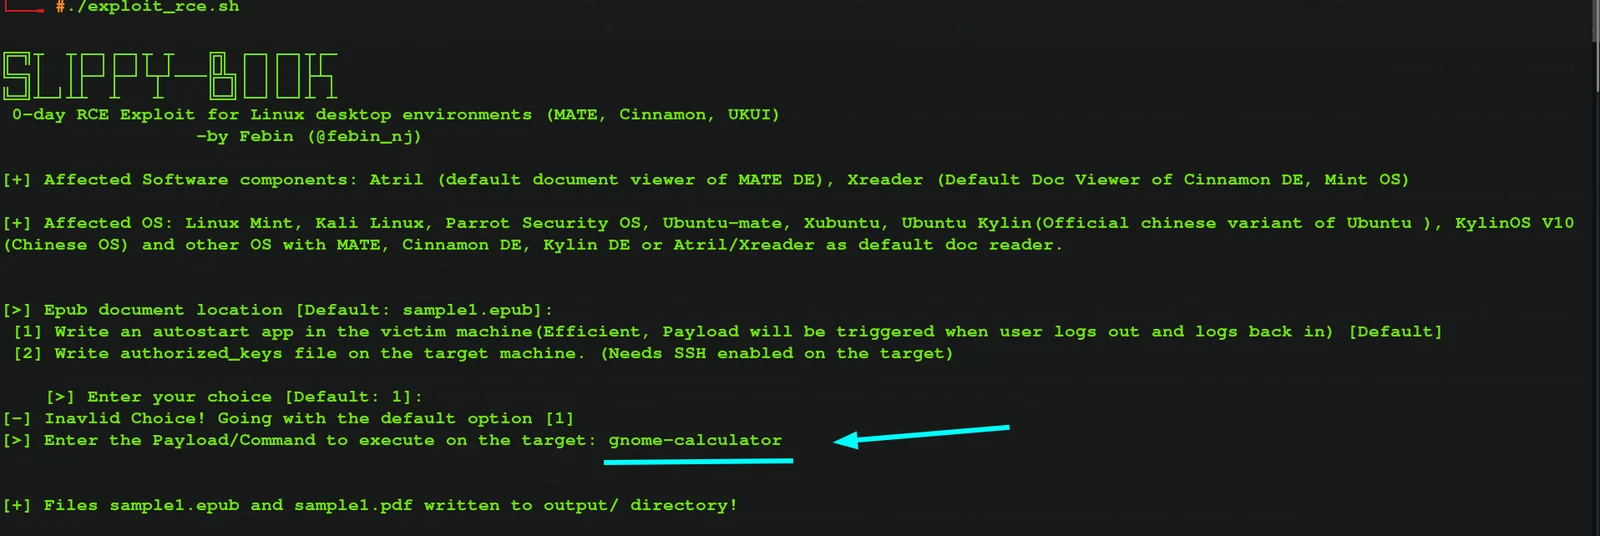
이 취약점은 기존 파일을 덮어쓰는 데 악용할 수 없고 지정된 위치에 새 파일만 생성할 수 있지만, RCE를 달성하는 데는 문제가 없습니다. 취약점을 사용하여 $HOME/.config/autostart 아래에 .desktop 항목을 작성한 다음 로그아웃 후 다시 로그인했더니 악성 .desktop 항목이 트리거되어 원격 명령 실행을 얻을 수 있었습니다. 또한 .ssh/ 디렉토리 아래에 authorized_keys 파일을 배치하여 SSH를 통한 RCE도 달성했습니다. 참고: 디렉토리가 없으면 자동으로 디렉토리를 생성합니다.
Ebook 형식에 대해 아는 사람이 있나요? 모두 PDF로 전환하지 않았나요?
대답은 아니요입니다. EPUB은 여전히 인기 있고 강력한 문서 형식이지만 많은 사람들이 PDF를 선호합니다. 대부분은 PDF에 익숙합니다. 그래서 이 취약점의 영향을 최대화하려고 노력했습니다. 또 다른 흥미로운 점은 .epub 문서를 something.pdf로 이름을 바꾸면 취약한 문서 뷰어(Atril/Xreader)가 something.pdf 파일을 열려고 시도하면서 EPUB과 PDF를 모두 읽을 수 있기 때문에 이를 EPUB 문서로 읽는다는 것입니다. 또한 다른 많은 문서 형식도 지원합니다. 즉, 조작된 something.epub을 something.pdf로 이름을 바꾼 다음 대상에게 보내 대상에서 RCE를 달성할 수 있습니다.
그래서 모든 것이 좋습니다. /home//.config/autostart/ 디렉토리 아래에 악성 .desktop 항목을 작성하는 epub/pdf 쌍을 생성하는 익스플로잇을 만들 수 있습니다. 하지만 작은 문제가 있습니다. 이 버그를 성공적으로 악용하려면 대상 사용자의 사용자 이름이 필요합니다. 사용자 이름을 모르면 어떻게 할까요? 쉬운 RCE가 없나요? 사용자 이름을 추측할 수 있나요? 일반적인 사용자 이름을 무작위로 시도해야 하나요? 제가 알아낸 것을 봅시다..
추가 분석 결과, 대상이 조작된 문서를 다운로드하여 ~/Downloads/, ~/Documents/ 디렉토리와 같은 홈 디렉토리 안 어딘가에서 열면 /proc/self/cwd를 사용하여 사용자의 홈 디렉토리에 접근할 수 있다는 것을 발견했습니다. 따라서 ../../../../../proc/self/cwd/../.config/autostart/exploit.desktop 가젯만 사용하여 경로 트래버설 버그를 악용해 RCE를 달성할 수 있습니다.
이 취약점에 대한 완전히 작동하는 익스플로잇(exploit_rce.sh)과 경로 트래버설을 위한 사용자 정의 파일을 작성하고 포함하는 스크립트(exploit_file_write.sh)를 만들었습니다.
참고: MATE의 Atril에서는 취약점이 수정되지 않았으며, 개발자들이 패치 중입니다. 그래서 악성 EPUB 문서를 탐지하고 열기 전에 정화하는 탐지 스크립트(detect.sh)를 추가했습니다.