
Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
CVE-2023-46019-Code-Projects-Blood-Bank-1.0-Reflected-Cross-Site-Scripting-Vulnerability — Code-Projects Blood Bank V1.0의 abs.php에 있는 'error' 매개변수를 통한 반사형 크로스 사이트 스크립팅(XSS)에 대한 개념 증명 익스플로잇(PoC)으로, 작동하는 페이로드와 CVE 참조를 포함합니다. | Kitploit
도구/GitHubGitHub/ersinerenler/cve-2023-46019-code-projects-blood-bank-1.0-reflected-cross-site-scripting-vulnerability
Vulnerability AnalysisExploitationWeb Application ExploitationWeb SecurityPenetration Testing
GitHubersinerenler/cve-2023-46019-code-projects-blood-bank-1.0-reflected-cross-site-scripting-vulnerability

CVE-2023-46019-Code-Projects-Blood-Bank-1.0-Reflected-Cross-Site-Scripting-Vulnerability

Code-Projects Blood Bank V1.0의 abs.php에 있는 'error' 매개변수를 통한 반사형 크로스 사이트 스크립팅(XSS)에 대한 개념 증명 익스플로잇(PoC)으로, 작동하는 페이로드와 CVE 참조를 포함합니다.

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →
공유
저장소 보기
32년 전아직 검토되지 않음

CVE-2023-46019-Code-Projects-Blood-Bank-1.0-Reflected-Cross-Site-Scripting-Vulnerability

  • 익스플로잇 작성자: ersinerenler

공급업체 홈페이지

  • https://code-projects.org/blood-bank-in-php-with-source-code

소프트웨어 링크

  • https://download-media.code-projects.org/2020/11/Blood_Bank_In_PHP_With_Source_code.zip

개요

  • Code-Projects Blood Bank V1.0은 'abs.php' 파일의 'error' 매개변수를 통한 반사형 교차 사이트 스크립팅(XSS) 취약점에 영향을 받습니다. 애플리케이션이 사용자 입력 데이터를 적절히 위생 처리하지 않아 스크립트 주입 공격에 취약합니다. 공격자는 이 문제를 악용하여 의심하지 않는 사용자의 브라우저에서 임의의 스크립트 코드를 실행할 수 있으며, 이로 인해 영향을 받는 사이트 내에서 사용자의 보안과 개인정보가 손상될 수 있습니다.

취약점 세부 정보

  • CVE ID: CVE-2023-46019
  • 영향을 받는 버전: Blood Bank V1.0
  • 취약한 파일: /abs.php
  • 매개변수 이름: error
  • 공격 유형: 로컬

참고 자료:

  • https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2023-46019
  • https://nvd.nist.gov/vuln/detail/CVE-2023-46019

설명

  • Code-Projects Blood Bank V1.0의 abs.php 파일에 있는 'error' 매개변수는 반사형 교차 사이트 스크립팅(XSS)에 취약합니다. 이 취약점은 사용자 입력 데이터의 불충분한 입력 검증 및 위생 처리로 인해 발생합니다. 공격자는 이 약점을 악용하여 'error' 매개변수에 악성 스크립트를 주입할 수 있으며, 실행될 경우 영향을 받는 사이트의 맥락에서 사용자의 브라우저를 손상시킬 수 있습니다.

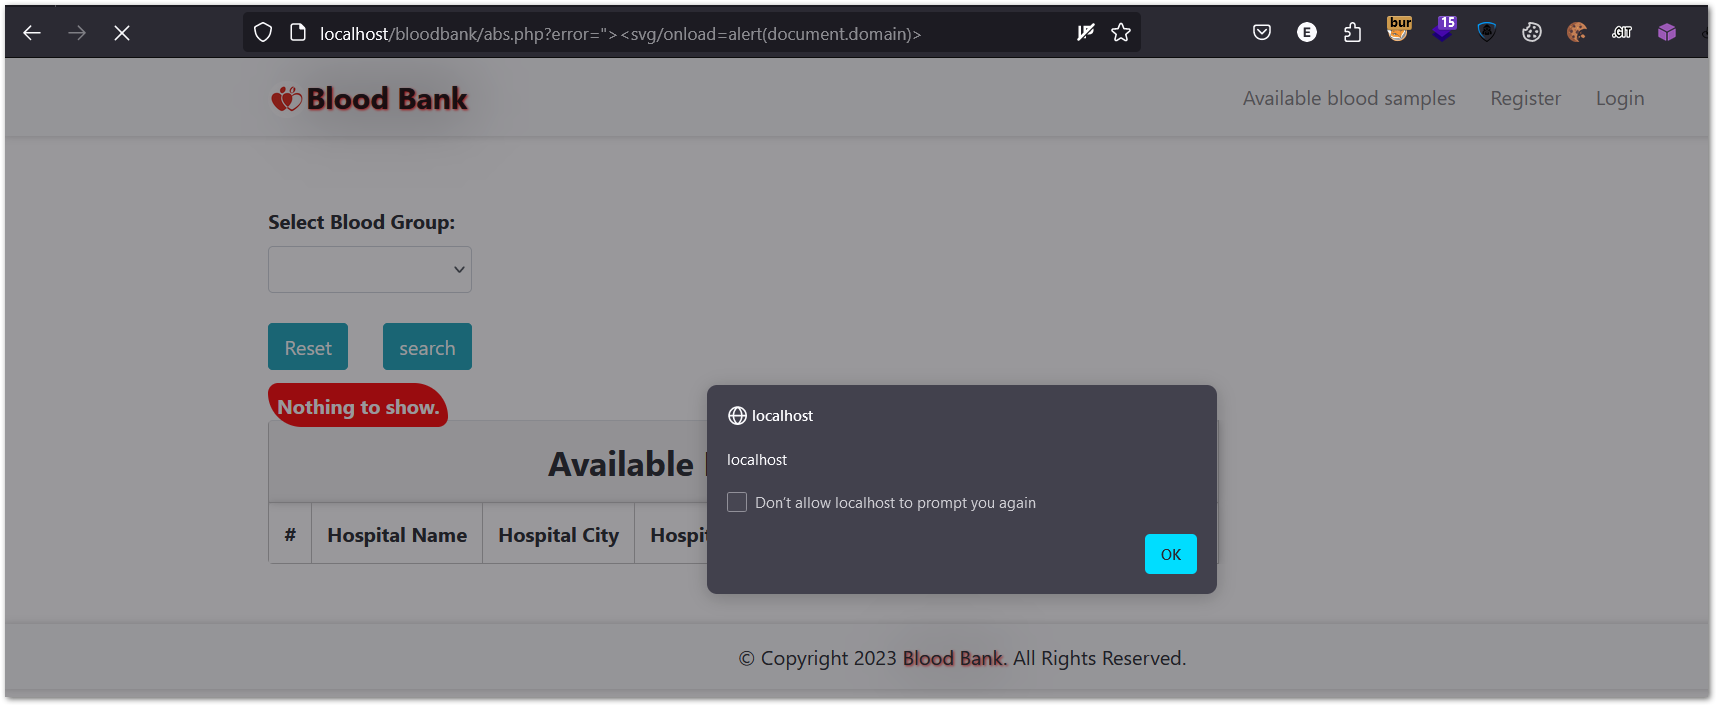
개념 증명(PoC) :

  • 페이로드: "><svg/onload=alert(document.domain)>
  • http://localhost/bloodbank/abs.php?error="><svg/onload=alert(document.domain)>
이미지
도구 다운로드