 eilonh/s3crets_scanner
공개 S3 버킷에 실수로 업로드된 비밀(API 키, 자격 증명)을 사냥하는 자동 스캐너로, truffleHog3를 탐지에 사용하며 정기 또는 요청 시 스캔을 지원합니다.

S3cret Scanner 도구는 공용 S3 버킷에서 비밀 정보를 사전에 찾아내어 Amazon S3 보안 모범 사례를 보완하는 계층을 제공하도록 설계되었습니다.예약 작업 또는 요청 시로 실행할 수 있습니다.자동화는 다음 작업을 수행합니다:
Public이거나 객체를 공개할 수 있음으로 설정된 버킷).p12, .pgp 등)을 나열합니다.logger.log 파일에 생성됩니다.{
"Version": "2012-10-17",
"Statement": [
{
"Sid": "VisualEditor0",
"Effect": "Allow",
"Action": [
"s3:GetLifecycleConfiguration",
"s3:GetBucketTagging",
"s3:ListBucket",
"s3:GetAccelerateConfiguration",
"s3:GetBucketPolicy",
"s3:GetBucketPublicAccessBlock",
"s3:GetBucketPolicyStatus",
"s3:GetBucketAcl",
"s3:GetBucketLocation"
],
"Resource": "arn:aws:s3:::*"
},
{
"Sid": "VisualEditor1",
"Effect": "Allow",
"Action": "s3:ListAllMyBuckets",
"Resource": "*"
}
]
}
csv 디렉터리에 accounts.csv 파일을 다음 형식으로 배치해야 합니다:Account name,Account id
prod,123456789
ci,321654987
dev,148739578
pip를 사용하여 필요한 요구 사항을 설치합니다.
# Clone the repo
git clone <repo>

# Install requirements
pip3 install -r requirements.txt

# Install trufflehog3
pip3 install trufflehog3
| 인수 | 값 | 설명 | 필수 |
|---|---|---|---|
| -p, --aws_profile | 액세스 키에 대한 AWS 프로필 이름 | ✓ | |
| -r, --scanner_role | AWS 스캐너의 역할 이름 | ✓ | |
| -m, --method | internal | 스캔 유형 | ✓ |
| -l, --last_modified | 1-365 | 파일이 마지막으로 수정된 이후 스캔할 일 수; 기본값 - 1 | ✗ |
python3 main.py -p secTeam -r secteam-inspect-s3-buckets -l 1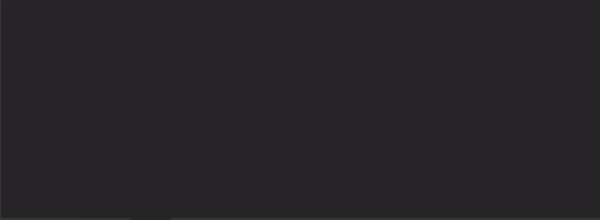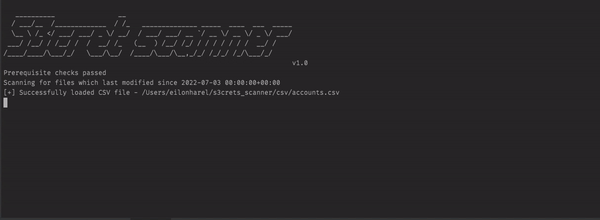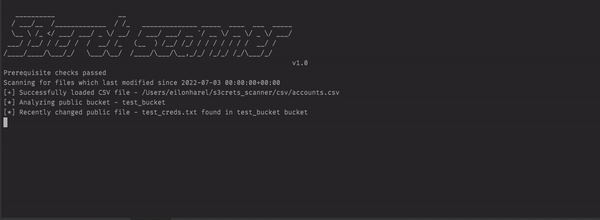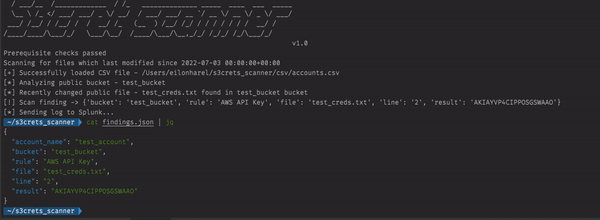
풀 리퀘스트와 포크를 환영합니다. 주요 변경 사항이 있는 경우, 먼저 이슈를 열어 변경하고자 하는 내용을 논의해 주세요.


