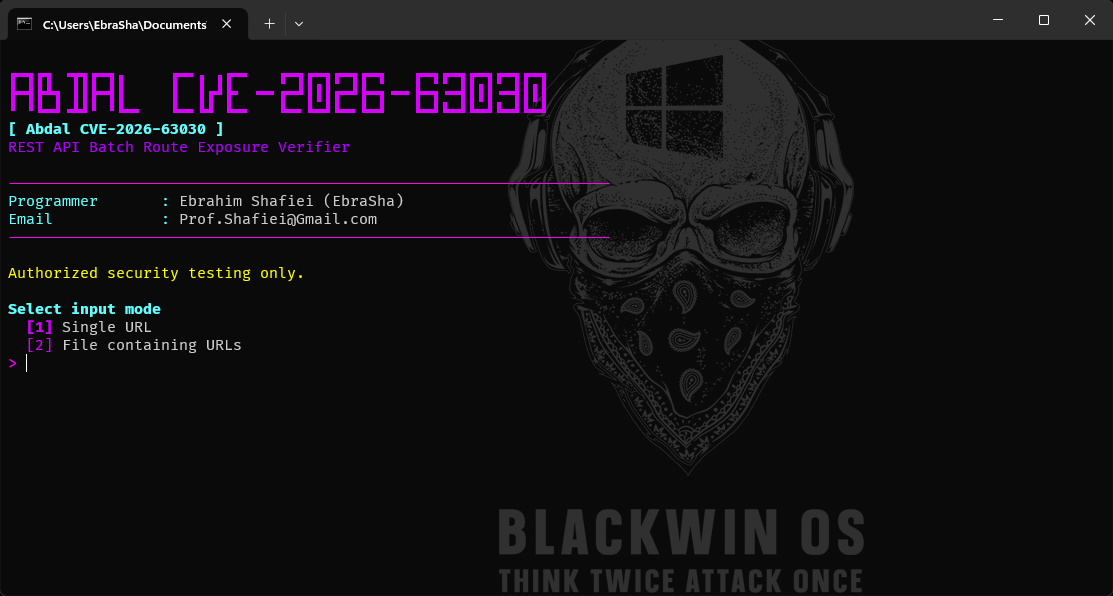
 ebrasha/abdal-cve-2026-63030
Abdal CVE-2026-63030은 버전 분석 및 REST API 보안 점검을 통해 CVE-2026-63030에 대한 노출을 탐지하도록 설계된 전문 WordPress 취약점 스캐너입니다. 사이버 보안 연구, 침투 테스트 및 WordPress 보안 평가를 위해 Ebrahim Shafiei(EbraSha)가 개발했습니다.

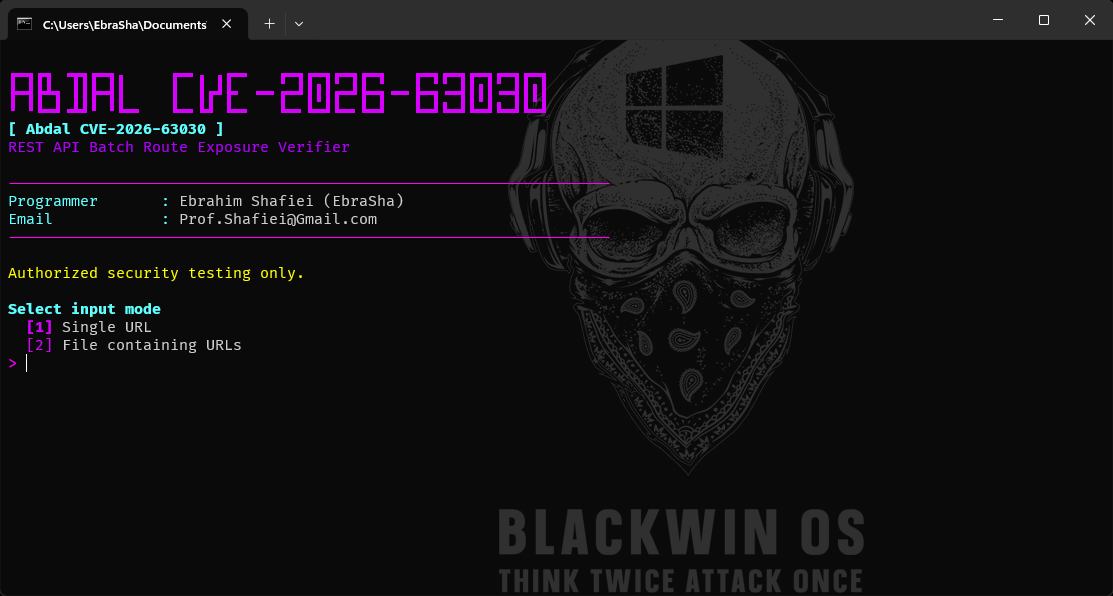
Abdal CVE-2026-63030은 CVE-2026-63030으로 추적되는 WordPress REST API 배치 라우트 혼동에 대한 방어적 노출 검증 도구입니다. 이 문제는 영향을 받는 WordPress 릴리스에서 CVE-2026-60137과 연계될 수 있으며 원격 코드 실행으로 이어질 수 있습니다.
이 도구는 관리자, 침해 대응 담당자, 그리고 권한이 부여된 보안 팀이 무기화된 취약점 체인을 재현하지 않고도 단일 웹사이트 또는 웹사이트 목록을 신속하게 트라이지(triage)할 수 있도록 돕습니다.
많은 WordPress 설치를 수동으로 확인하는 것은 느리고 일관성이 없습니다. 이 검증 도구는 안전한 HTTP 기반 검사, WordPress 버전 탐지, REST 배치 엔드포인트 확인, 판정 분류를 자동화하여 노출된 시스템의 우선순위를 정해 수정할 수 있게 합니다.
| WordPress 브랜치 | 영향을 받는 버전 | 수정된 버전 |
|---|
| 6.9.x | 6.9.0 ~ 6.9.4 | 6.9.5 이상 |
| 7.0.x | 7.0.0 ~ 7.0.1 | 7.0.2 이상 |
위의 영향 범위에 포함되지 않더라도, 오래되었거나 지원되지 않는 브랜치의 사이트는 현재 유지 관리되는 WordPress 릴리스로 이동해야 합니다.
/wp-json/batch/v1 및 /?rest_route=/batch/v1을 모두 확인합니다.VULNERABLE, AFFECTED, AFFECTED-WAF, PATCHED, NOT-AFFECTED, UNKNOWN, NOT-WORDPRESS, INVALID 또는 ERROR로 분류합니다.Windows 실행 파일을 실행합니다:
Abdal-CVE-2026-63030.exe
그런 다음 대화형 프롬프트를 따릅니다:
대상 파일 예시:
https://wordpress.example
https://blog.example
소유한 시스템 또는 명시적으로 평가 권한이 부여된 시스템만 스캔하십시오.
| 판정 | 의미 |
|---|---|
VULNERABLE | 관찰된 버전과 엔드포인트 동작이 영향을 받는 프로필과 강하게 일치합니다. |
AFFECTED | 감지된 버전이 영향 범위 내에 있지만 엔드포인트 증거가 불완전합니다. |
AFFECTED-WAF | 버전이 영향을 받는 것으로 보이지만 WAF 또는 접근 제어가 검증을 방해할 수 있습니다. |
PATCHED | 감지된 WordPress 버전에 공급업체 수정이 포함되어 있습니다. |
NOT-AFFECTED | 감지된 버전이 공개된 영향 범위를 벗어납니다. |
UNKNOWN | 신뢰할 수 있는 분류를 위한 충분한 증거가 없습니다. |
NOT-WORDPRESS | 대상에서 WordPress를 식별할 수 없습니다. |
INVALID | 제공된 대상이 유효한 URL 또는 입력이 아닙니다. |
ERROR | 네트워크, TLS, 타임아웃 또는 HTTP 처리 오류로 검증이 차단되었습니다. |
이 소프트웨어는 합법적인 방어적 보안 테스트, 자산 소유자 검증, 교육 및 승인된 연구 목적으로만 제공됩니다. 시스템을 스캔하기 전에 권한을 얻고 모든 관련 법률, 계약 및 정책을 준수할 책임은 사용자에게 있습니다.
이 소프트웨어와 그 결과는 정확성, 가용성, 특정 목적에의 적합성, 오탐 및 미탐이 없음에 대한 보증이나 보장 없이 있는 그대로 제공됩니다. 프로그래머와 기여자는 이 프로젝트 사용으로 인해 발생하는 오용, 서비스 중단, 데이터 손실, 보안 사고 또는 직접적·간접적 손해에 대해 책임을 지지 않습니다.
문제가 발생하거나 구성 문제가 있는 경우 [email protected]으로 이메일을 보내주십시오. GitLab 또는 GitHub에서도 문제를 보고할 수 있습니다.
이 프로젝트가 유용하다고 생각하고 추가 개발을 지원하고 싶다면 기부를 고려해 주십시오:
Ebrahim Shafiei (EbraSha) 가 열정으로 직접 제작했습니다.
이 프로젝트는 AGPLv3 라이선스에 따라 라이선스가 부여됩니다.
