

Burp Suite 확장 기능으로, 인공지능을 통한 수동적 취약점 탐지를 통합합니다.



BurpIA는 Burp Suite를 AI 지원 웹 보안 테스트 환경으로 바꿔줍니다. LLM(12개 이상의 제공자 또는 로컬 모델)으로 실제 HTTP 트래픽을 분석하고, Burp MCP를 통해 자율 CLI 에이전트로 발견 사항을 검증하며, 모든 결과를 추적 가능하게 유지합니다 — Burp Suite Community와 Professional 모두에서 작동합니다.
이 확장은 수동적인 HTTP 트래픽을 실행 가능한 보안 발견 사항으로 전환합니다. 다음을 수행할 수 있습니다:
request + response)를 사용하여 자동 수동 스캔 또는 컨텍스트 메뉴를 통한 수동 분석.중요: AI 발견 사항은 판결이 아니라 힌트입니다. 보고하기 전에 항상 검증하세요 — 오탐이 발생할 수 있습니다.
BurpIA-1.7.0.jar를 다운로드합니다.Extensions 탭 → Add → JAR 파일을 선택합니다.| 요구 사항 | 세부 사항 |
|---|---|
| Burp Suite | Community 또는 Professional |
| 운영 체제 | macOS, Linux 또는 Windows |
| Java | 17+ (네이티브 Burp 설치 프로그램에 번들된 JRE도 작동) |
| LLM 액세스 | 클라우드 제공자용 API 키, 로컬 Ollama 또는 LM Studio |
| CLI 에이전트(선택 사항) | 다음 중 하나: droid, claude, agy, opencode, grok, codex |
| UI 언어 | 스페인어 또는 영어(설정에서 전환 가능) |
Analyze request with BurpIA(또는 에이전트 검증의 경우 🤖 Analyze with {Agent}).request와 response를 주입하여 프롬프트를 구성합니다.Analyze request with BurpIA 또는 🤖 Analyze with {Agent}.🔍 Analyze this flow 또는 🤖 Analyze this flow with {Agent}.| 제공자 | 참고 |
|---|---|
| Ollama | 로컬 모델: Qwen 3.8, Llama 4, Gemma 4, DeepSeek v4, Phi-4 등 |
| Ollama Cloud | ollama.com의 클라우드 모델 — API 키 필요 |
| OpenAI | GPT-5.6 (+ Luna/Sol/Terra/Cyber 변형) |
| Claude | Anthropic: Fable 5.1, Opus 5, Sonnet 5 |
| Gemini | Google: 3.8 Flash (GA), 3.7/3.6 Flash, 2.5 Pro |
| Moonshot (Kimi) | K3, K2.7 및 이전 버전 |
| Z.ai / Minimax | GLM 5.3 및 MiniMax H3 |
| DeepSeek | v4-pro, v4-flash — OpenAI 호환 API |
| xAI Grok | grok-4.6, grok-4.5 — OpenAI 호환 API |
| Sakana Fugu | fugu, fugu-ultra |
| LM Studio | 로컬 서버, OpenAI 호환 |
| Custom | 모든 OpenAI 호환 API용 최대 3개 프로필 |
Burp Suite MCP와 통합된 자율 검증 에이전트:
| 에이전트 | 바이너리 | 가이드 |
|---|---|---|
| Factory Droid | droid | EN · ES |
| Claude Code | claude | EN · ES |
| Antigravity CLI | agy | EN · ES |
| Open Code | opencode | EN · ES |
| Grok CLI | grok | EN · ES |
| Codex CLI | codex | EN · ES |
{REQUEST} / {RESPONSE}: 정규화된 HTTP 요청/응답.{REQUEST_1}…{REQUEST_N} / {RESPONSE_1}…{RESPONSE_N}: 흐름의 N번째 요소.{OUTPUT_LANGUAGE}: 발견 사항 설명에 대한 예상 출력 언어.이 토큰을 생략하면 BurpIA가 자동으로 보안 블록(폴백)을 추가하여 최소 컨텍스트를 유지하고 구성된 언어를 강제합니다.
인증 흐름을 대상으로 하는 사용자 정의 프롬프트(2개의 요청을 하나로 분석):
You are a web security auditor. Focus ONLY on authentication and session logic.

Request 1 (login):
{REQUEST_1}
Response 1:
{RESPONSE_1}

Request 2 (password change):
{REQUEST_2}
Response 2:
{RESPONSE_2}

Report findings in {OUTPUT_LANGUAGE} with severity, confidence, and remediation.
BurpIA가 생성한 일반적인 발견 사항(결과 테이블에 렌더링됨):
Title:    Password change endpoint accepts old password indefinitely
Severity: High · Confidence: Certain
Endpoint: POST /api/v2/account/password  (200 OK)
Evidence: The password-change flow succeeded using the pre-login session
          token, indicating missing re-authentication and no rotation of
          existing sessions.
Remedy:   Require current-password verification and invalidate all active
          sessions after a successful change.
테이블에서 Burp Repeater로 보내 수동 검증하거나, 내보내거나(CSV/JSON), Burp MCP를 통해 더 깊은 검증을 위해 CLI 에이전트로 전달할 수 있습니다.
| 대시보드 (ES) | 에이전트 검증 | Repeater의 검증된 발견 사항 |
|---|---|---|
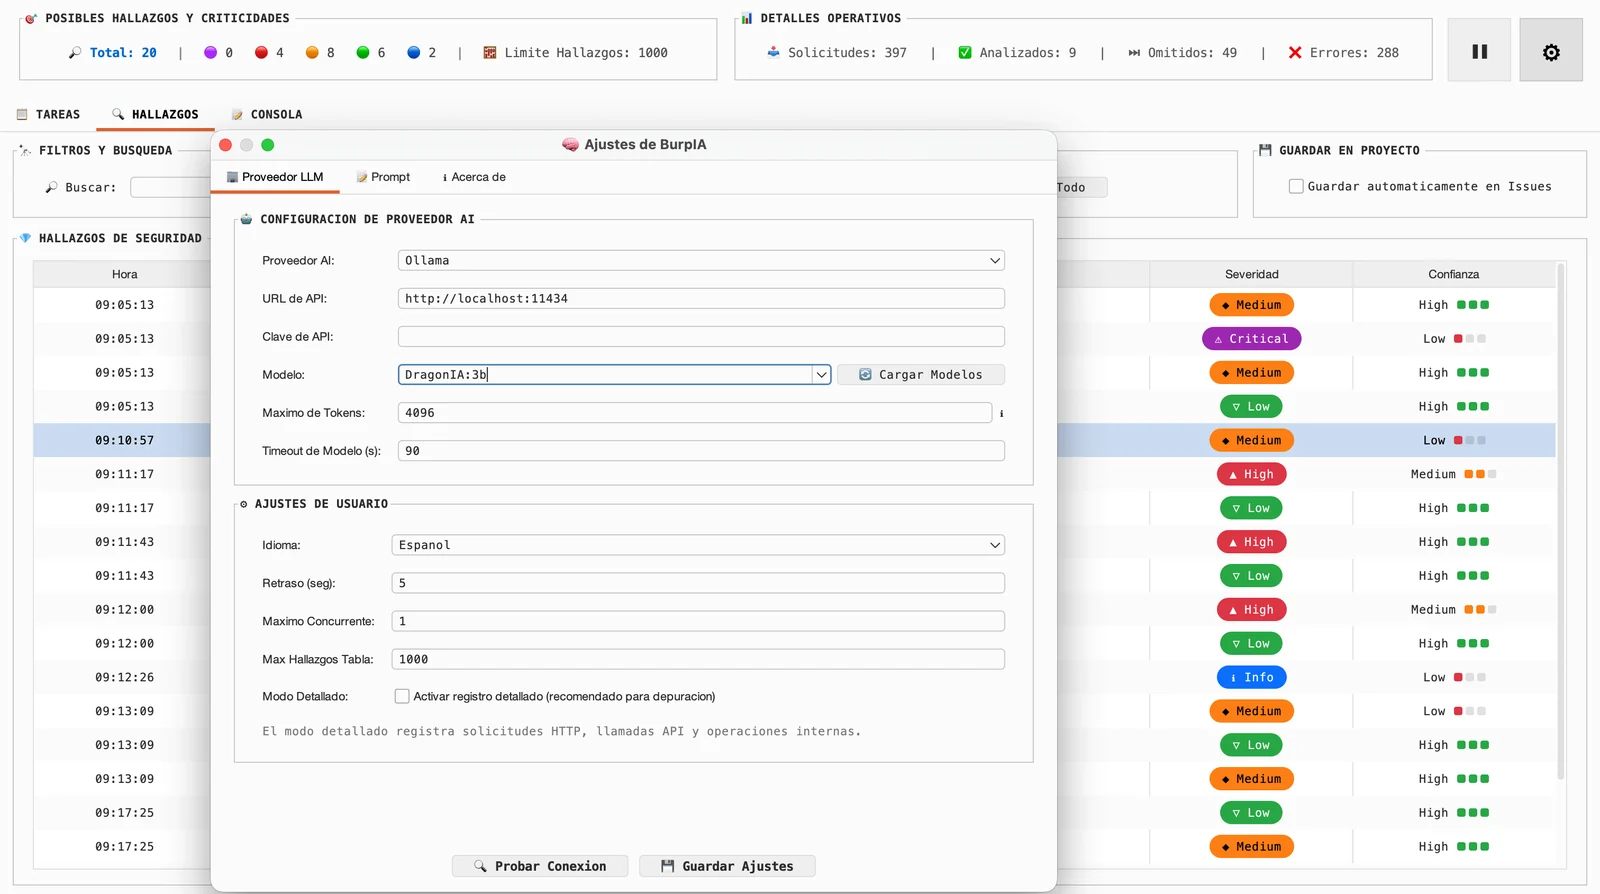 | 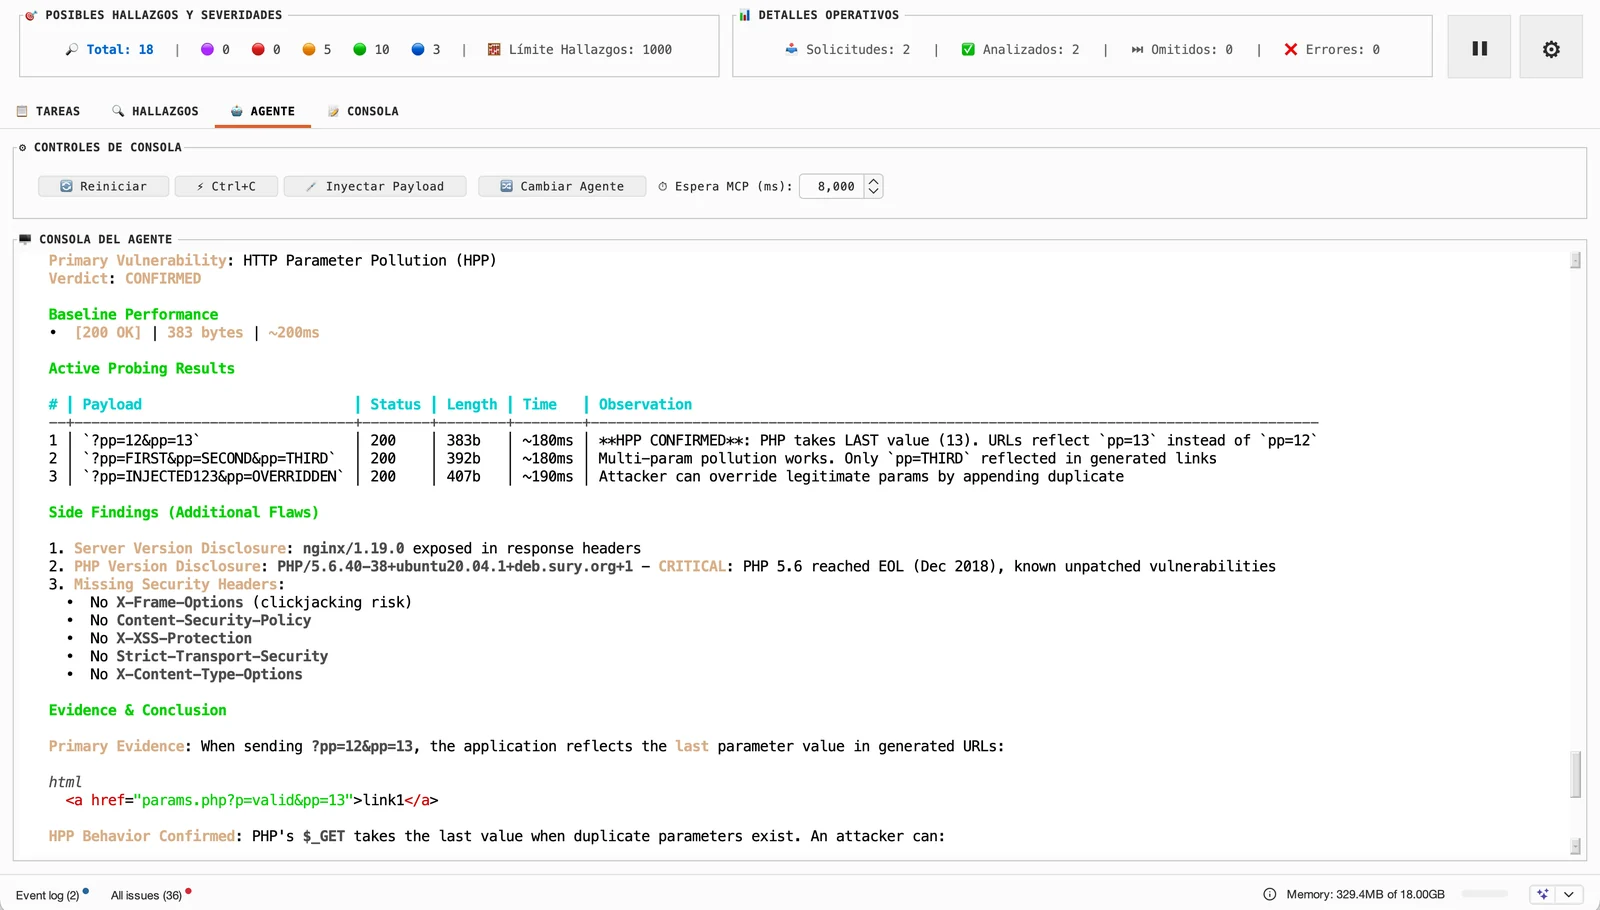 | 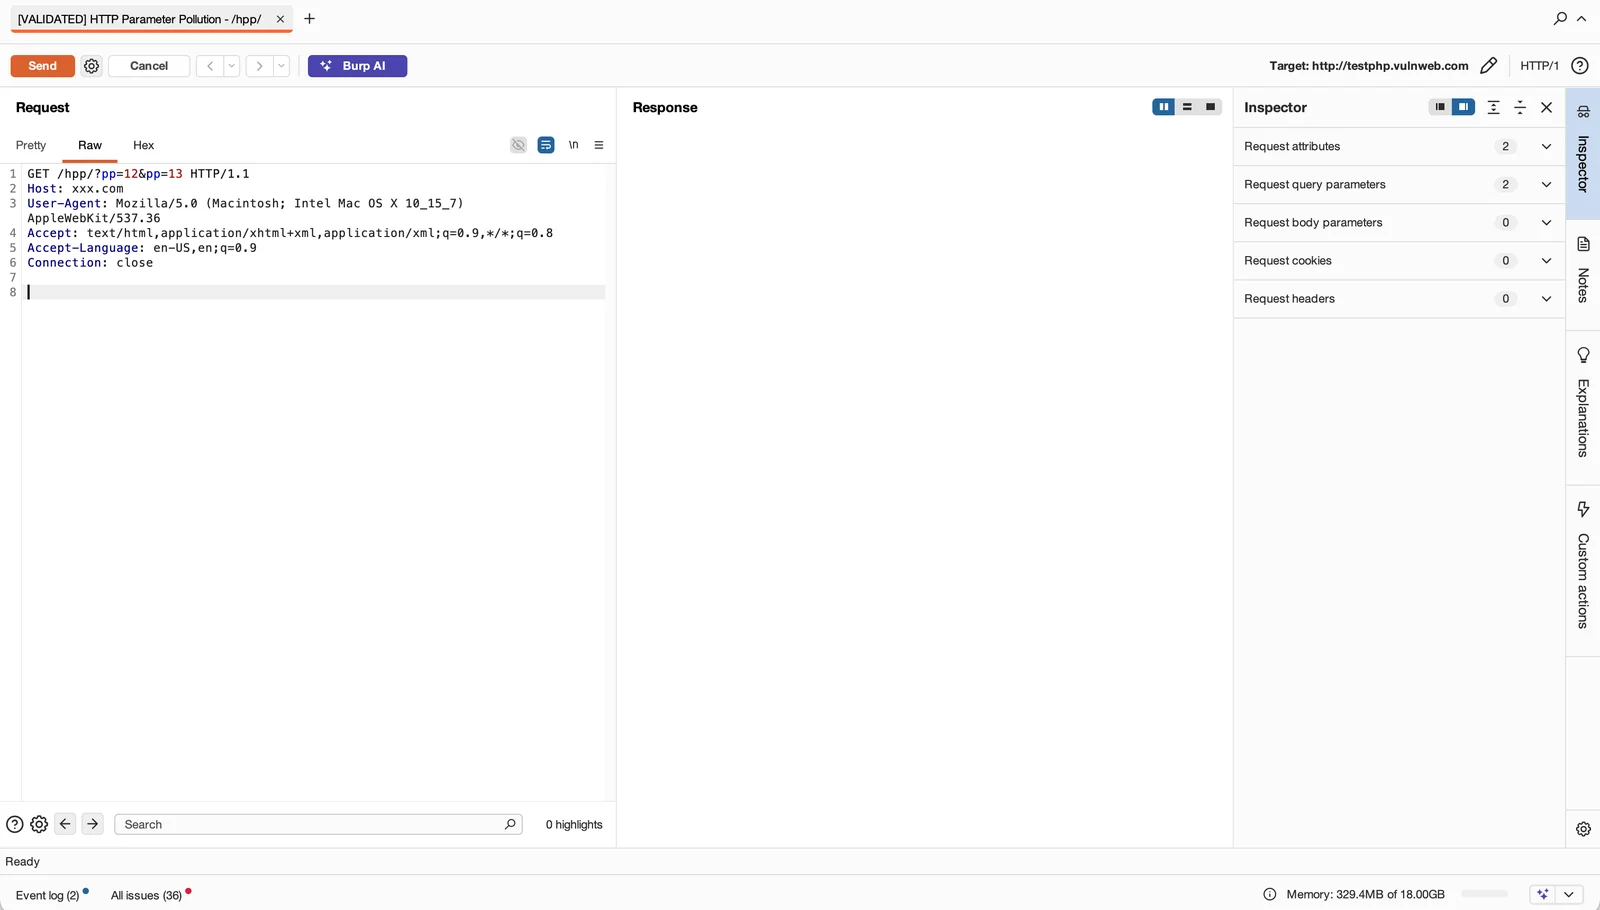 |
전체 릴리스 기록: releases 페이지 및 git tag 기록을 참조하세요.
MIT — LICENSE를 참조하세요.
