

OWASP CICD-Goat 전체 VAPT 분석 보고서 — 9개의 CTFd 플래그 캡처, OWASP Top 10 CI/CD 보안 위험에 매핑된 치명적(critical) 4건 및 높음(high) 5건의 발견 사항(CVE-2024-23897 포함), PoC, 수정 방안 및 면접 대비 요약 포함.

<div align="center">
# CICD-Goat VAPT 라이트업
</div>
> [OWASP CICD-Goat](https://github.com/cider-security-research/cicd-goat) — 의도적으로 취약하게 구성된 CI/CD 환경(Jenkins, Gitea, GitLab, CTFd) — 에 대한 전체 취약점 평가 및 침투 테스트로, **OWASP Top 10 CI/CD 보안 위험**에 대해 엔드투엔드로 매핑되었습니다.
<div align="center">
[](https://github.com/cider-security-research/cicd-goat)
[](./findings)
[](./ctfd/challenge-cross-reference.md)
[](./LICENSE.md)
[](https://linkedin.com/in/dheerajkumarjayaswal)
[](https://github.com/dheeraj-jayaswal)
</div>
---
## 🧭 다른 저장소와의 관계
| 저장소 | 내용 |
|---|---|
| **[CICD-Goat-Vapt-Writeup](https://github.com/dheeraj-jayaswal/CICD-Goat-Vapt-Writeup)** *(이 저장소)* | OWASP CICD-Goat에 대한 전체 VAPT 라이트업 — CVE-2024-23897을 포함한 16개의 발견 사항, OWASP Top 10 CI/CD 보안 위험에 매핑, PoC 및 면접에 바로 활용 가능한 요약 포함 |
| [From-Dev-To-Attacker](https://github.com/dheeraj-jayaswal/From-Dev-To-Attacker) | 나의 대표 현장 일지 — 개발자의 시각에서 작성한 취약점 패턴에 관한 67개의 독창적 라이트업으로, 소득세, 은행, 소매, 전자상거래, 화물 물류, 교육 등 기업 도메인 전반의 영향 프레이밍 포함 |
| [From-Pentester-To-Red-Teamer](https://github.com/dheeraj-jayaswal/From-Pentester-To-Red-Teamer) | 웹/API 침투 테스트에서 레드 팀으로 전환하기 위한 나의 체계적인 24개월 로드맵 — 단계, 실습, 자격증, 그리고 진행 상황을 공개적으로 추적 |
| [AppSec-From-The-Trenches](https://github.com/dheeraj-jayaswal/AppSec-From-The-Trenches) | 침투 테스트 도구 및 방법론 참고 자료 — Burp Suite, Nmap, Metasploit, Hydra, Hashcat 등을 실제로 사용하는 방법과 나의 WAPT 방법론 |
| [API-From-The-Trenches](https://github.com/dheeraj-jayaswal/API-From-The-Trenches) | 심층 API 보안 시리즈 — OWASP API Top 10 커버리지, BOLA, JWT 공격, GraphQL 테스트, 전체 방법론 |
| [Bug-Bounty-Hunting-Companion](https://github.com/dheeraj-jayaswal/Bug-Bounty-Hunting-Companion) | 실제로 공개된 버그 바운티 보고서를 재현 가능한 체크리스트로 정리 |
| [DarkWeb-From-The-Trenches](https://github.com/dheeraj-jayaswal/DarkWeb-From-The-Trenches) | 위협 인텔리전스 및 다크 웹 OSINT 방법론 — 자격 증명 유출 모니터링, 랜섬웨어 추적, 사전 계약 TI |
| [.pcap-Arsenal](https://github.com/dheeraj-jayaswal/.pcap-Arsenal) | 웹/API/네트워크 계층 분석 및 학습을 위해 프로토콜별로 정리된 패킷 캡처 |
| [Pentest-Engagement-Playbook](https://github.com/dheeraj-jayaswal/Pentest-Engagement-Playbook) | 컨설턴트 수준의 범위 설정, ROE, 심각도 근거, 경영진 보고 템플릿 — 계약을 뒷받침하는 고객 대면 운영 플레이북 |
---
## 이 저장소가 존재하는 이유
대부분의 CI/CD 보안 라이트업은 순수하게 이론에 머물거나("파이프라인 오염 실행"을 설명하는 슬라이드) 순수하게 CTF 플래그만 쫓거나("여기 플래그가 있고, 다음으로"라는 한 줄) 하는 식입니다. 이 저장소는 둘 다 지향하지 않습니다. 아래의 모든 발견 사항은 **완전히 검증되고 PoC로 뒷받침된 취약점**이며, 특정 [OWASP CI/CD-SEC](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/docs/02-owasp-top10-cicd-mapping.md) 위험 범주에 매핑되어 있고, 면접이나 실제 고객 보고서에서 실제로 설명하고 싶은 방식으로 작성되었습니다 — 막다른 길, 잘못된 가정, 그리고 그것들이 어떻게 바로잡혔는지까지 포함하여.
AppSec/DevSecOps/CI-CD 보안 면접을 준비 중이거나, CI/CD 툴체인과 관련된 모의해킹(pentest) 프로젝트를 준비 중이거나, 아니면 "Poisoned Pipeline Execution"이나 "Insufficient Credential Hygiene"이 실제 통신 상에서 어떻게 나타나는지 구체적이고 실습 중심으로 살펴보고 싶다면 — 이 문서는 바로 당신을 위해 작성되었습니다.
## 대상 환경
| 항목 | 값 |
|---|---|
| 대상 | [OWASP CICD-Goat](https://github.com/cider-security-research/cicd-goat) — 로컬 Docker Compose 배포 |
| 프로젝트 유형 | 승인된 자기주도 학습 랩 (그레이박스) |
| 기술 스택 | Jenkins 2.332.1, Gitea 1.16.5, GitLab 15.11.13-ee, CTFd, Docker Compose |
| 범위 | `localhost:3000` (Gitea), `:8080`/`:50000` (Jenkins), `:4000` (GitLab), `:8000` (CTFd), `:8008` (prod-sim) |
| 방법론 | Phase 0–3 (범위 설정 → 핑거프린팅 → 취약점 식별 → 익스플로잇) |
전체 교전 규칙: [`docs/00-engagement-overview.md`](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/docs/00-engagement-overview.md).
> ⚠️ **이 저장소의 모든 테스트는 테스터 본인의 로컬·일회용·의도적으로 취약한 Docker Compose 랩을 대상으로 수행되었습니다.** 프로덕션 시스템, 공유 인프라, 제3자 데이터는 일절 관련되지 않았습니다. 직접 시도하기 전에 [공식 저장소](https://github.com/cider-security-research/cicd-goat)에서 본인의 CICD-Goat 사본을 먼저 구동하십시오.
## 결과 요약
| ID | 제목 | 심각도 | OWASP CI/CD 매핑 | CTFd 플래그 |
|---|---|---|---|---|
| [F-010](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/findings/F-010-jenkins-secrets-exposure-console-logs.md) | Jenkins 빌드 콘솔 로그의 시크릿 노출 → 자격 증명 탈취 → 무단 저장소 쓰기 | **CRITICAL** | CICD-SEC-6, -4, -2 | flag1, flag2 |
| [F-013](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/findings/F-013-insecure-automerge-bypass.md) | 안전하지 않은 자동 병합 로직이 코드 리뷰를 우회함 (PR 전체 단어 차이 휴리스틱) | **CRITICAL** | CICD-SEC-1, -5 | flag10 |
| [F-016](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/findings/F-016-CVE-2024-23897-jenkins-cli-arbitrary-file-read.md) | CVE-2024-23897 — 컨트롤러에서의 Jenkins CLI 임의 파일 읽기 | **CRITICAL** | CICD-SEC-7 | flag8 |
| [F-017](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/findings/F-017-gitlab-runner-token-secret-theft.md) | GitLab 공유 러너 등록 토큰 → 인스턴스 전체 CI/CD 시크릿 탈취 | **CRITICAL** | CICD-SEC-2, -6 | flag11 |
| [F-019](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/findings/F-019-jenkins-controller-rce-agent-label-override.md) | 에이전트 레이블 재정의를 통한 Jenkins 컨트롤러 노드 코드 실행 | **CRITICAL** | CICD-SEC-5, -4 | flag5 |
| [F-018](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/findings/F-018-decoupled-pipeline-branch-exclusion-bypass.md) | 분리된 파이프라인 저장소 + 브랜치 제외 필터 우회 | HIGH | CICD-SEC-4, -6 | flag3 |
| [F-020](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/findings/F-020-shared-agent-filesystem-credential-leak.md) | 공유 에이전트 파일시스템이 FreeStyle 작업 자격 증명을 노출 | HIGH | CICD-SEC-6, -5 | flag6 |
| [F-021](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/findings/F-021-checkov-sast-config-override-bypass.md) | Checkov SAST 설정 재정의로 탐지되지 않는 IaC 오구성 가능 | HIGH | CICD-SEC-1, -8 | flag7 |
| [F-014](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/findings/F-014-flask-secret-key-cicd-variable.md) | CI/CD 파이프라인 변수에서 파생된 Flask 세션 시크릿 키 | HIGH | CICD-SEC-6 | flag11 (F-017 경유) |
추가로 [`findings/informational/`](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/findings/informational)에 **6개의 정보성/보조 발견 사항**(긍정 통제, RBAC 경계 확인, 경미한 정보 노출)이 있습니다.
### 발견 사항들이 어떻게 연결되는가
여러 발견 사항은 독립적이지 않습니다 — 하나가 다른 하나를 직접 가능하게 하거나 완성합니다. 면접에서 단일 발견 사항보다 더 인상적인 부분이 바로 이 부분입니다:
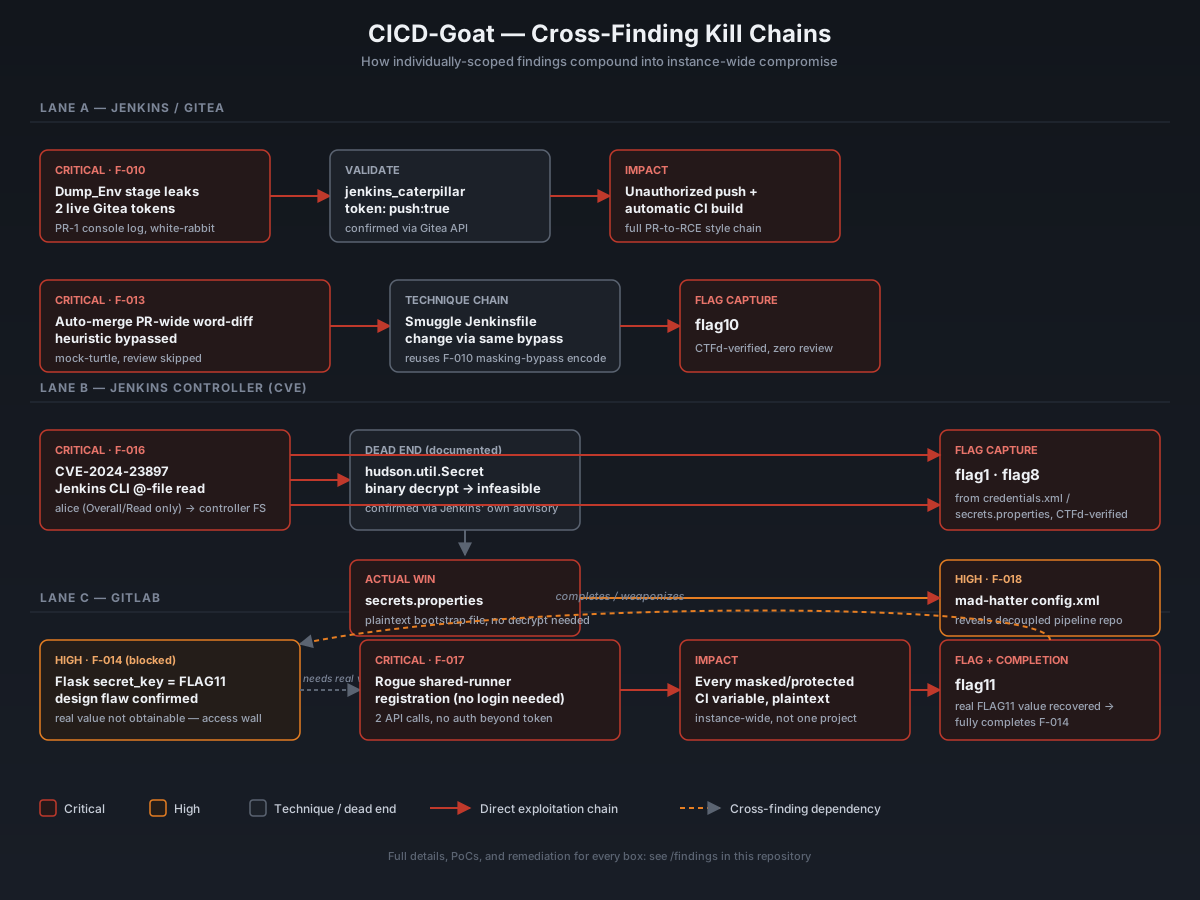
**11개 CTFd 챌린지 중 9개 해결 및 플래그 검증 완료** — 전체 [챌린지 교차 참조](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/ctfd/challenge-cross-reference.md)를 참조하십시오. 지속적인 공격에도 접근 제어 경계가 유지된 사례(Dormouse/flag9)도 솔직하게 문서화되어 있습니다.
## 전체 목차
아래의 모든 파일은 직접 링크되어 있습니다 — 폴더 트리는 파일들이 어떻게 구성되어 있는지 보여줄 뿐입니다.
### 📋 참여 문서
| 파일 | 내용 |
|---|---|
| [`docs/00-engagement-overview.md`](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/docs/00-engagement-overview.md) | 참여 규칙, 범위, 기술 스택 |
| [`docs/01-methodology.md`](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/docs/01-methodology.md) | 전반에 걸쳐 사용된 단계별 테스트 방법론 |
| [`docs/02-owasp-top10-cicd-mapping.md`](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/docs/02-owasp-top10-cicd-mapping.md) | 전체 CICD-SEC-1부터 -10까지의 참조 분류 체계 |
| [`docs/03-remediation-roadmap.md`](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/docs/03-remediation-roadmap.md) | 우선순위가 지정된 실행 가능한 조치 체크리스트 |
| [`docs/04-interview-prep.md`](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/docs/04-interview-prep.md) | 모든 발견 사항에 대한 구어체 요약 + 예상 후속 질문 |
| [`docs/05-lessons-learned.md`](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/docs/05-lessons-learned.md) | 회고 — 잘된 점, 잘 안 된 점, 다음에 다르게 할 점 |
### 🔍 정찰
| 파일 | 내용 |
|---|---|
| [`recon/01-fingerprinting.md`](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/recon/01-fingerprinting.md) | 1단계 — 범위 내 모든 서비스에 대한 비인증 핑거프린팅 |
| [`recon/02-authenticated-enumeration.md`](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/recon/02-authenticated-enumeration.md) | 2단계 — 초기 접근 권한 획득 후 인증된 열거 |
### 🚨 심각 및 높음 발견 사항
| 파일 |
|---|
| [F-010 — 콘솔 로그를 통한 Jenkins 시크릿 노출](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/findings/F-010-jenkins-secrets-exposure-console-logs.md) |
| [F-013 — 안전하지 않은 자동 병합 우회](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/findings/F-013-insecure-automerge-bypass.md) |
| [F-014 — CI/CD 변수에서 유출된 Flask 시크릿 키](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/findings/F-014-flask-secret-key-cicd-variable.md) |
| [F-016 — CVE-2024-23897 Jenkins CLI 임의 파일 읽기](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/findings/F-016-CVE-2024-23897-jenkins-cli-arbitrary-file-read.md) |
| [F-017 — GitLab 러너 토큰 시크릿 탈취](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/findings/F-017-gitlab-runner-token-secret-theft.md) |
| [F-018 — 분리된 파이프라인 브랜치 제외 우회](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/findings/F-018-decoupled-pipeline-branch-exclusion-bypass.md) |
| [F-019 — 에이전트 레이블 재정의를 통한 Jenkins 컨트롤러 RCE](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/findings/F-019-jenkins-controller-rce-agent-label-override.md) |
| [F-020 — 공유 에이전트 파일시스템 자격 증명 유출](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/findings/F-020-shared-agent-filesystem-credential-leak.md) |
| [F-021 — Checkov SAST 구성 재정의 우회](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/findings/F-021-checkov-sast-config-override-bypass.md) |
### ℹ️ 정보성 / 보조 발견 사항
| 파일 |
|---|
| [F-006 — 프라이빗 저장소 열거 공백](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/findings/informational/F-006-private-repo-enumeration-gap.md) |
| [F-007 — 추가 Jenkins 사용자](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/findings/informational/F-007-additional-jenkins-user.md) |
| [F-009 — Job Read 대 ExtendedRead](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/findings/informational/F-009-job-read-vs-extendedread.md) |
| [F-011 — 올바른 withCredentials 사용 (양성 대조)](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/findings/informational/F-011-correct-withcredentials-usage.md) |
| [F-012 — 자격 증명 API 연결 끊김](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/findings/informational/F-012-credentials-api-connection-drop.md) |
| [F-015 — 익명 레지스트리 열거](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/findings/informational/F-015-anonymous-registry-enumeration.md) |
### 🎯 CTFd
| 파일 | 내용 |
|---|---|
| [`ctfd/challenge-cross-reference.md`](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/ctfd/challenge-cross-reference.md) | 차단된 Dormouse/flag9 조사와 Duchess/flag4 수정을 포함한 전체 플래그별 상호 참조 |
## 저장소 구조
```
.
├── docs/ # Engagement context, methodology, mappings, remediation, interview prep
│ ├── 00-engagement-overview.md
│ ├── 01-methodology.md
│ ├── 02-owasp-top10-cicd-mapping.md
│ ├── 03-remediation-roadmap.md
│ ├── 04-interview-prep.md
│ └── 05-lessons-learned.md
├── recon/ # Phase 1 & 2 — fingerprinting and authenticated enumeration
│ ├── 01-fingerprinting.md
│ └── 02-authenticated-enumeration.md
├── findings/ # One file per confirmed finding, full PoC + remediation
│ ├── F-010-...md ... F-021-...md
│ └── informational/ # INFO/LOW severity supporting observations
├── ctfd/
│ └── challenge-cross-reference.md
└── LICENSE.md
```
## 읽기 경로
- **핵심만 보고 싶으신가요?** [위의 결과 표](#results-at-a-glance)부터 시작한 다음, F-010, F-013, F-016, F-017을 읽어 보세요 — 가장 완성도 높은 네 가지 엔드투엔드 킬 체인입니다.
- **면접을 준비 중이신가요?** 바로 [`docs/04-interview-prep.md`](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/docs/04-interview-prep.md)로 가세요 — 모든 주요 발견 사항에 대한 한 문단 분량의 말하듯 요약한 설명과 함께 자주 나오는 후속 질문이 담겨 있습니다.
- **CI/CD 파이프라인을 구축하거나 강화하시나요?** 바로 [`docs/03-remediation-roadmap.md`](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/docs/03-remediation-roadmap.md)로 가세요 — 우선순위가 지정된 실행 가능한 체크리스트입니다.
- **CI/CD 보안 개념이 처음이신가요?** 이 저장소 전체가 기반으로 삼고 있는 참조 분류 체계를 보려면 [`docs/02-owasp-top10-cicd-mapping.md`](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/docs/02-owasp-top10-cicd-mapping.md)부터 시작하세요.
## OWASP Top 10 CI/CD 보안 위험 소개
이곳의 모든 발견 사항은 [OWASP Top 10 CI/CD Security Risks (2023)](https://owasp.org/www-project-top-10-ci-cd-security-risks/)에 매핑되어 있습니다 — 전체 참조 표(CICD-SEC-1부터 CICD-SEC-10까지)는 개별 발견 사항 전반에서 끊임없이 참조되므로 [`docs/02-owasp-top10-cicd-mapping.md`](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/docs/02-owasp-top10-cicd-mapping.md)에 있습니다.
## 면책 조항
이 저장소는 교육 및 포트폴리오 목적으로 **오직 로컬, 자체 호스팅, 의도적으로 취약하게 설계된 훈련용 랩**([OWASP CICD-Goat](https://github.com/cider-security-research/cicd-goat))에 대해서만 수행한 테스트를 문서화합니다. 이곳의 어떤 내용도 프로덕션 시스템, 타사 서비스 또는 실제 자격 증명을 대상으로 하거나 참조하지 않으며, 이에 대해 테스트되지 않았습니다. 소유하지 않았거나 명시적인 서면 승인을 받지 않은 시스템에 이 저장소의 어떤 기법도 사용하지 마십시오.
---
## 🧠 테스트 철학
> *"최고의 침투 테스터는 개발자처럼 먼저 생각하고 공격자처럼 그다음에 생각한다. 코드가 왜 특정한 방식으로 작성되었는지 이해한다면, 어떤 스캐너보다도 항상 더 많은 것을 찾아낼 수 있다."*
저는 모든 작업을 세 단계로 접근합니다:
**1. 공격하기 전에 이해하라** — 애플리케이션을 읽으세요. 실제 사용자로서 사용해 보세요. 단 하나의 도구도 만지기 전에 비즈니스 로직을 이해하세요.
**2. 수동이 먼저, 도구는 그다음** — 자동화된 스캐너는 설정된 대로만 찾아냅니다. 흥미로운 버그는 항상 스캔이 아니라 사고를 통해 발견됩니다.
**3. 개발자처럼 보고하라** — 개발자가 이해하거나 재현할 수 없는 발견 사항은 고쳐지지 않는 발견 사항입니다.
---
## 👤 소개
- 👤 **이름** — Dheeraj Kumar Jayaswal
- 🌍 **위치** — 아일랜드 더블린주 더블린
- 💼 **직책** — 수석 침투 테스트 컨설턴트 | VikingCloud (이전 Infosys Limited 공격 보안 기술 리드)
- 🎯 **주요 분야** — 웹 애플리케이션 및 API 보안 — 공격 보안 컨설팅
- 🏆 **경력** — IT 분야 16년 이상 | 공격 보안 분야 9년 이상
- 🔎 **강점** — 풀스택 개발자(ASP.NET / SQL Server)로 시작 — 개발자처럼 생각하고 해커처럼 공격합니다
- 🎓 **준비 중** — OSWE — OffSec Web Expert (OSCE3 트랙)
- 🏢 **도메인** — 소득세 · 은행 · 소매 · 전자상거래 · 화물 물류 · 교육
- 📝 **공유** — 실제 현장 작업에서 얻은 엔터프라이즈 침투 테스트 현장 노트, 방법론, 실용적인 분석 기록
---
## 🏅 자격증
| 자격증 | 발급 기관 | 상태 |
|---|---|---|
| Certified Ethical Hacker (CEH) | EC-Council | ✅ 2021 |
| AWS Certified Solutions Architect – Associate | Amazon Web Services | ✅ 2022 |
| AWS Certified Cloud Practitioner | Amazon Web Services | ✅ 2022 |
| Executive Certificate in Cyber Security | IIT Kanpur | ✅ 2026 |
| OSWE — OffSec Web Expert (OSCE3 track) | OffSec | 🔄 진행 중 |
**향후 방향 — 레드 팀:** OSCP → CRTO → OSEP, CRTP, CRTL, CRTE
---
## 📄 라이선스
이 콘텐츠는 **[CC BY 4.0](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/LICENSE.md)** 라이선스로 배포됩니다. 이 글의 내용을 재사용하거나 각색하는 것을 환영합니다. 단, **Dheeraj Kumar Jayaswal**에게 명확한 출처를 표시하고 이 저장소로 연결되는 링크를 함께 제공해 주세요. CICD-Goat 자체는 [Cider Security](https://github.com/cider-security-research/cicd-goat)의 별도 프로젝트입니다. 원본 저장소에 스타를 눌러 주세요.
---
## 🤝 연결
[LinkedIn](https://linkedin.com/in/dheerajkumarjayaswal) — 컨설팅, 협업, 보안 관련 논의를 환영합니다.
피드백, 수정 사항, PR(예: flag9/Dormouse 관련, 또는 [CTFd 교차 참조](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/ctfd/challenge-cross-reference.md)의 Duchess/flag4 후속 내용)을 환영합니다. 자세한 내용은 [CONTRIBUTING.md](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/CONTRIBUTING.md)를 참고하세요.