CVE-2019-9787 CSRF PoC
개요
CVE-2019-9787 CSRF의 PoC
WordPress 버전 5.1.1
CVE-2019-9787
테스트 목적 외에는 사용하지 마십시오.
설치
docker-compose up -d
공격
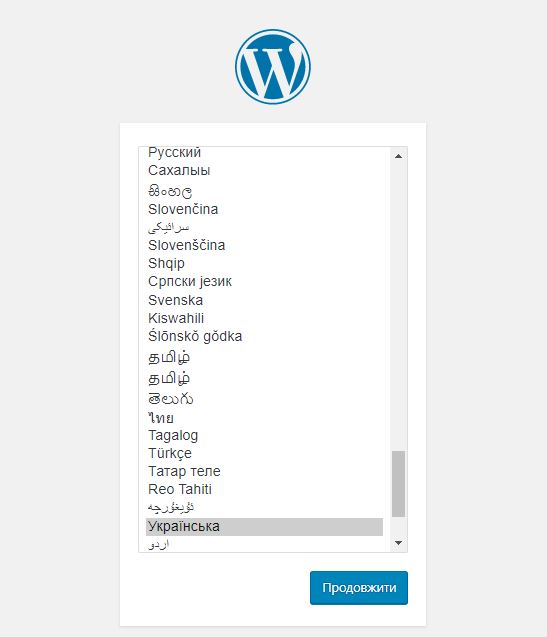
- http://localhost:8080/wp-admin/install.php에 접속하여 WordPress를 설치하세요. WP 관리자 계정만 생성하면 됩니다.
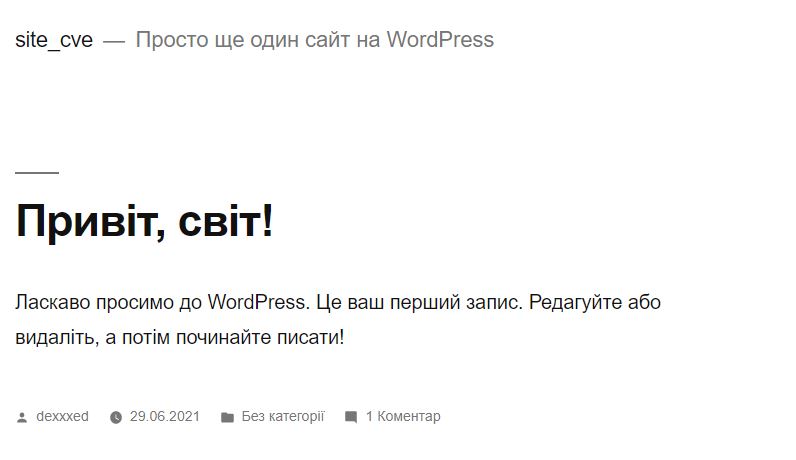
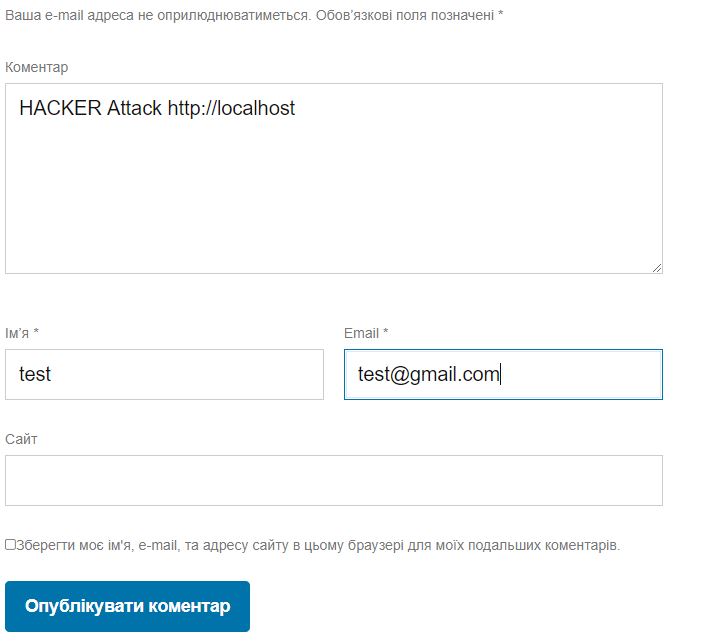
- 방문자로 http://localhost:8080/?p=1#comments에 접속한 뒤 "Hacker Attack http://localhost/"와 같은 댓글을 게시하세요.
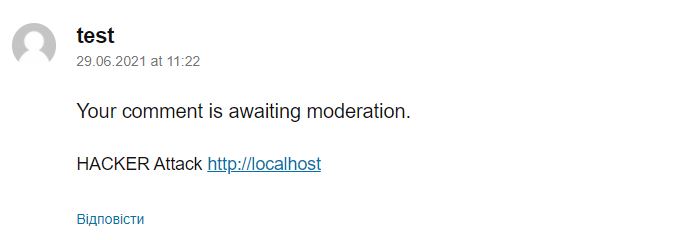
- 2단계에서 게시한 링크를 클릭하세요.
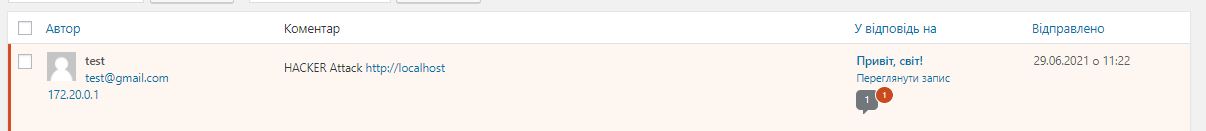
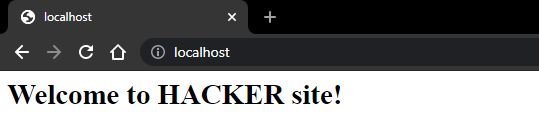
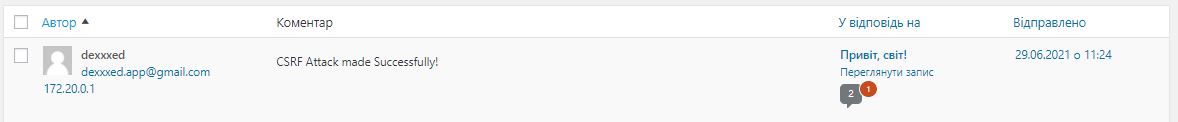
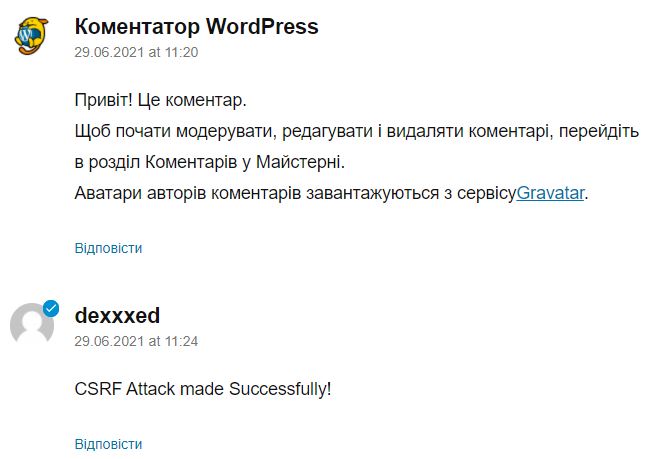
- 현재 로그인된 사용자로 "CSRF Attack made Successfully!" 댓글이 게시된 것을 확인할 수 있습니다.
 dexxxed/cve-2019-9787

