 demining/pixnapping-attack-on-android
Pixnapping 공격: CVE-2025-48561 취약점을 통한 개인 키 및 시드 문구 탈취는 비트코인 네트워크와 Android 인프라에 대한 새로운 심각한 위협을 나타냅니다.

이 글은 암호화폐 저장 공간에서의 보안 위협 진화를 분석하며, 디지털 지갑을 보호하는 개인 키와 시드 문구를 탈취하는 현대적인 방법에 초점을 맞춥니다. 현대 암호화폐 생태계는 디지털 지갑 보안의 기반인 개인 키와 시드 문구를 노리는 사이버 공격의 증가하는 위협에 직면해 있습니다. 소프트웨어뿐만 아니라 현대 모바일 기기의 하드웨어까지 악용하는 공격의 복잡성과 정교함은 해마다 증가하고 있습니다. 클립보드 하이재킹, 키로깅, QR 코드 스푸핑, BIP32/BIP39 지갑 구현의 취약점 악용과 같은 전통적인 위협과 함께, 연구자들은 스마트폰에 저장된 암호화 데이터를 탈취하는 새로운 방법을 점점 더 많이 식별하고 있습니다.
2025년 10월 초, 카네기멜론 대학교와 여러 미국 대학의 연구진은 과학 및 암호화폐 커뮤니티에 파장을 일으킨 연구 결과를 발표했습니다. 그들은 "Pixnapping"이라고 명명되고 CVE-2025-48561 식별자로 등록된 Android 운영 체제의 치명적인 취약점을 발견했습니다. 이 취약점을 통해 공격자는 Android 기기의 화면 콘텐츠를 단계적으로 재구성하여 Google Authenticator와 같은 앱에서 개인 키, 시드 문구 , 일회용 2FA 인증 코드를 포함한 민감한 시각적 정보를 추출할 수 있습니다.
연구진이 식별한 위협은 시스템 API부터 GPU의 그래픽 압축 엔진에 이르기까지 Android의 소프트웨어와 하드웨어 계층 간의 심층적인 상호 작용에 의존합니다. Pixnapping은 GPU.zip 부채널 기술과 Android Intents 및 창 흐림 API의 합법적인 사용을 결합하여 화면을 은밀하게 픽셀 단위로 재구성할 수 있게 합니다. 이 접근 방식은 일반적인 스마트폰을 비트코인(BTC), 이더리움(ETH), 라이트코인(LTC), XRP 및 기타 암호화폐를 포함한 디지털 자산 관리에 사용되는 핵심 정보의 잠재적 유출원으로 변모시킵니다.
위험성은 사용자가 공격자에게 어떤 권한도 부여할 필요가 없다는 사실에 있습니다. 악성 앱은 백그라운드에서 실행되며 Android 보안 시스템에 탐지되지 않은 채로 남을 수 있습니다. 결과적으로 공격자는 지갑 백업 또는 출금 중에 시드 문구에 대한 시각적 접근 권한을 얻을 수 있으며, 이는 사실상 피해자의 암호화폐 자산에 대한 완전한 통제권을 확보하는 것과 같습니다.
Pixnapping 공격부터 Rowhammer, Spectre, Meltdown 및 관련 부채널 방법을 통한 하드웨어 유출에 이르기까지 이러한 위협의 결합은 모바일 운영 체제와 금융 기술의 교차점에서 보안 전략을 재고할 필요성을 강조합니다. CVE-2025-48561과 같은 새로운 취약점이 나올 때마다 모바일 암호화폐 접근의 편의성과 근본적인 암호화 보안 보장 사이의 균형이 얼마나 취약할 수 있는지 보여줍니다.
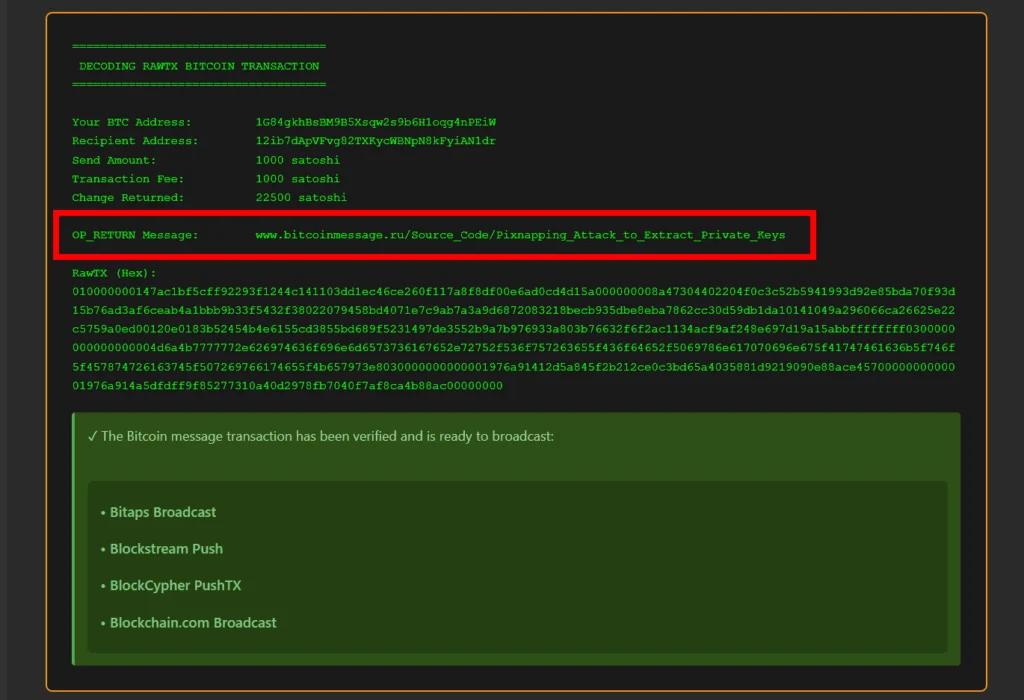
디코딩된 트랜잭션 816760531f334651d711909a93a5959e74b3dbe126f50dbb6efb3e7d61f224ba 은 비트코인 블록체인의 불변 원장에 기록된 연구 작업의 문서화된 증거를 나타냅니다. RawTX 의 구조적 분석은 비트코인 버전 1 트랜잭션의 전형적인 아키텍처를 보여주며, Pixnapping 공격에 대한 연구를 가리키는 URL이 포함된 OP_RETURN 필드라는 중요한 요소를 포함하고 있습니다.
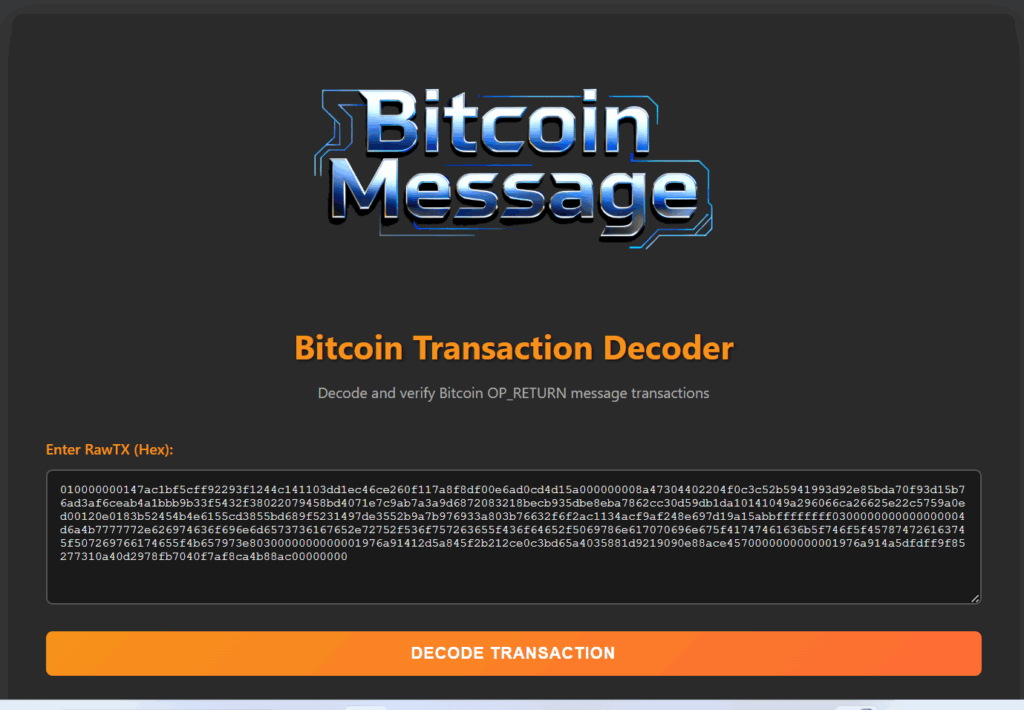
https://github.com/zoeir/Bitcoin-Message-Transaction
트랜잭션 구조 분해:
이 트랜잭션은 이전 트랜잭션의 단일 입력(UTXO)을 사용하고 세 개의 출력을 생성합니다: 첫 번째 출력은 값이 0이며 OP_RETURN 메시지(77바이트 데이터)를 포함하고, 두 번째 출력은 수신자 주소 12ib7dApVFvg82TXKycWBNpN8kFyiAN1dr 로 1000 사토시(0.00001 BTC)를 전송하며, 세 번째 출력은 발신자 주소 1G84gkhBsBM9B5Xsqw2s9b6H1oqg4nPEiW 로 22,500 사토시의 잔돈을 반환합니다. 트랜잭션 수수료는 1000 사토시로, 네트워크 채굴자에 의한 우선 처리를 보장합니다.
010000000147ac1bf5cff92293f1244c141103dd1ec46ce260f117a8f8df00e6ad0cd4d15a000000008a47304402204f0c3c52b5941993d92e85bda70f93d15b76ad3af6ceab4a1bbb9b33f5432f38022079458bd4071e7c9ab7a3a9d6872083218becb935dbe8eba7862cc30d59db1da10141049a296066ca26625e22c5759a0ed00120e0183b52454b4e6155cd3855bd689f5231497de3552b9a7b976933a803b76632f6f2ac1134acf9af248e697d19a15abbffffffff0300000000000000004d6a4b7777772e626974636f696e6d6573736167652e72752f536f757263655f436f64652f5069786e617070696e675f41747461636b5f746f5f457874726163745f507269766174655f4b657973e8030000000000001976a91412d5a845f2b212ce0c3bd65a4035881d9219090e88ace4570000000000001976a914a5dfdff9f85277310a40d2978fb7040f7af8ca4b88ac00000000
암호화 서명 및 인증:
138바이트 ScriptSig 필드에는 secp256k1 곡선을 기반으로 한 ECDSA 서명이 포함되어 있어 발신자의 개인 키 소유를 확인합니다. 이는 트랜잭션의 적법성을 검증하고 무단 지출을 방지합니다. OP_RETURN에 디코딩된 메시지: ” www.bitcoinmessage.ru/Source_Code/Pixnapping_Attack_to_Extract_Private_Keys “ 는 블록체인의 영구적인 마커 역할을 하여 트랜잭션을 치명적인 취약점에 대한 과학적 연구와 연결합니다.
