 demining/phoenix-rowhammer-attack-cve-2025-6202
피닉스 로우해머 공격: 치명적인 SK 하이닉스 DDR5 취약점(CVE-2025-6202)으로 인한 글로벌 블록체인 인프라에서 비트코인 지갑 개인 키 손상의 시스템적 위험

이 기사는 하드웨어 수준의 비트 조작을 통해 DDR5 RAM에서 개인 키를 추출할 수 있는 Phoenix Rowhammer 공격(CVE-2025-6202)이 제기하는 시스템적 암호화 보안 위협을 분석합니다. 최근 몇 년간 암호화폐 기술의 역동적인 발전으로 인해 디지털 자산 생태계는 암호화 데이터를 저장하고 처리하는 하드웨어 및 마이크로칩 구성 요소에 대한 의존도가 높아졌습니다. 이러한 배경 속에서 암호화폐 지갑의 개인 키를 직접적으로 손상시킬 수 있는 하드웨어 수준의 취약점은 점점 더 커지는 위험 요소가 되고 있습니다. 오늘날 가장 위험한 위협 중 하나는 RAM에 대한 공격, 특히 DRAM 셀의 물리적 특성에 영향을 미치는 고급 Rowhammer 익스플로잇 변종입니다. 이러한 공격을 통해 공격자는 개별 데이터 비트를 수정하고 비트코인 및 이더리움 지갑의 개인 키를 포함한 기밀 정보에 접근할 수 있습니다.
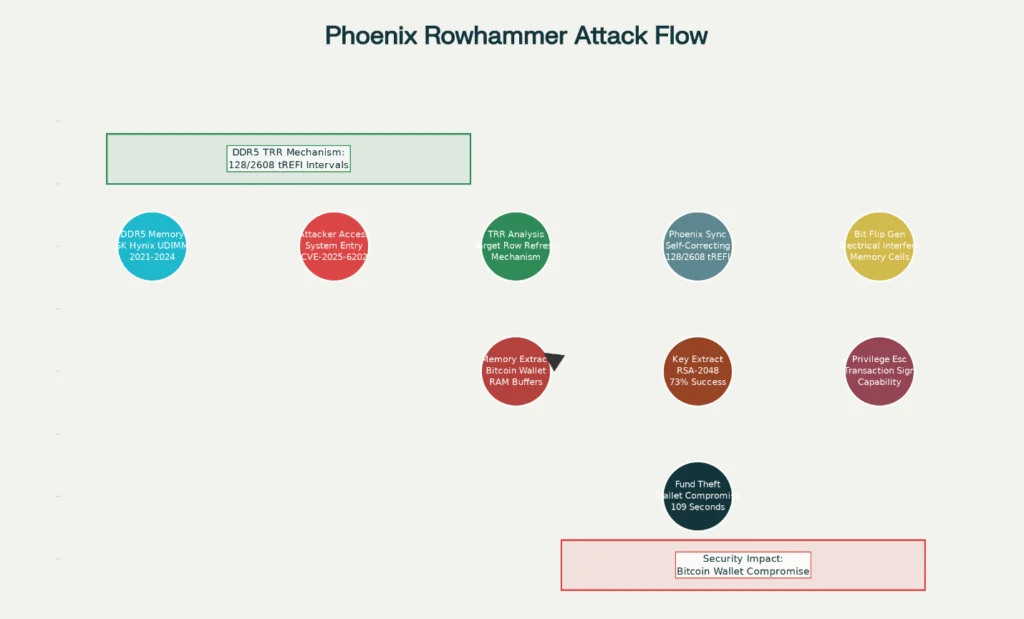
이러한 위협 클래스의 중요한 사례 중 하나는 SK Hynix의 DDR5 메모리에서 발견된 CVE-2025-6202 취약점입니다 . 이 취약점에 의존하는 Phoenix Rowhammer 공격은 최신 TRR(Target Row Refresh) 메모리 보호 메커니즘을 우회하여 하드웨어 수준에서 제어된 데이터 손상을 가능하게 하는 소위 "사각지대"를 생성하는 능력을 입증합니다. 이러한 결함은 RAM에서 개인 키를 추출하고, 암호화 라이브러리를 손상시키며, 디지털 지갑을 보호하는 시스템 프로세스를 수정하는 데 악용될 수 있습니다.
또한 암호화 보안 연구에 따르면 Phoenix Rowhammer를 BitShredder Attack , Memory Phantom (CVE-2025-8217) , Artery Bleed (CVE-2023-39910) 과 같은 다른 유형의 공격과 결합하면 암호화 작업이 완료된 후에도 공격자가 시드 문구, 개인 키 및 비밀번호를 복구할 수 있는 다중 벡터 위협 모델이 생성됩니다. 이러한 취약점의 시스템적 특성으로 인해 소프트웨어만으로는 위험을 완전히 완화할 수 없으며, 하드웨어 기반 메모리 보호를 위한 새로운 원칙 개발의 필요성이 강조됩니다.
따라서 현대 암호화폐 지갑과 디지털 자산 인프라는 이전에는 이론적인 것으로 간주되었던 하드웨어 공격의 압력에 점점 더 노출되고 있습니다. 이러한 공격을 연구하고 대응책을 개발하는 것의 중요성은 진화하는 차세대 위협에 직면하여 비트코인 및 기타 암호화폐 생태계의 무결성과 복원력을 보장하는 데 근본적입니다.
ETH 취리히의 컴퓨터 보안 그룹 (COMSEC) 이 Google과 공동으로 수행한 최근 연구에서 SK Hynix가 제조한 DDR5 메모리 모듈에서 CVE-2025-6202 로 지정된 심각한 하드웨어 취약점이 확인되었습니다 . Phoenix Rowhammer 공격은 하드웨어 수준에서 비트를 조작하여 DDR5 메모리에서 개인 키를 추출할 수 있게 하므로 비트코인 암호화폐 지갑의 보안에 전례 없는 위협이 됩니다. 연구에 따르면 2021년에서 2024년 사이에 제조된 테스트된 15개의 SK Hynix DDR5 모듈 모두가 이 공격에 취약하여 전 세계 암호화폐 자산의 보안에 시스템적 위협이 되는 것으로 나타났습니다. thehackernews
Rowhammer는 특정 메모리 행에 반복적으로 접근하면 전기적 간섭이 발생하여 인접한 행의 비트가 변경되는 DRAM 메모리의 하드웨어 취약점입니다. 이 현상은 더 작은 기술적 치수로 인해 메모리가 전자기 간섭에 더 취약해지는 최신 고밀도 메모리 칩의 물리적 특성에 기반합니다 .
DDR5 메모리의 맥락에서 Phoenix 공격 메커니즘은 혁신적인 자체 교정 동기화 방식을 사용하여 고급 TRR(Target Row Refresh) 보호 메커니즘을 우회합니다. 연구원들은 SK Hynix 칩의 TRR 메커니즘이 특정 새로 고침 간격을 모니터링하지 않아 방어에 "사각지대"를 생성한다는 것을 발견했습니다. notebookcheck
Phoenix 공격의 핵심 기술적 성과는 장기간에 걸쳐 수천 개의 메모리 업데이트 명령을 동기화할 수 있는 알고리즘을 개발한 것입니다. 이 공격은 두 가지 특정 공격 패턴을 활용합니다: comsec-files.ethz
짧은 패턴(128 tREFI 간격): 더 효율적인 비트 글리치 생성을 제공하여 평균 4989개의 비트 글리치를 생성합니다. 이 패턴은 긴 패턴보다 2.62배 더 높은 효율성을 입증했습니다. reddit