 demining/digital-signature-forgery-attack
CVE-2025-29774 취약점과 SIGHASH_SINGLE 버그가 가짜 RawTX로 다중 서명 지갑 운영 방식을 위협하는 방법

이 글에서는 디지털 서명 위조 공격(Digital Signature Forgery Attack)에 대해 살펴보겠습니다. 이러한 공격의 결과는 비트코인 네트워크에서 트랜잭션의 보안을 위협하는데, 그 이유는 디지털 서명이 암호화폐 전송의 소유권과 승인을 확인하기 때문입니다. 최신 연구와 확인된 취약점을 바탕으로 이러한 공격이 비트코인에 미치는 영향의 사례를 살펴보겠습니다.
디지털 서명 위조 공격(Digital Signature Forgery Attack)은 공격자가 비트코인 네트워크에서 유효한 것으로 인식될 가짜 ECDSA 디지털 서명을 생성하려는 시도입니다. 이 공격은 소유자의 개인 키를 모르고도 트랜잭션을 승인할 수 있게 하여 BTC 코인 보유자의 암호화폐 지갑 내 자금 보안을 위험에 빠뜨립니다.
암호학에서 디지털 서명은 메시지나 트랜잭션의 진위를 확인하는 수단을 제공합니다. 서명 위조란 시스템에서 유효한 것으로 받아들여질 "RawTX" 쌍을 생성하는 것이 가능함을 의미하며, 실제로는 개인 키 소유자가 생성한 것이 아닙니다. 이는 사기, 자금 도난, 블록체인 무결성 침해의 길을 열어줍니다. 디지털 서명 위조 공격(DSFA)은 암호화 공격으로서 Node.js 플랫폼에서 XML 문서의 서명을 확인하기 위해 xml-crypto 라이브러리를 사용하는 소프트웨어 구성 요소에서 구현됩니다.
무엇보다 이는 엔터프라이즈 통합 솔루션, 클라우드 서비스 및 SAML 인증 및 권한 부여를 위해 xml-crypto에 의존하는 IBM App Connect Enterprise Certified Container 및 기타 애플리케이션과 같은 SSO(Single Sign-On, 단일 로그인) 시스템에 영향을 미칩니다. 하드웨어 취약점은 특정 물리적 장치와 관련이 없지만 취약한 라이브러리를 사용하는 소프트웨어 제품에서 구현됩니다.
CVE-2025-29774 및 CVE-2025-29775 취약점은 디지털 서명 위조 공격(Digital Signature Forgery Attack)으로 알려져 있으며, xml-crypto 소프트웨어 라이브러리 , Node.js 플랫폼에서 XML 문서에 디지털 서명 및 암호화를 위한 라이브러리에서 구현됩니다.
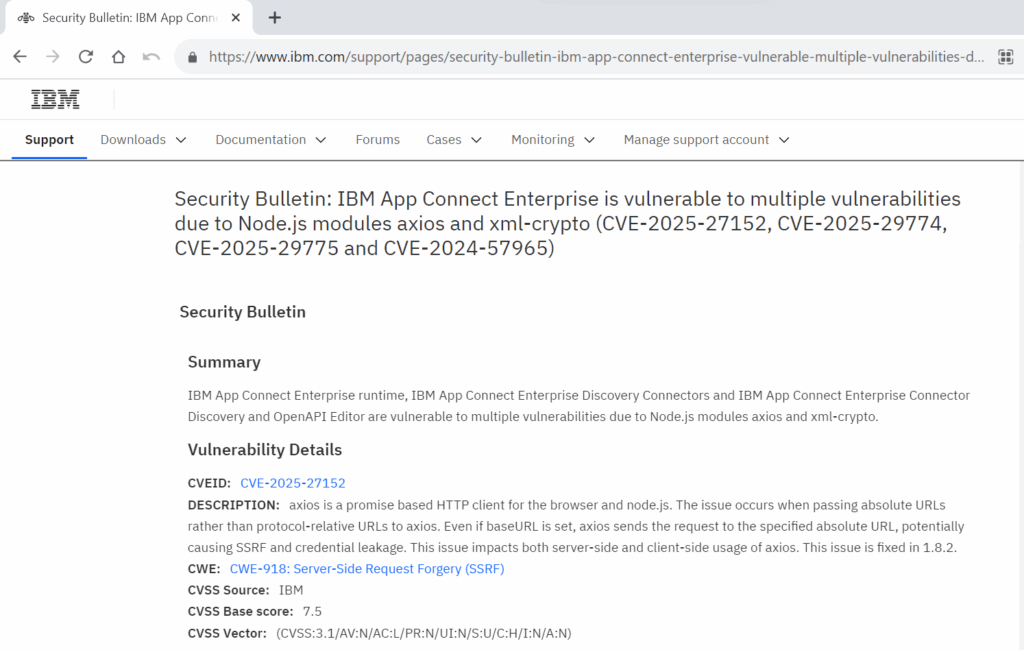 보안 게시판: IBM App Connect Enterprise Certified Container 피연산자가 XML 데이터 [CVE-2025-29774] [CVE-2025-29775]에서 서명 검증 우회에 취약함
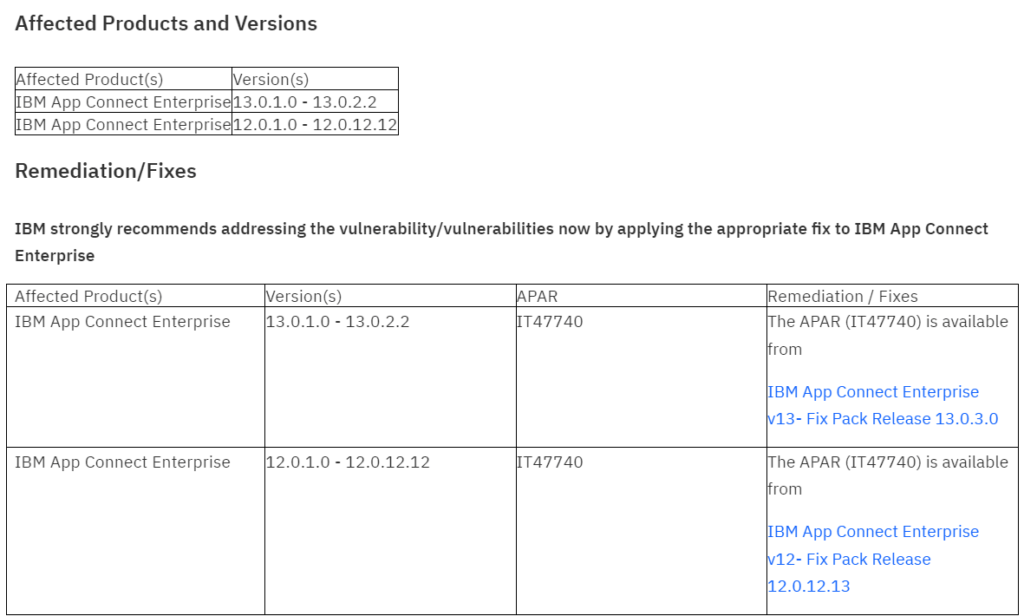 CVE-2025-29774 및 CVE-2025-29775 (SAMLStorm)에 대한 공개
따라서 이 코드는 다양한 체계(RSA with different SHA hashes and HMAC-SHA1)에 대한 암호화 서명 및 서명 검증 알고리즘을 구현하여 데이터의 디지털 서명이 필요한 시스템에 통합할 수 있도록 합니다.

signature-algorithms.ts 코드 는 데이터의 무결성과 진위성을 보장하는 디지털 서명을 안전하게 생성하고 확인하는 데 사용됩니다. ECDSA 서명은 개인 키를 사용하여 작성자 확인을 제공하고, HMAC는 비밀 키를 사용하여 무결성 및 진위성 확인을 제공합니다. 사용된 알고리즘은 XML 디지털 서명 표준(알고리즘 URI는 W3C 사양을 가리킴)을 준수합니다.
