 davidprowe/badblood

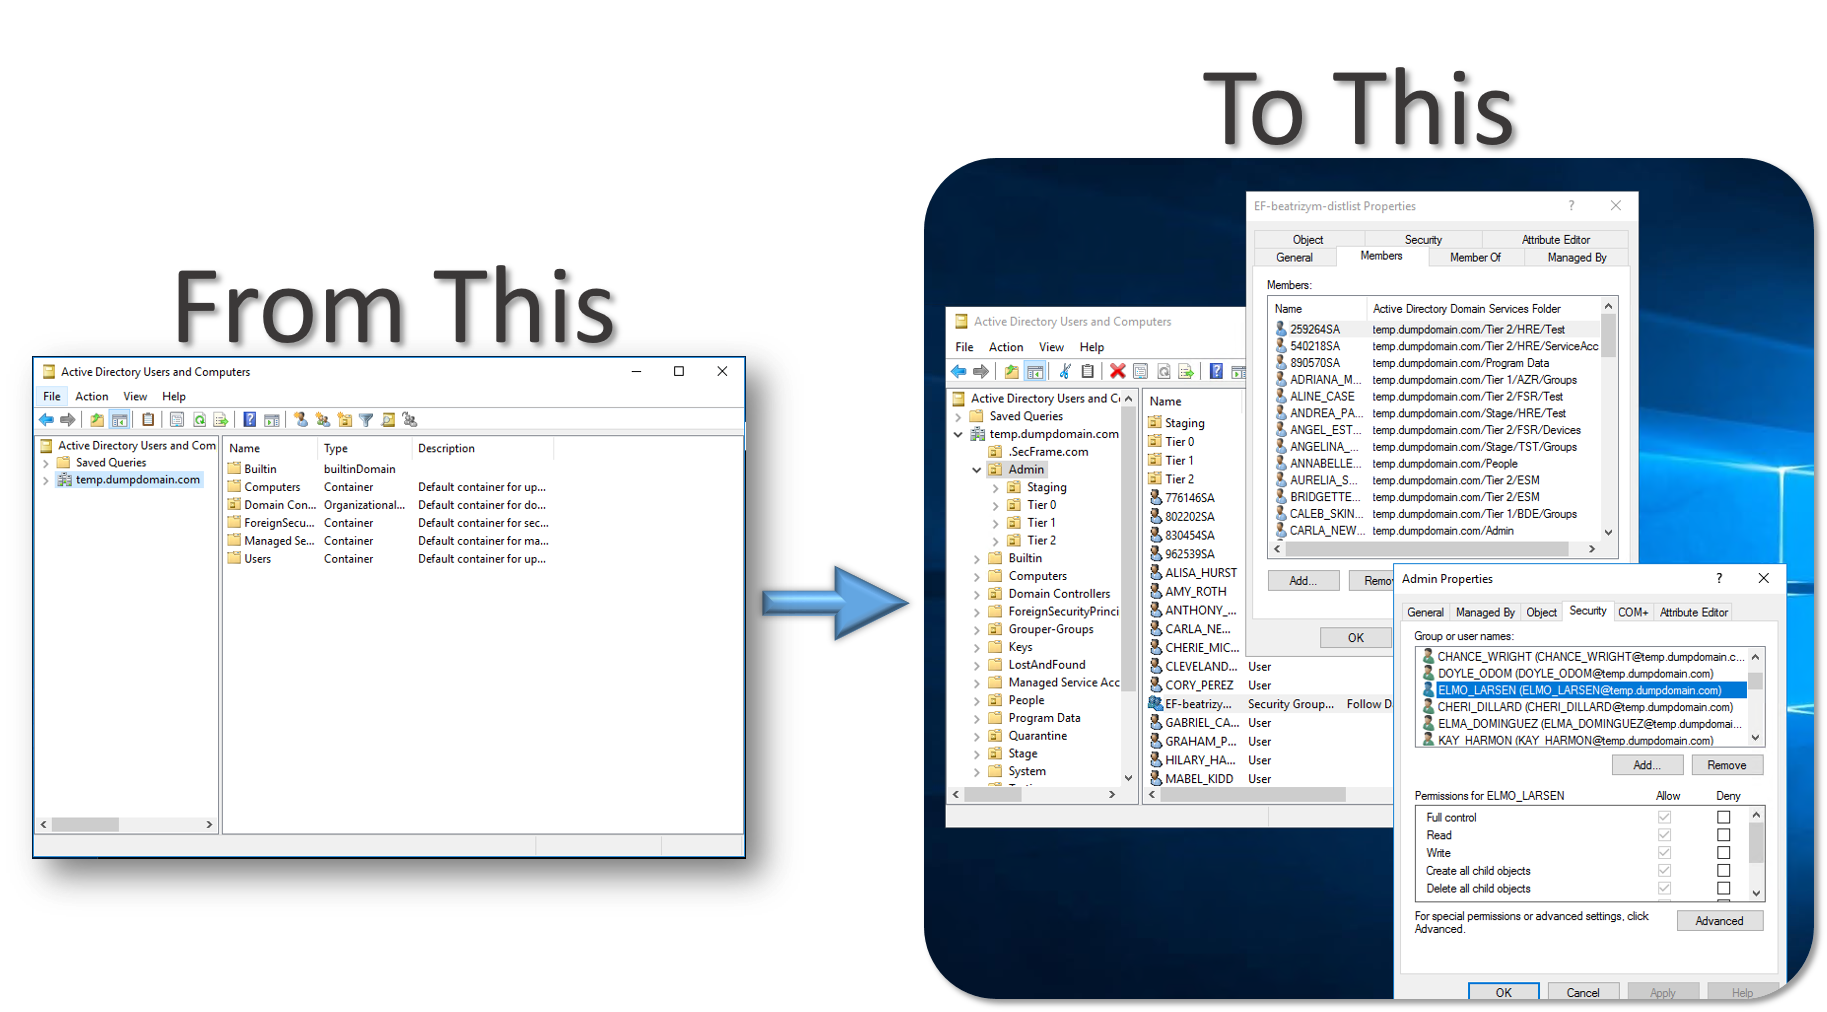
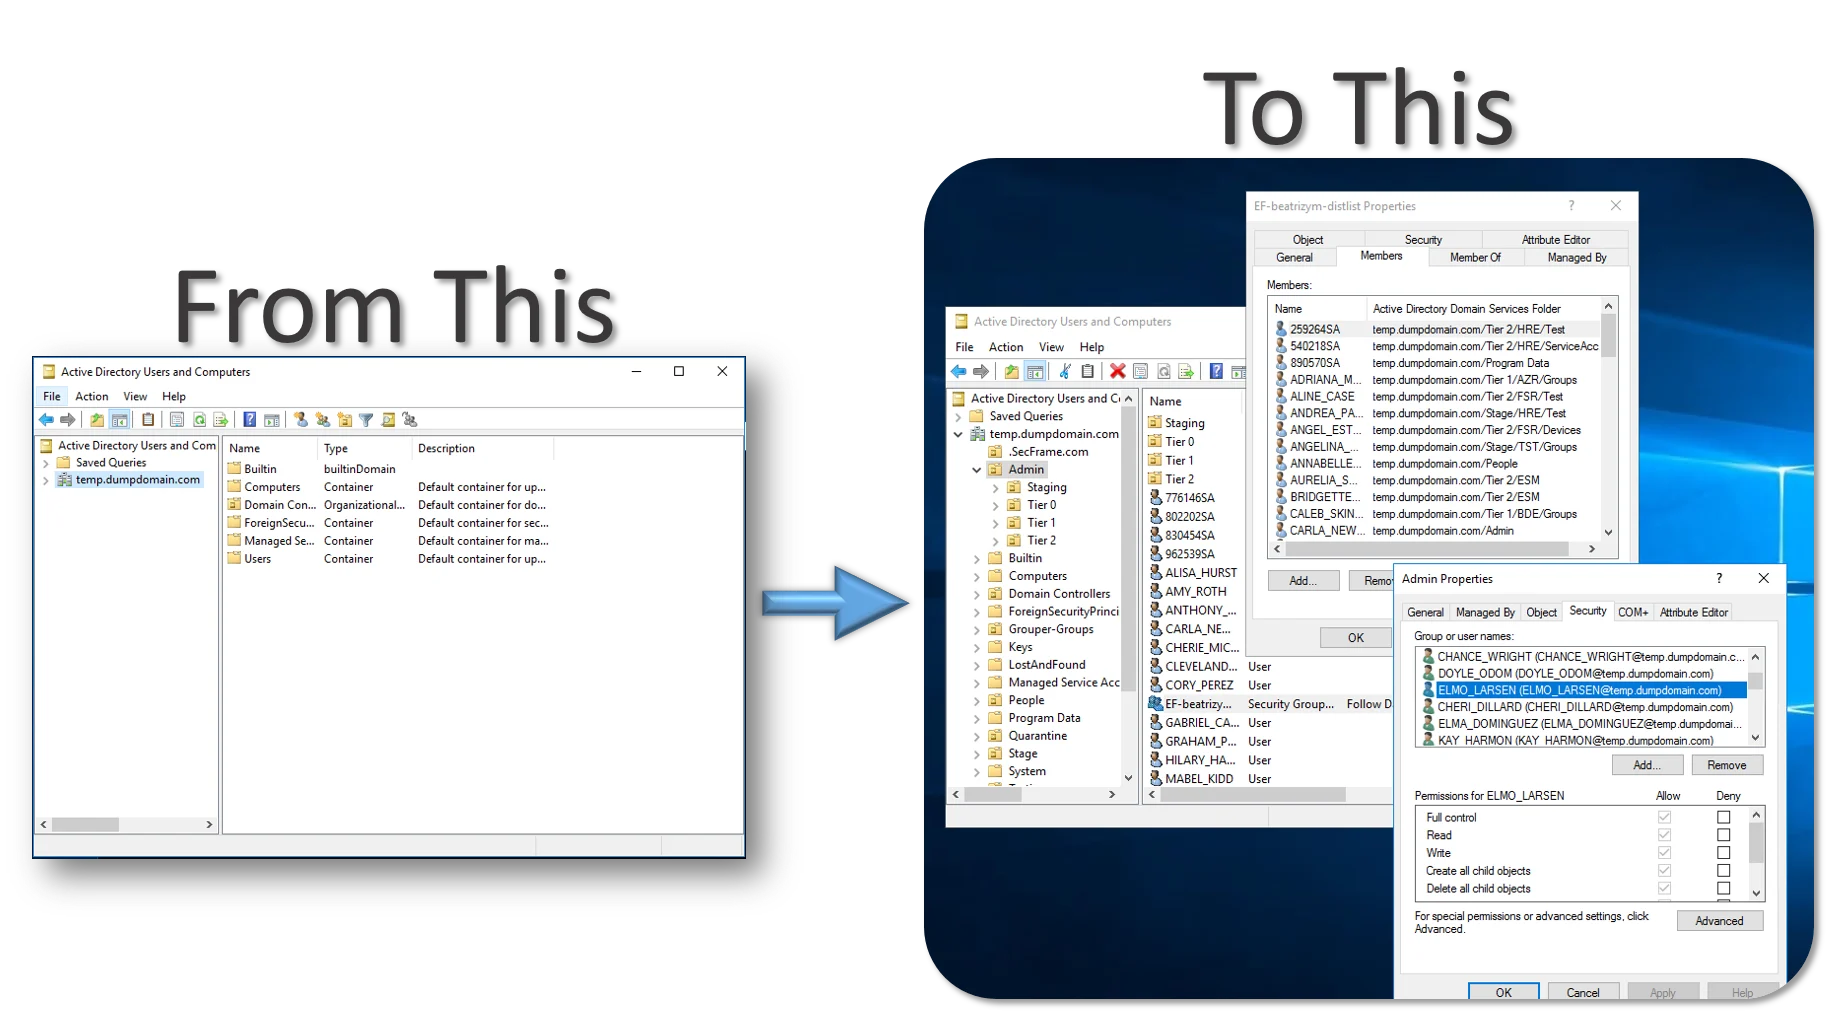
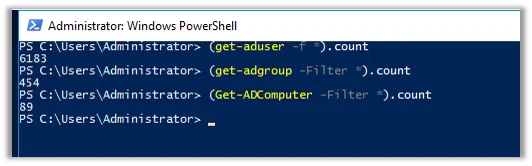
BadBlood by @davidprowe, Secframe.com, 는 수천 개의 객체와 구조로 Microsoft Active Directory 도메인을 채웁니다. 도구의 출력은 실제 세계의 도메인과 유사한 도메인입니다. BadBlood가 도메인에서 실행된 후, 보안 분석가와 엔지니어는 도구를 사용하여 Active Directory 보안에 대한 이해를 얻고 처방하는 연습을 할 수 있습니다. 이 도구가 실행될 때마다 다른 결과를 생성합니다. 도메인, 사용자, 그룹, 컴퓨터 및 권한이 매번 다릅니다. 매번 말이죠.
Secframe의 BadBlood는 Microsoft Active Directory 도메인에 구조와 수천 개의 개체를 채워 넣습니다. 이 도구의 출력은 실제 세계의 도메인과 유사한 도메인입니다. BadBlood가 도메인에서 실행된 후, 보안 분석가와 엔지니어는 도구를 사용하여 Active Directory 보안에 대한 이해를 얻고 처방하는 방법을 연습할 수 있습니다. 이 도구를 실행할 때마다 다른 결과가 생성됩니다. 도메인, 사용자, 그룹, 컴퓨터 및 권한이 매번 다릅니다.

없음: 현재 스크립트의 모든 항목은 .ps1 파일에 구성되어 있습니다. 파일은 Secframe.com의 사용자 가이드에 나와 있습니다.이 제품을 원했고 제가 만들 때까지 기다려 주신 수많은 분들께 감사 인사를 전하고 싶습니다!




요구 사항:
Windows에서 실행:
# 저장소 복제
git clone https://github.com/davidprowe/badblood.git
# Invoke-badblood.ps1 실행
./badblood/invoke-badblood.ps1
이 프로젝트는 gplv3 라이선스에 따라 라이선스가 부여됩니다. 자세한 내용은 LICENSE.md 파일을 참조하세요
참고: 이 저장소의 모든 도구/스크립트는 설치, 사용 또는 성능을 포함한 어떠한 종류의 보증 없이 "있는 그대로" 사용하기 위해 제공됩니다. 당사는 비침해, 상품성 및 특정 목적에의 적합성에 대한 보증을 포함하되 이에 국한되지 않는 모든 명시적 또는 묵시적 보증을 부인합니다. 당사는 기술이 귀하의 요구 사항을 충족할 것, 작동이 중단 없이 또는 오류 없이 진행될 것, 또는 오류가 수정될 것이라고 보증하지 않습니다.
이 스크립트 및 도구의 사용은 전적으로 귀하의 책임입니다. 이 도구들이 유사한 환경에서 철저한 테스트를 거쳤다는 보장이 없으며, 사용으로 인한 손해, 데이터 손실 또는 시간 손실에 대해 당사는 책임을 지지 않습니다.
비테스트 환경에서 사용하기 전에 실행하는 모든 스크립트를 완전히 검토하고 테스트하는 것은 귀하의 책임입니다. 이 도구는 프로덕션 환경용으로 설계되지 않았습니다.
