 darklotuskdb/cisco-cve-2020-3452-scanner-exploiter
CISCO CVE-2020-3452 스캐너 & 익스플로이터

Shodan에서 대상 서버를 스캔한 후 CVE-2020-3452 (Cisco Adaptive Security Appliance 및 FTD 무단 원격 파일 읽기)에 취약한 서버를 찾습니다.
Cisco Adaptive Security Appliance (ASA) 소프트웨어 및 Cisco Firepower Threat Defense (FTD) 소프트웨어의 웹 서비스 인터페이스에서 취약점이 발견되어, 인증되지 않은 원격 공격자가 디렉토리 트래버설 공격을 수행하고 대상 시스템의 민감한 파일을 읽을 수 있습니다.
이 취약점은 영향을 받는 장치에서 처리하는 HTTP 요청의 URL에 대한 적절한 입력 검증 부족으로 인해 발생합니다. 공격자는 디렉토리 트래버설 문자 시퀀스가 포함된 조작된 HTTP 요청을 영향을 받는 장치에 전송하여 이 취약점을 악용할 수 있습니다. 성공적인 악용을 통해 공격자는 대상 장치의 웹 서비스 파일 시스템 내에서 임의의 파일을 볼 수 있습니다.
웹 서비스 파일 시스템은 영향을 받는 장치에 WebVPN 또는 AnyConnect 기능이 구성된 경우 활성화됩니다. 이 취약점은 ASA 또는 FTD 시스템 파일 또는 기본 운영 체제(OS) 파일에 대한 접근을 얻는 데 사용할 수 없습니다.
1. pip install -U setuptools
2. easy_install shodan
3. easy_install -U shodan
4. shodan init YOUR_API_KEY
Linux
1. git clone https://github.com/darklotuskdb/CISCO-CVE-2020-3452-Scanner-Exploiter.git
2. cd CISCO-CVE-2020-3452-Scanner-Exploiter/
3. chmod +x SnE-CVE-2020-3452.sh
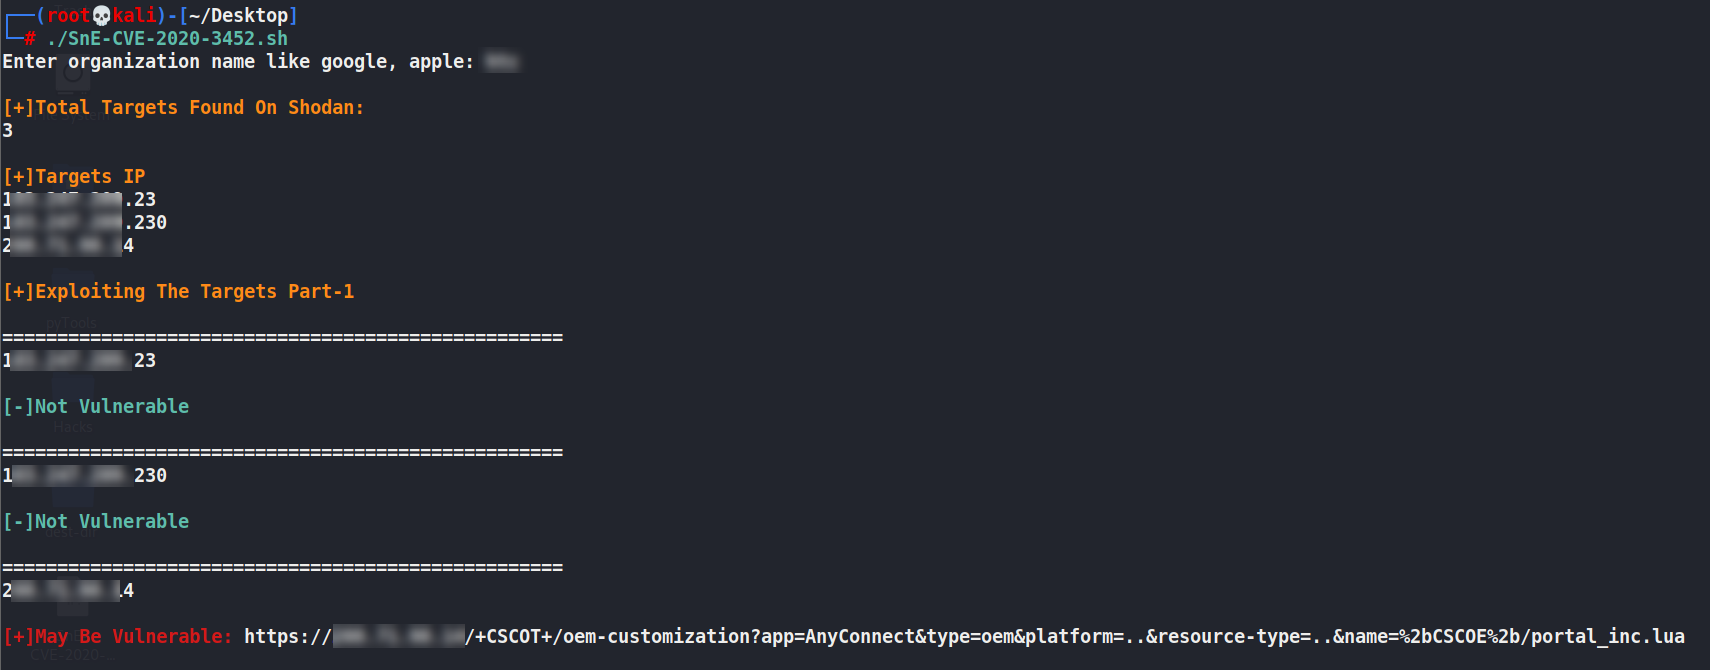
4. ./SnE-CVE-2020-3452.sh
BuyMeACoffee 제 작업이 마음에 드신다면 기부해주세요.
