
Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
CVE-2026-36341 — 교차 사이트 스크립팅(XSS) 취약점이 Webkul Krayin CRM에 존재합니다 (HTML 인젝션) | Kitploit
도구/GitHubGitHub/cybercrewinc/cve-2026-36341
Vulnerability AnalysisExploitationWeb Application ExploitationWeb SecurityLearning & Education
GitHubcybercrewinc/cve-2026-36341

CVE-2026-36341

교차 사이트 스크립팅(XSS) 취약점이 Webkul Krayin CRM에 존재합니다 (HTML 인젝션)

저장소 보기
75개월 전아직 검토되지 않음

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →
공유

Webkul Krayin CRM에 존재하는 사이트 간 스크립팅(XSS) 취약점 (HTML 주입)

CVE: CVE-2026-36341

요약

이 취약점은 관리자 패널에 영향을 미치기 때문에 특히 치명적입니다. 많은 CRM 워크플로에서 관리자나 상위 권한의 관리자는 직원이 기록한 활동을 검토합니다. 간단한 "통화(Call)" 또는 "회의(Meeting)" 로그에 페이로드를 주입함으로써, 공격자는 피해자와의 직접적인 상호작용 없이 높은 권한의 계정을 표적으로 삼을 수 있습니다.
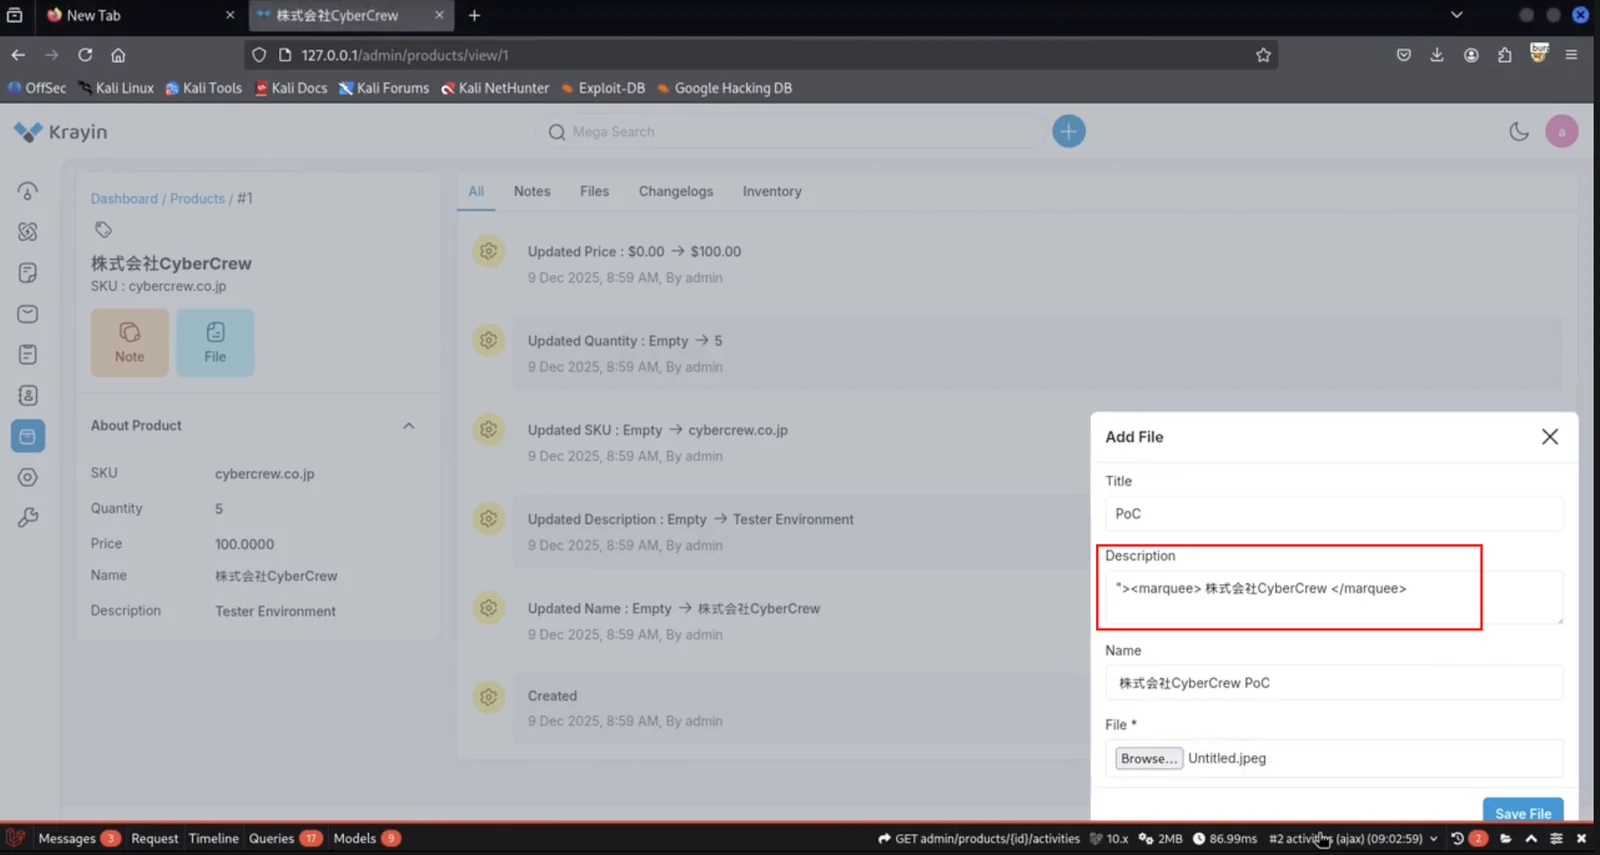
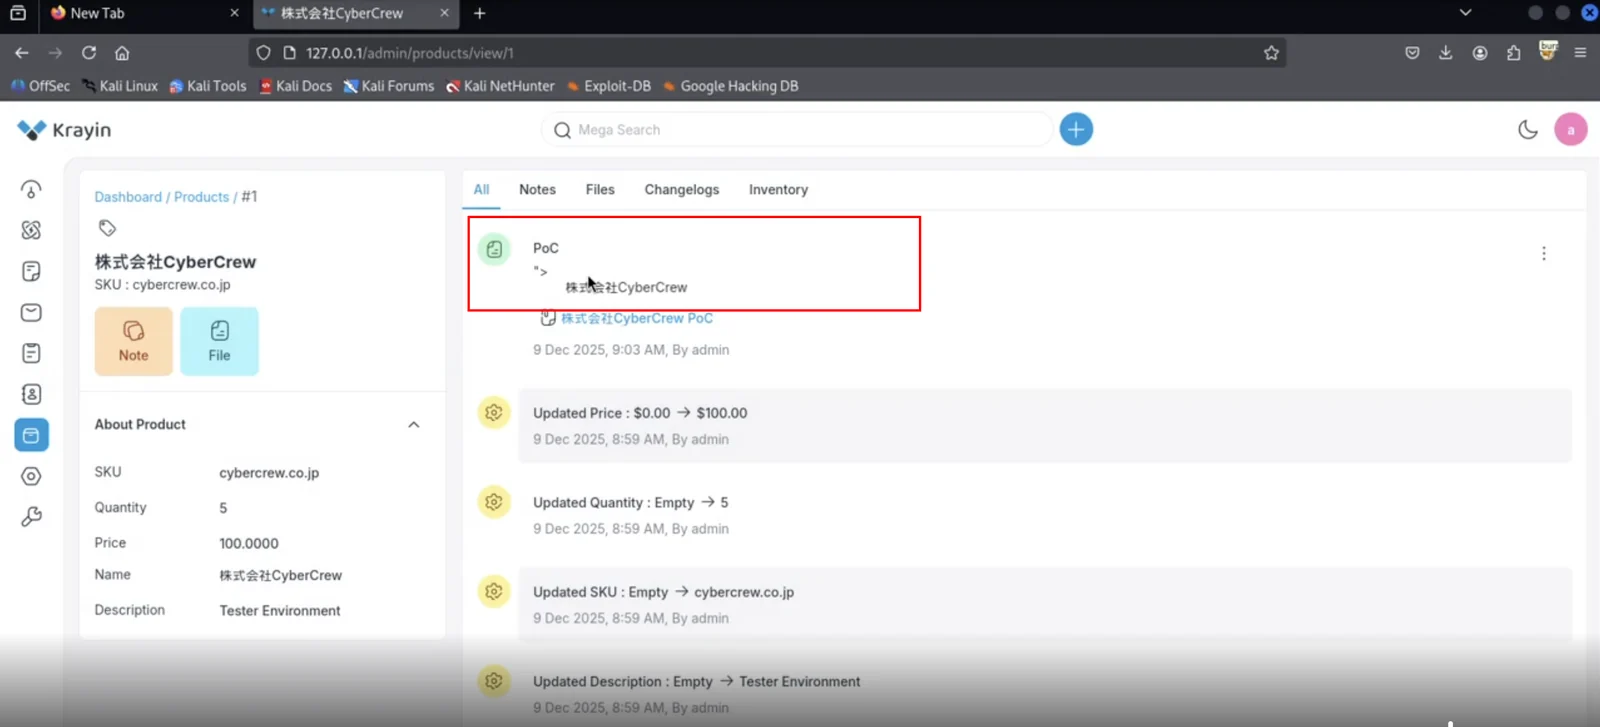
PoC

  1. (HTML 주입이 포함된) 간단한 설명을 생성합니다
Pasted image 20260430072720
  1. 최종 출력 Pasted image 20260430072811

참고 자료

https://github.com/krayin/laravel-crm/pull/2401
https://github.com/krayin/laravel-crm/releases/tag/v2.1.6

동영상 PoC: https://cyber.spool.co.jp/wp-content/uploads/2026/04/krayin-html-injection.mp4

권장 사항

  • HTML로 렌더링하기 전에 항상 사용자 입력을 이스케이프 처리하세요.
  • 자동 이스케이프 템플릿 엔진 또는 프레임워크를 사용하세요.
  • HTML을 허용하는 경우 입력을 정화하세요(예: DOMPurify 사용).
  • 사용자 데이터와 함께 innerHTML을 사용하지 말고 textContent를 사용하세요.
  • 저장된 데이터를 절대 신뢰하지 말고, 출력 시 안전하지 않은 것으로 취급하세요.

영향

  • 공격자는 사용자 세션 쿠키를 탈취하고 계정을 가로챌 수 있습니다.
  • 감염된 페이지를 보는 모든 사용자의 브라우저에서 악성 스크립트가 실행될 수 있습니다.
  • 민감한 데이터(토큰, 개인 정보)가 피해자로부터 추출될 수 있습니다.
  • 공격자는 사용자의 동의 없이 사용자를 대신하여 작업을 수행할 수 있습니다.
  • 관리자가 악성 콘텐츠를 볼 경우 관리자 계정이 손상될 수 있습니다.Pasted image 20260430072720
도구 다운로드