CVE-2026-102826에 대한 오프라인 simple-git 증거 검사기. Git 구성 및 패키지 증거. 독립 실행형 Python; JSON/CSV/HTML 보고서; 익스플로잇 페이로드 없음.





CVE-2026-102826 — simple-git 구성 include 명령 주입에 대한 오프라인 증거 검사기입니다.
사용자가 제공한 simple-git 버전 증거(CLI 값, JSON/CSV 인벤토리, npm lockfile, 설치된 manifest)를 검토된 권고 규칙과 비교하며, 어휘적 소스 검토 후보를 나열할 수 있습니다. 웹사이트에 접속하거나, 애플리케이션 코드를 가져오거나, Git 또는 패키지 관리자를 실행하거나, 익스플로잇 페이로드를 실행하지 않습니다.
potentially_affected는 익스플로잇 가능성이 확인된 것이 아니며, fixed_version_reported는 설치된 패치나 안전성을 결코 입증하지 않습니다. 모든 결과는 exploitability: not_tested를 유지합니다.unknown으로 보고됩니다. unknown은 발견 사항도 아니고 깨끗한 결과도 아닙니다.처리 권한이 있는 증거에 대해서만 사용하십시오. 보고서에는 운영자 데이터가 포함되므로 실제 대상, 인벤토리, 보고서를 커밋에 포함하지 마십시오.
simplegit_rce_check.py는 복사하여 단독으로 실행할 수 있습니다. 자체적으로 범위가 제한된 입력/보고 헬퍼와 소스 렉서를 포함하며, 런타임에 동반 저장소가 필요하지 않습니다.python simplegit_rce_check.py --version 4.0.0 --format json
python simplegit_rce_check.py --inventory examples/inventory.example.json --format html --output report.html
python simplegit_rce_check.py --csv-list inventory.csv --fail-on-finding
python simplegit_rce_check.py --help
python -m unittest -v
inventory.csv는 사용자 자신의 파일입니다(JSON 및 CSV 인벤토리 참조). 나머지 입력은 examples/에 포함되어 있습니다. 기본 출력 형식은 stdout의 CSV입니다. python -m unittest -v는 로컬 전용 합성 테스트를 실행합니다.
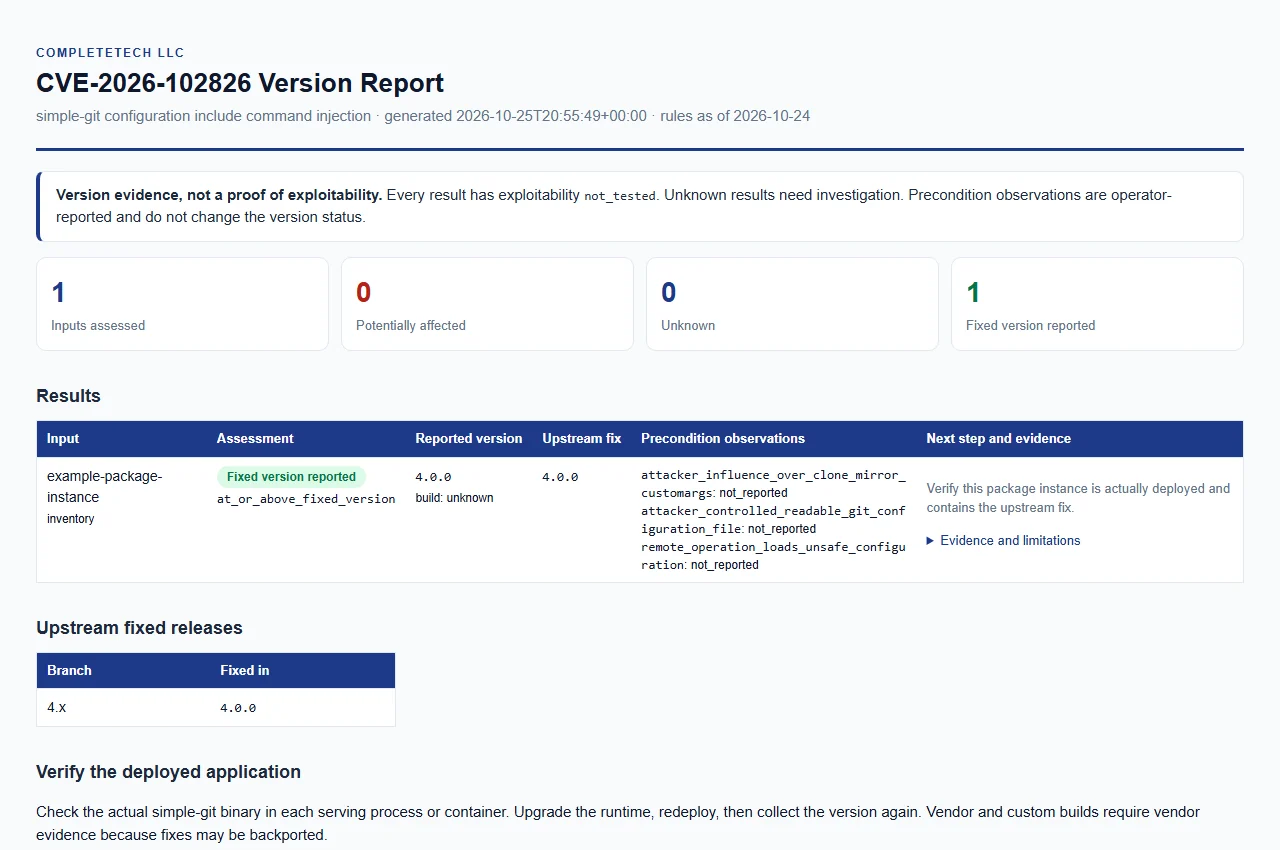
합성 예제 보고서 열기. 예제 데이터일 뿐이며, 실제 평가가 아닙니다.
기본 권고문과 검토된 데이터베이스는 2026-10-24에 검색되었습니다(모든 보고서의 rules_as_of).
| 예제 보고 버전 | 결과 |
|---|---|
| 3.35.9 | potentially_affected |
| 3.36.0 | potentially_affected |
| 3.36.1 | unknown |
| 3.99.0 | unknown |
| 4.0.0 | fixed_version_reported |
| 4.0.1 | fixed_version_reported |
| 5.0.0 | unknown |
3.36.0과 4.0.0 사이의 가상 버전에 대해 영향을 받는 상태를 임의로 만들어내지 마십시오. include.path 및 includeIf 변형은 이 권고문을 공유합니다.
| 상태 | 의미 |
|---|---|
potentially_affected | 보고된 버전이 문서화된 영향 구간(3.36.0 포함)에 있습니다. 애플리케이션 전제 조건과 악용 가능성은 확립되지 않았으며, 이는 확인된 악용 가능성이 아닙니다. |
fixed_version_reported | 보고된 버전이 검토된 4.x 수정 라인 내의 4.0.0 이상입니다. 이는 버전 주장만을 설명하며, 설치된 패치나 안전성을 입증하지 않습니다. |
unknown | 그 외 모든 경우: 영향 구간 및 수정 라인 밖의 버전(안전성이나 다른 취약점에 대한 결론은 내리지 않음), 미래 라인(패치 주장을 추정하지 않음), 그리고 누락, 상충, 형식 오류, 사전 릴리스, 한정 또는 사용자 정의/벤더 빌드. |
각 행에는 in_documented_affected_range, at_or_above_fixed_version, outside_reviewed_range, version_not_disclosed, conflicting_versions, qualified_version_unverified, unrecognized_or_partial_version 또는 vendor_build_unverified와 같이 더 구체적인 version_status도 포함됩니다. build_source 값 unknown(기본값), upstream 또는 official은 업스트림 빌드로 비교되며, 벤더 이름과 같은 다른 값은 독립적인 패치 증거가 존재할 때까지 결과를 unknown으로 유지합니다. 선행 v 접두사는 허용됩니다.
세 가지 선택적 관찰은 권고문 전제 조건을 설명합니다. 이는 운영자가 제공하며 검증되지 않고, 패키지 버전 결과를 절대 변경하지 않습니다.
| 관찰 | 의미 |
|---|---|
attacker_influence_over_clone_mirror_customargs | clone/mirror customArgs에 대한 공격자 영향 |
attacker_controlled_readable_git_configuration_file | 공격자가 제어하는 읽기 가능한 Git 구성 파일 |
remote_operation_loads_unsafe_configuration | 원격 작업이 안전하지 않은 구성을 로드함 |
각 관찰은 불리언 또는 null(보고되지 않음)입니다. 관찰이 없더라도 완화가 확립되지는 않습니다. 선택적 어휘 소스 검사는 이와 별개이며, 파일 패턴 발견은 검토 대상을 보여줄 뿐 입증된 입력 오염을 의미하지 않습니다.
최소 하나의 입력이 필요합니다. 모드는 한 번의 실행에서 결합될 수 있으며, 모든 입력은 자체 행을 생성합니다. 별도 언급이 없는 한 각 입력 파일은 명시적으로 이름을 지정해야 하며 읽기 전용입니다.
--version(별칭 --package-version)은 반복 가능합니다. 각 값은 별도의 인스턴스이며, 단일 인스턴스에 대한 증거 조정이 아닙니다. --build-source와 관찰 플래그(밑줄을 하이픈으로 바꾼 관찰 키, 값 true 또는 false)는 모든 CLI 버전에 적용됩니다.
python simplegit_rce_check.py --version 3.36.0 --version 4.0.1 --format json
python simplegit_rce_check.py --version 4.0.0 --build-source "Example Vendor" --attacker-controlled-readable-git-configuration-file true
두 번째 명령은 빌드가 벤더에서 제공되기 때문에 unknown으로 유지됩니다.
--inventory, 반복 가능): 하나의 객체 또는 객체 배열입니다. 필수: 정수 schema_version: 1 및 문자열 package_version. 선택 사항: package: "simple-git", label, build_source 및 위의 관찰 키입니다. 알 수 없거나 중복된 키, 잘못된 유형, 비유한 숫자 및 잘못된 형식의 입력은 거부됩니다.--csv-list, 반복 가능): package_version 열이 필요합니다. 선택적 열은 label, build_source 및 관찰 키(true, false 또는 비어 있음)입니다. NUL 문자는 거부됩니다.실행 가능한 JSON 예제는 examples/inventory.example.json에 있습니다.
python simplegit_rce_check.py --npm-lock examples/package-lock.example.json --format json
python simplegit_rce_check.py --installed-package path/to/node_modules/simple-git/package.json --format json
--npm-lock는 명시적으로 지정된 npm lock/shrinkwrap v1/v2/v3 JSON을 읽습니다. 명시적 패키지 이름을 가진 중첩 인스턴스와 별칭은 별도로 유지됩니다. 메타데이터 문법은 2026-10-25에 검토된 공식 package-lock 참조를 따릅니다. Lockfile URL과 스크립트는 수집되지 않습니다.unknown 범위 관찰이 포함되며, 이는 부재의 증거가 아닙니다.--installed-package는 스크립트를 실행하거나 모듈을 가져오지 않고 명시적으로 선택된 설치된 simple-git package.json의 이름과 버전만 읽습니다. 매니페스트 메타데이터는 서빙 프로세스가 해당 패키지를 로드한다는 것을 입증할 수 없습니다.python simplegit_rce_check.py --source examples/source.example.js --source-root examples --format html
--source는 JS/TS 파일(.js, .cjs, .mjs, .ts, .cts, .mts, .jsx, .tsx)을 명시적으로 선택하며, 상대적 증거 위치를 제공하고 선택된 모든 파일을 포함해야 하는 --source-root를 요구합니다. 디렉터리 탐색이나 실행은 없습니다.








