CVE-2026-105481용 오프라인 Node.js 증거 검사기: HTTP keep-alive 조기 응답 수용. 단일 파일 Python; JSON/CSV/HTML 보고서; 익스플로잇 페이로드 없음.





CVE-2026-105481에 대한 오프라인, 버전 전용 트리아지: Node.js HTTP keep-alive 조기 응답 수용.
node-cve-2026-105481-check는 보고된 Node.js 버전을 CVE-2026-105481의 업스트림 수정 릴리스와 비교합니다. 이 결함은 HTTP Agent 연결 재사용에 있으며, 클라이언트가 요청을 보내기 전에 작성된 응답을 수용하게 만들 수 있습니다. 벤더는 이를 중간 심각도로 평가합니다. 이 검사기는 종속성이 없는 단일 Python 파일입니다.
이 검사기는 오프라인입니다. 대상에 연결하거나, Node.js를 실행하거나, 호스트를 검사하거나, 페이로드를 전송하지 않습니다. 권고는 버전 전용이므로 의도적으로 네트워크 모드가 없습니다.
[!IMPORTANT] 버전 보고는 증거이지 평가가 아닙니다. 이 검사기는 실제로 실행되는 것, 벤더가 백포트한 것, 또는 취약한 경로에 도달할 수 있는지를 볼 수 없습니다. 벤더는 도입된 버전을 명시하지 않으므로, 수정 이전의 모든 릴리스는 "잠재적으로 영향받음"일 뿐입니다. 목록에 없는 빌드, 사용자 정의 빌드, 벤더 빌드, 프리릴리스 빌드는 절대 안전으로 표시되지 않습니다. 모든 결과에는
exploitability: not_tested가 포함됩니다.
Windows, macOS 또는 Linux에서 Python 3.10 이상. 이 검사기는 표준 라이브러리만 사용하므로 설치할 것이 없습니다. CI는 Python 3.10 및 3.14로 Ubuntu와 Windows에서 테스트를 실행합니다.
git clone https://github.com/CompleTetech-Security/node-cve-2026-105481-check.git
cd node-cve-2026-105481-check

# Check versions given on the command line (CSV to stdout by default)
python node_cve_2026_105481_check.py --version v22.23.3 --version 24.22.1

# Check the synthetic example inventory and write an HTML report
python node_cve_2026_105481_check.py --inventory examples/inventory.example.json --format html --output report.html

# Check a CSV list, write JSON, and exit 1 if anything needs attention
python node_cve_2026_105481_check.py --csv-list runtimes.csv --format json --output report.json --fail-on-finding
python -m unittest -v로 테스트를 실행합니다.
--version, --inventory, --csv-list 중 최소 하나가 필요합니다. 이들을 조합할 수 있으며, 각 항목은 하나의 결과 행이 됩니다. 한 번의 실행은 총 10,000개 항목과 100개 입력 파일로 제한됩니다.
| 옵션 | 의미 |
|---|---|
--version VERSION (별칭 --node-version) | 보고된 Node.js 버전. 반복 가능. 앞에 붙은 v는 허용됩니다. |
--build-source SOURCE | 모든 --version 값의 출처, 최대 512자. 빌드 소스를 참조하세요. |
--http-agent-keepalive, --untrusted-server, --response-queued-before-request true|false | --version 값에 적용되는 운영자 관찰 사항. status는 절대 변경하지 않습니다. |
--inventory FILE | 항목의 JSON 객체 또는 배열. 반복 가능. |
--csv-list FILE | 헤더 행이 있는 CSV. 반복 가능. |
--format csv|json|html | 출력 형식. 기본값은 csv입니다. |
--output FILE | 보고서를 stdout 대신 새 파일에 기록합니다. 파일은 원자적으로 게시됩니다. |
--force | --output이 기존 파일을 대체하도록 허용합니다. 출력은 입력 파일을 대체할 수 없습니다. |
--brand TEXT | HTML 보고서에 표시되는 조직 이름, 최대 512자. 기본값은 CompleteTech LLC입니다. |
--fail-on-finding | 결과가 potentially_affected 또는 unsupported_runtime일 때 종료 코드 1로 종료합니다. |
--tool-version, --help | 도구 버전 또는 사용법을 출력합니다. |
입력 필드, 유효성 검사 규칙, 제한 사항은 docs/REFERENCE.md에 있습니다. 합성 인벤토리는 examples/inventory.example.json에 있습니다.
--build-source는 운영자의 주장이며, 검증된 출처가 아닙니다. 기본값인 unknown, 그리고 upstream, official, official_upstream, 또는 빈 값은 모두 정상적인 비교를 허용합니다. 따라서 레이블이 없는 버전은 업스트림 빌드로 비교됩니다. 그 밖의 값은 벤더 또는 커스텀 빌드로 취급되며, 결과는 unknown으로 유지됩니다.
| 코드 | 의미 |
|---|---|
| 0 | 완료되었고 보고서가 작성되었습니다. |
| 1 | --fail-on-finding과 함께 완료되었으며, 최소 하나의 potentially_affected 또는 unsupported_runtime 결과가 있습니다. |
| 2 | 사용법 또는 운영 오류. 예: 잘못되었거나 너무 큰 입력, --force 없이 기존 출력 지정, 쓰기 불가능한 출력. 부분 출력 파일은 남지 않습니다. |
| 130 | 중단됨 (Ctrl-C). 단계에 따라 완료된 결과가 한 번 작성되고 미완료로 표시되거나, 아무것도 작성되지 않습니다. 이미 게시된 보고서는 작성된 그대로 남으며 재시도되지 않습니다. |
종료 코드 2는 실행 자체가 실패했음을 의미합니다. 이는 평가 결과가 아닙니다. 종료 코드 130의 단계별 동작은 docs/REFERENCE.md에 있습니다.
status | 의미 |
|---|---|
potentially_affected | 보고된 업스트림 버전이 나열된 메이저(22.x, 24.x, 26.x)의 수정 릴리스보다 낮습니다. 이는 확인된 악용 가능성을 의미하지 않습니다. |
fixed_version_reported | 보고된 업스트림 버전이 해당 수정 릴리스 이상입니다. 이는 안전성이나 배포된 바이너리의 내용을 보장하지 않습니다. |
unsupported_runtime | 해당 메이저가 Node.js 릴리스 일정에서 수명 종료(EOL)를 지났습니다. 벤더는 수명 종료 버전이 항상 보안 릴리스의 영향을 받는다고 명시합니다. |
unknown | 버전이 누락되었거나, 형식이 잘못되었거나, 프리릴리스/나이틀리/rc이거나, 벤더 또는 커스텀 빌드이거나, 충돌하거나, 커버되지 않는 메이저(예: 27.x)에 해당합니다. |
| Node.js 메이저 | 22.x | 24.x | 26.x |
|---|---|---|---|
| 수정 버전 | 22.23.4 | 24.22.1 | 26.12.1 |
version_status는 각 status에 대한 구체적인 이유를 제공합니다.precondition_*)은 자체 필드에 보고되며 status를 절대 변경하지 않습니다.exploitability는 항상 not_tested입니다.evidence_type은 항상 operator_reported_version입니다. evidence_confidence는 low이며, status가 unknown일 때는 insufficient입니다. 검사기가 런타임을 검사할 수 없으므로 절대 high가 아닙니다.전체 필드 목록과 버전 파싱 규칙은 docs/REFERENCE.md에 있습니다.
--format html은 스크립트나 외부 요청 없이 자체 포함된 단일 파일을 작성합니다. --format json과 --format csv는 동일한 필드를 담고 있으며, CSV는 수식 주입에 안전합니다. 아래 스크린샷은 합성 예시 인벤토리를 렌더링한 것입니다. 그 안의 모든 이름은 지어낸 것입니다.
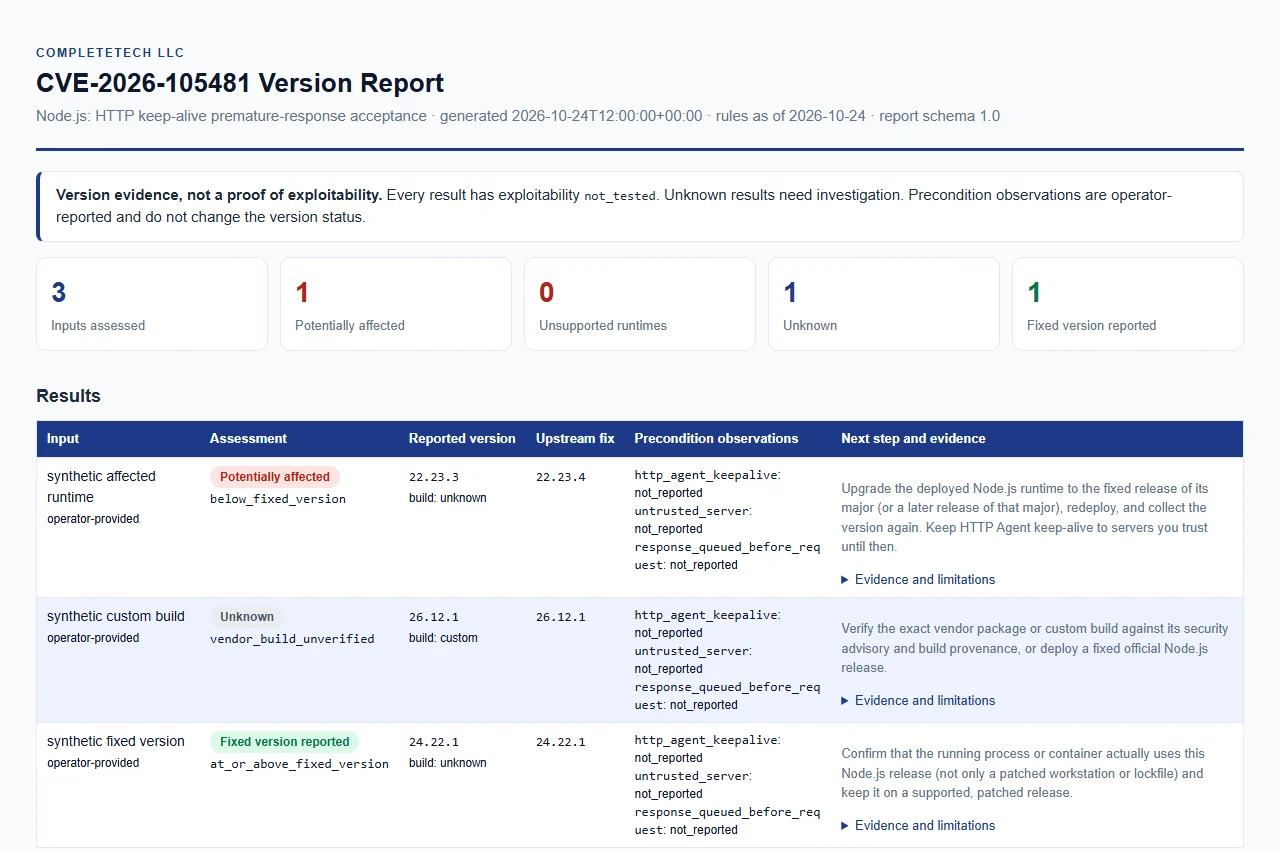
합성 예시 인벤토리. 전체 파일은 docs/example-report.html에 있습니다.
complete, CSV report_complete(모든 행에), 그리고 HTML 배너는 중단된 실행을 표시합니다.generated_at 타임스탬프를 유지합니다. 타임스탬프는 실행당 한 번 캡처되며, 불완전한 보고서가 복구될 때도 유지됩니다. 이는 평가가 생성된 시점을 기록합니다. 증거 수집 시각이나 배포 패치 증명이 아닙니다.tool, tool_version, generated_at은 결과가 0건인 요약 행을 포함하여 기존 열을 따릅니다. 스프레드시트 수식으로 읽힐 수 있는 셀은 무력화됩니다.--output 보고서는 POSIX에서 소유자 전용 권한으로 작성되고 원자적으로 게시됩니다. Windows는 디렉터리의 상속된 ACL을 사용합니다.인코딩, 요약 행, 게시 중단 처리는 docs/REFERENCE.md에 설명되어 있습니다.