 completetech-security/netscaler-cve-2026-88773-check
CVE-2026-88773에 대한 오프라인 NetScaler ADC / Gateway 증거 검사기입니다. 보고된 펌웨어 및 구성 증거를 확인합니다. 독립 실행형 Python이며, JSON/CSV/HTML 보고서를 제공하고 익스플로잇 페이로드는 포함하지 않습니다.





Citrix NetScaler ADC 및 Gateway의 HTTP 요청 스머글링 취약점인 CVE-2026-88773에 대해 운영자가 보고한 NetScaler 빌드 및 구성 증거를 오프라인으로 트리아지합니다.
이 검사기는 표준 라이브러리만 사용하는 독립 실행형 Python 스크립트입니다. 보고된 빌드를 벤더의 수정 빌드와 비교하고 명시적인 구성 관측 결과를 기록합니다. 어플라이언스 접근, 애플리케이션 실행, 익스플로잇 페이로드 또는 네트워크 모드는 없으며, node2shell-check 및 php2shell-check의 보고 규칙을 따릅니다.
potentially_affected는 익스플로잇 가능성이 확인된 것이 아닙니다.fixed_version_reported는 보고된 버전이며, 검증된 배포 패치나 안전 보장이 아닙니다.unknown은 절대 안전을 의미하지 않습니다.exploitability: not_tested가 포함됩니다.Python 3.10 이상. 설치가 필요 없고 서드파티 의존성도 없습니다. python을 사용할 수 없는 경우 python3를 사용하십시오.
python netscaler_cve_2026_88773_check.py --version 14.1-73.36 --variant standard
python netscaler_cve_2026_88773_check.py --inventory docs/example-inventory.json --format html --output report.html
python netscaler_cve_2026_88773_check.py --csv-list inventory.csv --format json --fail-on-finding
--help로 모든 옵션을 나열하거나 --tool-version으로 검사기 버전을 출력하려면 실행하세요. 합성 예제 입력은 가상의 레이블만 사용합니다.
입력은 한 번의 실행에서 결합할 수 있습니다. 전체 제한, 필드 규칙 및 스키마는 참조에 있습니다.
| 옵션 | 목적 |
|---|---|
--version BUILD | 보고된 NetScaler 빌드; 반복 가능 |
--variant standard|fips|ndcpp | 모든 --version 빌드에 대한 변형; 명시되지 않은 모호한 변형은 알 수 없음으로 유지됨 |
--build-source SOURCE | 모든 --version 빌드에 대한 빌드 출처. unknown(기본값), official 및 citrix만 비교를 허용하며, 다른 출처는 알 수 없음으로 유지됨 |
--inventory FILE | 엄격한 UTF-8 JSON 인벤토리(schema_version: 1); 반복 가능 |
--csv-list FILE | version 헤더가 있는 엄격한 UTF-8 CSV; 반복 가능 |
--http-or-ssl-vserver true|false|unknown | 구성 관찰, 아래 참조 |
--format json|csv|html | 보고서 형식; 기본값 json |
--output FILE | 보고서 파일; 기본값 stdout. 디렉터리가 존재해야 함 |
--force | 기존 보고서 대체; 그렇지 않으면 기존 보고서는 거부됨 |
--fail-on-finding | 발견 시 종료 코드 1, 종료 코드 참조 |
빌드, 변형 및 출처 값은 운영자의 주장입니다. 출력은 --force를 사용하더라도 어떤 입력에도 해석되거나 하드 링크될 수 없습니다. 보고서는 소유자 전용(POSIX에서 0600; Windows에서는 상속된 ACL)으로 작성되며 원자적으로 게시됩니다.
영향을 받음은 동일한 브랜치 및 변형에 대해 수정 빌드 이전을 엄격히 의미합니다. 하한이나 수명 주기 결론은 추론되지 않습니다. 다른 브랜치와 14.1 NDcPP는 알 수 없음으로 유지됩니다. 표준과 FIPS/NDcPP 비교가 일치하지 않는 경우 명시되지 않은 13.1 변형은 알 수 없음으로 유지됩니다.
| 브랜치 및 변형 | 벤더 수정 빌드 |
|---|---|
| 14.1 standard | 14.1-73.37 |
| 13.1 standard | 13.1-64.23 |
| 14.1 FIPS | 14.1-73.37 |
| 13.1 FIPS/NDcPP | 13.1-37.279 |
허용되는 빌드 형식에는 14.1-73.37, 14.1.73.37 및 NS14.1: Build 73.37.nc가 있으며, 선택적으로 선택적 nc 마커 앞에 FIPS/NDcPP가 표시될 수 있습니다. 빌드 텍스트만 제공하세요. 형식이 잘못되었거나, 한정되었거나, 비ASCII이거나, 충돌하거나, 사용자 정의 빌드이거나, 포함되지 않은 증거는 알 수 없음으로 유지됩니다.
명시적 관찰을 true, false 또는 unknown CLI 플래그, JSON 불리언/null 또는 문서화된 CSV 값으로 제공하세요. 이들은 버전 상태와 별개로 유지되며 도달 가능성을 증명하지 않습니다. 로컬 구성이나 프로세스 데이터는 수집되지 않습니다.
| CLI 관찰 | 의미 | 노출 조건 기대값 |
|---|---|---|
--http-or-ssl-vserver | HTTP 또는 SSL 유형의 LB, CS, VPN 또는 인증 가상 서버가 구성됨 | true |
각 결과 행은 다음과 같은 독립적인 상태를 가집니다:
| 필드 | 값 |
|---|---|
version_status | potentially_affected, fixed_version_reported, unknown |
precondition_status | conditions_observed, condition_not_observed, unknown (운영자 관찰만 요약하며, 검증된 노출이나 깨끗한 결과가 아님) |
remediation_status | firmware_update_required, version_verification_required, version_requirement_reported (악용 가능성과 무관) |
exploitability | 항상 not_tested |
| 종료 코드 | 의미 |
|---|---|
0 | 보고서 작성됨. unknown은 종료 코드를 변경하지 않으며 결코 깨끗한 보증이 아님 |
1 | 영향을 받는 펌웨어 또는 필수 enhanced-ISN 구성 변경이 있는 상태에서 --fail-on-finding |
2 | 사용, 입력 또는 출력 오류 (운영 실패이며 평가 결과가 아님) |
130 | 중단됨 |
중단된 실행은 가능한 경우 완료된 관찰을 명시적 완전성 메타데이터와 함께 보존합니다. 공유 enhanced-ISN 검사는 이 CVE의 규칙에 대해 활성화되지 않습니다. 게시 및 중단 의미는 참조를 참조하세요.
JSON, 수식 안전 CSV 및 자체 포함 스크립트 없는 HTML. 생성된 예제 보고서는 실제 시스템을 설명하지 않습니다.
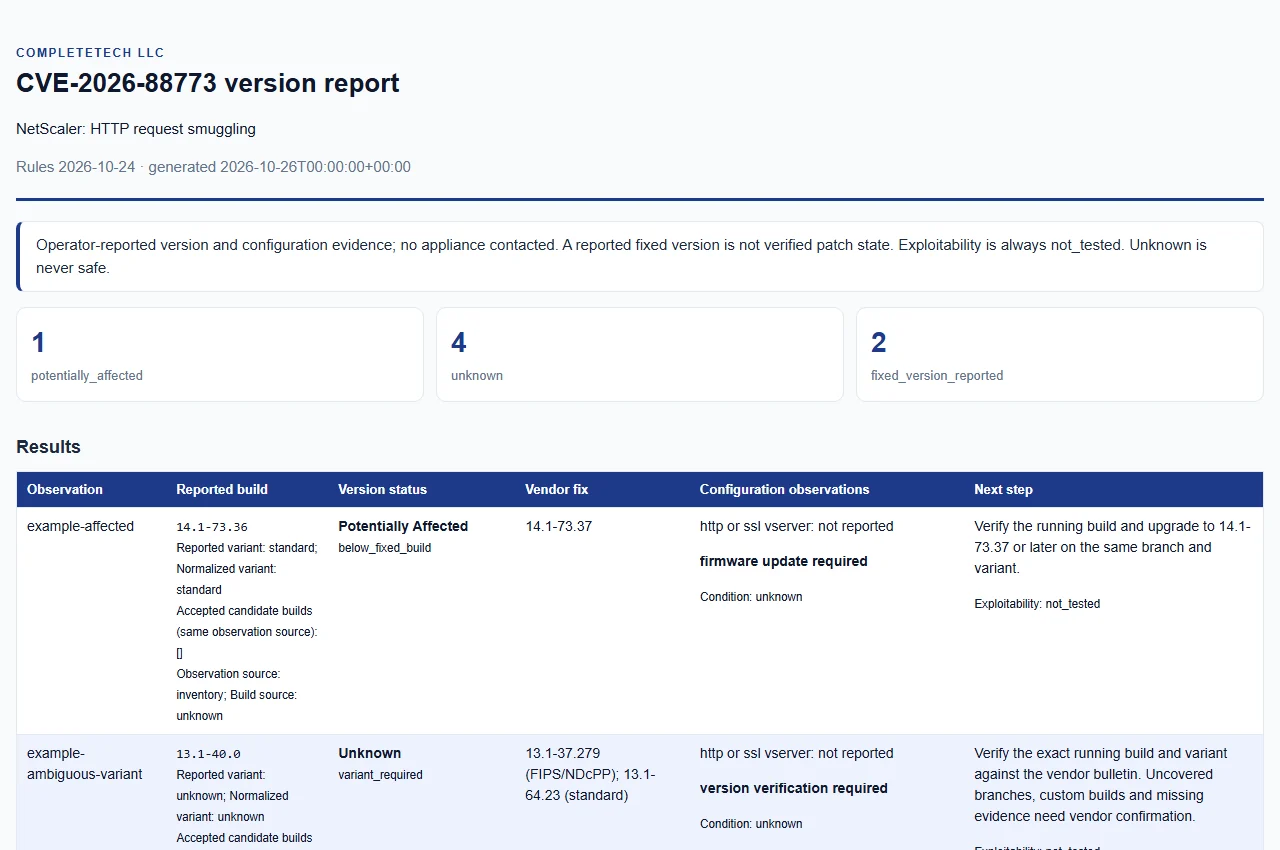
version_candidates는 모든 보고서 형식에서 해당 관찰 레이블 및 소스와 계속 연결됩니다. 충돌은 알 수 없는 상태로 유지되며, 잘못된 형식의 후보 텍스트는 내보내지지 않습니다. 증거 범위와 schema-v1 필드는 참조 문서를 확인하십시오.result 행과 summary 행을 구분하고 열을 이름으로 읽어야 합니다.unknown을 사용합니다. 어느 것도 배포 증명이 아닙니다.벤더 공지 및 CNA 레코드는 2026-10-24에 검토되었습니다. 벤더 공지는 브랜치, 변형 및 수정 빌드 비교를 결정하며, 불일치는 아래에 유지됩니다.
기본 소스:
추가 세부 정보: 참조 · KEV 메타데이터 · 구현 기록.
로컬 검사는 다음과 같습니다:
python -m unittest -v
python netscaler_cve_2026_88773_check.py --help
git diff --check
