CVE-2026-19490에 대한 오프라인 NetScaler ADC / Gateway 증거 검사기입니다. 보고된 펌웨어 및 구성 증거를 확인합니다. 독립 실행형 Python이며, JSON/CSV/HTML 보고서를 제공하고 익스플로잇 페이로드는 포함하지 않습니다.





CVE-2026-19490에 대한 NetScaler ADC / Gateway 빌드 분류
Gateway / AAA 대체 경로 인증 우회 · 오프라인, 버전 기반, 단일 파일, 종속성 없음
netscaler-cve-2026-19490-check는 보고된 NetScaler 빌드를 Citrix 보안 공지 CTX696939의 수정된 빌드와 비교하고, 공지에 명시된 구성 전제 조건이 관찰되었는지 여부를 별도로 기록합니다.
unknown으로 처리되며, 절대 "안전"으로 처리되지 않습니다.potentially_affected는 악용 가능성이 확인된 것이 아니며, fixed_version_reported는 배포된 패치의 증거가 아닙니다.CISA는 CVE-2026-19490을 알려진 악용 취약점(KEV) 카탈로그에 등재했습니다(2026-09-09 추가). 버전 결과만으로는 어떤 어플라이언스가 표적이 되었는지 또는 침해되었는지 알 수 없습니다.
목차: 빠른 시작 · 입력 · 결과 해석 · 전제 조건 · 출력 및 종료 코드 · 제한 사항 · 출처 · 문서 · 기여 · 라이선스
Windows, macOS 또는 Linux에서 Python 3.10+가 필요하며, 표준 라이브러리만 사용합니다. 설치할 것은 없으며, python이 Python 3가 아닌 경우 python3를 사용하세요.
git clone https://github.com/CompleTetech-Security/netscaler-cve-2026-19490-check.git
cd netscaler-cve-2026-19490-check

python netscaler_cve_2026_19490_check.py --version 14.1-66.68 --variant standard
python netscaler_cve_2026_19490_check.py --version 13.1-37.277-FIPS --config ns.conf --format html --output report.html
python netscaler_cve_2026_19490_check.py --inventory docs/example-inventory.json --format csv --output results.csv
JSON이 기본 형식이며, CSV와 HTML도 사용할 수 있습니다.
입력은 한 번의 실행에서 결합되며, 각각은 별도의 관찰 결과입니다.
--version BUILD와 선택적 --variant standard|fips|ndcpp, --build-source, --label, --gateway-aaa-vserver 및 --saml-action.--config FILE은 로컬 NetScaler 구성을 스캔합니다(사전 조건 참조).--inventory FILE(JSON) 및 --csv-list FILE; 둘 다 반복 가능합니다.필드 정의, 범위, 전체 옵션 표 및 엄격한 파싱 규칙은 참조에 있습니다.
14.1-73.32, 14.1.73.32, NS14.1: Build 73.32.nc(show version 형식), 선택적 FIPS 또는 NDcPP 표시(최대 한 번, 선택적 nc 앞)가 있으며, 예: 13.1-37.277-FIPS. 그 외의 것, 즉 반복되거나 순서가 바뀐 표시, 제어 문자나 비ASCII 문자, 후행 텍스트는 unknown이며 절대 추측하지 않습니다. 전체 show version 줄(, Date: ... 포함)이 아닌 빌드 텍스트만 붙여넣으십시오.
version_status, 사전 조건 관찰 결과 및 exploitability는 별도의 필드입니다. Exploitability는 항상 not_tested입니다.
version_status | 의미 |
|---|---|
potentially_affected | 보고된 빌드가 해당 브랜치 및 변형의 벤더 수정 빌드보다 낮습니다. 악용 가능성이 확인된 것은 아닙니다. |
fixed_version_reported | 보고된 빌드가 수정 빌드 이상입니다. 보장은 아닙니다: 실행 중인 빌드를 확인하십시오. |
unknown | 누락, 형식 오류, 사전 릴리스, 사용자 지정, 충돌, 모호한 변형, 또는 게시판에서 다루지 않음(다른 브랜치 포함). |
unsupported_runtime 결과는 없습니다: CTX696939는 아래 브랜치에 대해서만 영향을 받는 빌드를 나열하고 수명 주기 진술을 제공하지 않으므로, 12.1이나 13.0 같은 다른 브랜치는 벤더 검토를 위해 unknown으로 남습니다.
2026-10-24 기준 규칙, CTX696939에서 발췌:
| 브랜치 / 변형 | 영향 받음 | 수정 버전 |
|---|---|---|
| 14.1 standard | 14.1-73.32 이전 | 14.1-73.32 |
| 14.1 FIPS | 14.1-73.32 이전 | 14.1-73.32 |
| 13.1 standard | 13.1-63.21 이전 | 13.1-63.21 |
| 13.1 FIPS 및 NDcPP | 13.1-37.277 이전 | 13.1-37.277 |
"이전"은 엄격합니다: 수정 빌드 자체는 fixed_version_reported입니다. 게시판은 나열된 브랜치 내에서 하한을 제공하지 않습니다. 변형이 명시되지 않았고 standard와 FIPS/NDcPP 수정 버전이 다른 경우(13.1-37.277부터 13.1-63.20까지의 13.1 빌드), 결과는 이유 variant_required와 함께 unknown입니다.
사전 조건은 버전 판정과 별도로 유지되는 관찰 결과입니다. 게시판은 Gateway(SSL VPN, ICA Proxy, CVPN, RDP Proxy) 또는 AAA 가상 서버를 요구하며, 최신 빌드에서는 SAML 액션도 요구합니다.
--gateway-aaa-vserver 및 --saml-action(present, not_observed, unknown)을 제공하거나, --config로 로컬 구성을 스캔하십시오. 스캔은 add vpn vserver, add authentication vserver 및 add authentication samlAction 줄이 나타나는지 여부만 기록하고 다른 내용은 보관하지 않으며, 두 플래그를 재정의합니다. 실제 구성에는 비밀이 포함되어 있으므로 버전 관리에서 제외하십시오.
SAML은 14.1-43.56(standard), 14.1-66.68(FIPS) 및 13.1-61.28(standard)부터 요구됩니다. 13.1 FIPS에는 SAML 조건이 없으며, 게시판은 13.1 FIPS만 명시하므로 NDcPP를 동일하게 취급하는 것은 이 검사기의 해석입니다. 14.1-43.56과 14.1-66.67 사이의 14.1 FIPS 빌드는 게시판에서 모호하며 unclear로 보고됩니다.
precondition_status는 conditions_observed, condition_not_observed, unknown 또는 not_applicable(수정 빌드)입니다. 사전 조건 누락은 안전의 증거가 아니며 version_status를 절대 변경하지 않습니다.
JSON이 기본이며, --format csv 및 --format html도 사용할 수 있습니다. 기존 파일은 --force가 없으면 거부되며, 출력은 입력 파일이 될 수 없습니다.
--format html은 요약 타일, 근거와 다음 단계가 포함된 모든 결과, 그리고 벤더 수정 표를 담은 단일 오프라인, 스크립트 없는 파일을 생성합니다. 이 파일은 독자의 라이트 또는 다크 테마를 따르며 깔끔하게 인쇄됩니다. 각 결과의 근거 세부 정보에는 원래의 UTC 평가 시각, 관찰 출처, 보고된 빌드 출처 및 변형, 근거 유형 및 신뢰도가 유지됩니다. 보고서의 생성 시각은 별도이며, 운영자 주장은 검증되지 않은 상태로 남습니다.
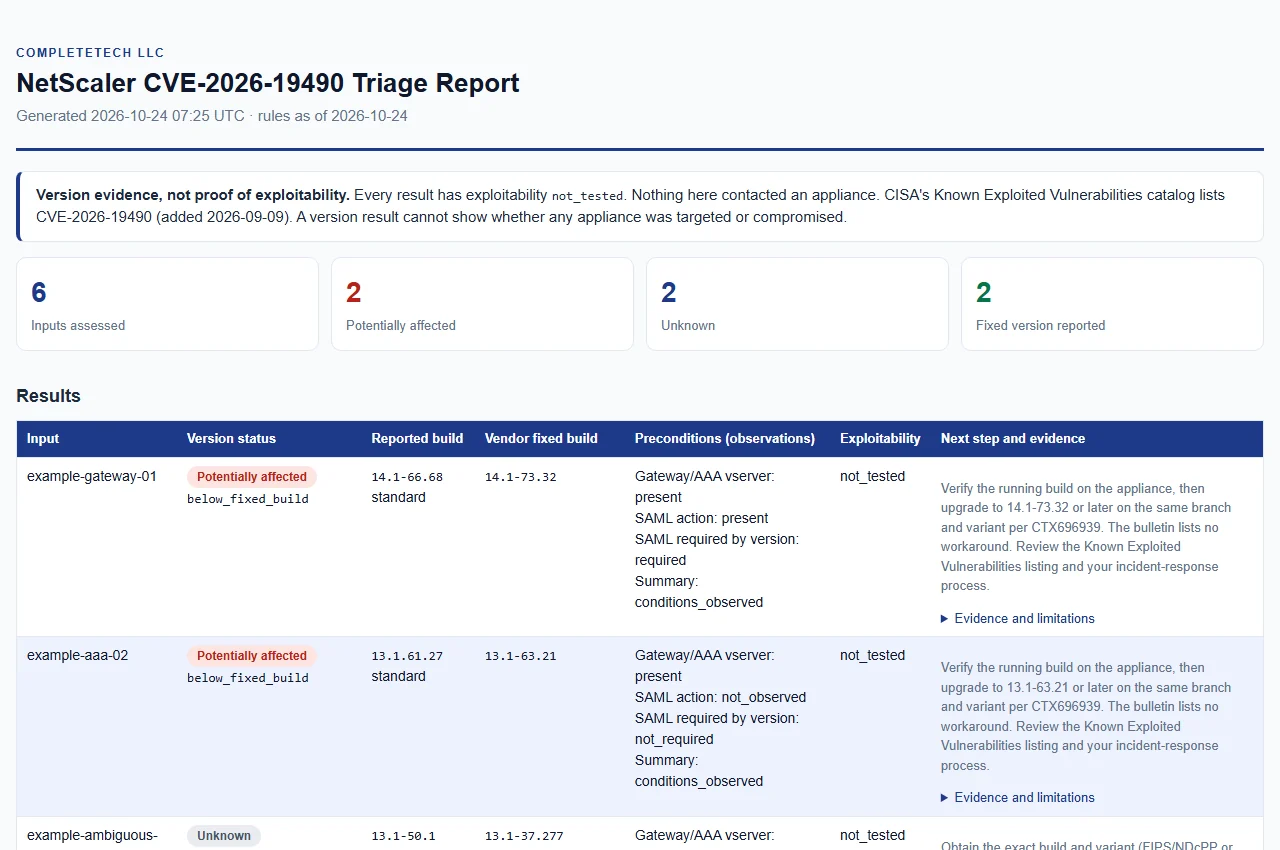
가상의 example-* 인벤토리 항목으로 만든 합성 예시(입력). HTML 보기.
| 종료 코드 | 의미 |
|---|---|
0 | 완료됨. --fail-on-finding이 설정되지 않은 한 unknown 및 potentially_affected 결과는 이를 변경하지 않습니다. |
1 | --fail-on-finding이 설정되었고 최소 하나의 potentially_affected 결과가 있음. |
2 | 운영 오류: 인수, 입력 또는 출력 문제(잘못되었거나 너무 큰 입력, 형식이 잘못된 CSV 또는 JSON, 덮어쓰기 거부, 쓸 수 없는 출력). |
130 | 중단됨. 완료된 입력은 출력을 쓸 수 있는 위치에 저장되며, 불완전으로 표시됩니다(JSON 및 HTML에서는 complete: false, CSV에서는 run_complete = false). |
운영 오류는 평가 결과와 구별됩니다. unknown 결과는 오류가 아닙니다. 필드 목록, CSV 요약 행, 원자적 게시 및 중단 의미론은 참조에 있습니다. JSON 및 CSV에는 로컬 분류를 절대 변경하지 않는 추가적이고 날짜가 지정된 CISA KEV 필드(kev_*)도 포함됩니다. KEV 메타데이터를 참조하십시오.


