웹 애플리케이션, API, AI/LLM 보안 테스트, 보안 코드 리뷰, DevSecOps 통합을 실제와 유사한 실습 랩을 통해 연습할 수 있도록 의도적으로 취약하게 설계된 은행 플랫폼입니다.
웹, API 및 LLM에 대한 애플리케이션 보안 테스트, 보안 코드 리뷰, 그리고 CI/CD 파이프라인 내 보안 구현을 연습하기 위한 의도적으로 취약하게 설계된 웹 애플리케이션입니다.
⚠️ 경고: 이 애플리케이션은 의도적으로 취약하며, 격리된 환경에서 교육 목적으로만 사용해야 합니다.
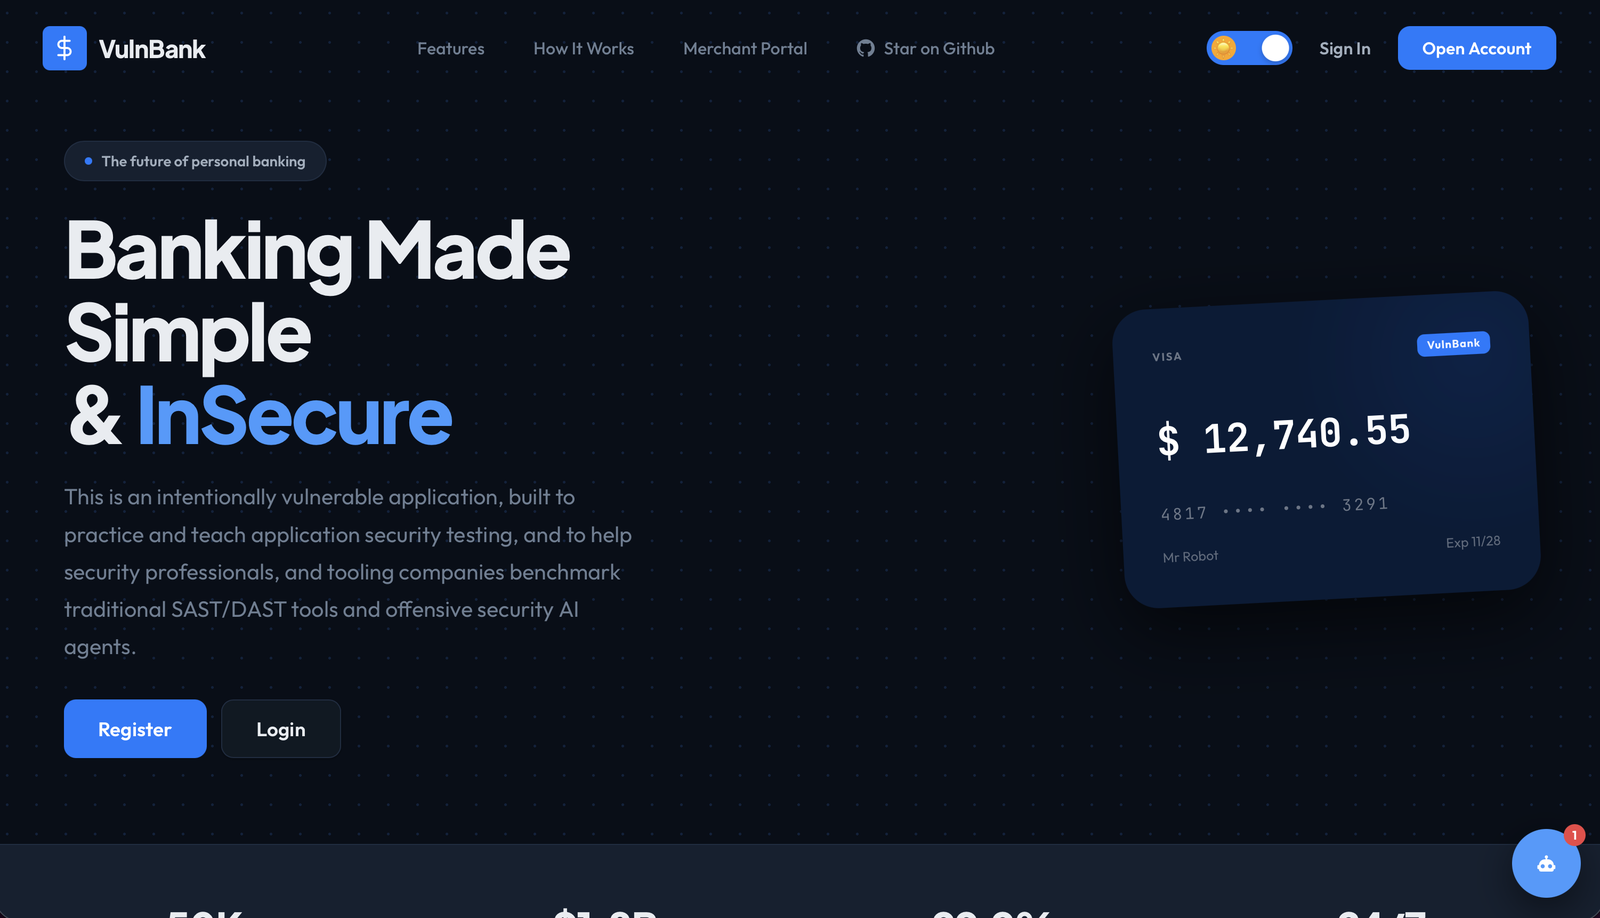
이 프로젝트는 여러 보안 취약점이 내장된 간단한 은행 애플리케이션입니다. 보안 엔지니어, 개발자, 인턴, QA 분석가 및 DevSecOps 실무자가 다음 내용을 학습할 수 있도록 설계되었습니다:
USD, GBP, NGN, JPY, EUR, QAR, BTC, ETH)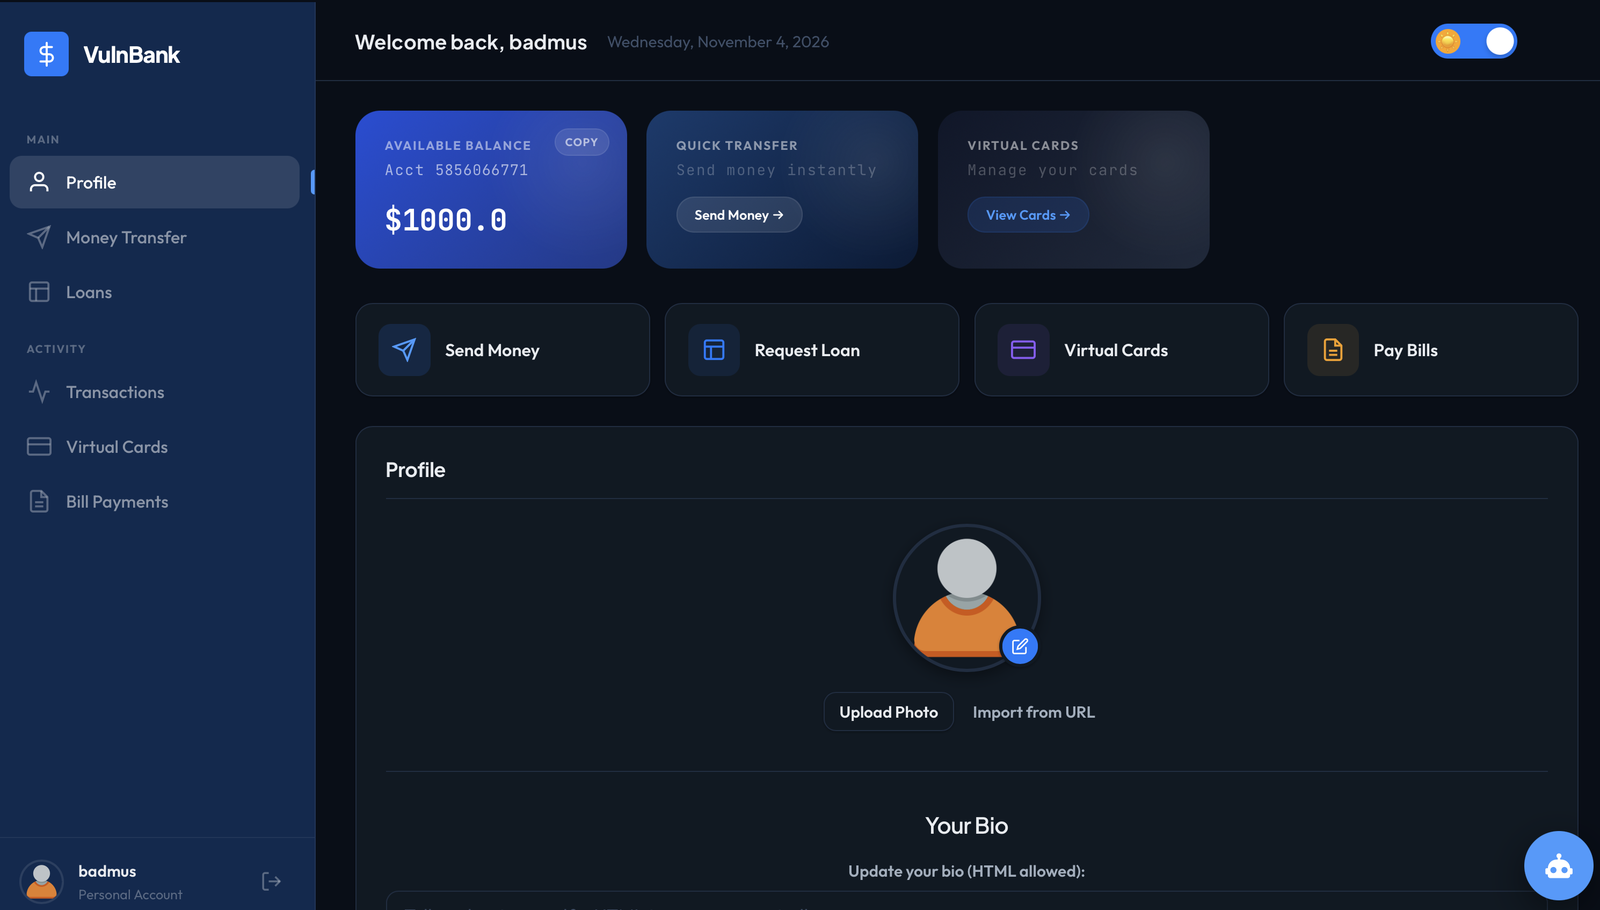
인증 및 권한 부여
데이터 보안
거래 취약점
파일 작업
세션 관리
클라이언트 및 서버 측 결함
가상 카드 취약점
청구서 결제 취약점
판매자 결제 API 취약점
AI 고객 지원 취약점
/graphql이 상속받은 취약한 JWT 기반 인증git clone https://github.com/Commando-X/vuln-bank.git
cd vuln-bank
docker-compose up -d --build
애플리케이션은 http://localhost:5000에서 사용할 수 있습니다
Docker 설정에는 수동 SSH 개입 없이 앱이 복구될 수 있도록 몇 가지 운영상의 안전장치가 포함되어 있습니다:
web과 db는 restart: unless-stopped를 사용하므로, 프로세스가 종료되면 Docker가 자동으로 재시작합니다.db는 헬스 체크를 노출하며, web은 시작 전에 Postgres가 준비될 때까지 기다립니다.web은 debug=True로 Flask 개발 서버를 실행합니다 (의도된 사항 — Werkzeug 디버거를 대상으로 하는 훈련 시나리오를 유지하기 위함).web은 GET /healthz를 노출하여 컨테이너가 앱과 데이터베이스가 실제로 사용 가능한지 보고할 수 있게 합니다.xss-cleaner는 의도된 저장형 XSS 동작을 유지하지만, 저장된 사용자 이름, 바이오, 트랜잭션 설명 페이로드를 15분 후에 무력화합니다. XSS_PAYLOAD_TTL_MINUTES와 XSS_CLEANUP_INTERVAL_SECONDS를 설정하여 시간 창과 스윕 빈도를 조정할 수 있습니다.이렇게 하면 의도적으로 취약한 애플리케이션 동작을 그대로 유지하면서 컨테이너 수명 주기를 더 탄력적으로 만들 수 있습니다.
실제 컨테이너를 시작하지 않고도 로컬 런타임 연결을 검증할 수 있습니다:
python3 -m unittest discover -s tests -v
/healthz 엔드포인트 동작을 확인하고 start.sh가 데이터베이스를 기다린 후 Flask 앱을 실행하는지 검증합니다.
현재 Python 환경에 Flask 앱 의존성이 설치되어 있지 않으면 /healthz 라우트 테스트는 건너뛰고 시작 스크립트 스모크 테스트는 계속 실행됩니다.
git clone https://github.com/Commando-X/vuln-bank.git
cd vuln-bank
docker build -t vuln-bank .
docker run -p 5000:5000 vuln-bank
git clone https://github.com/Commando-X/vuln-bank.git
cd vuln-bank
# On Windows
python -m venv venv
venv\Scripts\activate

# On Linux/Mac
python3 -m venv venv
source venv/bin/activate
pip install -r requirements.txt
# On Windows
mkdir static\uploads

# On Linux/Mac
mkdir -p static/uploads
.env 파일을 수정합니다:
.env를 열고 로컬 PostgreSQL 연결을 위해 DB_HOST를 'db'에서 'localhost'로 변경합니다애플리케이션을 실행합니다:
# On Windows
python app.py

# On Linux/Mac
python3 app.py
.env 파일은 교육 목적으로 손쉬운 설정을 돕기 위해 이 저장소에 의도적으로 포함되어 있습니다. 실제 애플리케이션에서는 .env 파일을 절대 버전 관리 시스템에 커밋해서는 안 됩니다.
현재 환경 변수:
DB_NAME=vulnerable_bank
DB_USER=postgres
DB_PASSWORD=postgres
DB_HOST=db  # Change to 'localhost' for local installation
DB_PORT=5432
애플리케이션은 PostgreSQL을 사용합니다. 애플리케이션을 처음 실행하면 데이터베이스가 자동으로 초기화되며, 다음이 생성됩니다:
http://localhost:5000http://localhost:5000/api/docshttp://localhost:5000/graphql"python not found" 오류가 발생하는 경우:
python 대신 py를 사용해 보세요uploads 폴더에 대한 권한 문제:
디렉터리 생성 시 권한 거부 오류:
sudo mkdir -p static/uploads
sudo chown -R $USER:$USER static/uploads
포트 5000이 이미 사용 중인 경우:
# Kill process using port 5000
sudo lsof -i:5000
sudo kill <PID>
연결 거부됨:
.env 파일의 자격 증명을 확인하세요인증 실패:
.env의 DB_PASSWORD가 Postgres 사용자의 비밀번호와 일치하는지 확인하세요.
또는 다음으로 postgres 사용자를 재설정하세요:
ALTER ROLE postgres WITH PASSWORD 'your_password';
설치 오류:
PostgreSQL 오류가 발생하면 Chocolatey를 통해 설치하고 비밀번호를 postgres로 설정하세요:
choco install postgresql --version=17.4.0 -y
# Use the generated password, or immediately reset it:
& 'C:\Program Files\PostgreSQL\17\bin\psql.exe' -U postgres -c "ALTER ROLE postgres WITH PASSWORD 'postgres';"
데이터베이스가 존재하지 않음:
다음으로 수동 생성하세요:
CREATE DATABASE vulnerable_bank;
또는 다음을 실행하세요:
createdb -U postgres -h localhost vulnerable_bank









