 chrisk44/hijacker
Aircrack, Airodump, Aireplay, MDK3 및 Reaver GUI 애플리케이션 (안드로이드용)

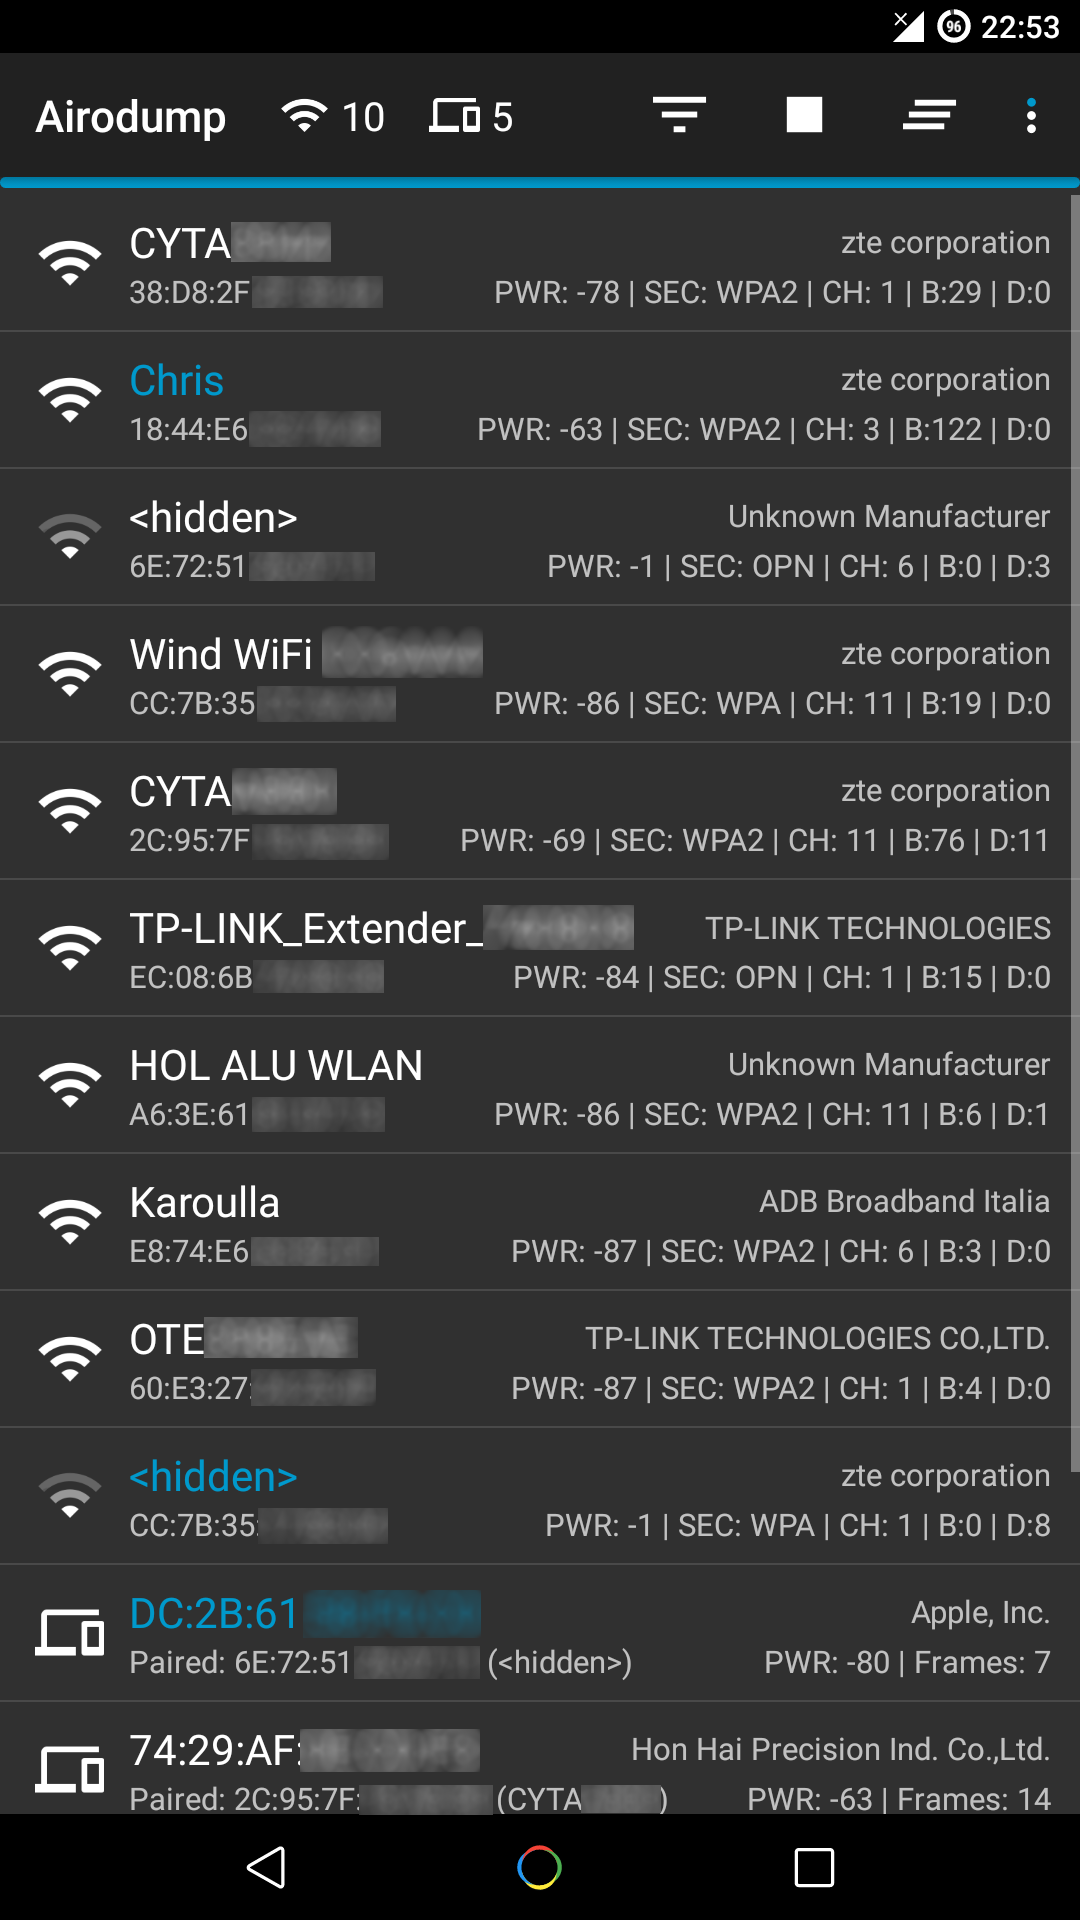
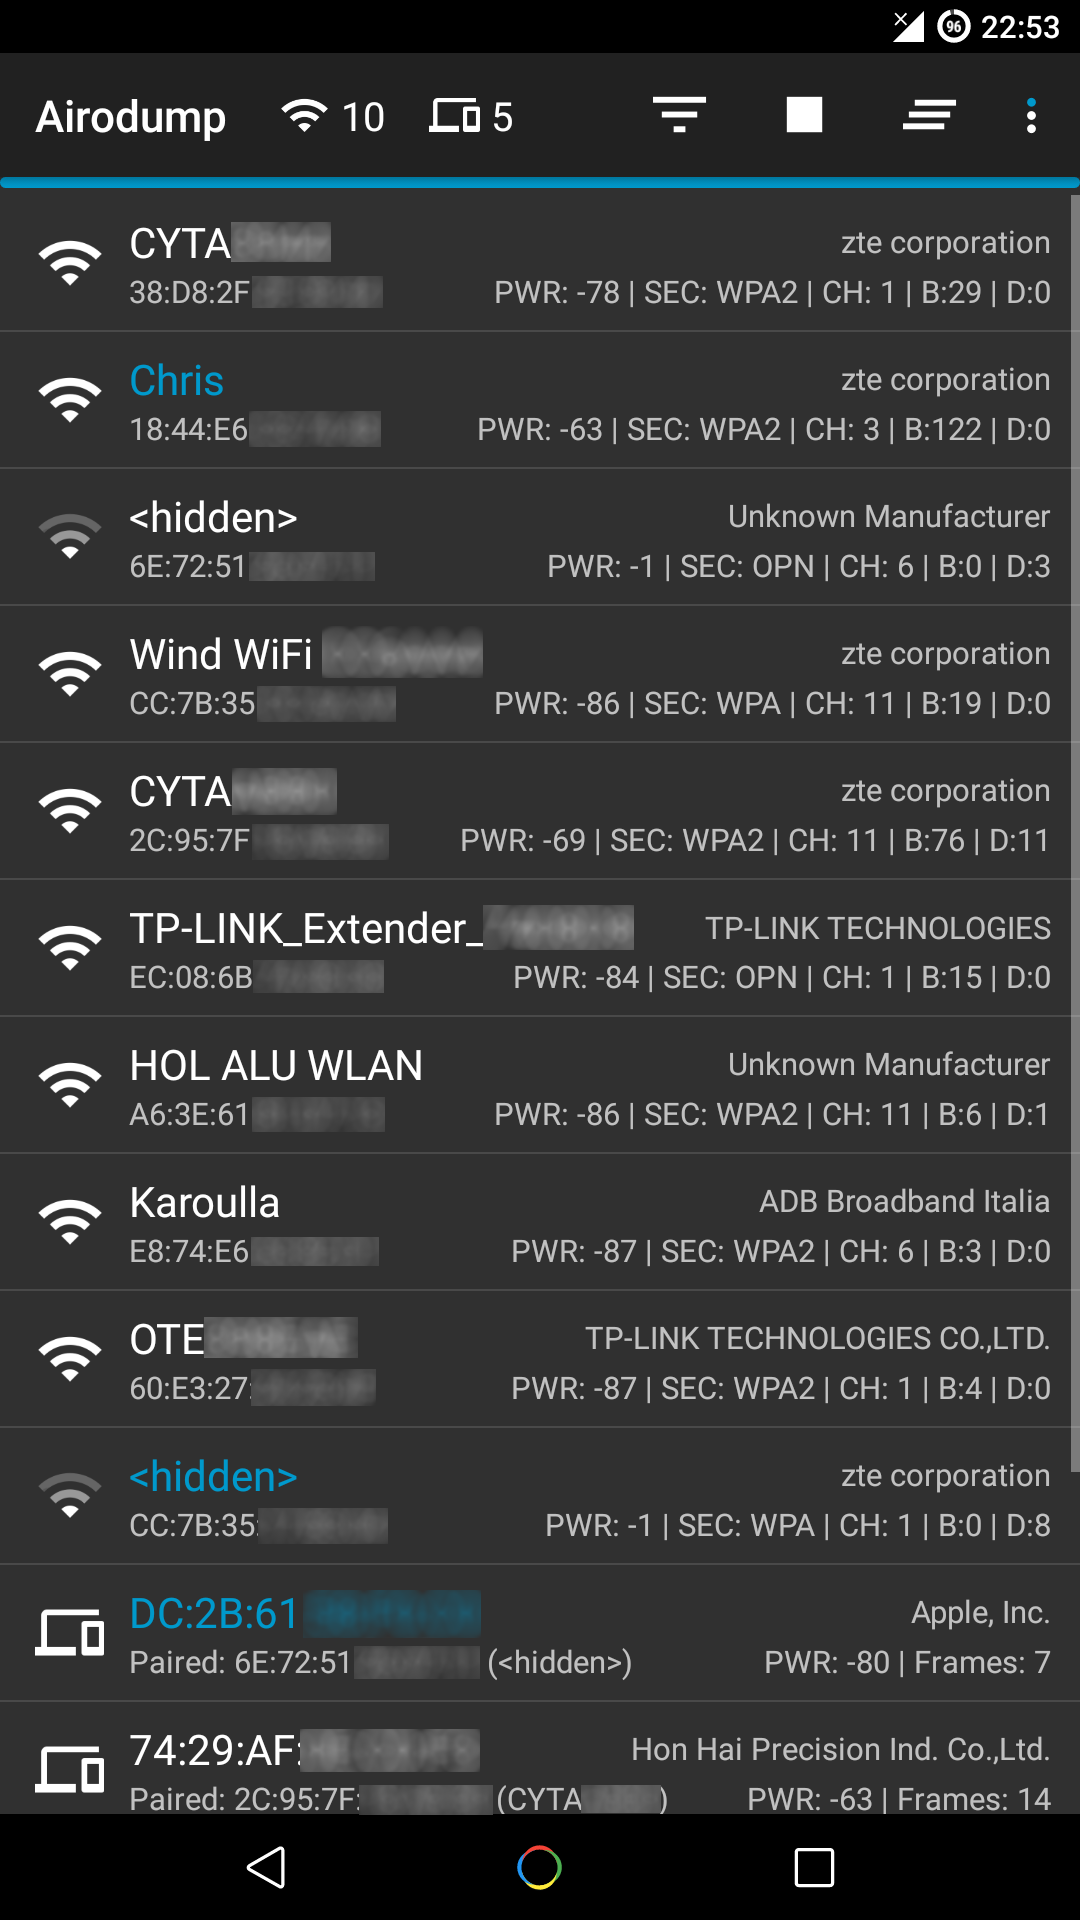
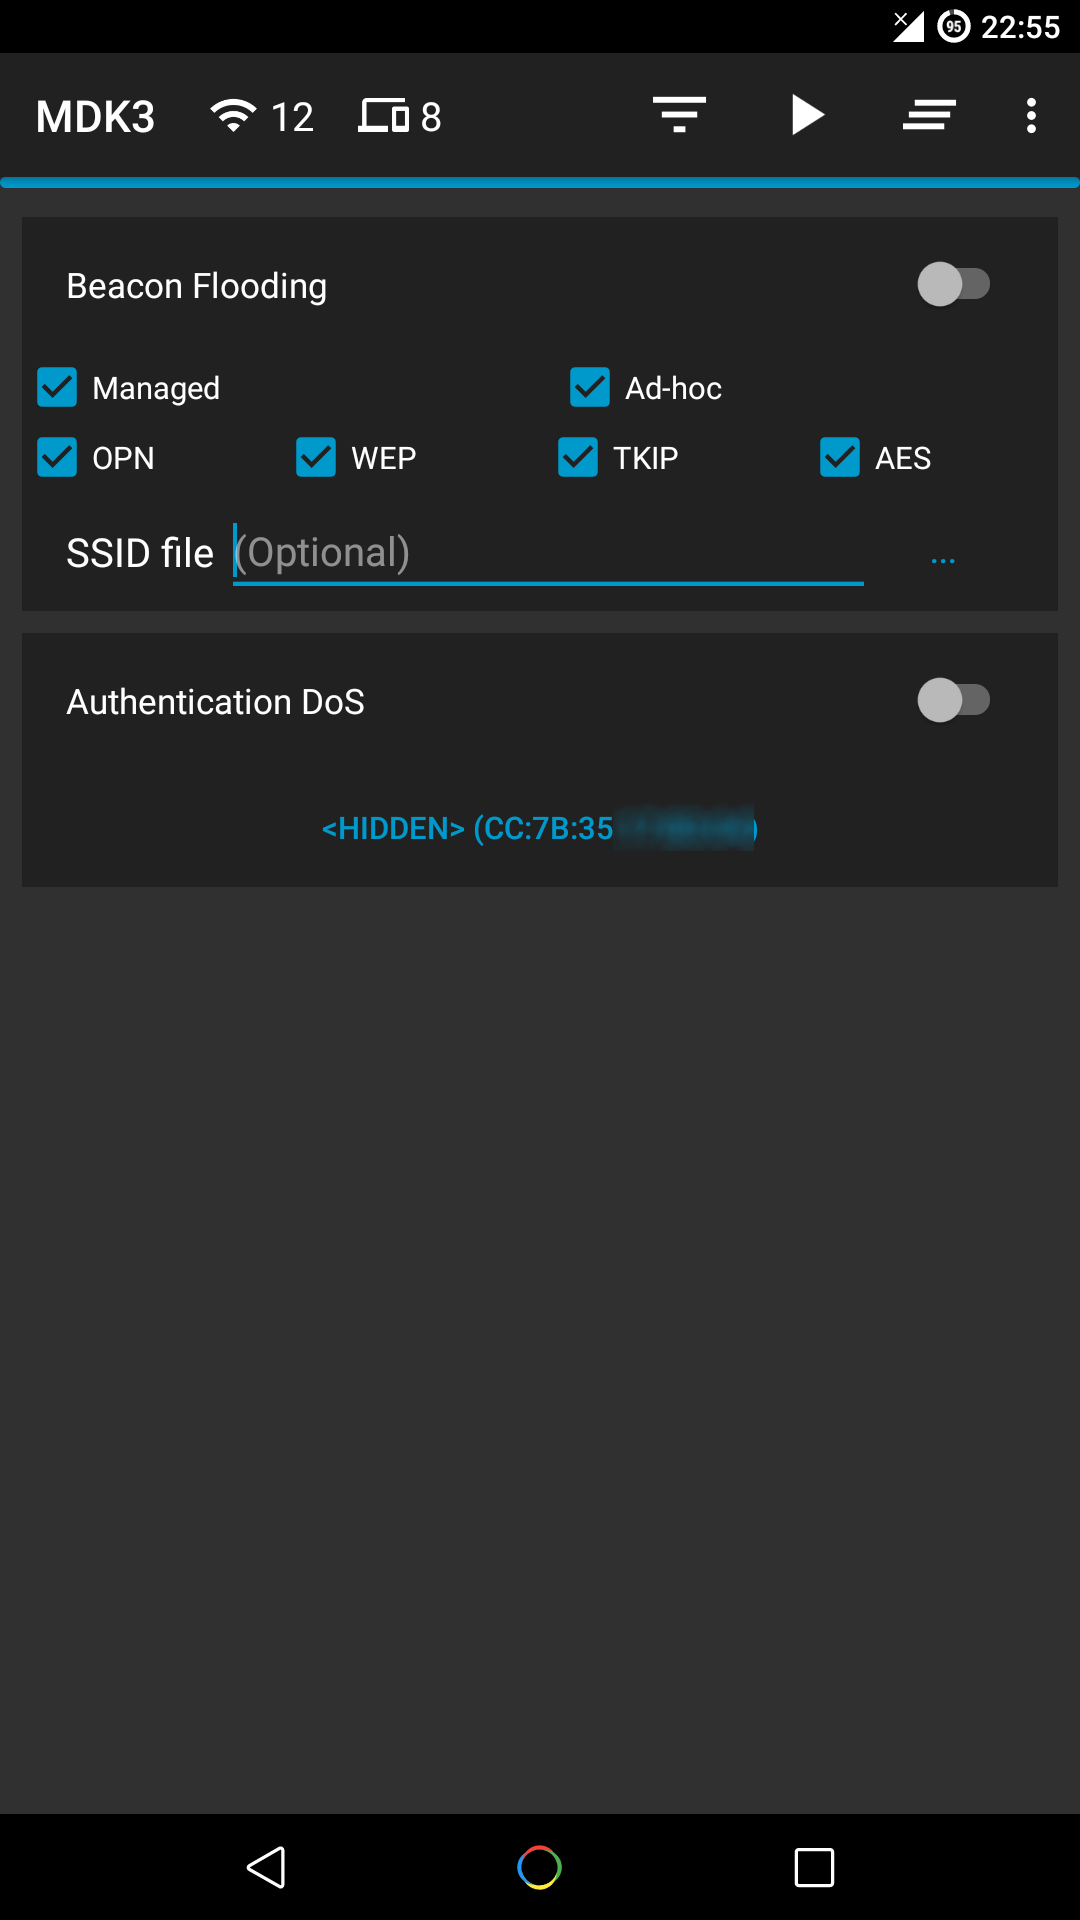
Hijacker는 침투 테스트 도구 Aircrack-ng, Airodump-ng, MDK3 및 Reaver를 위한 그래픽 사용자 인터페이스입니다. 콘솔에 명령을 입력하거나 MAC 주소를 복사&붙여넣기 하지 않고도 이러한 도구를 사용할 수 있는 간단하고 쉬운 UI를 제공합니다.
이 애플리케이션은 모니터 모드를 지원하는 내부 무선 어댑터가 있는 ARM 안드로이드 장치가 필요합니다. 일부 안드로이드 장치는 지원하지만 기본적으로 지원하는 장치는 없습니다. 즉, 커스텀 펌웨어가 필요합니다. BCM4339 칩셋(MSM8974, 예: Nexus 5, Xperia Z1/Z2, LG G2, LG G Flex, Samsung Galaxy Note 3)을 사용하는 모든 장치는 Nexmon (다른 칩셋도 지원)과 호환됩니다. BCM4330을 사용하는 장치는 bcmon을 사용할 수 있습니다.
대안으로, OTG 케이블을 사용하여 안드로이드에서 모니터 모드를 지원하는 외부 어댑터를 사용하는 것입니다.
필요한 도구는 ARM 장치에 포함되어 있습니다. BCM4339 및 BCM4358용 Nexmon 펌웨어와 관리 유틸리티도 포함되어 있습니다.
루트 액세스도 필요합니다. 이러한 도구가 작동하려면 루트가 필요하기 때문입니다.
이 앱은 완전히 새로운 버전이 현재 개발 중이므로 중단되었습니다. 새 버전이 오랫동안 제공되지 않을 예정이므로, 이 저장소는 권장 사항과 기능 요청을 위해 열려 있으며, 이는 새 버전에 구현될 예정입니다. 중요한 변경 사항은 여전히 제공될 수 있으며, 코드 빌드, 유지 관리 및 업데이트에 대한 도움도 제공되지만(권장하지는 않습니다). 버그 보고도 최신 릴리스 버전에서 발생한 경우에 한해 환영합니다. 이 코드 중 일부가 새 프로젝트에서 사용될 수 있기 때문입니다.
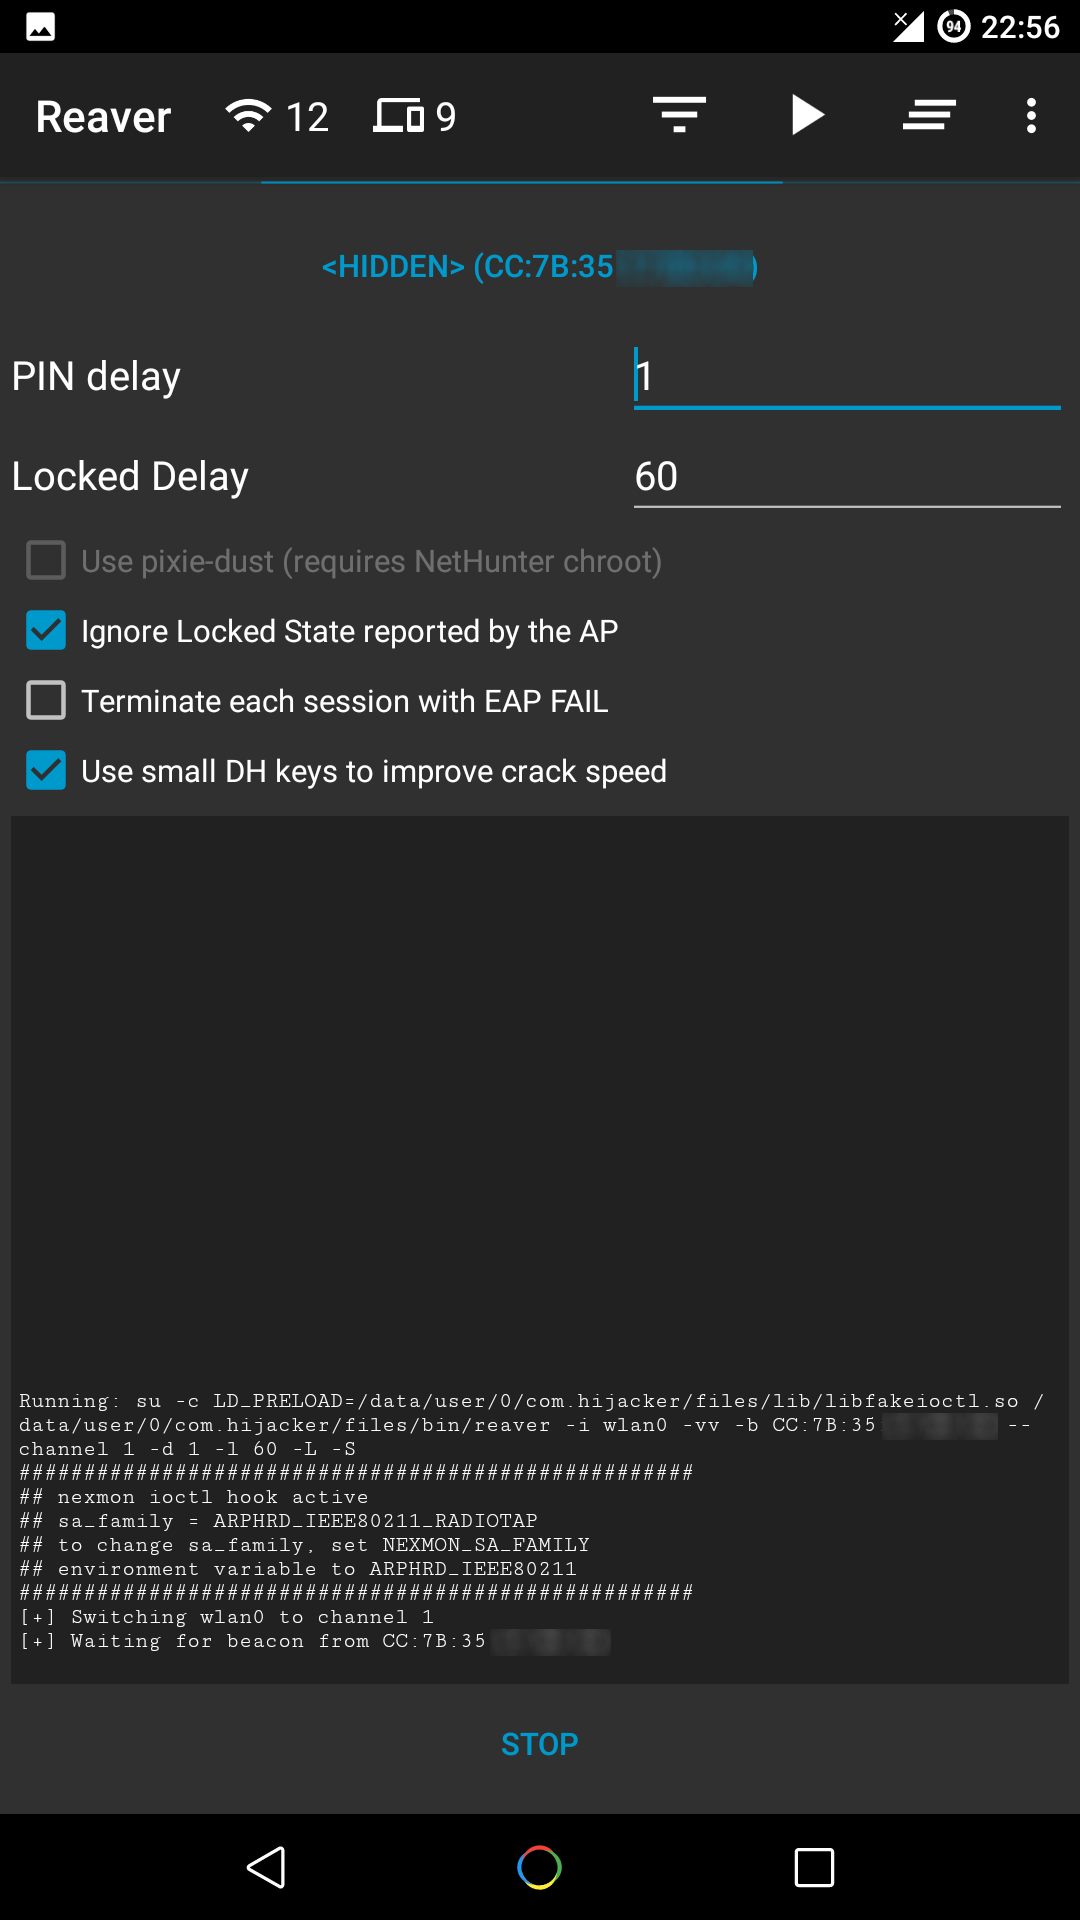
다음을 확인하세요:
Hijacker를 처음 실행하면 nexmon 펌웨어를 설치할지 아니면 홈 화면으로 갈지 묻는 메시지가 표시됩니다. 펌웨어를 설치했거나 외부 어댑터를 사용하는 경우 홈 화면으로 이동하면 됩니다. 그렇지 않고 장치가 지원되는 경우 'Install Nexmon'을 클릭하여 Nexmon 펌웨어를 설치하세요. 완료되면 홈 화면으로 이동하고 airodump가 시작됩니다. WiFi가 활성화되어 있고 모니터 모드인지 확인하세요.
/system의 파일을 변경하면 안드로이드 보안 기능이 트리거되어 재부팅 시 시스템 파티션이 복원될 수 있습니다.Hijacker를 실행하려면 루트 액세스가 필요합니다. su 바이너리 파일이 필요하며, 이는 루트 권한으로 실행되는 셸입니다. 시작 시 앱은 which su 명령을 실행합니다. 이 메시지가 표시되면 해당 명령이 실패한 것입니다. 루팅되지 않았거나, 루트 솔루션이 PATH에 접근 가능한 디렉토리에 su 바이너리를 제공하지 않은 것입니다.
Hijacker를 실행하려면 루트 액세스가 필요합니다. 모든 명령을 su를 통해 실행합니다. su가 호출되면 장치의 루트 액세스 관리 앱(예: SuperSU, Superuser)이 Hijacker에 루트 액세스 권한을 부여할지 묻습니다. 액세스가 거부되면 이 메시지가 표시됩니다. Hijacker가 루트 명령을 실행하도록 승인되었는지 확인하세요.
이는 앱이 시스템 내 자체 디렉토리에 'bin' 또는 'lib' 디렉토리를 생성하지 못했음을 의미합니다. 이 메시지가 표시되면 OS에 문제가 있는 것이며, Hijacker는 이에 대해 할 수 있는 것이 없습니다.
이 앱은 ARM 장치용으로 설계 및 테스트되었습니다. 포함된 모든 바이너리와 라이브러리는 해당 아키텍처용으로 컴파일되었으며 다른 아키텍처에서는 작동하지 않습니다. 이 메시지가 표시되면 수동으로 설치해야 합니다 (busybox, aircrack-ng 스위트, mdk3, reaver, wireless tools, libfakeioctl.so 라이브러리)를 PATH에 접근 가능한 디렉토리에 설치하고 도구의 'Prefix' 옵션을 설정하여 필요한 라이브러리를 사전 로드하세요: LD_PRELOAD=/path/to/libfakeioctl.so.
Hijacker는 실행되어야 하는 도구가 실제로 실행 중이고, 중지되어야 하는 도구가 중지되었는지 확인하는 백그라운드 서비스를 실행합니다. 이러한 검사 중 하나가 실패하면 경고가 표시됩니다.
무언가 실행되고 있지 않습니다: 이는 도구가 예기치 않게 중지되어 발생할 수 있으며, 잘못된 매개변수, 도구가 앱이 예상하는 것과 다르게 작동, 장치의 다른 소프트웨어가 종료, WiFi가 꺼져 있거나 모니터 모드가 아님, 또는 손상된 도구(수동으로 컴파일한 경우)의 징후일 수 있습니다.
무언가 아직 실행 중입니다: 이는 앱의 '중지' 작업 실패 또는 도구가 자체적으로 실행 중(앱을 백그라운드에 열어두고 직접 도구를 실행한 경우)으로 인해 발생할 수 있습니다. '중지' 작업 실패는 루트 액세스 거부, 또는 앱이 충돌한 후 시작되어 '중지' 작업을 실행할 기회를 얻지 못한 경우(이런 일은 발생하지 않아야 하지만) 발생할 수 있습니다.
앱이 충돌하고 새 활동이 나타나며 셸을 열어 버그 보고서를 생성할 수 없다고 표시합니다. 이는 말 그대로입니다. 루트 셸을 열 수 없습니다. su를 실행했지만 실패했습니다. 루트 액세스가 없거나 거부되었거나 제대로 구성되지 않았습니다.
Hijacker는 버그 보고서를 생성하기 위해 루트 액세스가 필요합니다. 장치의 로그 파일을 가져오고, 도구가 올바르게 설치되었는지 확인하기 위해 도구를 실행하고, WiFi 펌웨어를 읽는 등의 작업이 필요하기 때문입니다.
설명이 필요 없습니다.
설정에는 도구를 테스트하는 옵션이 있습니다. 문제가 발생하면 'Copy test command'를 클릭하고 실패한 도구를 선택하세요. 그러면 테스트 명령이 클립보드에 복사되며, 루트 셸에서 수동으로 실행하여 무엇이 잘못되었는지 확인할 수 있습니다. 모든 테스트가 통과했는데도 문제가 계속되면 여기에 이슈를 제출하여 해결하거나, 앱 설정의 'Send feedback' 옵션을 사용하세요.
앱이 충돌하면 이메일을 통해 버그 보고서를 제출할 수 있는 새 활동이 나타납니다. 보고서에 포함된 내용을 정확히 볼 수 있으며, 간단한 텍스트 파일입니다. 이는 Hijacker 개발에 매우 도움이 되지만, 앱에는 필터링된 장치 로그가 포함되어 있으며, 여기에는 MAC 주소, SSID, 장치 세부 정보 등이 포함될 수 있습니다.
Hijacker는 이러한 도구의 GUI일 뿐입니다. 도구를 실행하는 방식은 매우 간단하며, 모든 테스트가 통과하고 모니터 모드에 있으면 원하는 결과를 얻을 수 있어야 합니다. 또한 이러한 도구는 감사 도구입니다. 즉, 네트워크의 무결성을 테스트하는 데 사용되므로 공격이 네트워크에서 작동하지 않을 가능성이 있습니다(그래야 합니다). 그러나 터미널에 명령을 입력하면 공격이 작동하지만 앱에서는 작동하지 않는 경우, 여기에 게시하여 문제를 해결하세요. 이 앱은 아직 개발 중이므로 버그가 예상됩니다.
허가를 받지 않은 네트워크에 대해 이 애플리케이션을 사용하는 것은 불법입니다. 자신의 네트워크 또는 권한이 있는 네트워크에서만 사용할 수 있습니다. 무선 어댑터를 무차별 모드로 사용하는 소프트웨어를 사용하는 것은 적극적으로 사용하지 않더라도 불법으로 간주될 수 있습니다. 이 애플리케이션을 사용하는 방법과 발생할 수 있는 손해에 대해 책임을 지지 않습니다.
앱은 Nexmon 펌웨어를 장치에 설치할 수 있는 옵션을 제공합니다. 앱이 칩셋 확인을 수행하지만 실수가 발생할 수 있습니다. 앱은 현재 BCM4339 및 BCM4358용 Nexmon 펌웨어만 포함합니다. 장치에 잘못된 펌웨어를 설치하면 장치가 손상될 수 있습니다(하드웨어 손상, 공장 초기화로 해결할 수 없음). 이 소프트웨어로 인해 귀하, 귀하의 장치, 귀하의 집, 귀하의 고양이 또는 다른 누구나 무엇이든 발생한 손해에 대해 책임을 지지 않습니다.
제 작업이 마음에 드시면 맥주 한 잔 사주세요. :)