 chernstepanov/copyfail-for-dummies
리눅스 커널 CVE-2026-31431에 대한 연구 노트와 개념 증명으로, AF_ALG splice() 페이지 캐시 손상 버그를 소스 아티팩트와 다이어그램과 함께 문서화한 자료입니다.

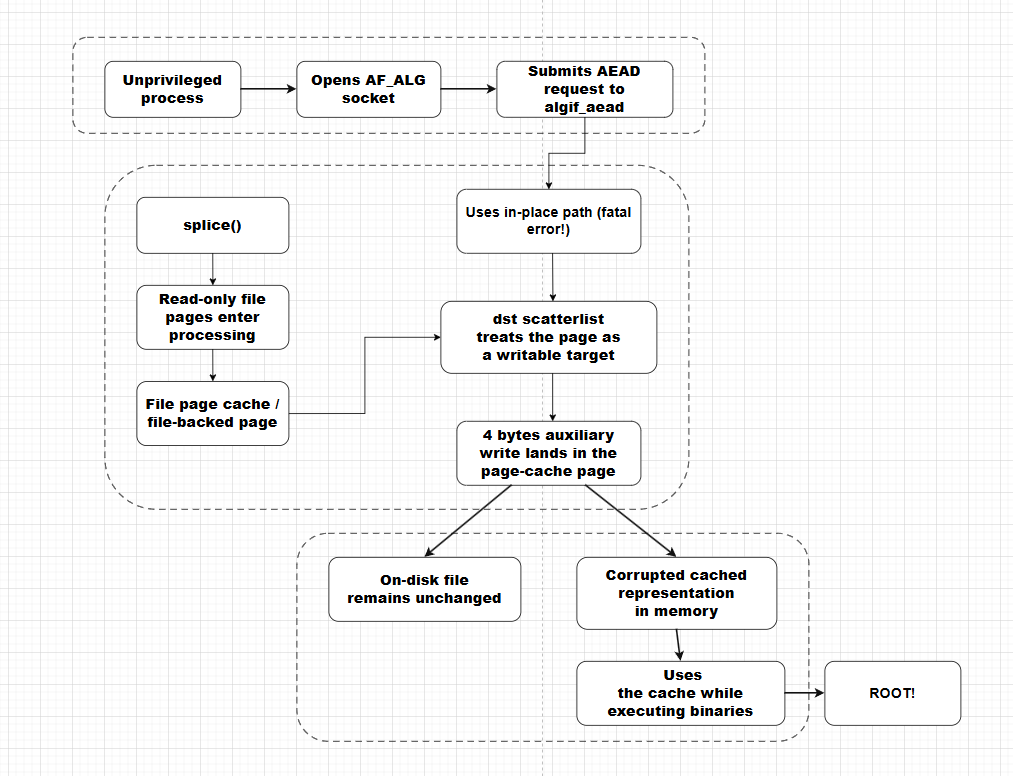
이 저장소에는 일반적으로 Copy Fail이라고 불리며 CVE-2026-31431로 추적되는 Linux 커널 취약점에 대한 정리된 기술 다이어그램과 보조 노트가 포함되어 있습니다.
이 자료의 목적은 다음과 같습니다:
AF_ALG, algif_aead, splice(), 파일 백업 페이지 및 페이지 캐시 손상 간의 관계를 문서화합니다;이 저장소는 악용 가이드가 아닙니다.
실질적으로 이 저장소는 공개된 최소화된 copy.fail 개념 증명을 더 검사하기 쉬운 비최소화 형태로 확장 및 문서화하며, C++ 바이너리 중심 변형을 포함합니다. 포함된 자료는 64비트 시스템 전용입니다.
높은 수준에서 이 문제는 algif_aead 경로의 잘못된 제자리 처리와 관련이 있습니다.
중요한 개념적 체인은 다음과 같습니다:
AF_ALG를 통해 커널 암호화 API와 상호 작용합니다;algif_aead에 제출됩니다;splice()를 포함하는 제로 카피 경로를 통해 처리 체인에 들어갈 수 있습니다;핵심 분석 포인트는 다음 사이의 차이입니다:

copyfail.cpp — C++ 연구 소스 아티팩트copyfail.py — Python 연구 소스 아티팩트copyfail — 컴파일된 C++ 바이너리 아티팩트이 저장소에는 C++ 소스 파일에서 빌드된 컴파일된 C++ 바이너리 아티팩트도 포함되어 있습니다. 예시 빌드 명령:
g++ -Os -s copyfail.cpp -lz -o copyfail
이 저장소는 방어 연구, 문서화 및 교육적 분석 목적으로만 제공됩니다.
실제 시스템을 대상으로 하거나, 권한 있는 실행 파일을 수정하거나, 무단 액세스를 얻는 데 사용하지 마십시오.
