
WAF, 안티봇 및 L3/L4/L7 안티-DDoS 보호, 사용자 지정 규칙, 속도 제한, 지역/IP 필터링 및 공격 분석 기능을 갖춘 리버스 프록시 웹 애플리케이션 방화벽입니다. 온프레미스 또는 SaaS.
웹 애플리케이션 및 인프라 보호를 위한 러시아 통합 솔루션
WAF, Anti-Bot, Anti-DDoS 및 AI 어시스턴트. Check Risk 클라우드 또는 자체 서버에서.
러시아 디지털개발통신부 러시아 소프트웨어 등록부에 등재되었습니다.
2026년 2월 17일자 등록 기록 제32239호
Check Risk WAF는 웹사이트, 웹 애플리케이션 및 API를 보호합니다. 이 솔루션은 리버스 프록시(Reverse proxy) 모드로 수신 HTTP/HTTPS 트래픽을 검사하고 필터링된 요청을 보호 대상 애플리케이션으로 전달합니다. 제품을 연결할 때 사이트 코드를 변경할 필요가 없습니다.
| 모듈 | 보호 |
|---|---|
| WAF | OWASP top 10, SQL 인젝션, XSS, 명령 실행, 파일 포함, 경로 우회, 프로토콜 이상 및 기타 웹 애플리케이션 공격 |
| Anti-Bot | 자동화된 요청, 스캐닝, 파싱 및 스팸. 브라우저 검사, 버튼, 캡차 퍼즐 및 지능형 검사 선택 |
| Anti-DDoS | 비정상 부하, 대량 연결 및 악성 소스. 자동 차단, IP 그룹 및 공격 에피소드 분석 |
애플리케이션 보호는 내장된 Rate Limit 모듈, 위험한 IP 및 User-Agent 목록을 포함하는 업데이트되는 피드 데이터베이스, 검색 로봇 검사 및 사용자 정의 보안 규칙으로 보완됩니다. 필터링 조건은 애플리케이션, URL, 메서드, 헤더, 요청 본문, IP 및 클라이언트 지역별로 설정할 수 있습니다. 이러한 보호 접근 방식은 웹 애플리케이션의 포괄적인 보안을 제공합니다.
Check Risk는 모든 애플리케이션과 개별 사이트에 대한 보호 수준 선택 구성을 포함합니다. 모니터링 모드를 통해 차단을 활성화하기 전에 WAF 트리거를 검토할 수 있습니다. SaaS의 경우 네트워크 필터링이 Check Risk 인프라에서 직접 작동합니다. 온프레미스 설치 시 웹 애플리케이션 보호는 폐쇄형 보안 환경에 이르기까지 로컬에서 제공됩니다.
✓ — 기능 사용 가능 · ✗ — 해당 배포판에서 기능 없음.
| 기능 | 설명 | 온프레미스 | SaaS |
|---|---|---|---|
| WAF 보호 대상 웹 애플리케이션 연결 | 포트, 대상 서버, SSL 인증서 및 개별 보호 설정을 연결하여 보호 대상 도메인과 애플리케이션을 생성하고 관리합니다. | ✓ | ✓ |
| 도메인 소유권 확인 | 클라우드 보호에 연결하기 전에 도메인 소유권을 확인합니다. | ✗ | ✓ |
| 보호 수준 | 필터링 강도를 표준부터 최대 수준까지 전역적으로 또는 특정 애플리케이션에 개별적으로 설정합니다. | ✓ | ✓ |
| 트래픽 프록시 및 라우팅 | HTTP/HTTPS 트래픽을 수신하고 요청을 검사한 후 정제된 트래픽을 애플리케이션 서버로 전달합니다. | ✓ | ✓ |
| 일반적인 웹 공격 방어 | XSS, SQL 인젝션, 파일 포함 공격, 원격 코드 실행, 스캐너 및 프로토콜 이상 징후를 탐지하고 차단합니다. | ✓ | ✓ |
| 사용자 정의 WAF 규칙 | IP, 지역, 애플리케이션, URL, host, 헤더, 파라미터, 요청 본문 및 HTTP 메서드에 대한 조건을 포함한 허용, 차단 및 예외 규칙을 생성합니다. | ✓ | ✓ |
| 예외 및 탐지 정밀 조정 | 보호를 완전히 비활성화하지 않고 오탐을 줄이기 위해 개별 규칙 및 시나리오에 대한 예외를 설정합니다. | ✓ | ✓ |
| IP 그룹 및 주소 목록 | 허용, 차단 및 예외 규칙에서 사용할 IP 주소 및 네트워크 그룹을 생성합니다. | ✓ | ✓ |
| 지리적 필터링 | 보호 규칙 및 트래픽 분석에서 클라이언트 국가를 사용합니다. | ✓ | ✓ |
| Anti-bot 보호 | 의심스러운 자동화 트래픽을 검사하고 봇을 정상 사용자와 구분합니다. | ✓ | ✓ |
| 신뢰할 수 있는 봇 설정 | 검증된 봇 처리 방식을 관리합니다: 모두 허용, 모두 차단 또는 선택한 목록만 허용. | ✓ | ✓ |
| 조건부 anti-bot 적용 | 특정 URL, 메서드, 파라미터, 헤더 또는 방문자 그룹 등 지정된 조건에만 anti-bot 검사를 활성화합니다. | ✓ | ✓ |
| 요청 빈도 제한 (Rate Limit) | 애플리케이션, 클라이언트 IP 및 요청 조건별로 요청 제한 규칙을 설정합니다. | ✓ | ✓ |
| 클라이언트 IP 소스 설정 | 신뢰할 수 있는 실제 클라이언트 IP 소스를 선택하고 신뢰할 수 없는 프록시 체인 발생 시의 동작을 설정합니다. | ✓ | ✓ |
| TLS/SSL 설정 | SSL 프로토콜, 암호화 스위트, HTTP/1, HTTP/2, 강제 HTTPS 및 HSTS를 관리합니다. | ✓ | ✓ |
| 사용자 지정 SSL 인증서 업로드 | 자체 인증서와 키를 추가하고, 유효성, 키와 인증서의 일치 여부, 유효 기간을 검증합니다. | ✓ | ✓ |
| Let's Encrypt 인증서 발급 | 공개 도메인에 대한 인증서 발급 및 자동 갱신. 관리형 DNS를 통한 Wildcard는 SaaS에서 제공됩니다. | ✓ | ✓ |
| 관리형 DNS | WAF에 연결된 도메인의 DNS 존을 생성 및 유지 관리하며, 위임 및 존 상태를 검증합니다. | ✗ | ✓ |
| DNS 레코드 관리 | A, AAAA, CNAME, MX, NS, TXT, CAA, SRV 등 주요 DNS 레코드 유형의 생성, 수정 및 비활성화를 지원합니다. | ✗ | ✓ |
| DNS 존 가져오기 및 내보내기 | zone file 가져오기, 변경 사항 비교, 존의 목표 상태 내보내기 및 적용 상태 추적을 지원합니다. | ✗ | ✓ |
| WAF DNS 레코드 자동 동기화 | 도메인 트래픽을 WAF를 통해 라우팅하는 서비스 DNS 레코드를 자동으로 생성 및 갱신합니다. | ✗ | ✓ |
| 공개 테스트 도메인 | 기본 도메인을 전환하기 전에 WAF를 통한 트래픽 통과를 검증할 수 있는 테스트 주소를 제공합니다. | ✗ | ✓ |
| HTTP 헤더 설정 | 프록시 처리, 호환성 및 보안 강화를 위해 요청 및 응답 헤더를 추가하거나 제거합니다. | ✓ | ✓ |
| 프록시 헤더 지원 | 요청 프록시 처리 시 원본 프로토콜, host 및 클라이언트 IP 체인의 전달을 설정합니다. | ✓ | ✓ |
| 응답 압축 | 데이터 전송 효율을 높이기 위해 응답 압축을 활성화합니다. | ✓ | ✓ |
| SSE 지원 | 지속적인 HTTP 연결이 필요한 애플리케이션을 위한 이벤트 스트리밍을 지원합니다. | ✓ | ✓ |
| 사용자 지정 오류 페이지 | 차단, 한도 초과, 게이트웨이 오류, 타임아웃 및 anti-bot 검사에 대한 텍스트와 HTML 페이지를 설정합니다. | ✓ | ✓ |
| 이벤트 로깅 | 도메인, 클라이언트, 요청, 상태, 발동된 규칙 및 시스템 동작에 대한 데이터와 함께 일반 요청 및 보안 이벤트 로그를 수집합니다. | ✓ | ✓ |
| 트래픽 및 공격 분석 | 요청, 방문자, 차단, 오류, 국가, 페이지, 유입 소스, user-agent 및 IP 주소별 지표 집계. | ✓ | ✓ |
| WAF 대시보드 | 요청, 방문자, 차단, 오류, anti-bot 검사, 부하, 상위 IP, 국가, 페이지 및 상태 등 주요 보호 지표 표시. | ✓ | ✓ |
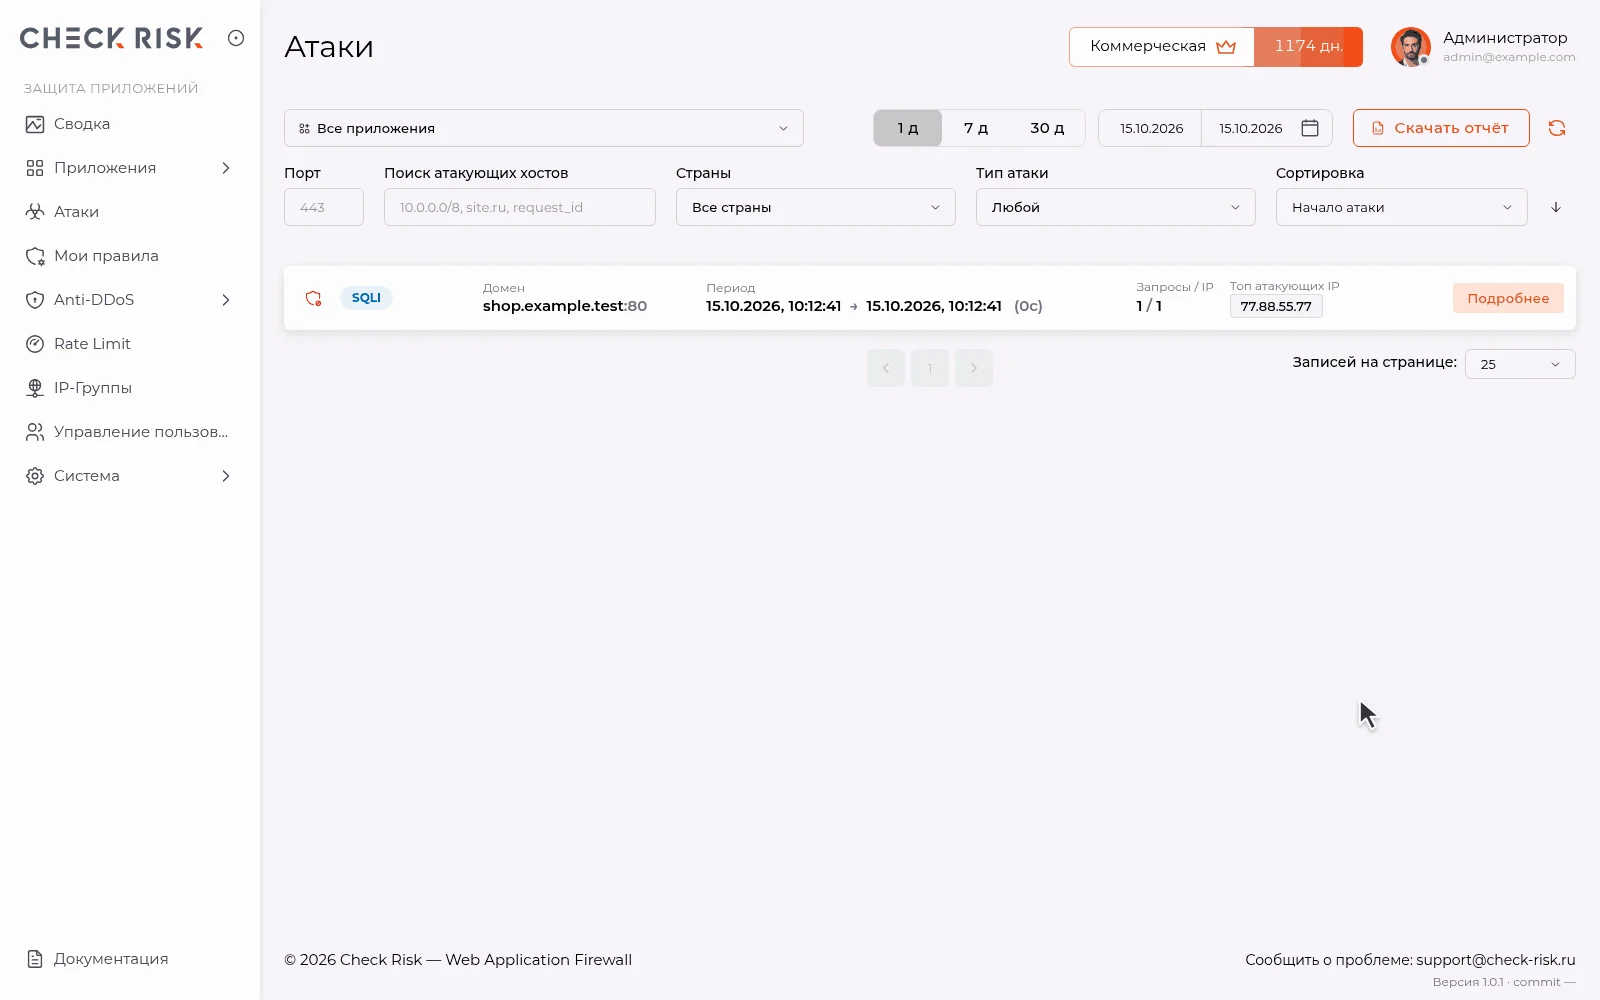
| 공격 및 에피소드 분석 | 지속 시간, 이벤트 수, 고유 IP 및 차단 여부를 명시하여 관련 공격 이벤트를 그룹화. | ✓ | ✓ |
| HTTP 요청 세부 정보 조회 | 공격 이벤트에서 요청 세부 정보, 규칙 메시지, 응답 상태 및 시스템 조치로 이동. | ✓ | ✓ |
| 공격 이벤트로부터 규칙 생성 | 공격 로그의 특정 이벤트를 기반으로 새 규칙 또는 예외 생성. | ✓ | ✓ |
| AI 공격 분석 | 선택한 공격 이벤트를 분석하고 이벤트의 성격을 판별하며 오탐 시 권장 사항 또는 규칙 준비. | ✓ | ✓ |
| SIEM 통합 | 요청 및 보안 이벤트를 외부 모니터링 및 이벤트 상관 분석 시스템으로 전송. | ✓ | ✓ |
| 전역 및 로컬 설정 | 사용자 전역 또는 개별 애플리케이션별로 보호 매개변수 구성. | ✓ | ✓ |
| 하위 사용자 권한 | 사이트, 통계, 공격, 규칙, IP 그룹 및 설정에 대한 접근 권한 구분; DNS는 SaaS에서. | ✓ | ✓ |
| 요금제 한도 및 추가 QPS | 요금제, 기본 성능 한도 및 추가 유료 QPS 반영. | ✗ | ✓ |
| 고객 WAF 클러스터 | 별도의 운영 및 데이터 저장 매개변수를 갖춘 고객 전용 클라우드 클러스터. | ✗ | ✓ |
시스템에서 인시던트에 대한 상세 분석을 확인할 수 있습니다. 접근하려면 인시던트를 열고 세부 정보로 이동한 뒤 밑줄이 그어진 부분에 커서를 올리면 옆에 작동한 규칙이 나타납니다. 하나의 로그에서 애플리케이션, IP, 지역 정보, 원본 요청 및 보호 조치를 볼 수 있습니다. 필터를 사용하면 원하는 이벤트를 빠르게 찾을 수 있고, cURL 보기를 통해 요청을 재현할 수 있습니다.

시스템에서 위협 분석을 위한 AI 어시스턴트를 사용할 수 있습니다. 접근하려면 인시던트의 상세 설명을 열고 **«AI에게 묻기»**를 클릭하세요. 어시스턴트가 요청을 분석하고 작동 원인을 설명합니다. 예시에서 SQL 조각은 학습 과제의 답변에 포함되어 있으며, AI는 정밀 예외 처리를 제안합니다.


