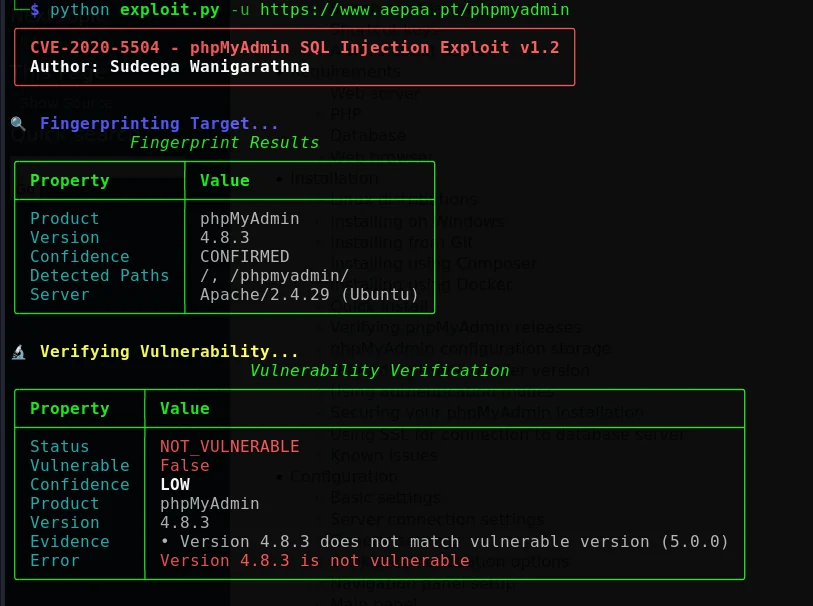

phpMyAdmin의 CVE-2020-5504를 겨냥한 승인된 SQL 인젝션 익스플로잇 프레임워크로, 자동화된 데이터베이스 열거, 블라인드 인젝션, 프록시 지원, 그리고 침투 테스트 및 보안 연구를 위한 구조화된 보고 기능을 갖추고 있습니다.

phpMyAdmin 배포 환경에서 CVE-2020-5504를 식별하고 검증하기 위한 공인된 보안 테스트 및 연구 프레임워크



책임 있는 사용 안내: 이 프로젝트는 귀하가 소유하거나 명시적으로 평가 권한을 부여받은 시스템에서만 사용하도록 고안되었습니다. 서면 허가와 명확한 테스트 범위 없이 공개, 제3자 또는 운영 시스템을 대상으로 사용하지 마십시오.
| CLI 출력 | 사용법 |
|---|---|
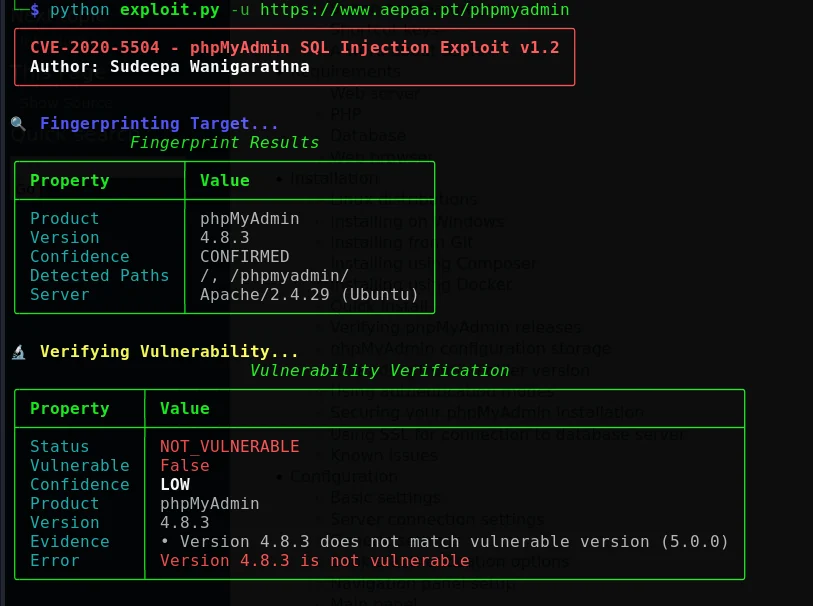 | 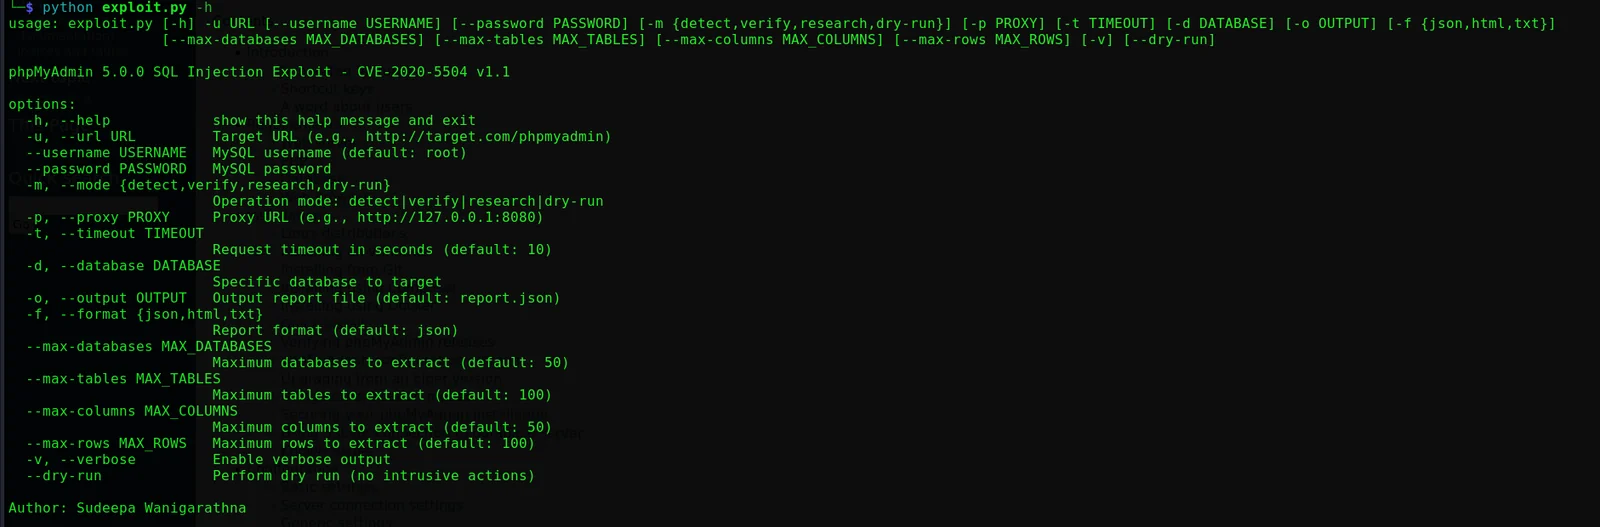 |
CVE-2020-5504는 phpMyAdmin 사용자 계정 페이지에 영향을 주는 SQL 인젝션 취약점입니다. 공식 phpMyAdmin 권고에 따르면, phpMyAdmin 4.9.4 이전의 4.x 버전과 phpMyAdmin 5.0.0이 영향을 받으며, 권고는 4.x 계열의 경우 4.9.4 이상, 5.x 계열의 경우 5.0.1 이상으로 업그레이드할 것을 권장합니다.[1] 국가 취약점 데이터베이스(NVD)는 악용을 위해 서버에 접근 가능한 유효한 MySQL 계정이 필요하다고 기록하고 있습니다.[2]
이 프로젝트는 공인된 침투 테스트, 통제된 검증, 보안 연구를 위한 체계적인 워크플로우를 제공합니다. 평가자가 대상을 식별하고, 대상이 영향을 받는 것으로 보이는지 확인하며, 증거를 문서화하고, 수정 추적을 위한 구조화된 보고서를 생성하는 데 도움이 되도록 설계되었습니다.
프레임워크는 네 가지 목표를 중심으로 구성됩니다:
식별 phpMyAdmin 설치 환경을 찾고 버전 관련 지표를 수집합니다.
검증 가능한 경우 통제되고 비파괴적인 점검을 통해 의심되는 노출을 확인합니다.
평가 구성 가능한 제한, 재시도 동작, 선택적 프록시를 사용하여 공인된 대상을 평가합니다.
보고 검토, 보관, 워크플로우 통합이 쉬운 형식으로 결과를 보고합니다.
이 프로젝트는 패치, 공급업체 지침, 보안 구성, 또는 공식 침투 테스트 승인 절차를 대체하지 않습니다. 모든 배포, 구성, 버전, 네트워크 환경을 탐지한다는 보장도 없습니다. 모든 결과는 수동으로 검토되어야 하며, 자동 보안 판정이 아닌 평가 증거로 취급되어야 합니다.
자산 소유자로부터 명확한 승인을 받은 경우에만 이 도구를 자산에 대해 실행하십시오. 승인에는 대상, 허용된 테스트 기간, 허용된 기법, 소스 IP, 데이터 처리 요구 사항, 에스컬레이션 연락처, 중지 조건이 정의되어야 합니다.
인터넷에 연결된 시스템에 단순히 연결 가능하다는 이유만으로 테스트하지 마십시오. 연결 가능성은 허가가 아닙니다.
평가 모드는 데이터베이스, 테이블, 열 또는 레코드에 대한 정보를 생성할 수 있습니다. 모든 출력을 잠재적으로 민감한 정보로 취급하십시오. 적절한 접근 제어를 사용하여 보고서를 저장하고, 셸 기록에 비밀을 남기지 말며, 참여 규칙에 따라 보고서를 암호화하고, 참여 종료 후 임시 데이터를 안전하게 삭제하십시오.
평가를 시작하기 전에 검증된 백업 또는 복구 절차, 시스템 소유자와의 통신 채널, 문서화된 롤백 또는 중지 계획을 확인하십시오. 가능하면 격리된 테스트 환경을 우선 사용하십시오. 평가 질문에 답할 수 있는 가장 덜 침습적인 모드를 사용하십시오.
| 영역 | 기능 | 설명 |
|---|---|---|
| 탐지 | 자동 핑거프린팅 | phpMyAdmin 배포 환경을 식별하고 버전 관련 지표를 수집합니다. |
| 검증 | 취약점 확인 | 신뢰도 중심 결과 처리를 통해 통제된 점검을 수행합니다. |
| 워크플로우 | 여러 운영 모드 | 탐지, 검증, 연구, 예행연습 워크플로우를 지원합니다. |
| 세션 처리 | CSRF 토큰 관리 | 애플리케이션 흐름에 필요한 CSRF 관련 값을 추출하고 관리합니다. |
| 인증 | 다중 신호 검증 | 여러 지표를 사용하여 잘못된 인증 결과를 줄입니다. |
| 평가 | 데이터베이스 열거 | 공인된 데이터베이스, 테이블, 열 및 선택된 데이터의 열거를 지원합니다. |
| 인젝션 연구 | 블라인드 기법 | 구현에서 활성화된 경우 불리언 기반 및 시간 기반 연구 워크플로우를 지원합니다. |
| 보고 | JSON, HTML, TXT | 다양한 대상을 위해 구조화되고 스타일이 적용된 텍스트 출력을 생성합니다. |
| 안정성 | 재시도 및 백오프 | 구성 가능한 동작으로 일시적인 요청을 재시도합니다. |
| 통합 | 프록시 지원 | Burp Suite 또는 다른 HTTP 인터셉션 프록시와 함께 사용할 수 있습니다. |
| 사용성 | 풍부한 터미널 인터페이스 | 색상 구분 출력, 진행 표시기, 읽기 쉬운 상태 메시지를 제공합니다. |
| 진단 | 상세 로깅 | 공인된 문제 해결을 위한 추가 진단 정보를 노출합니다. |
권장 워크플로우는 의도적으로 단계적으로 구성되어 있어, 평가자가 가장 영향이 적은 활동부터 시작하여 승인된 경우에만 범위를 확장할 수 있습니다.``` ┌──────────────────┐ │ Define scope │ Confirm written authorization and test boundaries └────────┬─────────┘ │ ▼ ┌──────────────────┐ │ Detect │ Identify phpMyAdmin and collect version indicators └────────┬─────────┘ │ ▼ ┌──────────────────┐ │ Verify │ Perform controlled vulnerability checks └────────┬─────────┘ │ ▼ ┌──────────────────┐ │ Assess, if │ Continue only when explicitly authorized │ approved │ └────────┬─────────┘ │ ▼ ┌──────────────────┐ │ Report │ Preserve evidence, limits, timestamps, and conclusions └──────────────────┘
긍정적 결과는 대상 버전, 인증 컨텍스트, 요청 증거, 참여 범위와 대조하여 검토해야 합니다. 부정적 결과는 배포가 안전하다는 것을 증명하지 않으며, 버전 차이, 액세스 제어, 라우팅, 애플리케이션 사용자 지정, 속도 제한 또는 불충분한 가시성을 반영할 수 있습니다.

---

## 요구 사항

### 런타임 요구 사항

| 요구 사항 | 지원 기준선 |
| --- | --- |
| 운영 체제 | Linux, macOS 또는 Windows |
| Python | 3.6 이상, 종속성 호환성에 따름 |
| 패키지 관리자 | `pip` |
| 버전 관리 | Git, 리포지토리에서 설치할 때 |
| 네트워크 액세스 | 명시적으로 승인된 평가 대상에 대한 연결 |

### Python 종속성

프로젝트는 현재 다음 패키지를 요구합니다:```
requests>=2.31.0
rich>=13.7.0
colorama>=0.4.6
dataclasses>=0.6; python_version < "3.7"
재현 가능한 설치를 위해서는 패키지를 개별적으로 설치하는 것보다 리포지토리의 requirements.txt 파일을 사용하는 것이 좋습니다.
git clone https://github.com/CerberusMrXi/phpMyAdmin-CVE-2020-5504-Exploit cd phpMyAdmin-CVE-2020-5504-Exploit
python3 -m venv .venv source .venv/bin/activate python -m pip install --upgrade pip python -m pip install -r requirements.txt
chmod +x start.sh quick.sh exploit.py
다음 명령으로 안내 인터페이스를 시작합니다:```bash
./start.sh
git clone https://github.com/CerberusMrXi/phpMyAdmin-CVE-2020-5504-Exploit Set-Location phpMyAdmin-CVE-2020-5504-Exploit
py -m venv .venv ..venv\Scripts\Activate.ps1 python -m pip install --upgrade pip python -m pip install -r requirements.txt
.\start.bat
If PowerShell 실행 정책으로 인해 실행 프로그램(launcher)이 실행되지 않는 경우, 승인된 환경에서 저장소의 문서화된 PowerShell 진입점을 사용하십시오:```
powershell -ExecutionPolicy Bypass -File .\start.ps1
requirements.txt를 사용할 수 없거나 의존성을 직접 관리하려는 경우에만 사용하세요:```bash
python -m pip install "requests>=2.31.0" "rich>=13.7.0" "colorama>=0.4.6"
---

## 사용법

아래 예시에서는 `https://authorized.example/phpmyadmin`을(를) 자리 표시자로 사용합니다. 승인된 범위 내에 명시적으로 포함된 대상으로만 교체하십시오.

### 탐지 모드

탐지 모드는 권장 시작점입니다. 이는 애플리케이션의 지문을 수집하고 악용을 시도하지 않고 버전 표시기를 수집하기 위한 것입니다.```bash
python exploit.py \
  --url https://authorized.example/phpmyadmin \
  --mode detect
해당되는 경우 원래 인터페이스의 짧은 형식 플래그도 지원됩니다:```bash python exploit.py -u https://authorized.example/phpmyadmin -m detect
### 검증 모드

검증 모드는 통제된 취약점 테스트를 위한 것입니다. 계약이 명시적으로 검증 활동을 허용하고 필수 자격 증명이 승인된 방법으로 제공된 경우에만 사용하십시오.```bash
python exploit.py \
  --url https://authorized.example/phpmyadmin \
  --mode verify \
  --username "$PMADB_USERNAME" \
  --password "$PMADB_PASSWORD"
실제 비밀번호를 명령줄에 직접 입력하지 마십시오. 명령줄은 셸 기록에 저장되거나 로컬 프로세스 검사에 노출될 수 있기 때문입니다.
연구 모드는 더 광범위한 승인된 평가 활동 및 데이터 열거를 수행할 수 있습니다. 전용 테스트 환경 또는 요청된 범위에 대해 명시적 서면 승인이 있는 작업으로 제한되어야 합니다.```bash
python exploit.py
--url https://authorized.example/phpmyadmin
--mode research
--username "$PMADB_USERNAME"
--password "$PMADB_PASSWORD"
--max-databases 20
--max-tables 50
### 드라이런 모드

드라이런 모드는 명령 구성을 검증하고, 워크플로 동작을 검토하며, 침습적인 작업을 수행하지 않고 구성을 테스트하는 데 유용합니다.```bash
python exploit.py \
  --url https://authorized.example/phpmyadmin \
  --dry-run
